
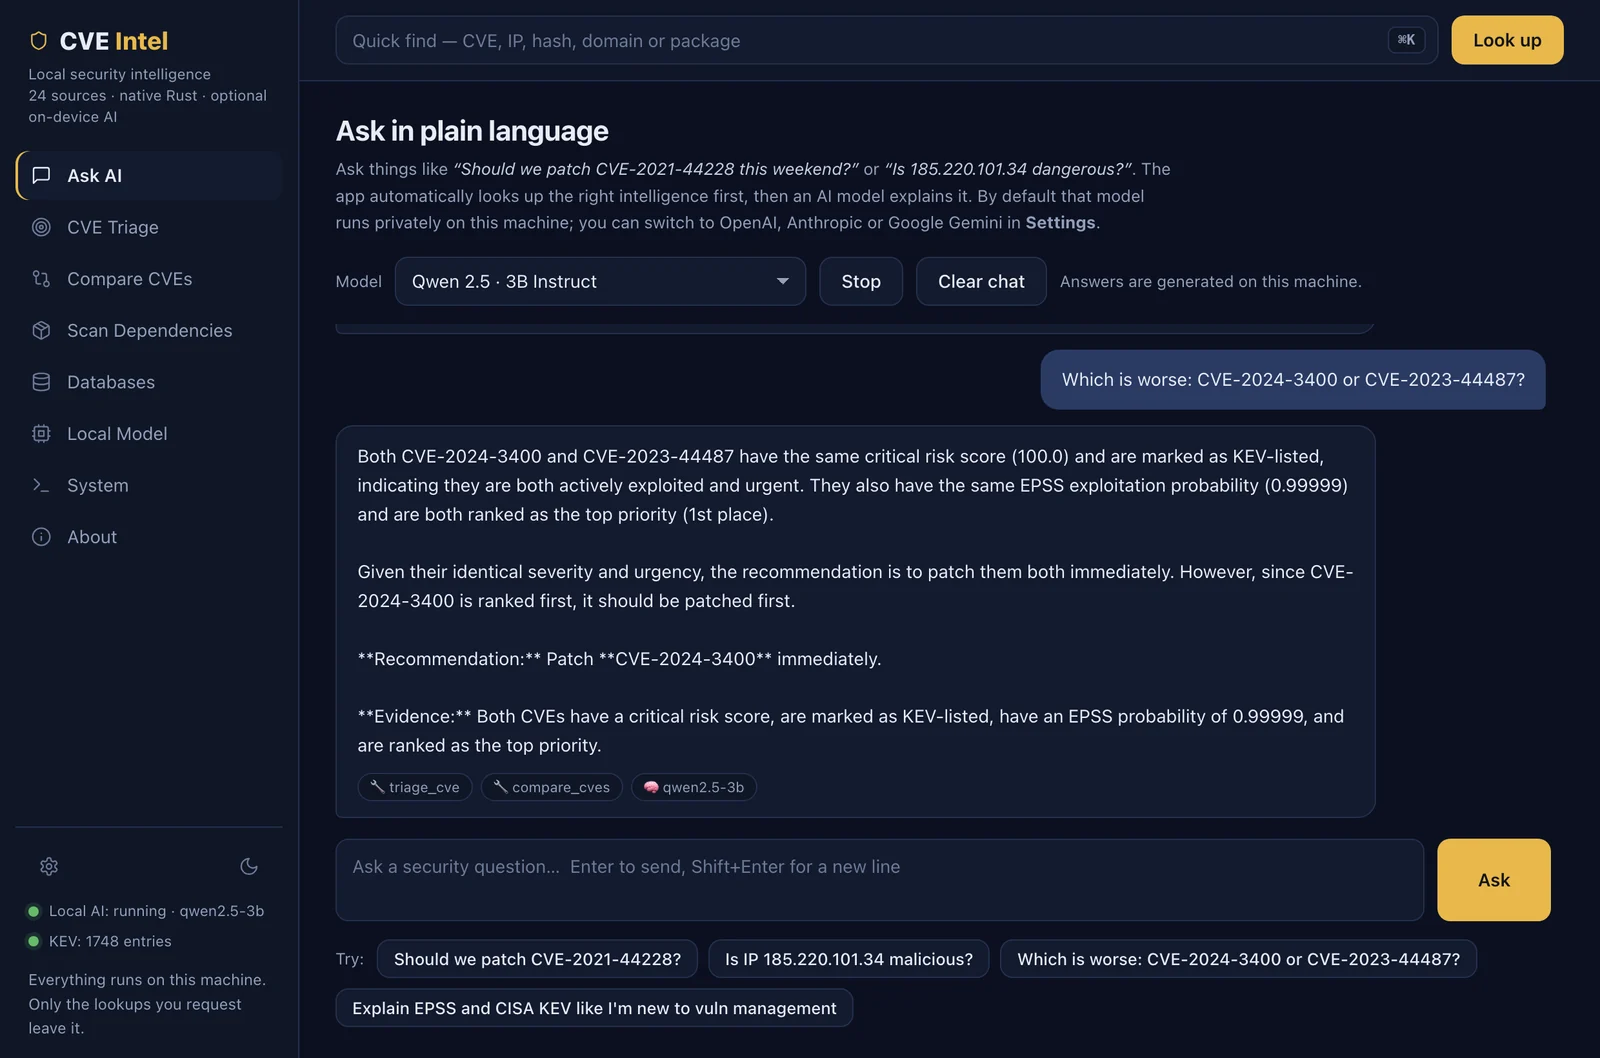
cve-intel
 fazmin/cve-intel
Lokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust.…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelLokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust.…
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 legit-labs/gh-legitify
GitHub-CLI-Erweiterung zum Ausführen von „legitify“
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 gmh5225/llm-guard-service
Ein Dienst, der Schutz vor Prompt-Injection, Jailbreak-Angriffen und schädlichen Inhalten bei der Interaktion mit KI-Diensten bietet.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 vighnesh91/cloudgarrison
Offline browserbasierte Multi-Cloud-Posture-Workbench, die Angriffspfade simuliert, IaC-Compliance prüft, Identitätsgraphen analysiert und Audit-Logs…
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 luftwaffe66/gobfuscator
Verschleiert Go-Quellcode durch AES-256-String-Verschlüsselung mit Laufzeitentschlüsselung, Umbenennung von Bezeichnern und Entfernung von…
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 g0dse11/detecttrace
Open-Source-Tool für Detection Engineering, das Sicherheitsdetektionen durchgängig nachverfolgt und die erste fehlschlagende Stufe identifiziert.
 safedep/gryph
Sicherheitsschicht für KI-Coding-Agenten. Funktioniert mit Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent und mehr.
 praetorian-inc/capability-sdk
Gemeinsames Go-SDK, das eine standardisierte Fähigkeitsschnittstelle für Sicherheitsscanner definiert, mit Ausgabe von Findings in mehreren Formaten…
 usebruno/bruno
Open-Source-IDE zum Erkunden und Testen von APIs (leichtgewichtige Alternative zu Postman/Insomnia)