

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 capture0x/confirmesc
Linux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 kr0no/bloodhound-shell
Eine interaktive Kommandozeilen-Shell für die BloodHound-API.

 yukibtc/redknife
Ein Schweizer Taschenmesser für offensive Sicherheit.
 bittersecurity/decepticon
Autonomer LLM-Red-Team-Agent, der vollständige Angriffsketten plant und ausführt – Recon, Exploitation, Privilegieneskalation, laterale Bewegung und…
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
 vqkro/ddossnake
Go-Last- und Stresstest-Tool mit L7-HTTP- und L4-Raw-TCP/UDP-Modi, Multithread-Workern, Live-Rate-Graph sowie einer Windows-GUI und…
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 kypvas/red-team-map
Red-Team-Operations-Architektur-Karte Umfassende Operator-Referenz — Von der Infrastruktur zur Wirkung
 onescripter/wmiexec
Windows-Befehle remote ausführen und Ausgabe erfassen – nur mit WMI und PowerShell (kein Remoting).
 linnemanlabs/glimmer
Adversary-Emulation und C2-Framework für Sicherheitsforschung
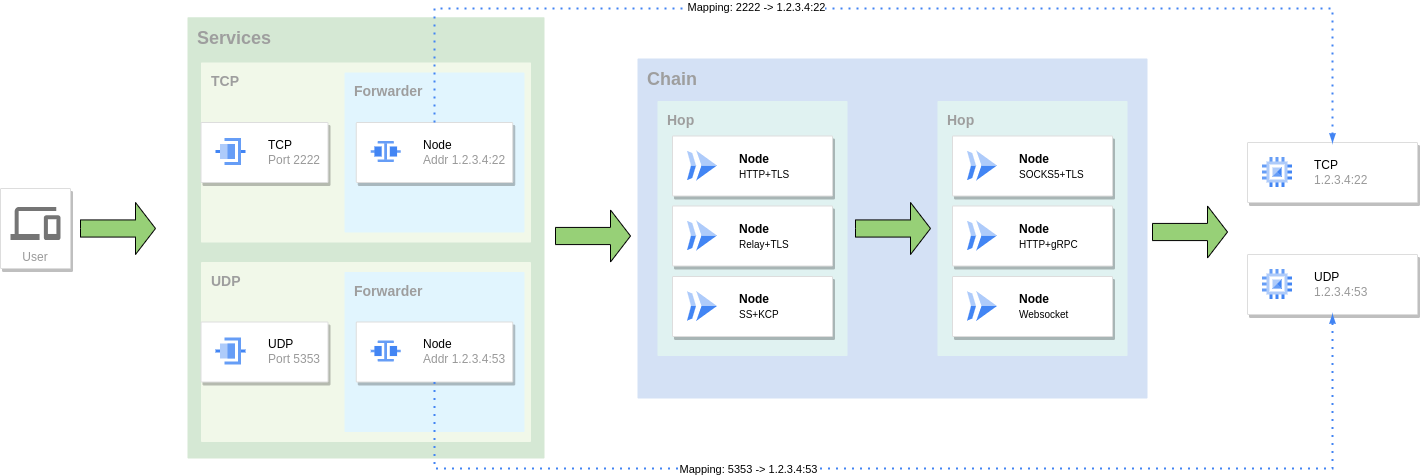 go-gost/gost
GO Simple Tunnel – ein einfacher Tunnel, geschrieben in Golang
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 vulncheck-oss/external-c2-experiments
Go-Modul für externes C2 für go-exploit, das Reverse-SSH-Shells abfängt und einen Server-Listener sowie einen Payload-Client bereitstellt, um…