

OshoosiClaw
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
defensive-toolsnetwork-securitymalware-analysis+8
oyesanyf/oshoosiclawAutonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 gmh5225/maldec-edr
Unix-Endpoint-Erkennungs- und -Reaktionslösung, die kernelbasierte Mechanismen nutzt, um Anomalien und Malware-Angriffe in Echtzeit zu erkennen.
 nawaralseelawi/pvbrf-id
Simulationscode und Ergebnisse für ein privates, verifizierbares, byzantinisch-robustes föderiertes Eindringlingserkennungsprotokoll unter Verwendung…
 perplexityai/numbat
Einblick in die Aktivitäten von KI-Agenten auf Endpunkten, mit geräteinterner Erkennung, optionaler Blockierung vor der Aktion und forensischer…
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Praxisnahes Wazuh SIEM/XDR-Heimlabor mit OVA-Bereitstellung, Agent-Registrierung, Dateiintegritätsüberwachung, VirusTotal-Malware-Erkennung und MITRE…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 trustedsec/artillery
Open-Source-Blue-Team-Tool, das Linux- und Windows-Systeme mithilfe mehrerer Host- und Netzwerkabwehr- und -erkennungsmethoden schützt.
 g0dse11/detecttrace
Open-Source-Tool für Detection Engineering, das Sicherheitsdetektionen durchgängig nachverfolgt und die erste fehlschlagende Stufe identifiziert.
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 rbidou/pyrasp
Runtime Application Self Protection für Python-Webserver, serverlose Funktionen und MCP-Server, die Angriffe, Prompt-Injection und Datenlecks ohne…
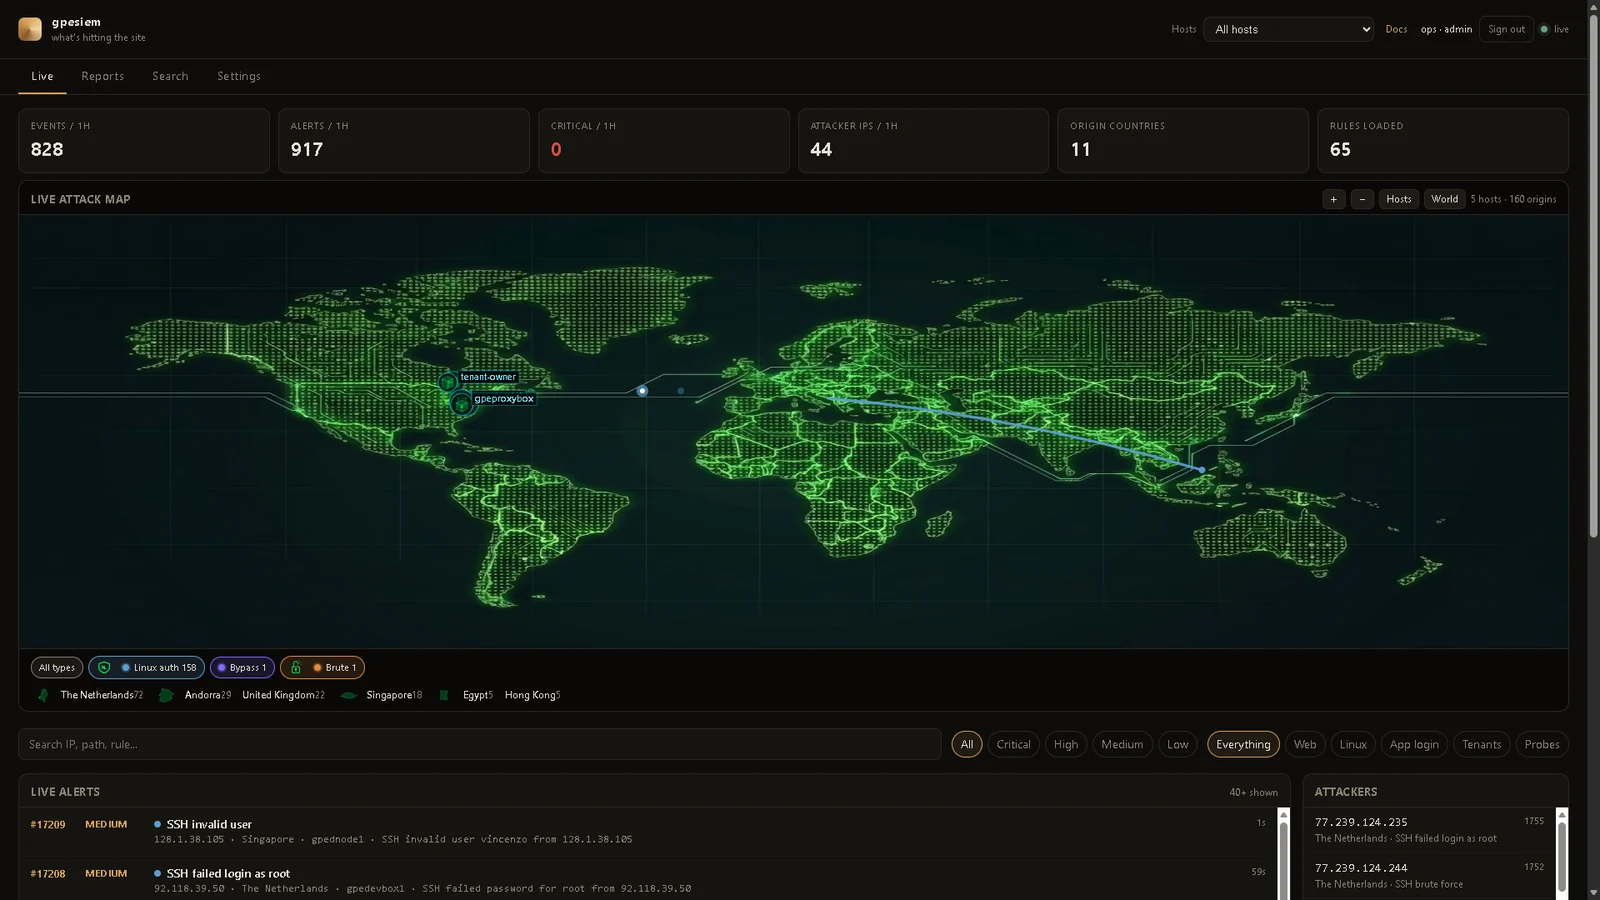 gopasteverything/gpewebdefender
Leichtgewichtiger Web-Angriffsmonitor. Eine Go-Binärdatei + SQLite. Kein OSSEC, kein WAF.
 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 liuz233/harde
Forschungscode für HARDE, ein Agent-Harness, das Komponenten für die Laufzeit-Risikoerkennung und Ausführungskontrolle über…
 microlaser/dns_watchdog_windows2
PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
Zero-Trust-Mobilfunk-Verteidigungs-Subdienst für Android (IMSI-Catcher-, 2G-SMS-Blaster- und 4G-aLTEr-Erkennung & sicheres Routing)