

MCP-God-Mode
 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeWolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
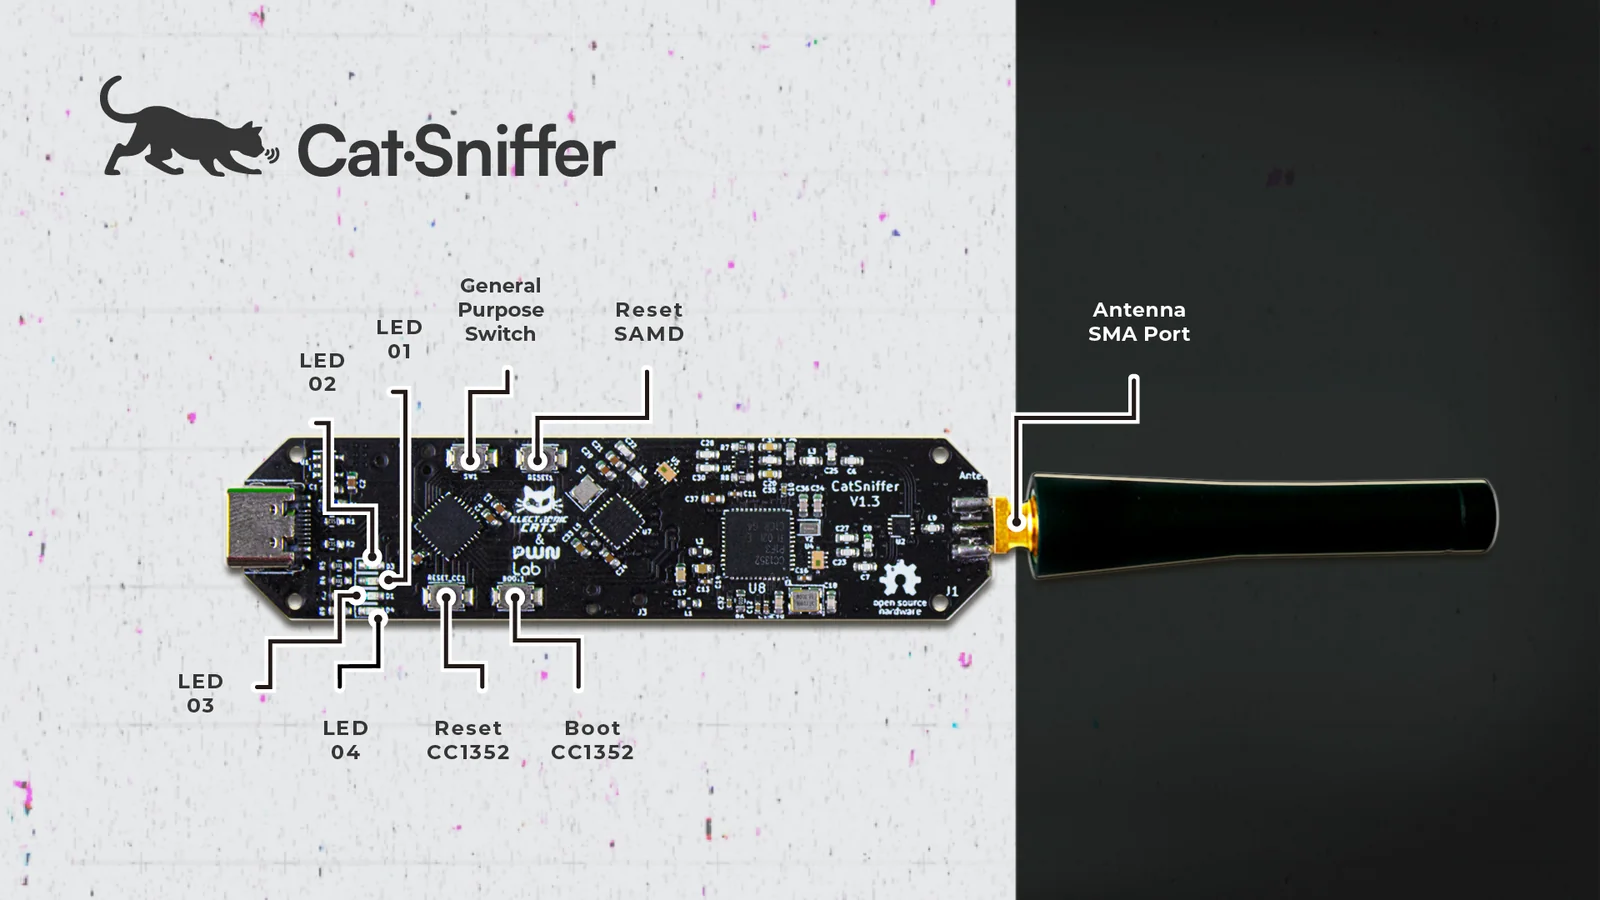 electroniccats/catsniffer-firmware
Firmware-Repository für CatSniffer, ein Multi-Protokoll-Board für IoT-Sicherheitsforschung mit Unterstützung für BLE, Zigbee, Sub-1-GHz und mehr, mit…
 rfidresearchgroup/chameleonmini
Tragbares NFC/RFID-Sicherheitstool zum Emulieren und Klonen kontaktloser Smartcards, Lesen von Tags, Abhören von RF-Verkehr und Wiederherstellen von…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementierung des Hardnested-Angriffs für den SCL3711 LibNFC USB-Leser
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
Eine Komfort-API für NFC-Karten-Manipulationen auf Basis von libnfc.
 nfc-tools/libnfc
Plattformunabhängige Near Field Communication (NFC)-Bibliothek
 nfc-tools/mfoc
Offline-Nested-Angriffstool, das MIFARE-Classic-Authentifizierungsschlüssel mithilfe bekannter Standard- oder benutzerdefinierter Schlüssel…
 nfc-tools/mfcuk
Extrahiert kryptografische Schlüssel aus MiFare-Classic-RFID-Karten mithilfe von DarkSide- und Nested-Auth-Angriffen für Sicherheitstests von…
 greatscottgadgets/ubertooth
BLE-Sniffer- und Bluetooth-Experimentierplattform mit offener Hardware, Firmware und begrenztem Classic-BR-Paketmitschnitt für Arbeiten im Bereich…
 ikarus23/mifareclassictool
Eine Android-NFC-App zum Lesen, Schreiben, Analysieren usw. von MIFARE Classic RFID-Tags.
 rfidresearchgroup/chameleonultra
Die neue Generation des Chameleon auf Basis des NRF52840 macht die Leistung der Kartenemulation stabiler. Und verleiht dem Chameleon die Fähigkeit,…
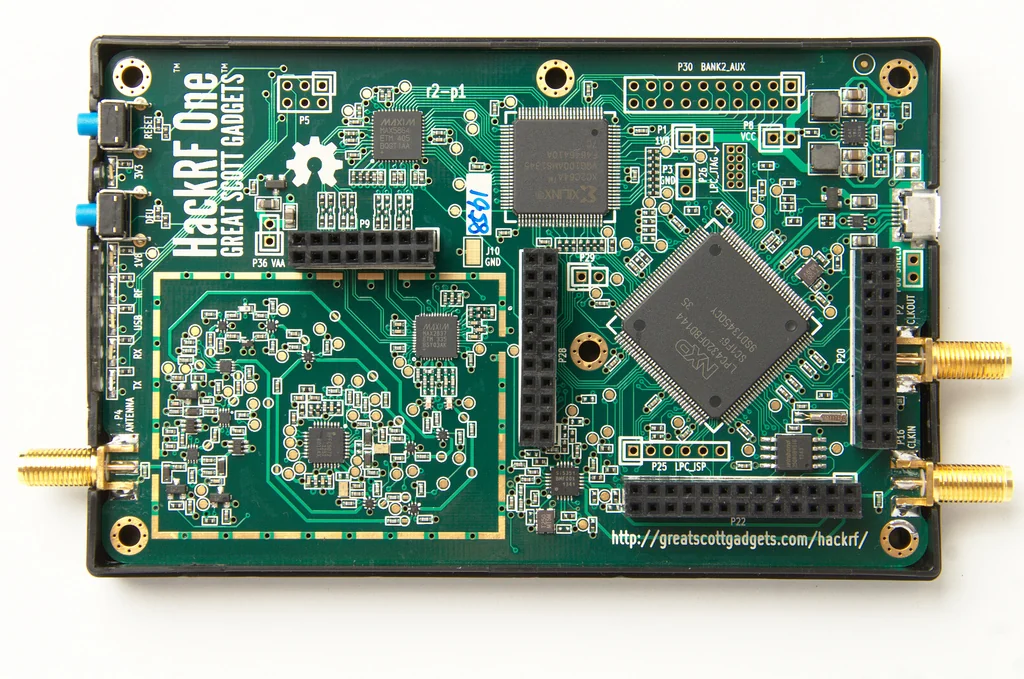 greatscottgadgets/hackrf
Kostengünstige Open-Source-Plattform für softwaredefinierte Funkgeräte mit Hardware-Designs und Firmware für HF-Übertragung, -Empfang und…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Custom-Firmware für Flipper Zero, die Sub-GHz-Funk, NFC/RFID-Emulation, Infrarot- und BadUSB-Angriffsfunktionen für Hardware-Sicherheitstests…
 ghostesp-revival/ghostesp
Die Open-Source-Funkforschungsplattform für ESP32.