

confirmesc
 capture0x/confirmesc
Linux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
privilege-escalationvulnerability-scannersexploitation+7
1
capture0x/confirmescLinux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.

 rdelasierra-uy/rag-seguridad
CyberRAG — 100 % lokales RAG (Ollama) auf Cybersecurity-Notizen und -Büchern: hybride Suche, Antworten mit Zitaten, Pentest-Assistent nach Phasen und…
 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
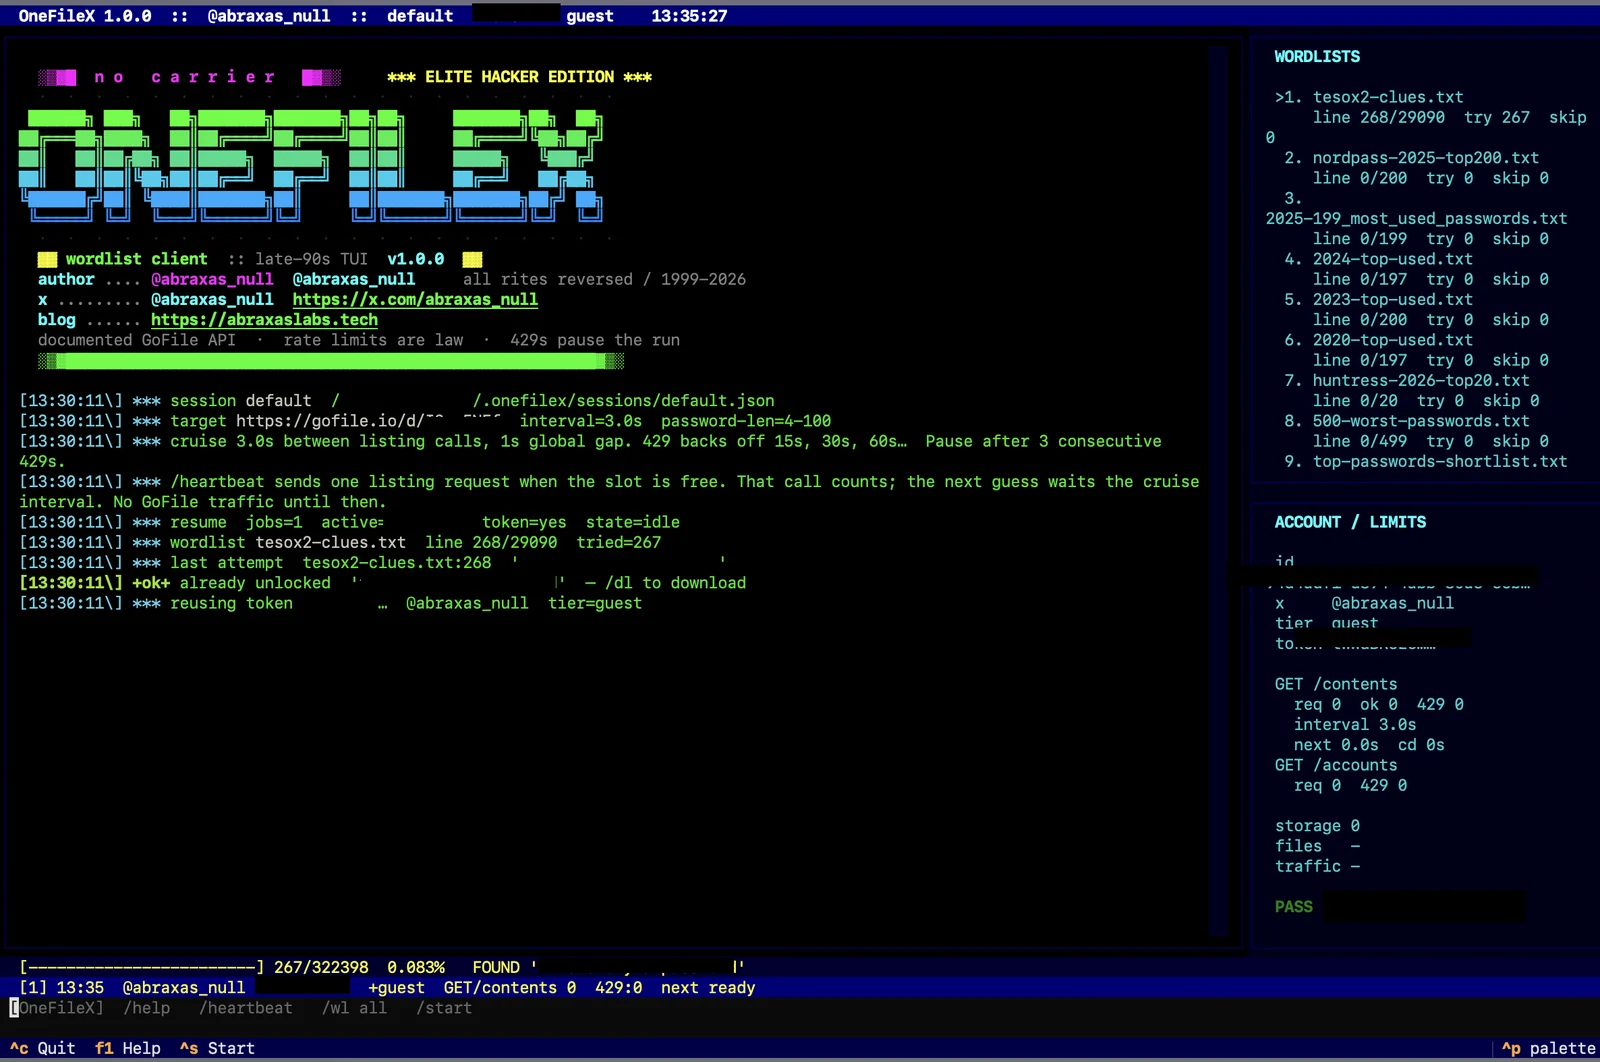 abraxas/gofilex
Wordlist-Bruteforcer für GoFile (gofile.io) Download-Passwörter
 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
 mister-iks/pcybox-attackgraph
Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine…
 mitsu-bis/security-portfolio
Sicherheitsportfolio mit ursprünglichen Responsible-Disclosure-Funden, CTF- und Lab-Berichten, Methodiknotizen und speziell entwickelten…
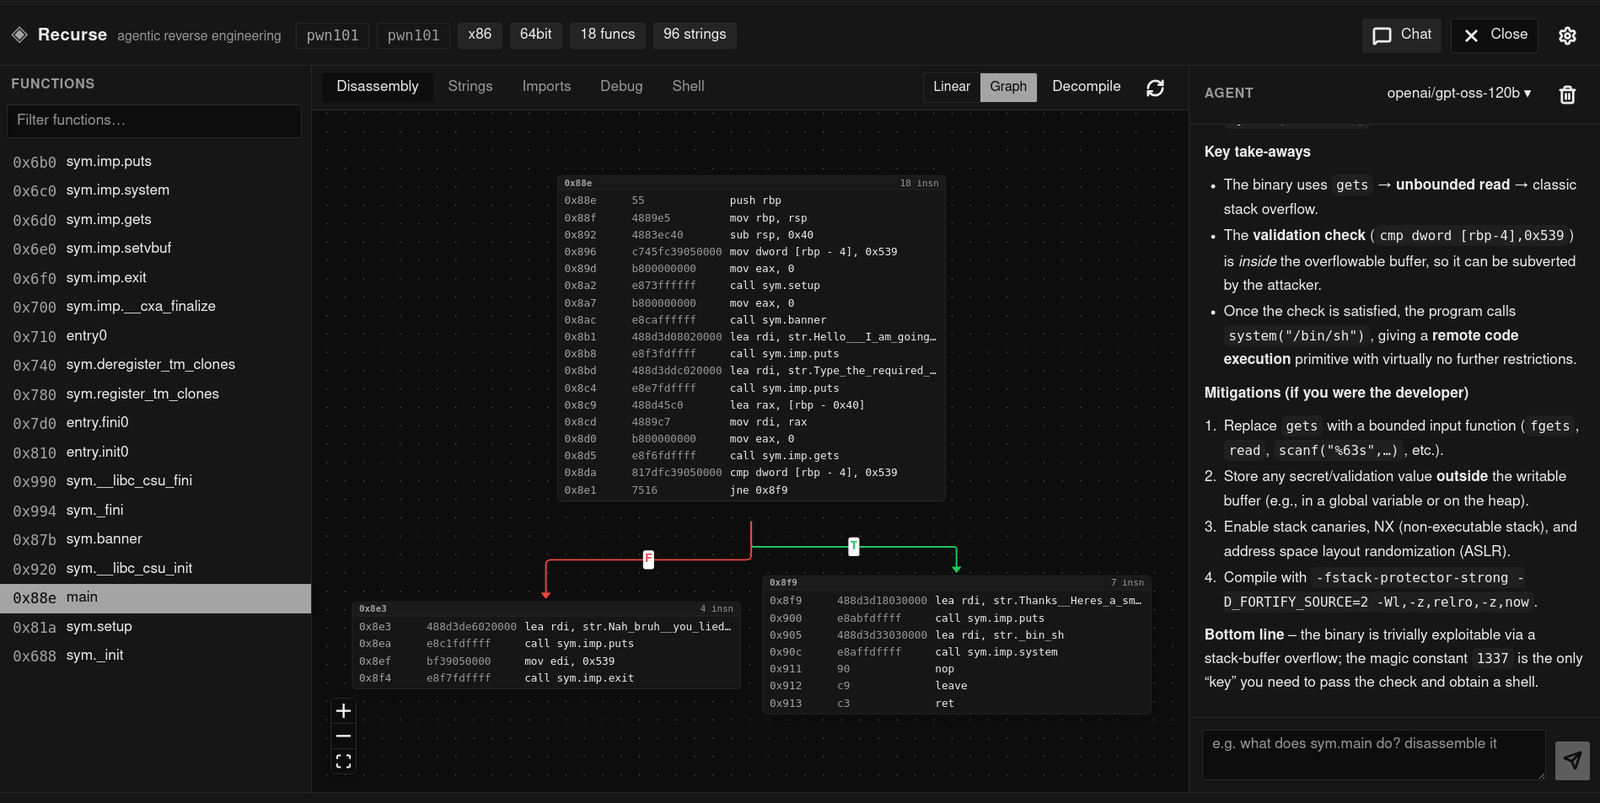 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…
 s1n6h/pentest-harness
Selbstgehostetes KI-Agenten-Harness für autorisierte Pentests, Bug Bounties, Sicherheitslabore und CTFs. Plugin-basiert,…
 mubix/ai-ctf
Lokale KI-Capture-the-Flag-Plattform mit geführten Lektionen zu Prompt-Injection, Tool-Call-Missbrauch und OSINT gegen sechs simulierte…
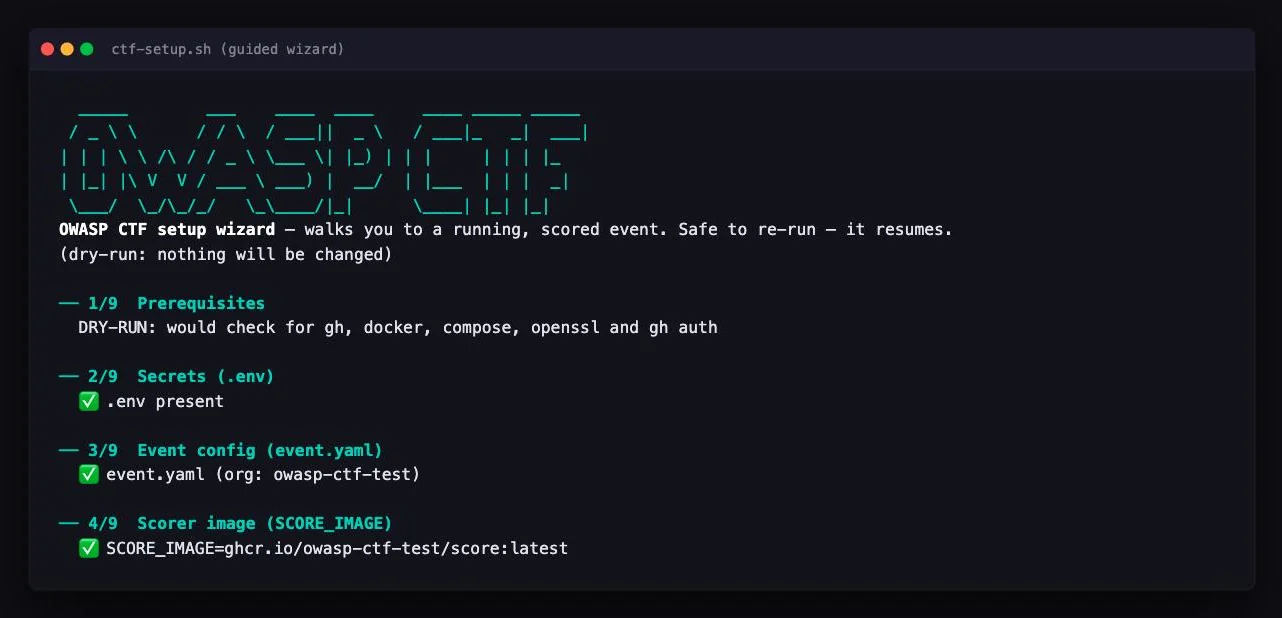 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
Modulares Bash-Toolkit, das Debian/Ubuntu-Systeme für CyberPatriot-Wettbewerbe härtet und die Härtung von Konten, Firewall, SSH, PAM und Diensten mit…