

lockjaw
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
g13net/lockjawModulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 voidsecsoftwares/voidsec-proxy
Multi-Modul-Offensive-Security-Toolkit für SOCKS5-Proxy-Chaining, Port-Scanning, DNS-Enumeration, Hash-Cracking, Reverse-Shell-Generierung,…
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
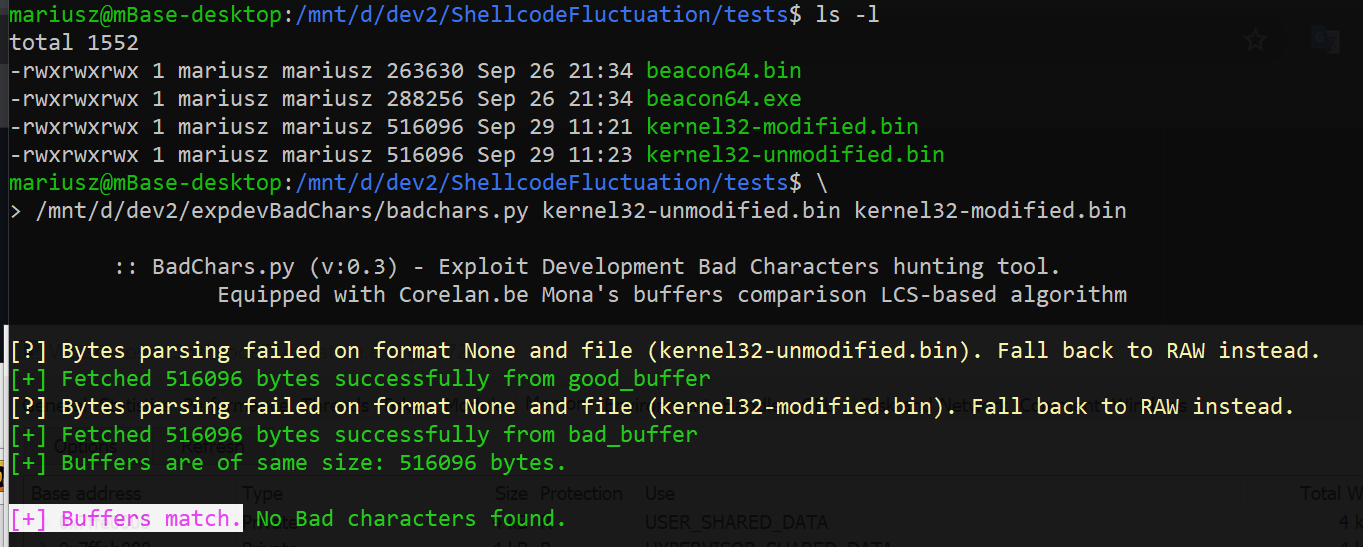 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 keystone-engine/keystone
Multi-Architektur-Assembler-Framework, das Assembler-Quellcode in Maschinencode für Arm, x86, MIPS, PowerPC, RISC-V und weitere Architekturen…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 techryptic/pokemon-shellcode-loader
Genug davon, den ganzen Tag auf Hex zu schauen und '\x41's auszugeben? Siehst du lieber Lugia/Charmander? Ich habe die Lösung für dich.
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
 cybereason/siofra
Simuliert den Windows-PE-Loader, um DLL-Hijacking-Schwachstellen zu identifizieren, generiert weaponisierte DLLs mit Shellcode-Payloads und erkennt…
 d3lb3/keefarcereborn
Eine eigenständige DLL, die nach der Injektion in den KeePass-Prozess Datenbanken im Klartext exportiert.
 deepinstinct/dirty-vanity
Ein POC für die neue Injection-Technik, die die Windows-Fork-API missbraucht, um EDRs zu umgehen.…
 netspooky/scare
Ein Multi-Arch-Assembly-REPL und Emulator für deine Kommandozeile.
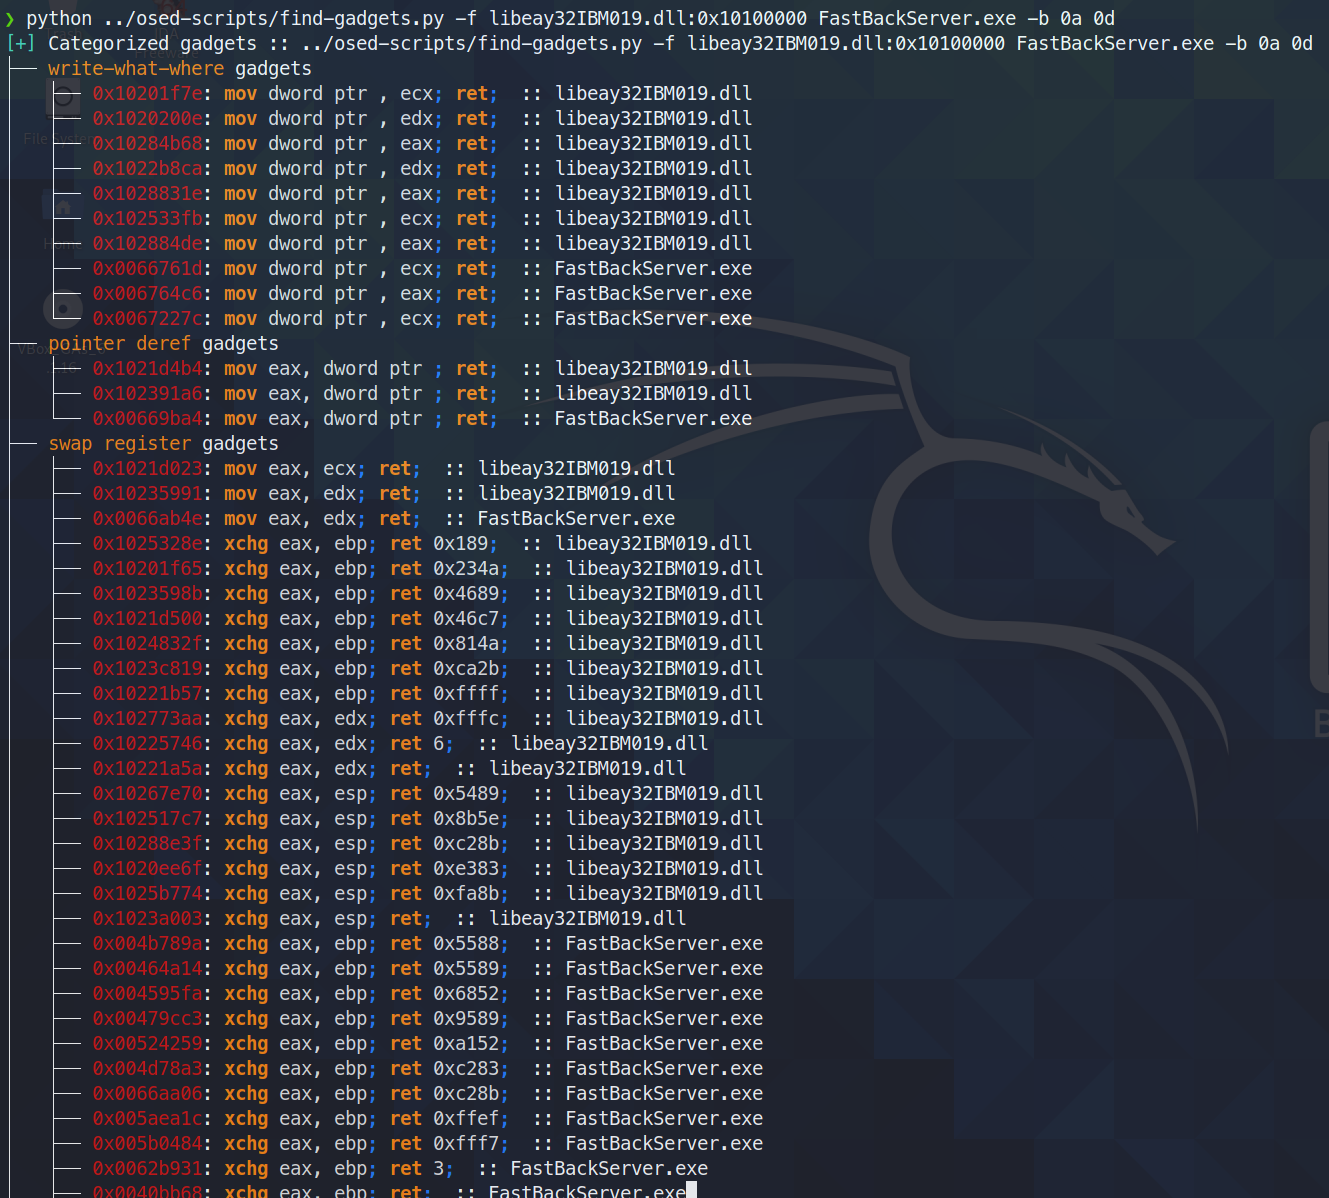 epi052/osed-scripts
maßgeschneiderte Werkzeuge für den Windows Usermode Exploit Dev Kurs (OSED) von Offensive Security
 rad9800/pmd
Praktischer Kurs zur Windows-Malware-Entwicklung: API-Hashing, DLL-Sideloading, Shellcode-Ausführung, PE-Manipulation, Payload-Hosting und…
 saerxcit/libtp_gadget
Crystal Palace-Bibliothek zum Proxying von Nt-API-Aufrufen über den Threadpool. Aktualisiert für Call-Gadgets.
 winterknife/silverpick
Windows-Benutzermodus-Shellcode-Entwicklungsframework (WUMSDF)