
ipsw-diffs
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
ios-securityvulnerability-analysisreverse-engineering+6
896
blacktop/ipsw-diffsPublishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 fkie-cad/sandroid_dexray-intercept
Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 jtsylve/lime
Kernelmodul für die Erfassung von flüchtigem Speicher von Linux- und Android-Geräten, das forensisch einwandfreie Speicherabbilder auf die Festplatte…
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 mvt-project/mvt
Forensisches Erfassungs- und Analysetoolkit für Android- und iOS-Geräte zur Identifizierung potenzieller Kompromittierung durch bekannte Spyware…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung
 realitynet/android-forensics-references
Kuratierte Referenz für Android-Forensik-Artefakte und Log-Pfade, mit Links zu CTF-Writeups, Forschungspapieren und Tools zur Analyse mobiler Geräte.
 andrewrathbun/dfirartifactmuseum
Das Ziel dieses Repos ist es, Artefakte aus allen Versionen verschiedener Betriebssysteme zu archivieren und sie nach Typ zu kategorisieren. Dies…
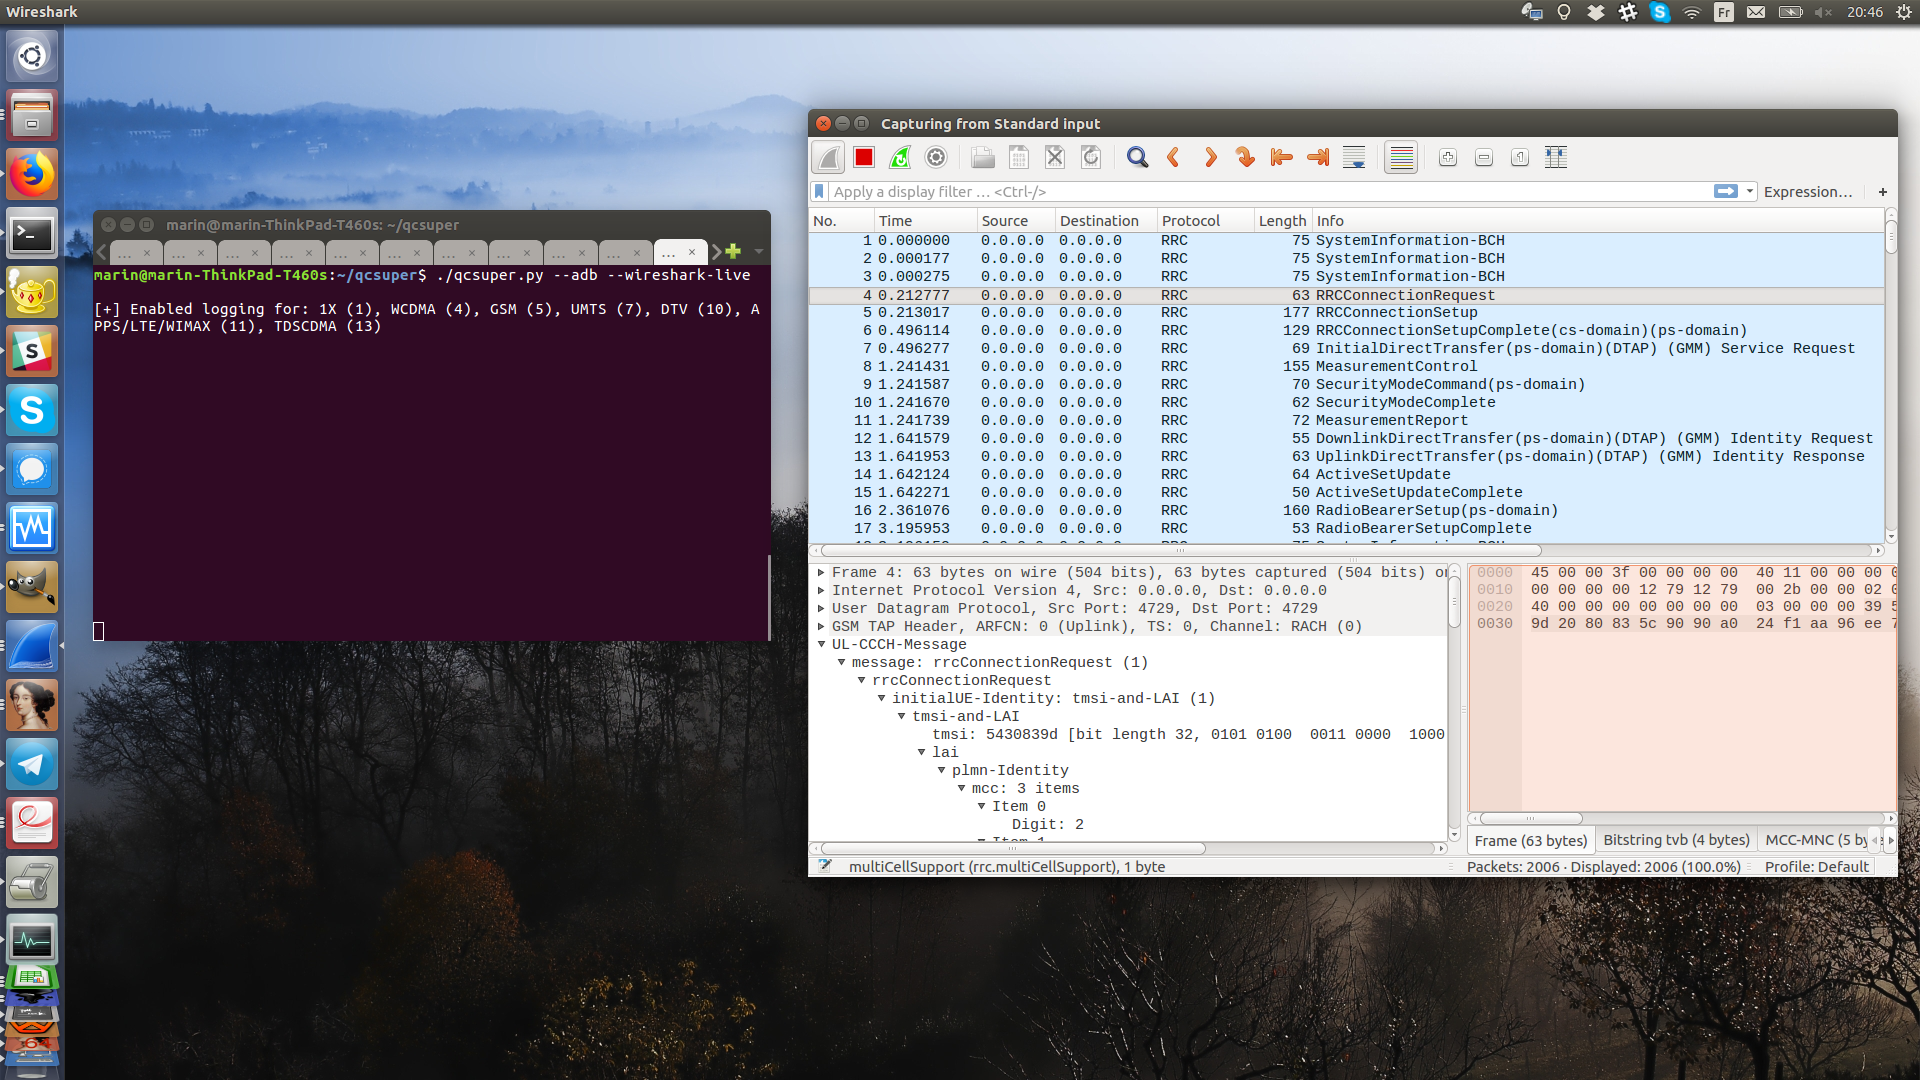 p1sec/qcsuper
QCSuper ist ein Tool zur Kommunikation mit Smartphones und Modems auf Qualcomm-Basis, das unter anderem das Erfassen roher 2G/3G/4G-Funkrahmen…
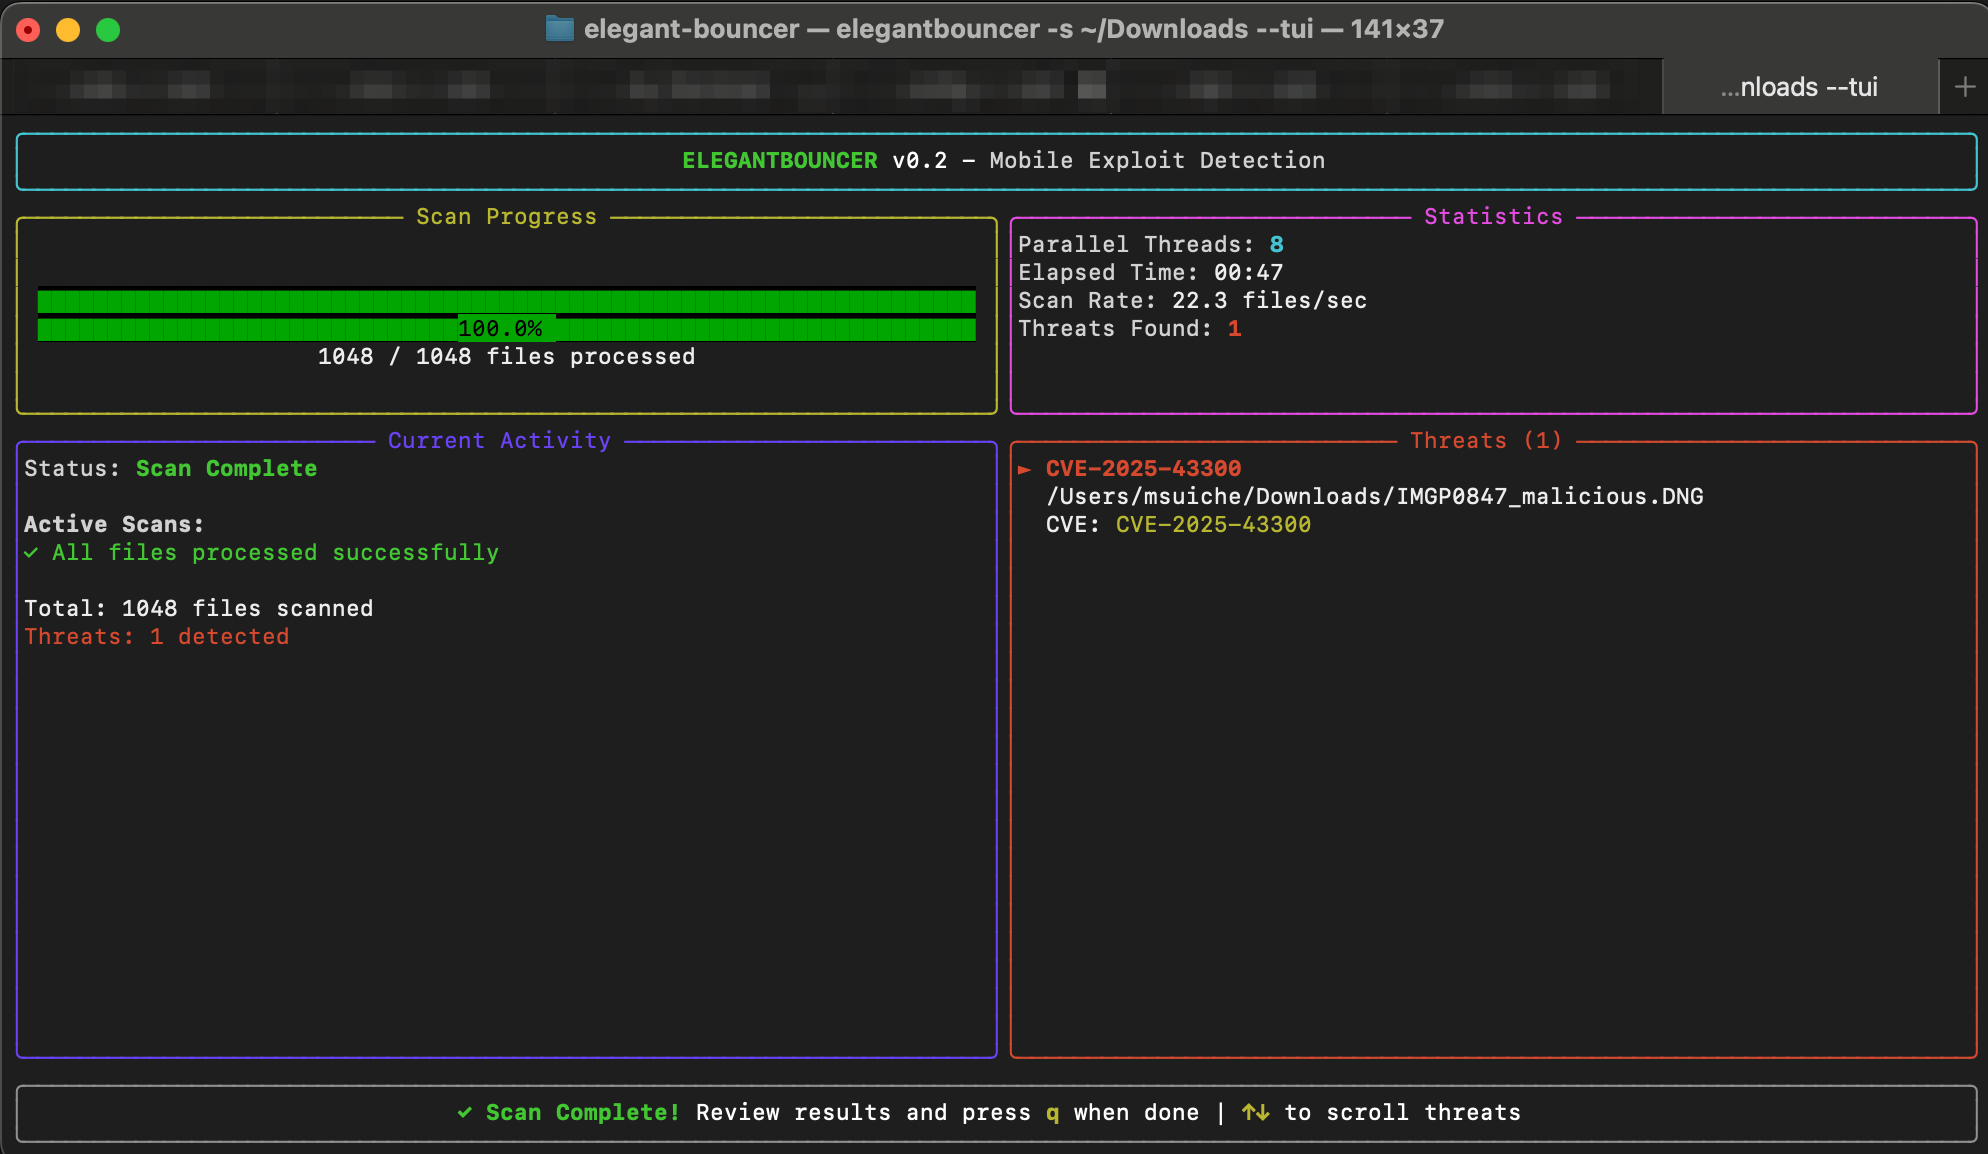 msuiche/elegant-bouncer
ELEGANTBOUNCER ist ein Erkennungstool für dateibasierte Exploits auf Mobilgeräten.
 sleuthkit/autopsy
Autopsy® ist eine Plattform für digitale Forensik und eine grafische Oberfläche für The Sleuth Kit® sowie andere Werkzeuge der digitalen Forensik.…
 eldavoo/wa-crypt-tools
Verwalten Sie WhatsApp .crypt12-, .crypt14- und .crypt15-Dateien.
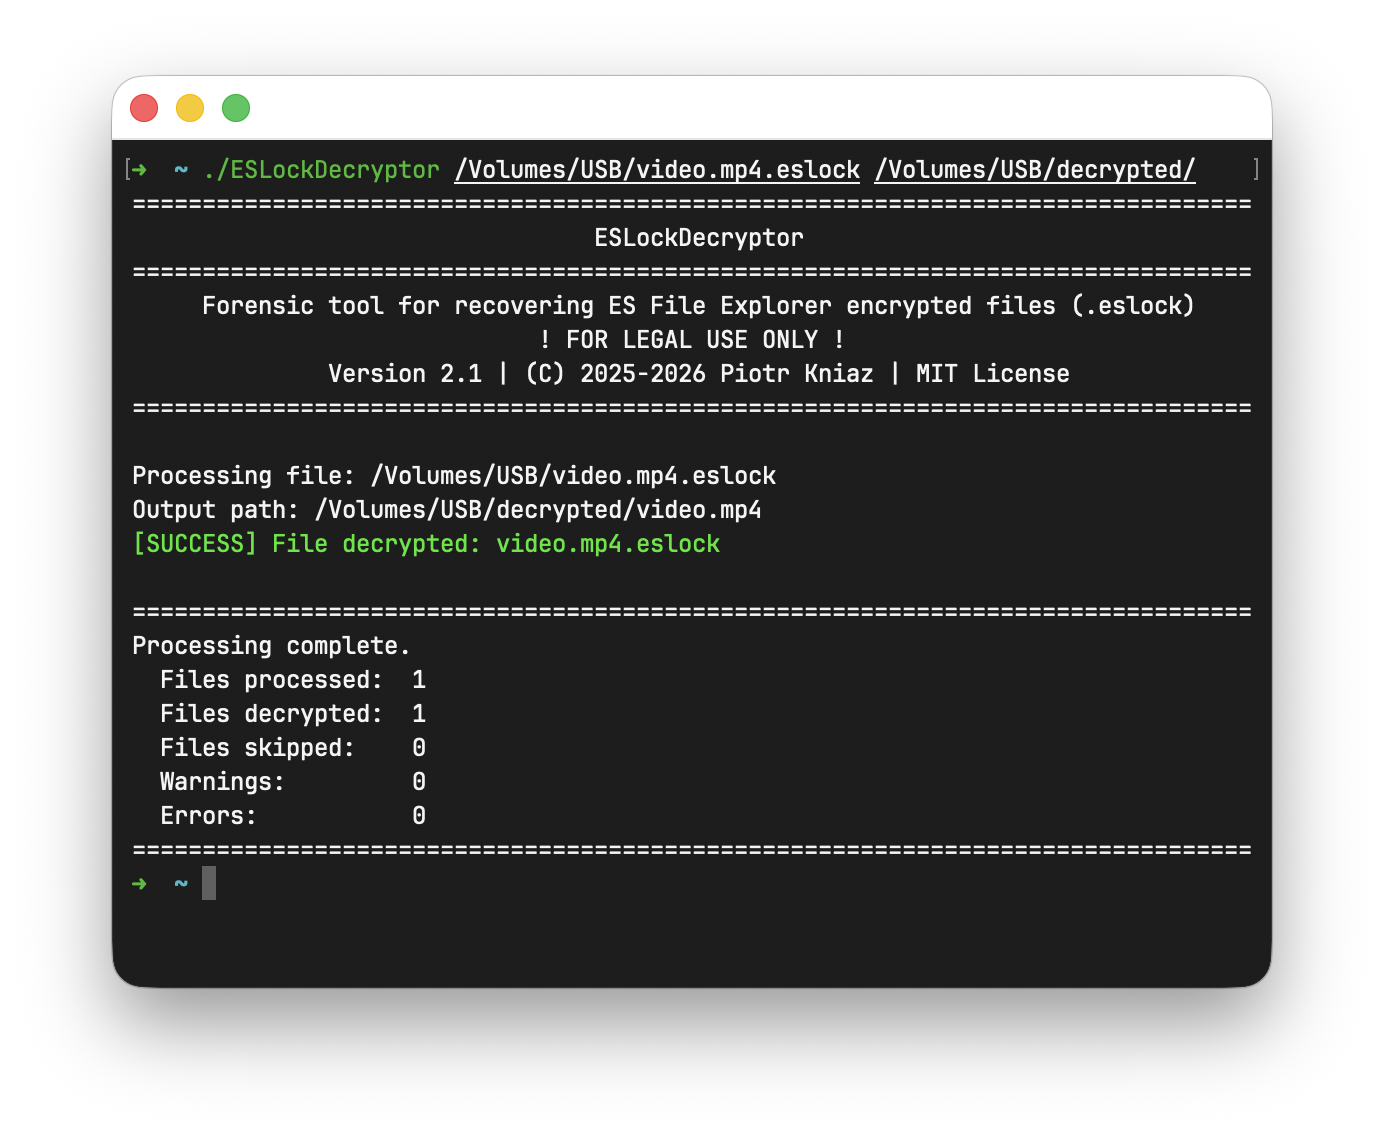 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)