yasindce1998/barzakh
Ring -4 bis Ring 0: Forschungsplattform für Offensive-Defensive-Firmware. Wir bauen die Bootkits, dann fangen wir sie. Geschlossener Kreislauf. Null Vertrauen in Silizium.

"Barzakh" (برزخ) — eine Barriere zwischen zwei Reichen; die unsichtbare Grenze, die die Welt der Lebenden von der Welt der Geister trennt. Hier steht sie für die Barriere zwischen Angriff und Verteidigung, zwischen Verwundbarkeit und Erkennung.
Die umfassendste Open-Source-Forschungsplattform für UEFI-Firmware-Sicherheit
Angriffsemulation von Ring 0 bis Ring -4 | 132 Erkennungsengines | Geschlossene Gegner-Validierung


⚠️ ACADEMIC RESEARCH PROJECT — DEFENSIVE SECURITY ONLY
Diese Plattform existiert, um Firmware-Bedrohungen zu untersuchen und Verteidigungen dagegen aufzubauen. Sie enthält aktive Angriffsemulationen mit hardwareverankerten Kill-Switches. Durch den Zugriff auf dieses Repository erklären Sie sich damit einverstanden, es ausschließlich für legitime Sicherheitsforschung und Bildungszwecke zu verwenden.
Barzakh ist eine Full-Stack-Forschungsplattform für Firmware-Sicherheit, die reale Bootkit-TTPs über alle Privilegien-Ringe hinweg modelliert — von UEFI-DXE-Treibern (Ring 0) über SMM, Intel ME, AMD PSP, Plattform-DMA-Controller (Ring -3) bis hin zu CPU-mikroarchitektonischen Bedrohungen (Ring -4). Jede Angriffstechnik wird mit einer entsprechenden Erkennungsengine kombiniert, wodurch ein geschlossenes System entsteht, in dem jeder Angriff sowohl reproduzierbar als auch erkennbar ist.
Kernfunktionen:
barzakh-server stellt ein Web-Dashboard und eine JSON-API (Port 8420) mit geplanten Scans und Risikobewertungstrends bereitbarzakh-agent überwacht Firmware-Ziele, zeichnet den Verlauf auf und leitet Ergebnisse an SIEMs (Elastic ECS, ArcSight CEF, QRadar LEEF) oder Webhooks weiter| Bedrohung | Technik | Barzakh-Abdeckung |
|---|---|---|
| BlackLotus (CVE-2023-24932) | Secure-Boot-Umgehung über anfälligen Shim | blacklotus-Detektor + blacklotus_mok-Payload |
| LogoFAIL (CVE-2023-40238) | Image-Parser-Überlauf in UEFI-Firmware | logofail-Detektor + logofail_image-Payload |
| PixieFail (CVE-2023-45229+) | Netzwerk-Stack-Pufferüberläufe in EDK2 | pixiefail-Detektor + pixiefail_dhcp-Payload |
| CosmicStrand | SPI-Flash-DXE-Persistenz | FV-Integrität + SPI-Region + Persistenz-Detektor |
| LoJax | Erstes In-the-Wild-SPI-Implantat | ME/SPI-Detektor + Flash-Deskriptor-Analyse |
| MoonBounce | Modifizierter Core-DXE im SPI-Flash | Boot-Services-Hook + Firmware-Volume-Diffing |
| MosaicRegressor | UEFI-Persistenz-Framework | Mehrstufig: FV-Manipulation + PE-Injektion + Trampoline |
| Hacking Team (RCS) | UEFI-Rootkit mit Option ROM | Option-ROM-Detektor + PCI-Expansions-Analyse |
| FinSpy | UEFI-Bootloader-Modifikation | ExitBootServices-Abfangen + Speicher-Scanning |
| Bootkitty (2024) | Erstes Linux-UEFI-Bootkit, GRUB-Signaturumgehung | linux_bootchain-Detektor + bootkitty_grub_patch-Payload |
| CVE-2024-7344 | Signierter Reloader lädt unsignierte PE-Payloads | reloader-Detektor + secureboot_reloader-Payload |
| CVE-2023-1017/1018 | Pufferüberlauf in der TPM-2.0-Referenzimplementierung | tpm_command-Detektor + tpm_ref_overflow-Payload |
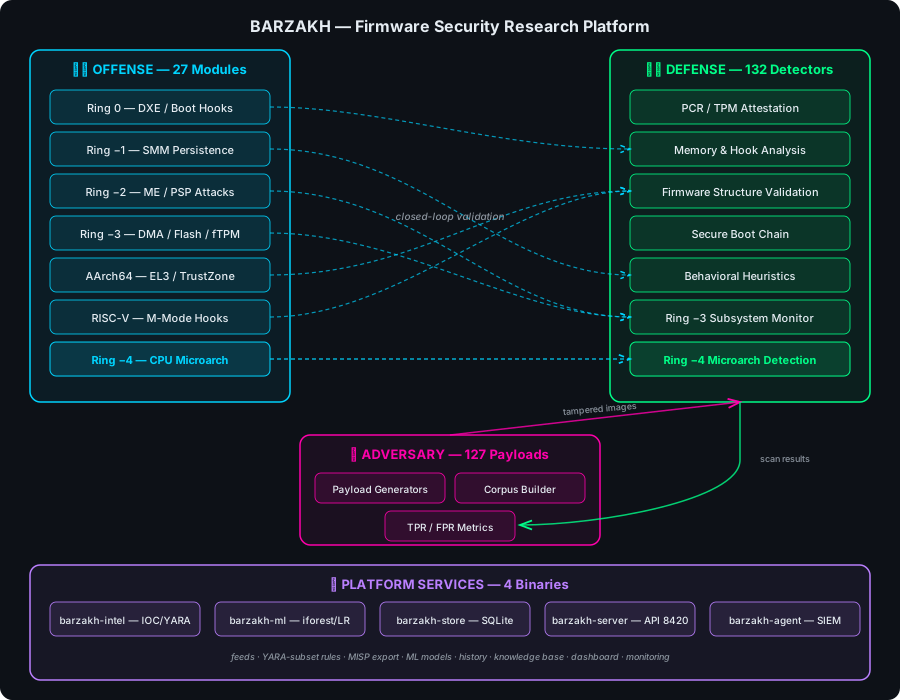
21 EDK-II-Module über 3 Architekturen (x86_64, AArch64, RISC-V), die jede bekannte Firmware-Persistenztechnik emulieren:
| Modul | Ring | Technik |
|---|---|---|
DxeInject | 0 | DXE-Phasen-Treiberinjektion — LoadImage/StartImage- + SetVariable-Hooks, FV-Persistenz, SPI-Flash-Emulator mit FVB2/Boot-Guard-Backends, Kill-Switches |
ExitBootHook | 0 | ExitBootServices-Abfangen + MSR-Hooking |
SpiChipsetEmulator | -1 | Simulation der SPI-Schnittstelle auf Chipsatzebene |
SmmPersistence | -1 | SMM-Handler-Installation und SMRAM-Persistenz |
CapsuleHijack | -1 | Missbrauch des UEFI-Capsule-Update-Mechanismus |
AcpiTableInject | -2 | ACPI-Tabellen-Injektion für Kernel-Speicherzugriff |
VirtualAddressMapHook | -2 | Hooking der EFI-Runtime-Services |
PciOptionRom | -2 | Implantation von PCI-Option-ROMs |
MeSpiManipulation | -3 | Manipulation der Intel-ME-SPI-Flash-Region |
HeciIntercept | -3 | Abfangen des Host-ME-Kommunikationskanals |
MeDmaAttack | -3 | ME-initiierter DMA auf Host-Speicher |
AmtSolChannel | -3 | Verdeckter AMT-Serial-over-LAN-Kanal |
FtpmCommandForge | -3 | AMD-fTPM-Kommandofälschung über PSP-Mailbox |
| Modul | Technik |
|---|---|
Aarch64DxeInject | ARM64-DXE-Injektion mit EL-bewussten Payloads |
ExceptionVectorHook | Relokation der VBAR_EL1-Exception-Tabelle |
El3SecureMonitor | Abfangen von EL3-Secure-Monitor-Aufrufen |
TzascManipulation | Umgehung des TrustZone Address Space Controllers |
DeviceTreeInject | Modifikation des Device Tree Blob zur Persistenz |
IbootTrustChain | Untergrabung der Apple-iBoot-Vertrauenskette |
SepMailboxIntercept | Abfangen der Apple-SEP-Mailbox (Secure Enclave) |
| Modul | Technik |
|---|---|
RiscVDxeInject | M-Mode-Firmware-Injektion auf RISC-V-Plattformen |
Alle Offense-Module werden mit SIMULATION_MODE = TRUE ausgeliefert — sie modellieren das Verhalten, ohne echte Hardware-Operationen auszuführen. Siehe docs/LAB_TESTING.md für den kontrollierten Weg zu echten Hardware-Tests.
132 spezialisierte Detektoren, organisiert nach Angriffsfläche, plus zur Laufzeit erweiterbare Erkennung über TOML-Regeln, IOC-Feeds, YARA-Subset-Regeln und ML-Modelle: