

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 mrexodia/titanhide
Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…
 linnemanlabs/glimmer
Adversary-Emulation und C2-Framework für Sicherheitsforschung
 darthton/hyperbone
Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…
 thesecretclub/sandboxbootkit
Bootkit für Windows Sandbox zum Deaktivieren von DSE/PatchGuard.
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
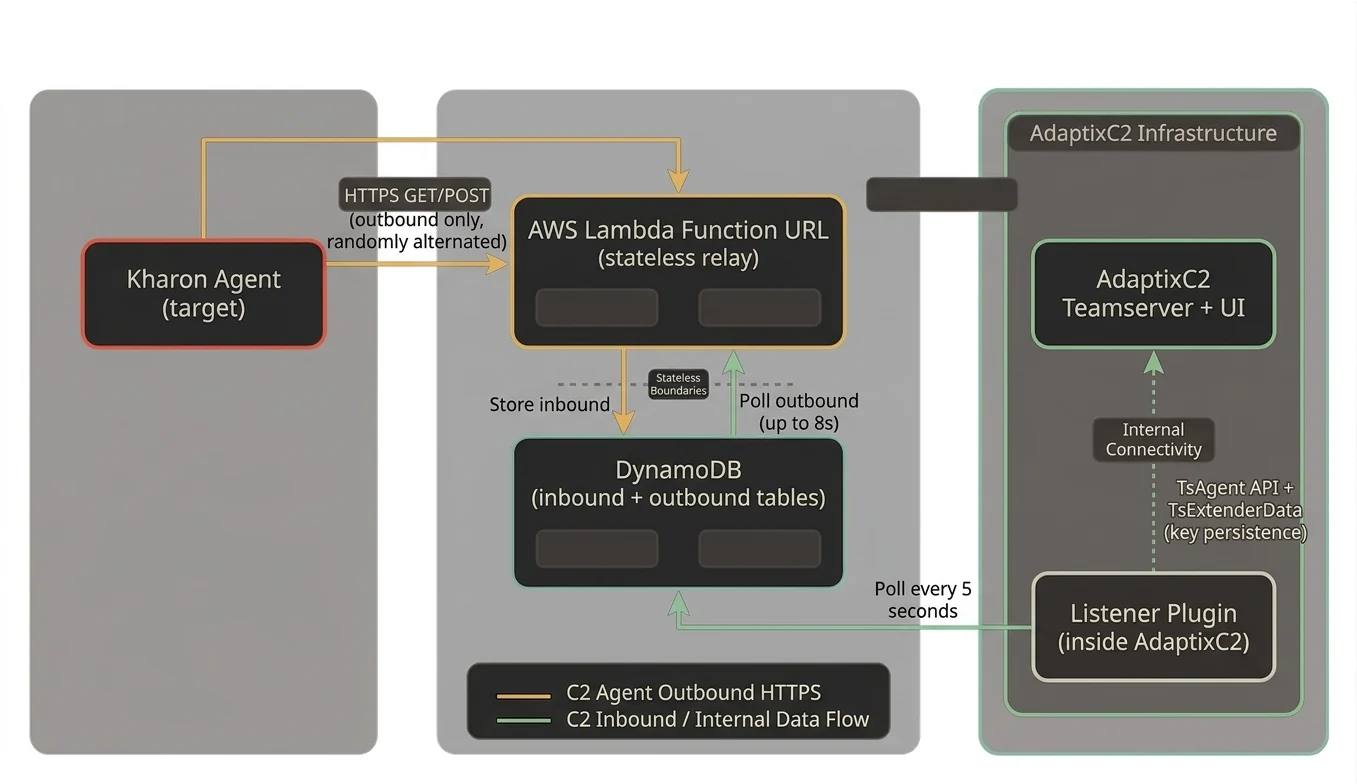 stillbigjosh/adaptix-serverless-c2
Serverloses C2-Transport-Plugin für AdaptixC2 v1.2, das AWS Lambda + DynamoDB als Relay-Infrastruktur verwendet.
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 gmh5225/kli-ex
Erweiterter Lazy-Kernel-Importer für Windows-Treiber, der APIs zur Laufzeit mit verschlüsselten, zwischengespeicherten Importnamen auflöst, um die…
 gmh5225/kprocterminator
Windows-Kernel-Treiber zum Beenden bestimmter Prozesse auf einem System
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 kyle41111/ai-file
Ein Listener-Profil für das Mythic-C2-Framework, das die Datei-APIs von KI-Anbietern nutzt
 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
 kaill-jlq/mmskillrisk
Benchmark- und Evaluierungs-Harness, der testet, ob LLM-Agenten bösartigen Anweisungen widerstehen, die in multimodalen Skill-Bildern verborgen sind,…