
 fazmin/cve-intel
Lokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust. Standardmäßig privat.
Lokale Sicherheitsintelligenz in nativem Rust — eine Tauri-Desktop-App, ein integriertes kleines KI-Modell (llama.cpp) mit Ein-Klick-Einrichtung, ein MCP-Server für jedes Harness, eine REST-API und eine einfache CLI. 31 Tools, 25 Datenquellen. Private KI auf dem Gerät standardmäßig; OpenAI, Anthropic oder Gemini sind eine optionale Einstellung.


Sicherheitsteams erhalten einen ständigen Strom neuer Schwachstellen (CVEs) und müssen immer wieder dieselbe Frage beantworten: „Müssen wir das jetzt beheben, oder kann es warten?" Um sie zu beantworten, öffnet man normalerweise NVD, EPSS, CISA KEV, GitHub, Shodan und ein Dutzend weitere Tabs und setzt die Geschichte von Hand zusammen.
CVE Intel erledigt das für Sie. Geben Sie ihm eine CVE, eine IP-Adresse, einen Datei-Hash, eine Domain oder eine Liste von Abhängigkeiten. Es fragt alle relevanten öffentlichen Quellen gleichzeitig ab und liefert eine priorisierte, evidenzbasierte Antwort zurück: was es ist, wie riskant es ist und ob jetzt gehandelt werden sollte. Ein Risikowert (0–100) wird aus Schweregrad, der Wahrscheinlichkeit einer Ausnutzung und der Frage berechnet, ob Angreifer es bereits verwenden — alles auf der CISA-KEV-Liste ist immer KRITISCH.
Sie können es als Desktop-App, über die Kommandozeile, über eine REST-API verwenden oder es über MCP in ein KI-Coding-Tool einbinden. Sie können auch einfach in natürlicher Sprache fragen („Sollten wir CVE-2021-44228 dieses Wochenende patchen?"), und ein kleines KI-Modell erklärt die Ergebnisse. Standardmäßig läuft dieses Modell auf Ihrem eigenen Rechner; wenn Sie ein stärkeres bevorzugen, können Sie in den Einstellungen auf OpenAI, Anthropic (Claude) oder Google Gemini umschalten.
Es hilft Ihnen zu entscheiden, was gepatcht werden muss. Es scannt nicht Ihr Netzwerk und behebt nichts für Sie, und die Ergebnisse sind nur so aktuell wie die öffentlichen Quellen.
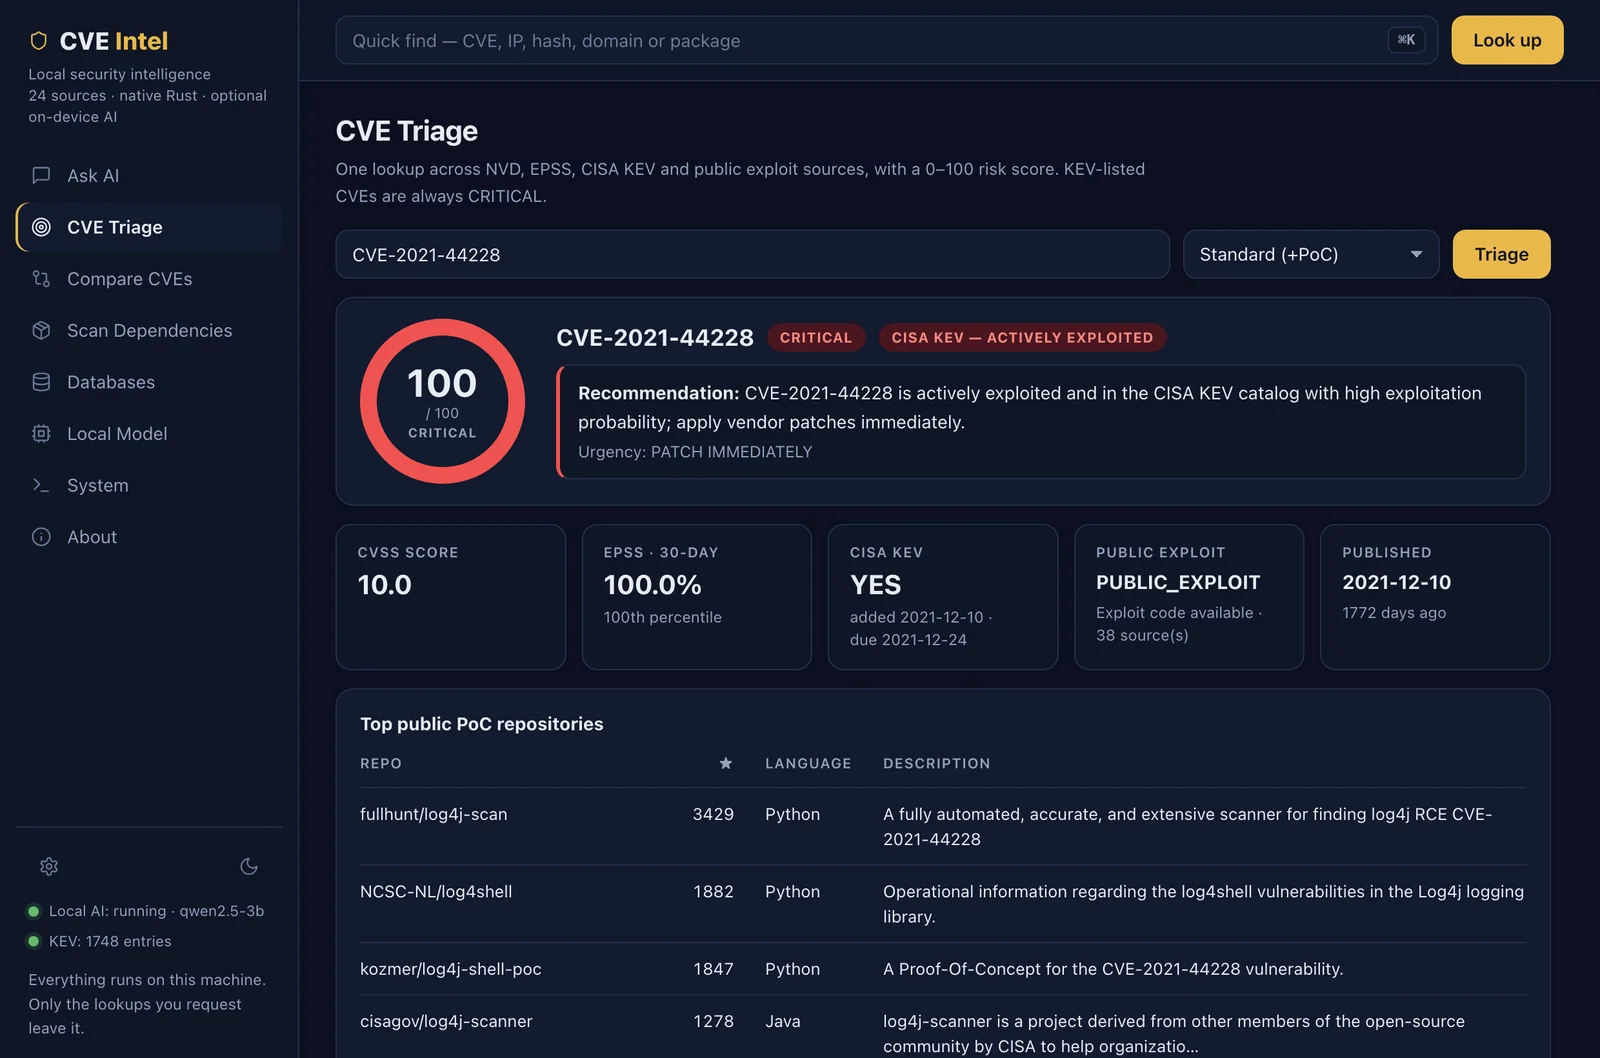
Die Desktop-App mit Live-Ergebnissen aus den echten Datenquellen (log4j, CISA KEV, EPSS, OSV.dev). Dunkles und helles Design folgen Ihrer Systemeinstellung.
CVE-Triage (oben): eine Abfrage, ein Risikowert von 0–100 und die dahinterstehenden Nachweise.
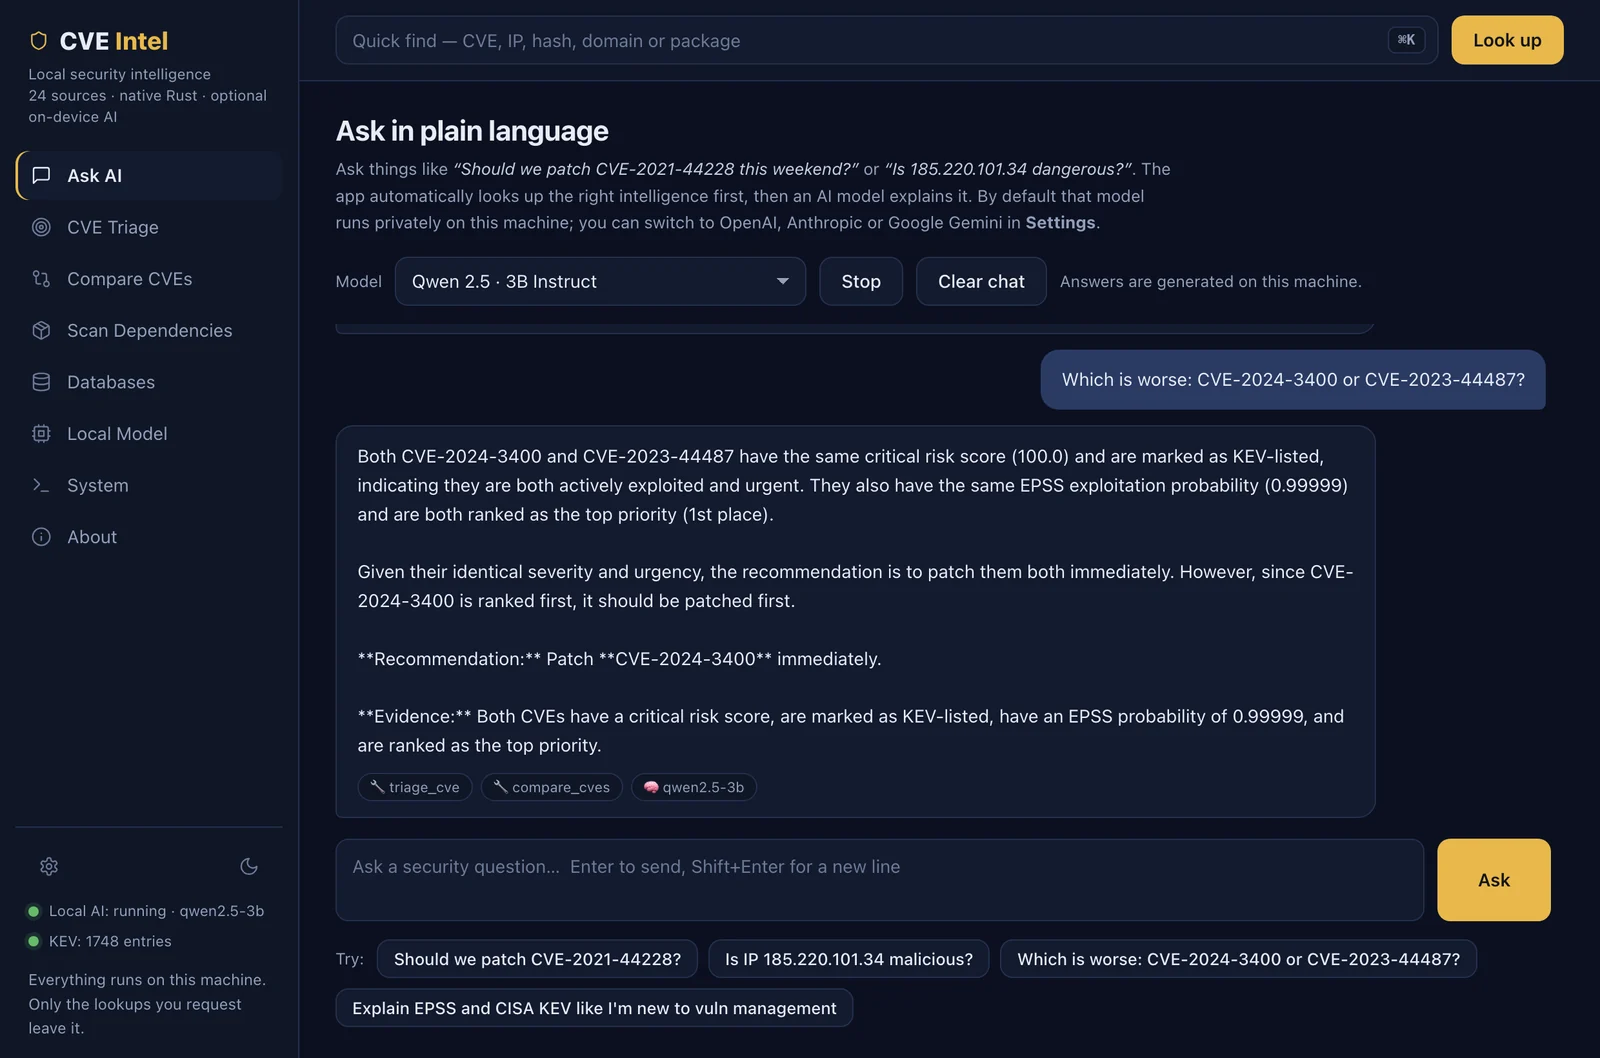
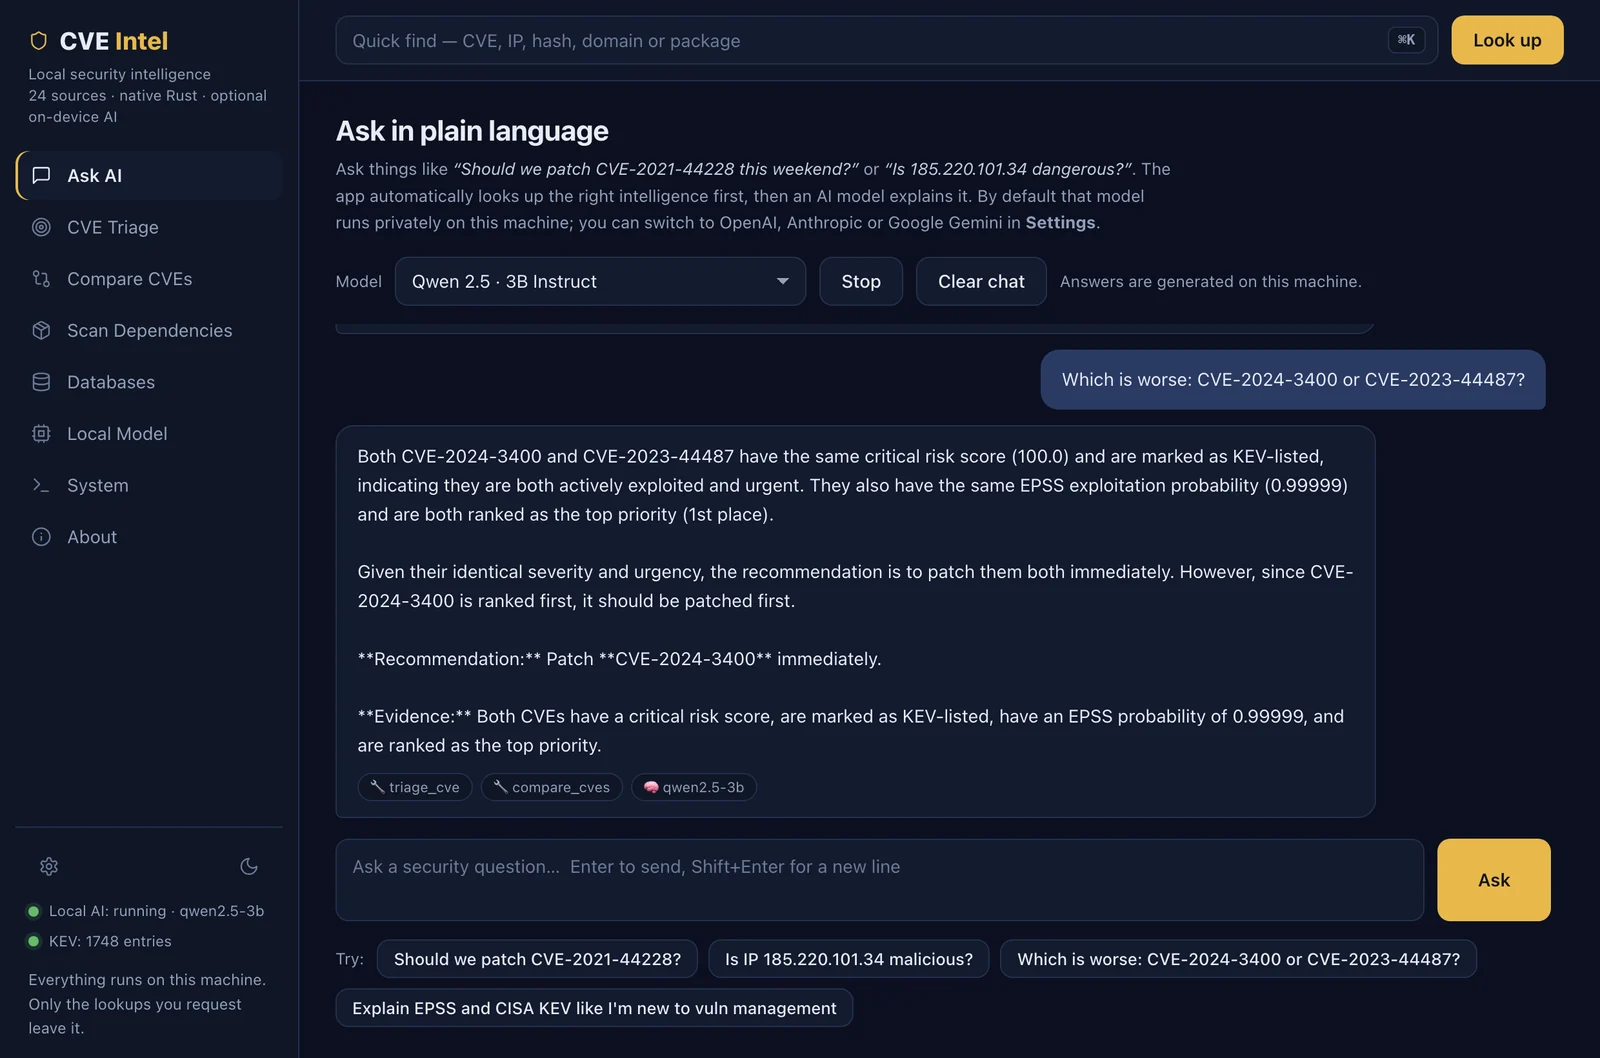
Ask AI: in natürlicher Sprache fragen. Zuerst werden die Fakten nachgeschlagen, dann erklärt ein kleines Modell, das auf Ihrem Rechner läuft, diese.
CVEs vergleichen — eine Patch-Prioritätenrangliste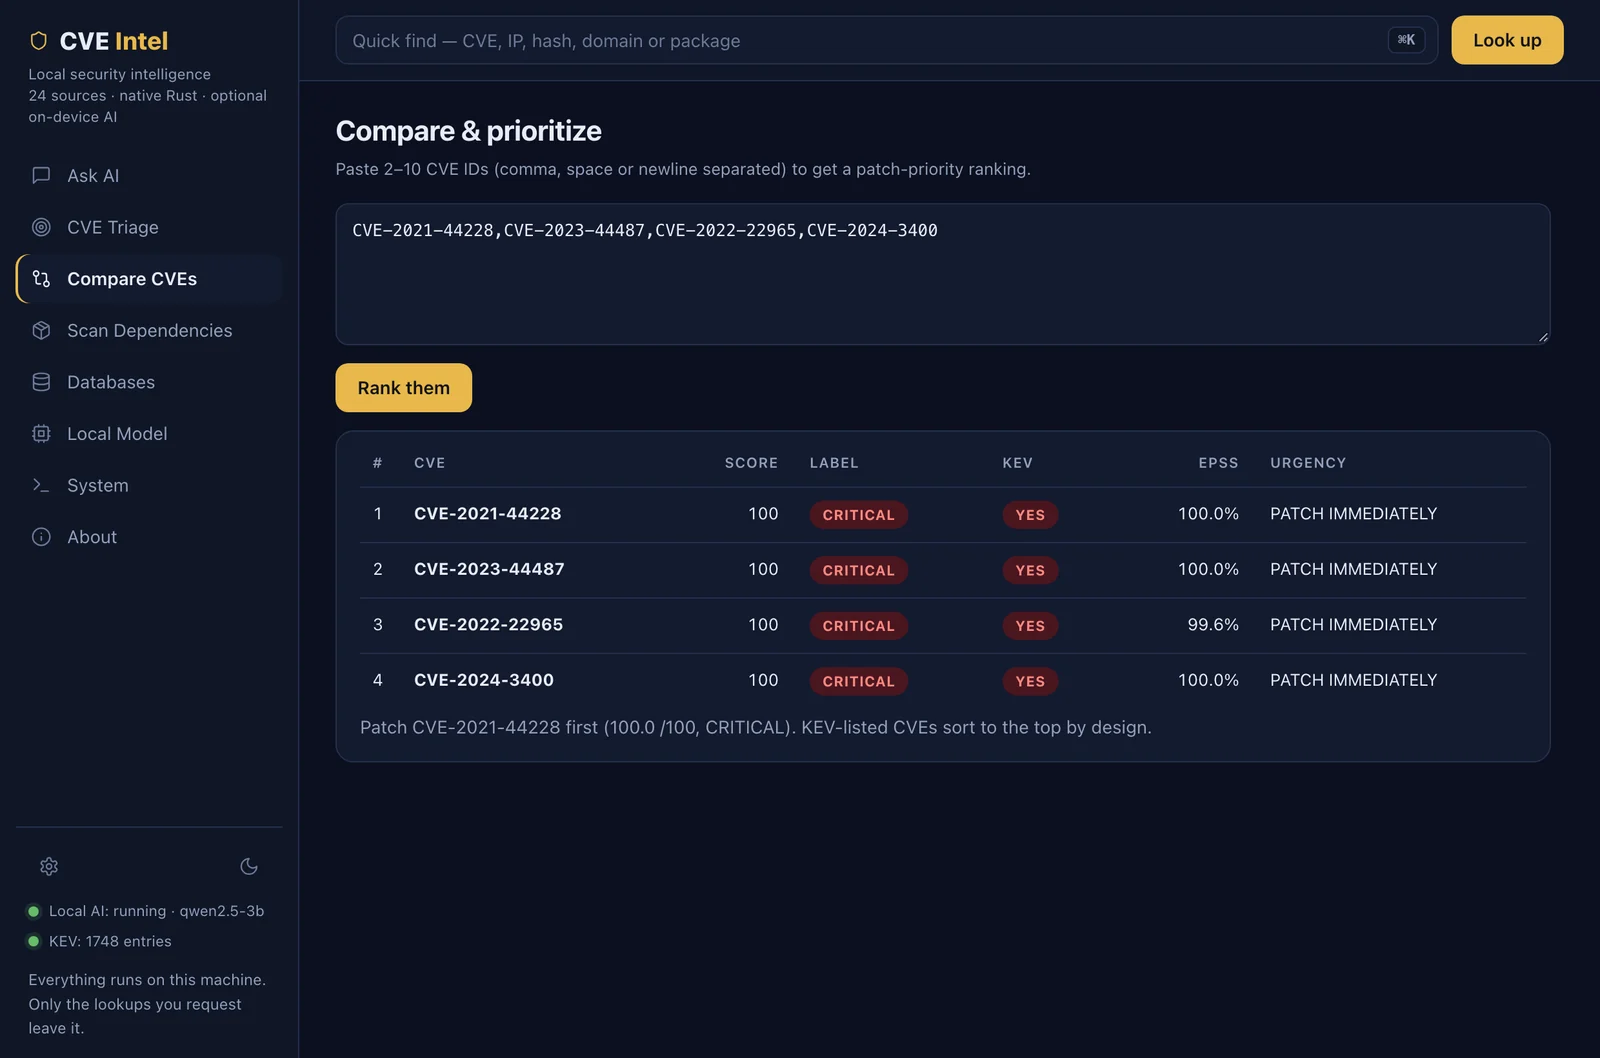 |
Abhängigkeiten scannen — bekannte Schwachstellen von OSV.dev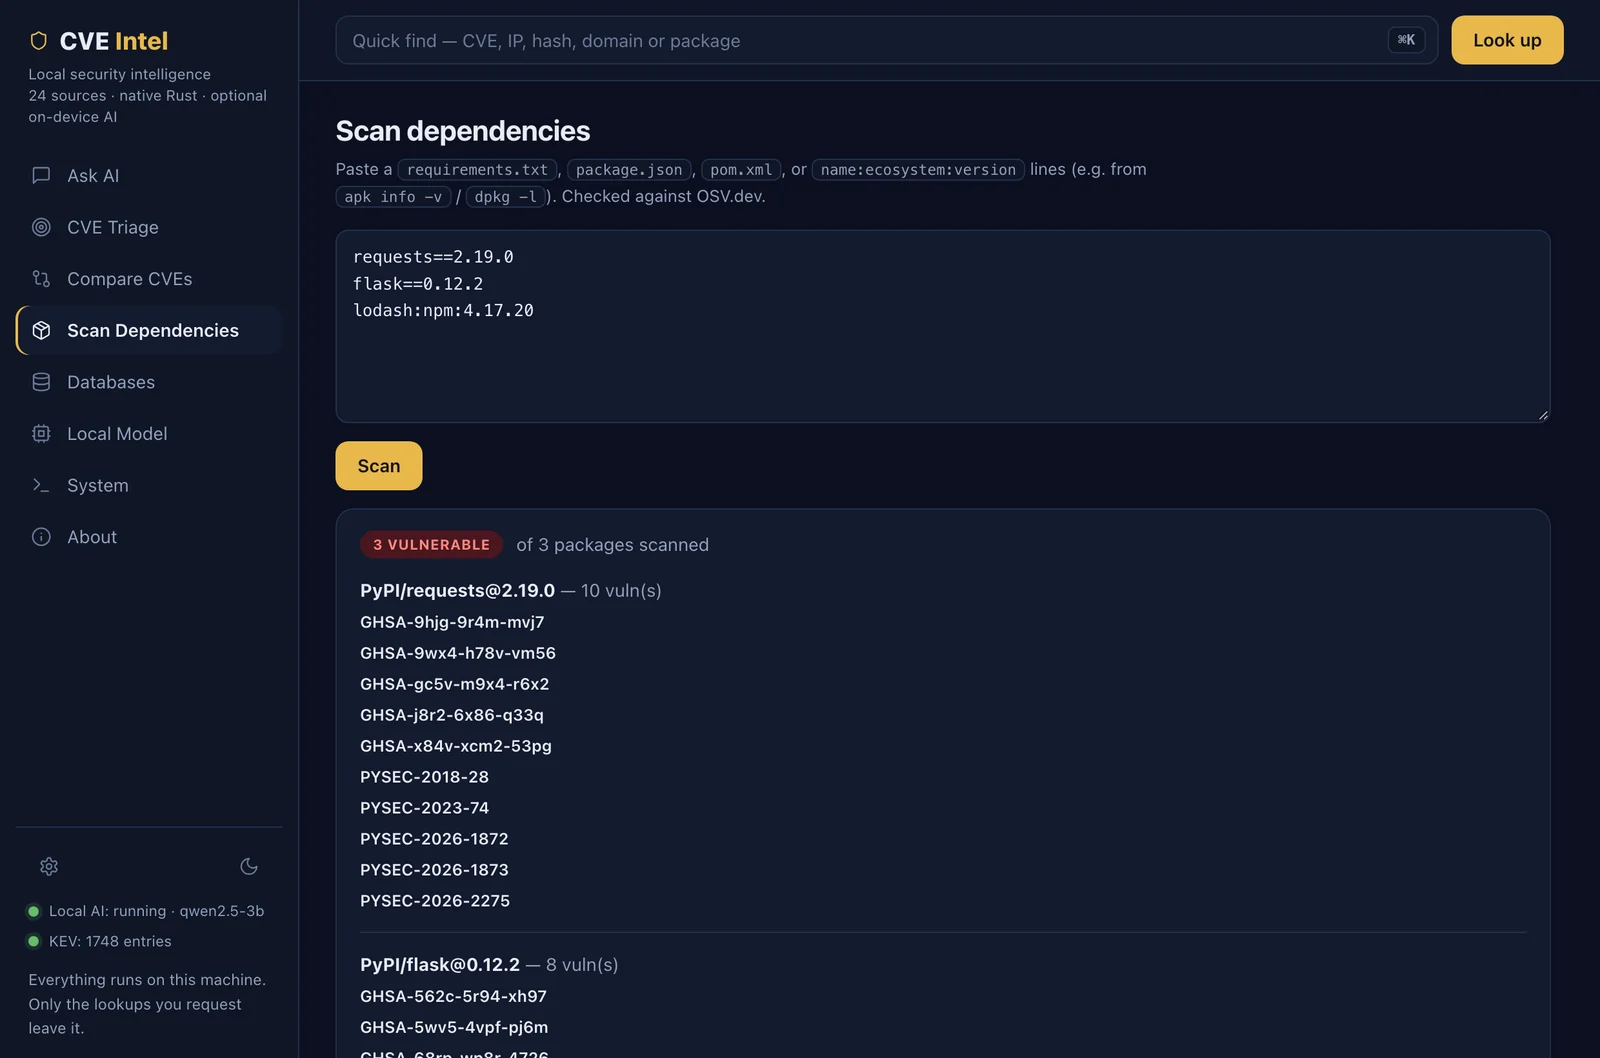 |
Datenbanken — jede Datenquelle, ihr Schlüsselstatus und Cache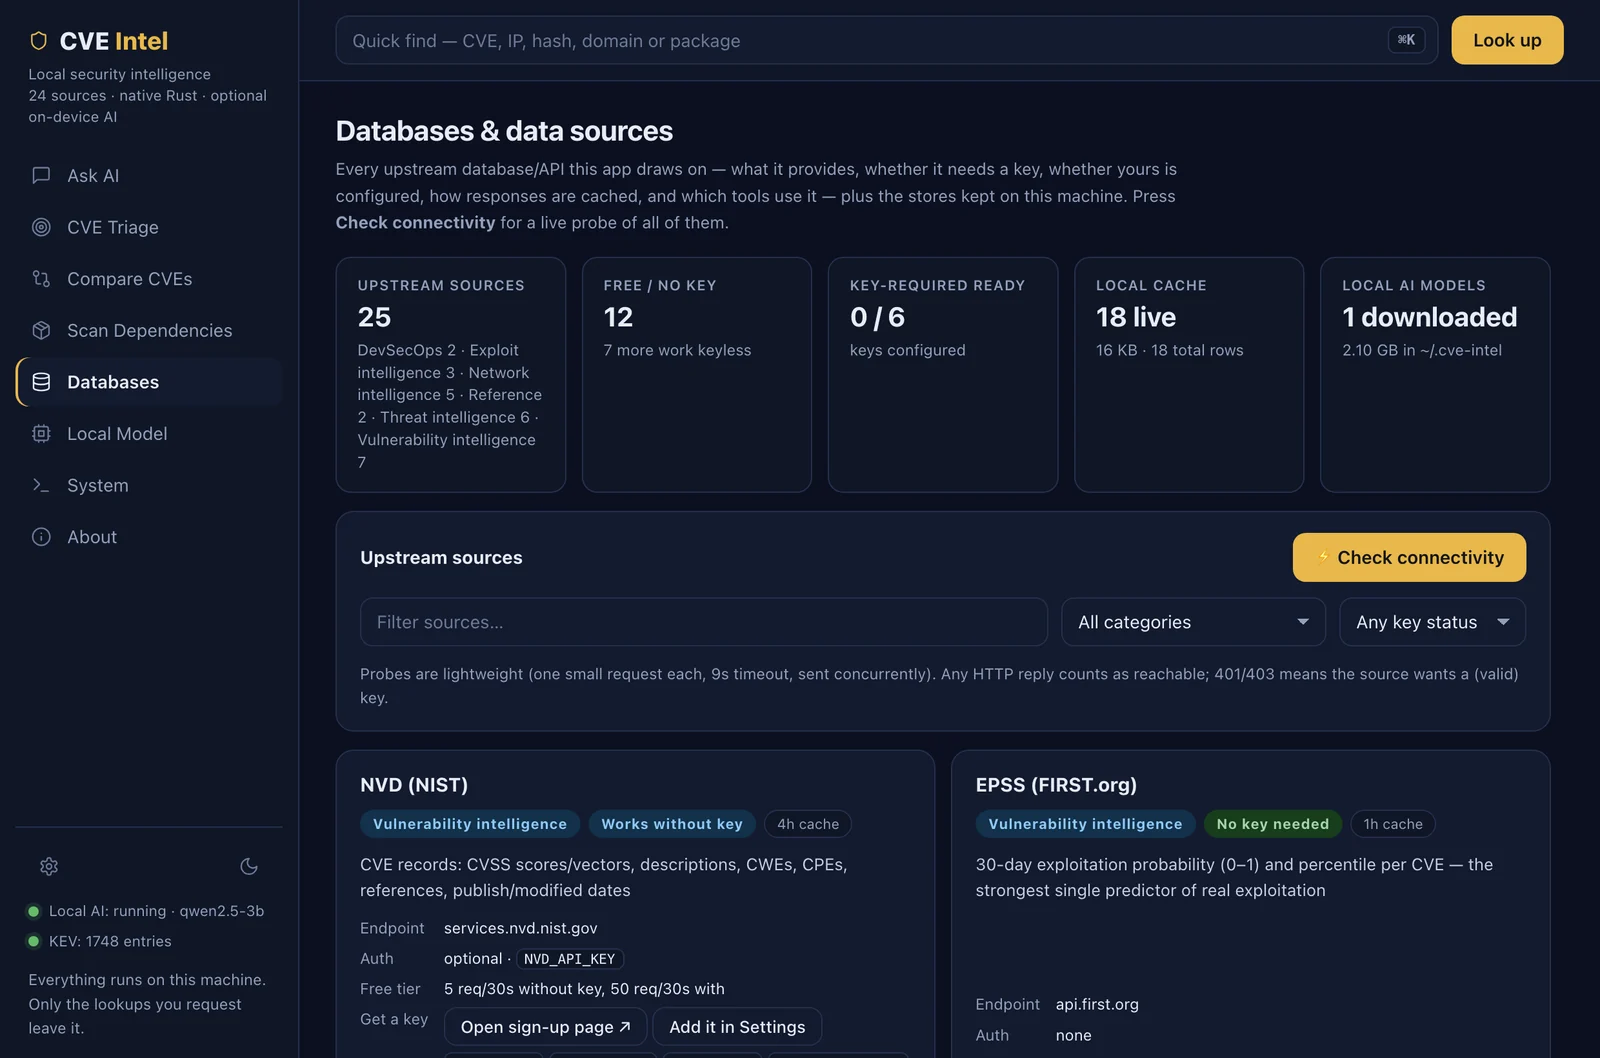 |
Helles Design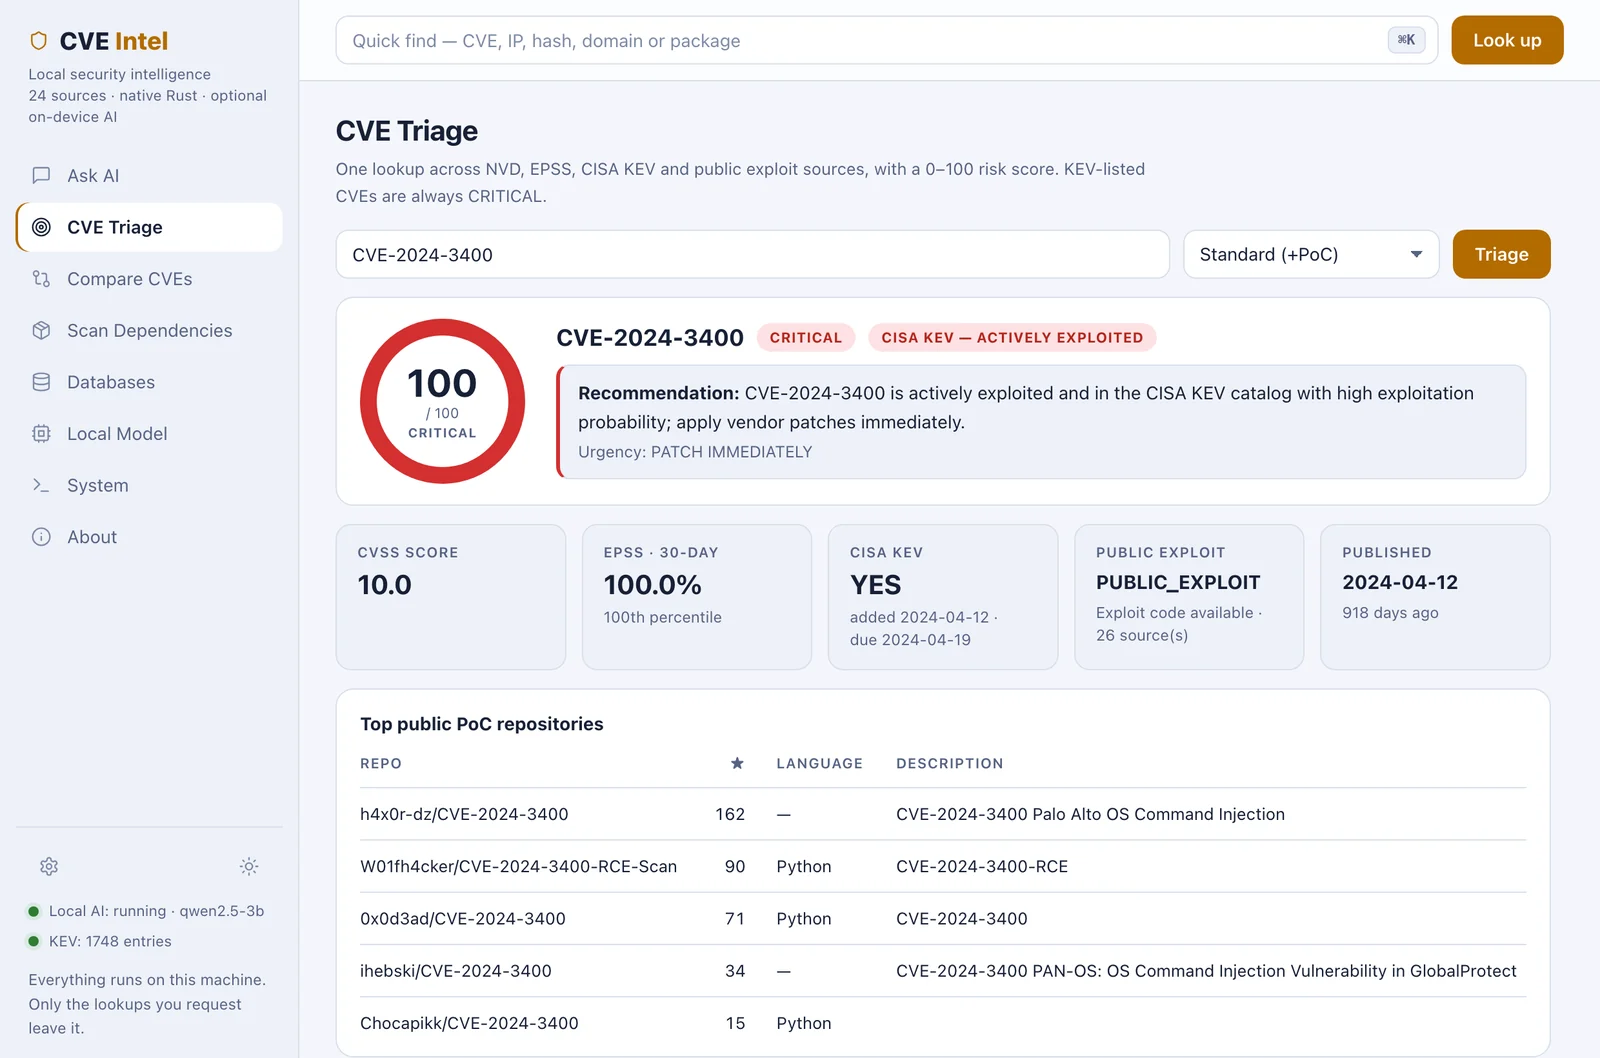 |
| Situation | Was Sie tun |
|---|---|
| Eine neue CVE ist am Freitag in aller Meldungen. Lassen wir alles fallen? | Fragen Sie „Sollten wir CVE-2024-3400 dieses Wochenende patchen?“ oder führen Sie cve-intel triage CVE-2024-3400 --depth deep aus. Sie erhalten eine Bewertung, ob sie in CISA KEV enthalten ist, die EPSS-Exploit-Wahrscheinlichkeit, etwaigen öffentlichen Exploit-Code und eine klare Dringlichkeit. |
| Der Schwachstellenscanner hat gerade 40 Funde gemeldet. Welchen zuerst? | Fügen Sie die CVE-IDs in Compare CVEs ein (oder cve-intel compare CVE-… CVE-…), um eine priorisierte Patch-Reihenfolge zu erhalten, statt nur nach CVSS zu sortieren. |
| Eine seltsame IP taucht in Ihrer Firewall oder Ihren Login-Logs auf. | Fügen Sie sie in Quick Find (⌘K) ein oder führen Sie cve-intel ip 185.220.101.34 aus, um Reputation von AbuseIPDB, GreyNoise, Shodan und mehr abzurufen. Private/interne IPs werden abgelehnt und niemals nach außen gesendet. |
| Ihr EDR meldet eine unbekannte Datei. | cve-intel hash <sha256> prüft MalwareBazaar, VirusTotal und CIRCL hashlookup in einem Durchgang. |
| Vor einem Release: Sind unsere Abhängigkeiten sicher? | Fügen Sie eine requirements.txt / package.json / pom.xml in Scan Dependencies ein oder führen Sie es in CI aus (unten). |
| Sie arbeiten in einem KI-Coding-Tool (Claude Code, Cursor, VS Code). | Fügen Sie CVE Intel als MCP-Server hinzu und fragen Sie Ihren Assistenten nach CVEs, während er in Ihrem Repo arbeitet. Siehe examples/mcp/. |
| Sie sind neu im Schwachstellenmanagement. | Fragen Sie „Erkläre mir EPSS und CISA KEV, als wäre ich neu.“ Der Ask-Tab erklärt die Belege in einfacher Sprache. |
Lassen Sie einen CI-Build fehlschlagen, wenn eine Abhängigkeit eine bekannte Schwachstelle hat:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
Maschinenlesbares Urteil für ein Ticket oder Dashboard abrufen:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
Kleine Modelle sind schlecht im direkten Tool-Calling, daher ist Ask in drei Schichten aufgebaut:

