

semantic_firewall
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
defensive-toolsstatic-analysisstatic-code-analysis+6
36
blackvectorops/semantic_firewallGenerate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 vigiloss/vigil
KI-gesteuerte Sicherheits-Engagements mit spezialisierten Agenten, einer Kali-Laufzeitumgebung und dauerhafter Orchestrierung.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
MCP-fähiges Multi-Agenten-Framework für deklarative, YAML-gesteuerte agentische Workflows, verwendet für KI-gestütztes Code-Auditing,…
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…
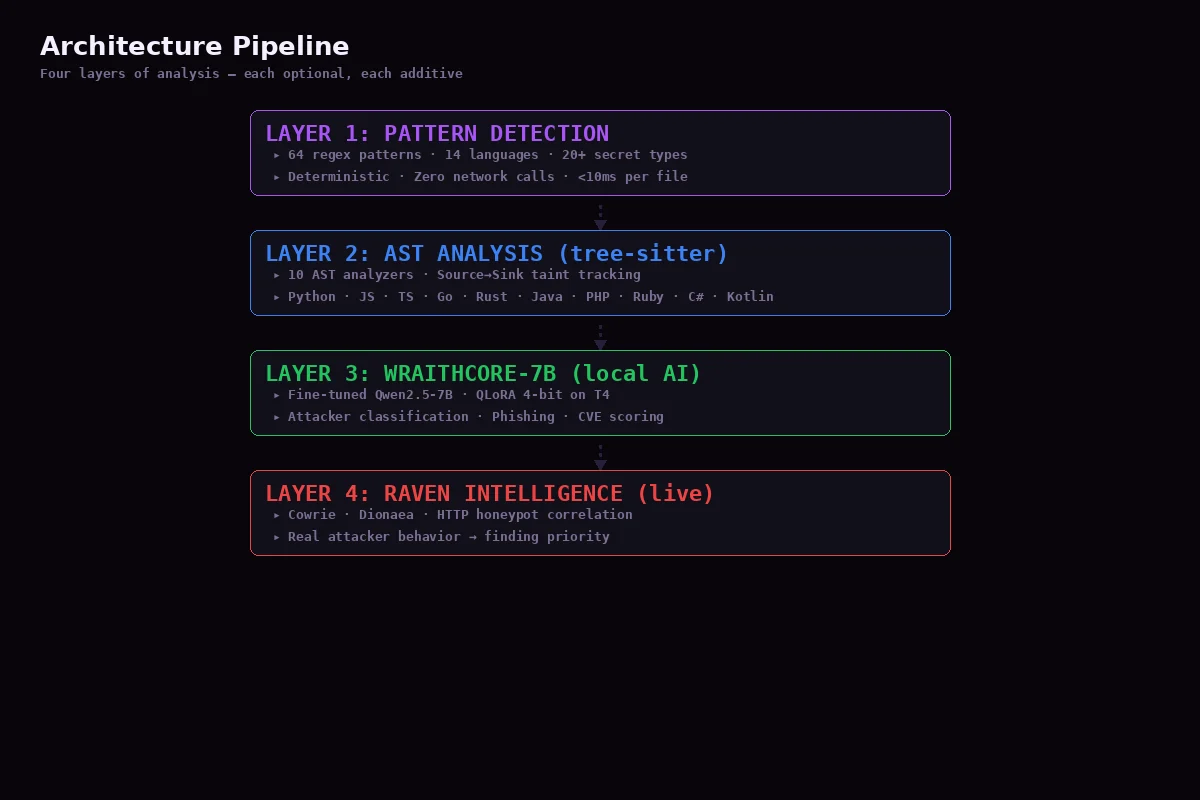 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 auditinfra-io/o1js-scan
Abhängigkeitsfreier statischer Analysator für Soundness-Fehler in zk-Schaltkreisen bei o1js/Mina zkApps und Noir-Schaltkreisen
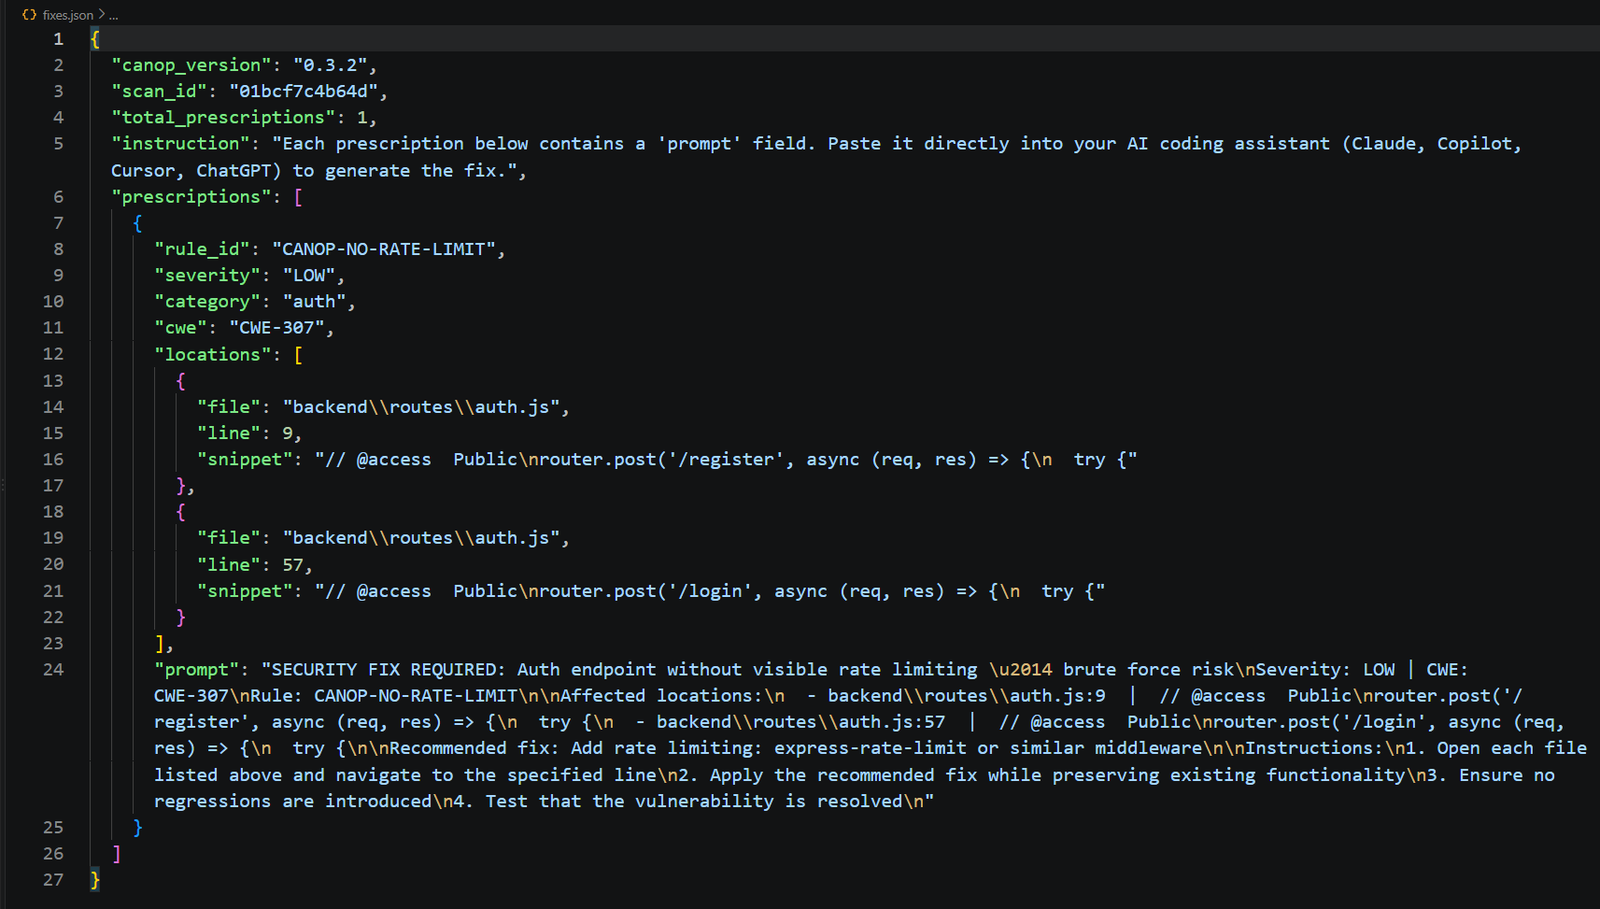 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
MCP-Server, der SAST-Scans auf lokalen Codebasen ausführt und Ergebnisse mit Schweregrad und Fixes zurückgibt, sodass KI-Assistenten…
 arian-gogani/enforcement-coverage
Findet API-Routen mit schwächerer Autorisierung als ihre Gegenstücke. CVE-2026-45316 aus dem Quellcode wiederhergestellt. Enthält die negativen…