

SecretSifter
 owasp/secretsifter
OWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 vigiloss/vigil
KI-gesteuerte Sicherheits-Engagements mit spezialisierten Agenten, einer Kali-Laufzeitumgebung und dauerhafter Orchestrierung.
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 evkir/phantom-grid
Kostenlose Burp-Collaborator-Alternative – OOB-Interaktionserfassung (HTTP/HTTPS/DNS) mit SQLite & Exfil-Reassemblierung
 dragonjar/burpia
Burp Suite-Erweiterung, die passive Schwachstellenerkennung mittels künstlicher Intelligenz integriert.
 ajnik/joomla-bruteforce
Python-Skript, das Joomla-Administrator-Anmeldedaten mithilfe von Wortlisten per Brute-Force angreift, mit Proxy- und Verbose-Optionen für…
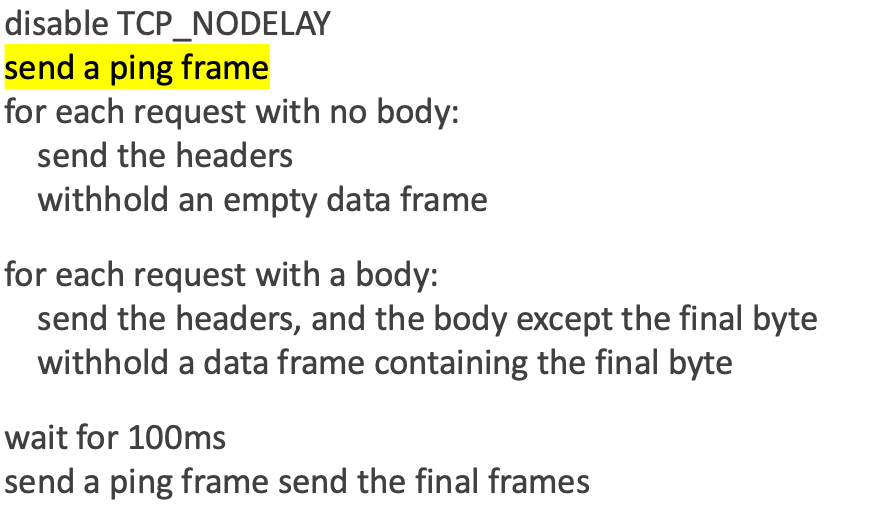 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
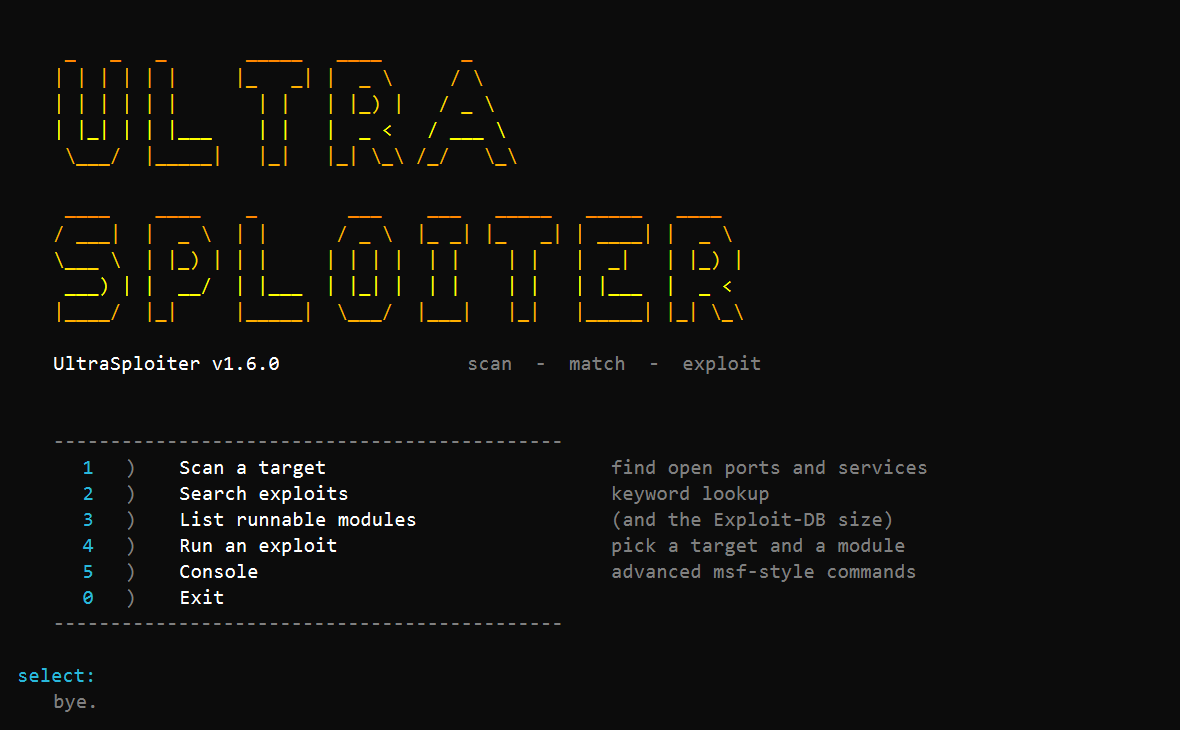
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
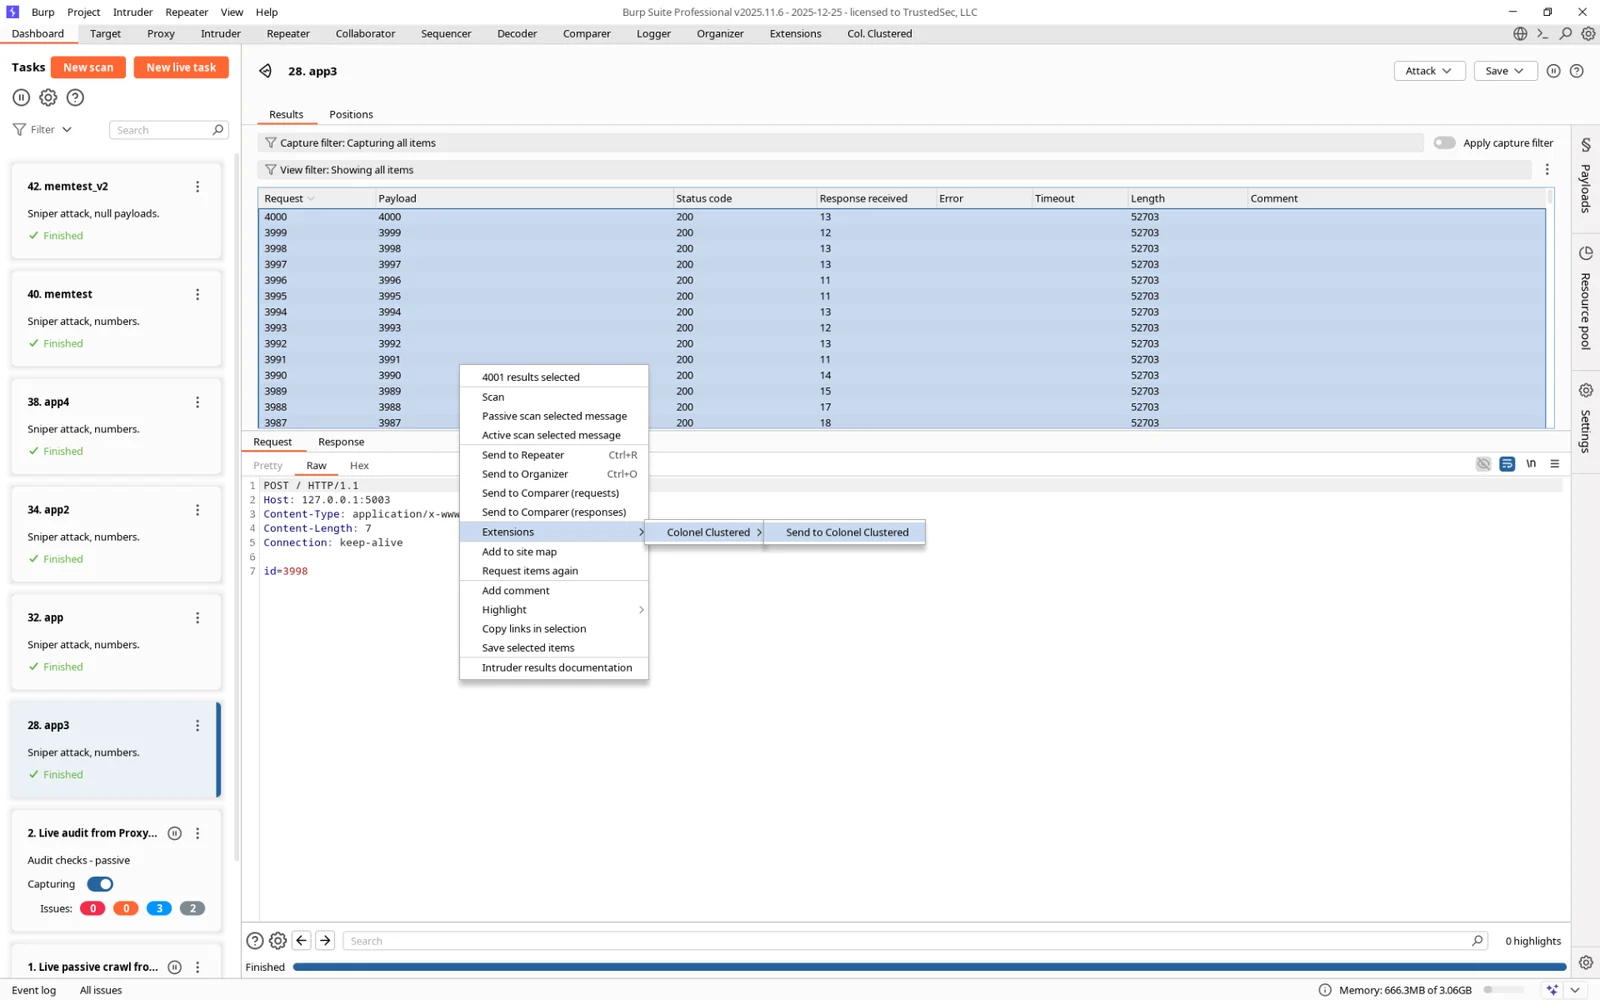 hoodoer/colonelclustered
Ein Java-Burp-Plugin, das Text-Clustering auf Antworten durchführt, um Ausreißer/Gruppen basierend auf dem tatsächlichen Inhalt der Server-Antworten…
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 d0ge/xsw
XML Signature Wrapping Burp Suite Erweiterungen
 d0ge/websocketturbointruder
Burp-Suite-Erweiterung zum Fuzzing von WebSocket-Nachrichten mit benutzerdefiniertem Python-Code, mit Unterstützung für mehrere Engines,…
 hackvertor/repeat-strike
Burp-Suite-Erweiterung, die KI-generierte Regex-Strike-Regeln verwendet, um IDOR- und Zugriffskontrollschwachstellen zu erkennen und anschließend den…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…