
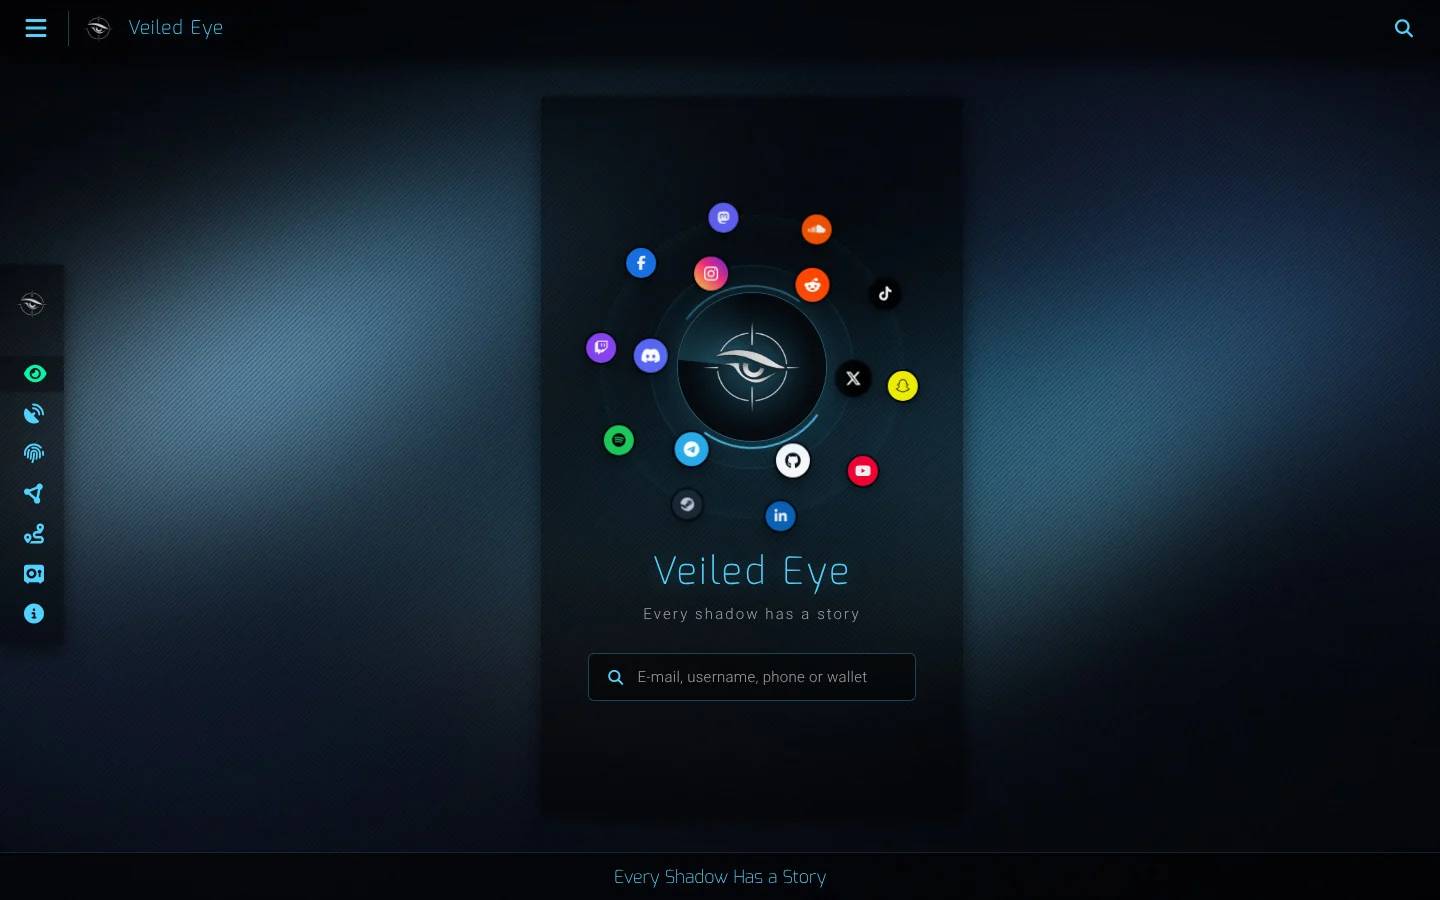
OSINT-Werkzeug für Identitätsermittlungen. Ausgehend von einer E-Mail-Adresse, einem Benutzernamen, einer Telefonnummer oder einer Wallet über 46 Quellen hinweg zu einem Profil und Beziehungsgraphen pivotieren.
Jeder Schatten hat eine Geschichte.
Identitätsermittlung für OSINT und CTI. Gib ihm eine E-Mail-Adresse, einen Benutzernamen, eine Telefonnummer oder eine Krypto-Wallet. Es durchsucht 46 Quellen parallel, verfolgt jede Spur, die sie liefern, und korreliert alles zu einem Profil.
pipx install veiled-eye      # empfohlen
# oder
pip install veiled-eye
git clone https://github.com/emrekybs/veiled-eye
cd veiled-eye
python3 -m venv .venv && source .venv/bin/activate
pip install -e .
oder in einer Zeile, isoliert: pipx install git+https://github.com/emrekybs/veiled-eye
veiled-eye serve # Web-UI → http://127.0.0.1:4300
serve benötigt Redis. Wenn redis-server installiert ist, wird es für dich gestartet, andernfalls führe docker run -d -p 6379:6379 redis:7-alpine aus.
Lieber das Terminal? Kein Redis erforderlich:
veiled-eye scan johndoe
veiled-eye scan -e [email protected] -x html,pdf --outdir case/
Weitere Befehle: veiled-eye modules, veiled-eye doctor, veiled-eye proxies.
Schlüssel, Cookies und die Proxy-Liste werden in der Web-UI unter API Keys festgelegt.
Benutzername
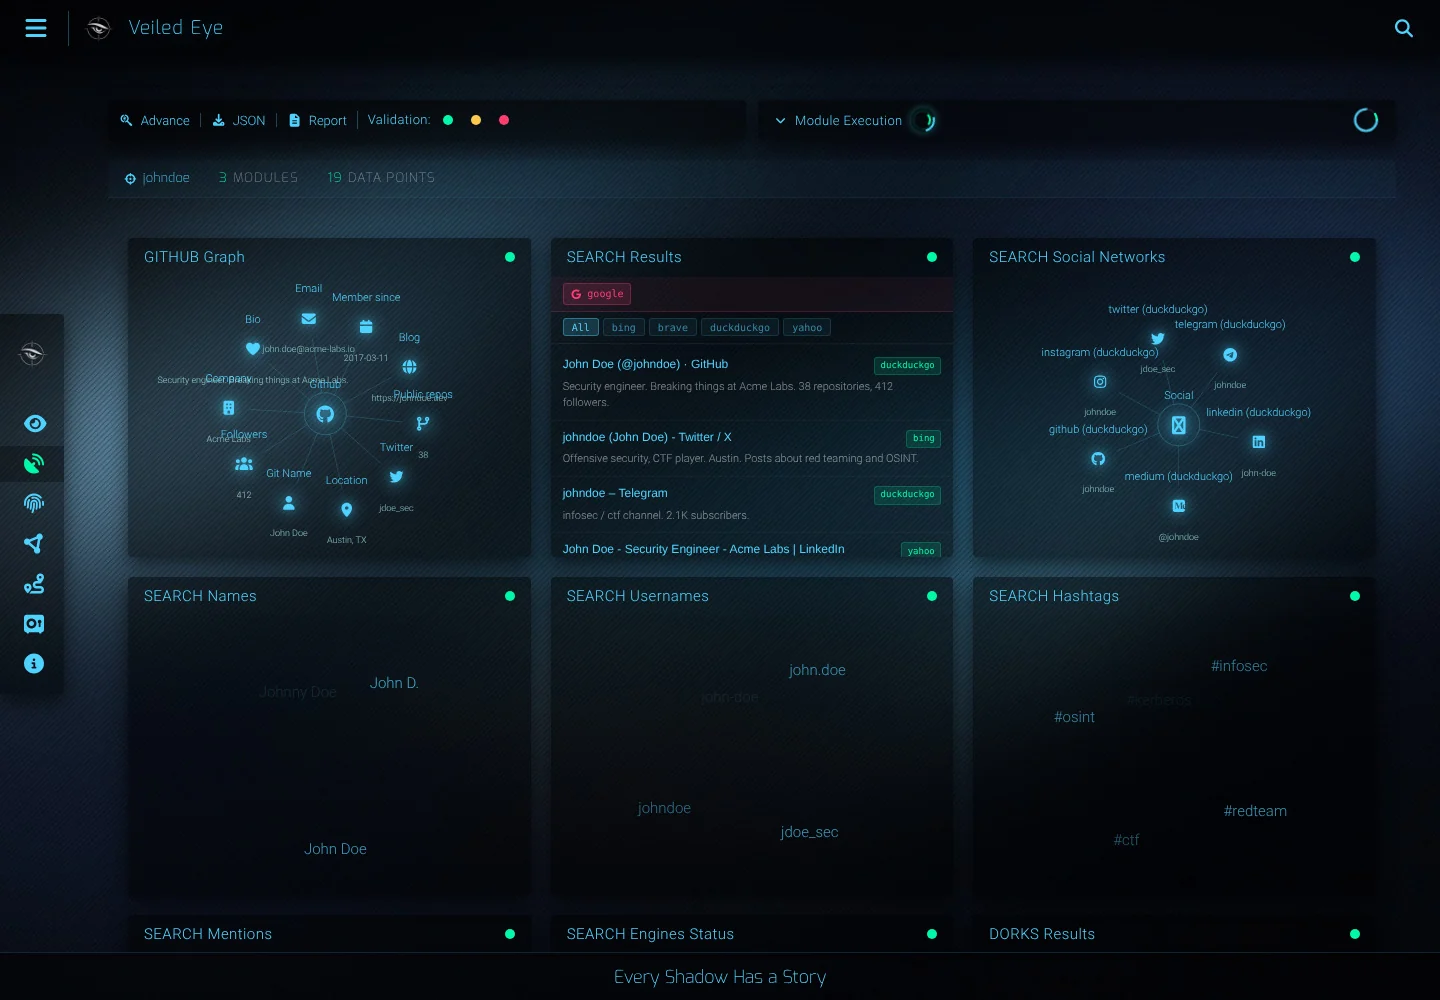
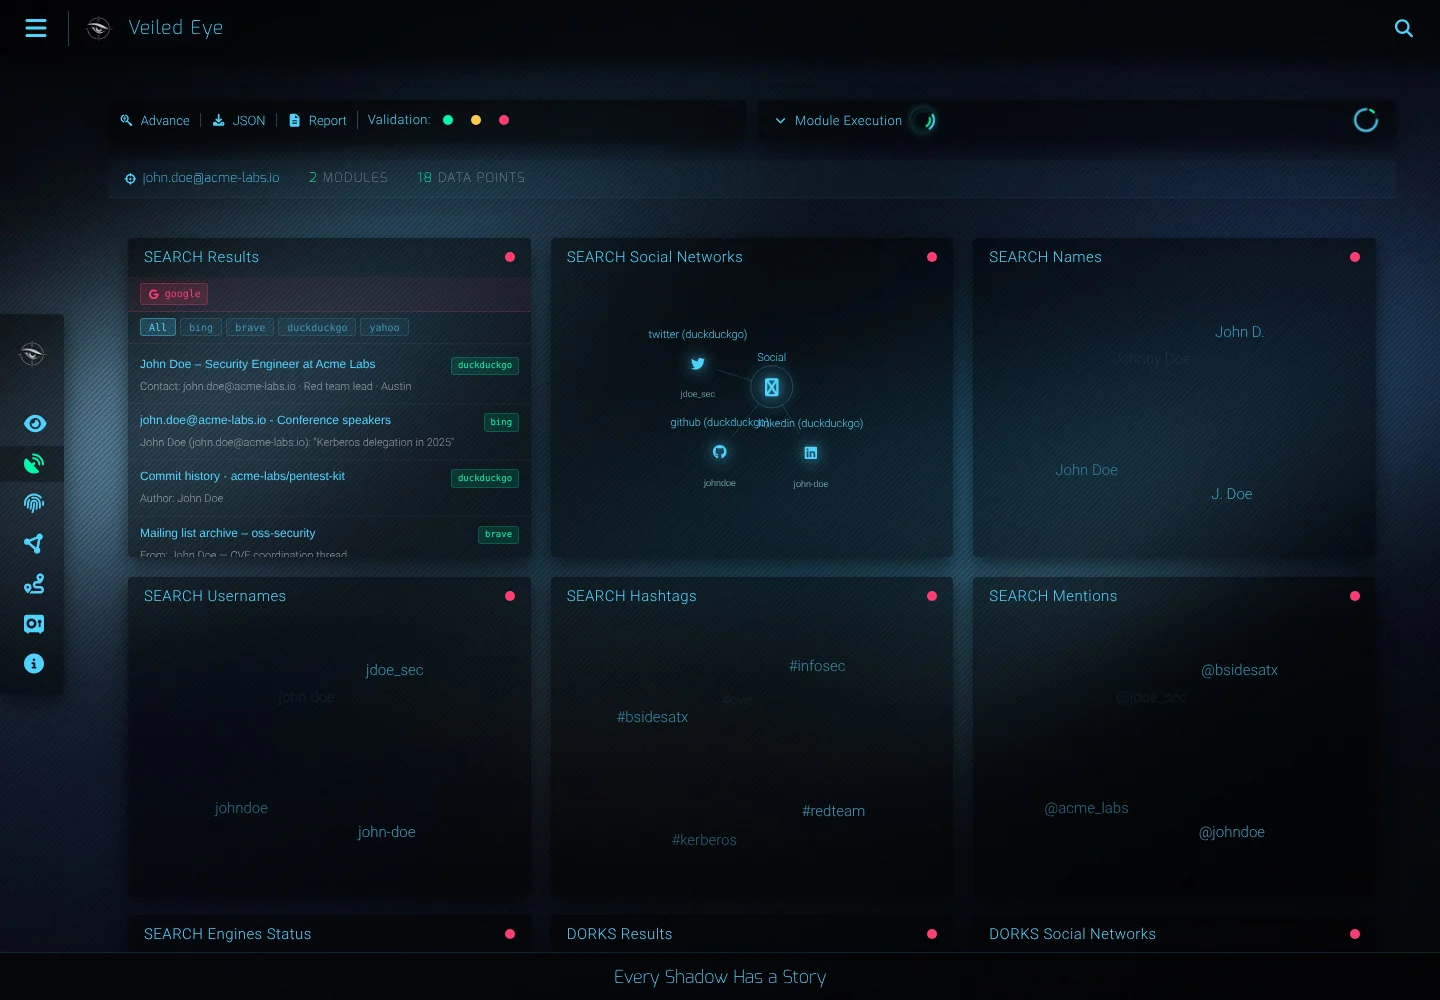
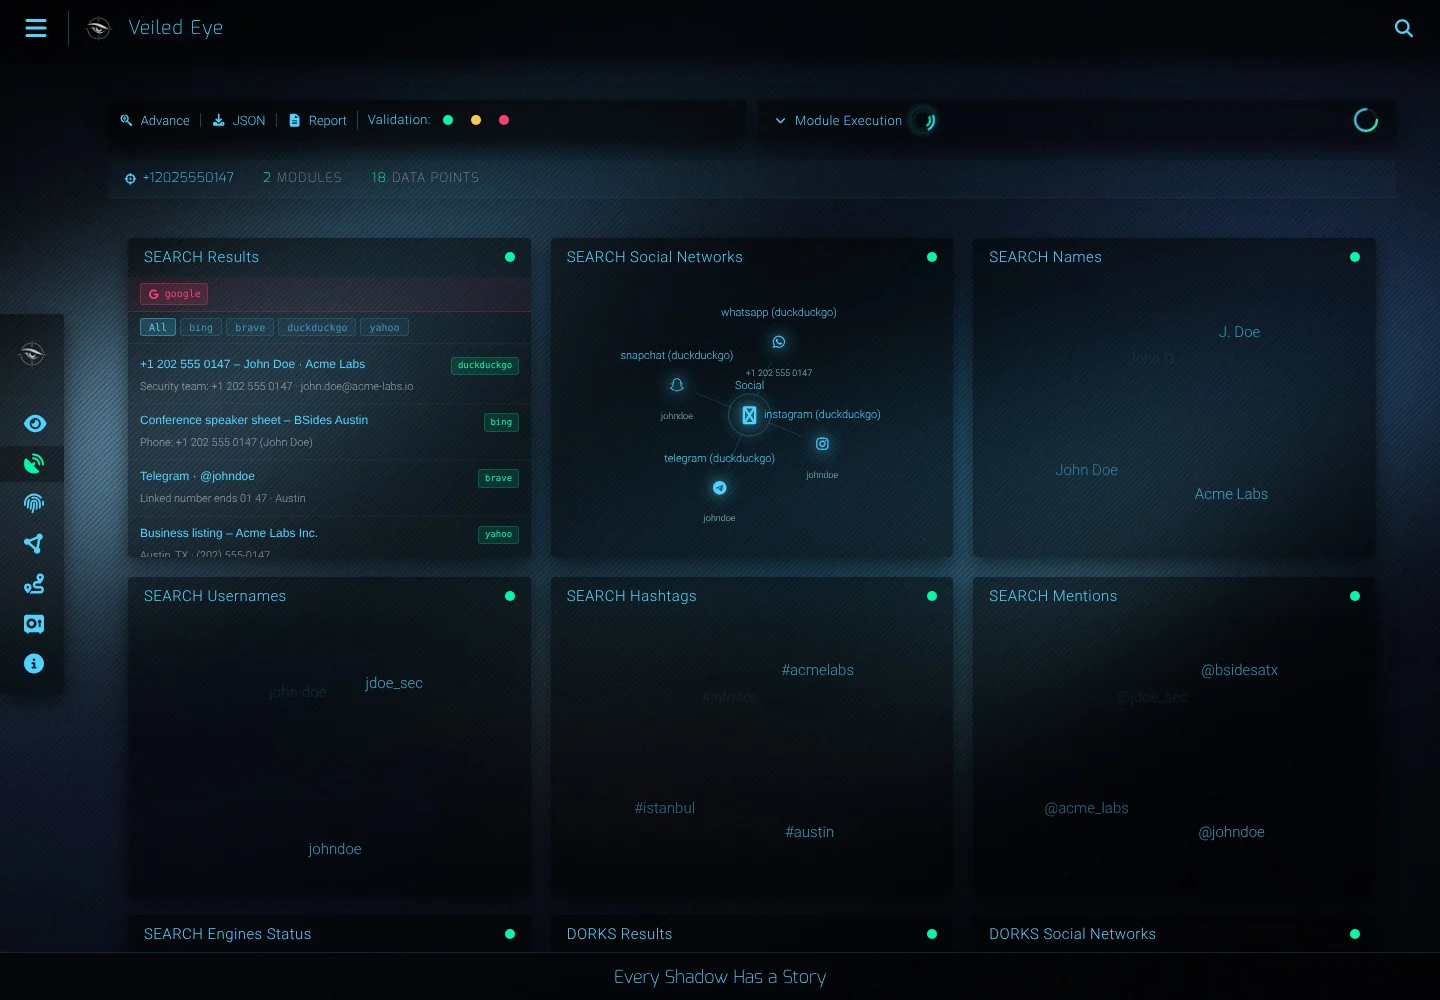
Telefon
Beziehungsgraph
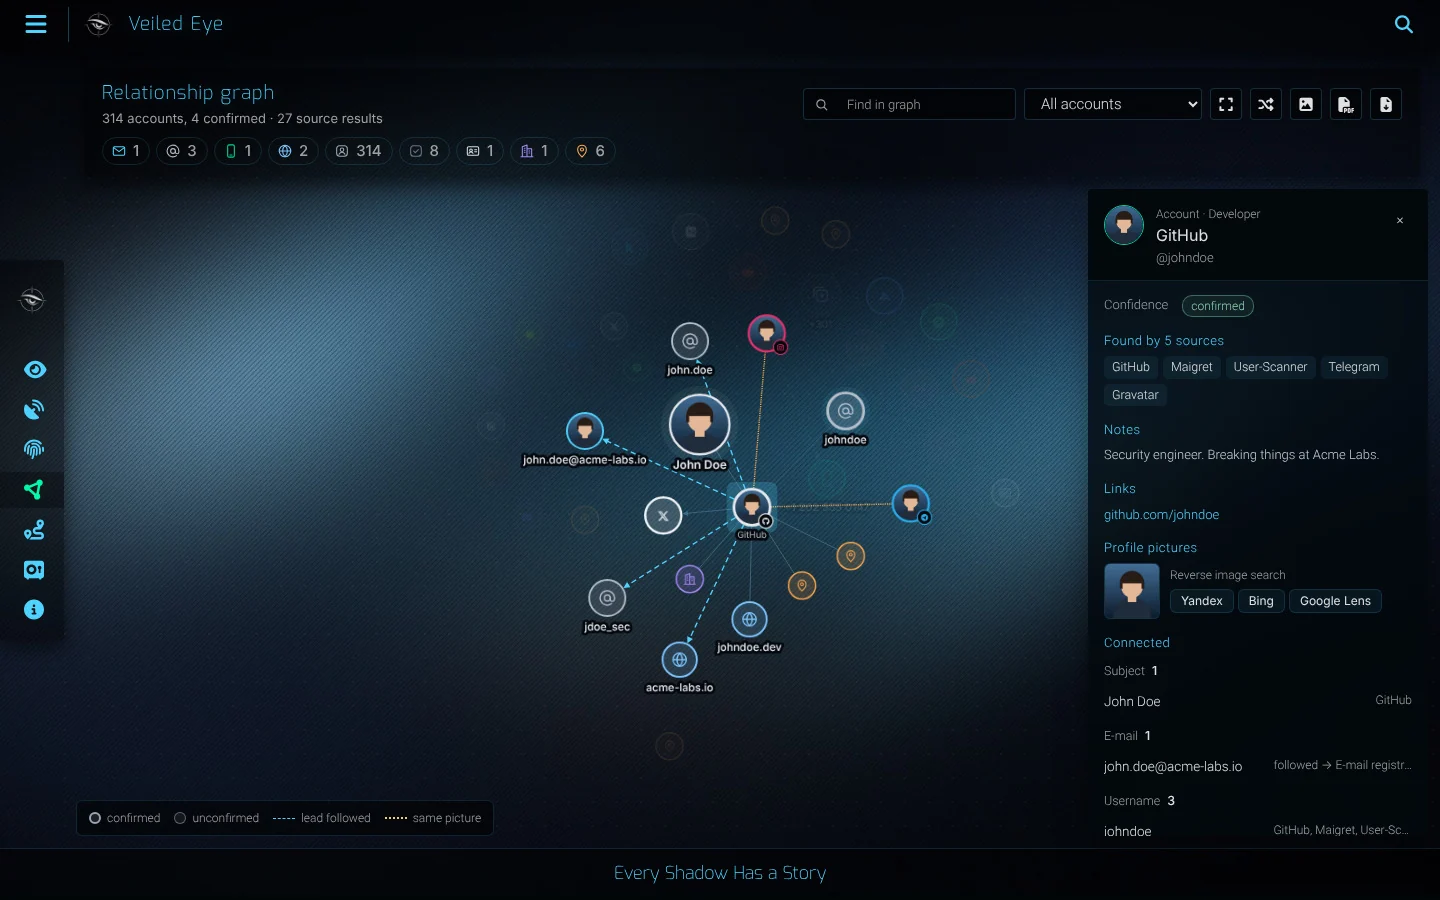
Exporte: PDF-/HTML-Bericht, STIX 2.1, GraphML, CSV, JSON.
git clone https://github.com/emrekybs/veiled-eye && cd veiled-eye
docker compose up -d         # http://localhost:4300
Untersuche nur Personen und Organisationen, für die du autorisiert bist. Veiled Eye liest öffentliche Daten; Sitzungen, die du hinzufügst, werden nur zum Lesen öffentlicher Profile verwendet.
GPL-3.0-or-later. Siehe LICENSE, NOTICE und CREDITS. Von Emre Köybaşı.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

