

MCP-God-Mode
 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeWolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 greatscottgadgets/facedancer
Implementieren Sie Ihr eigenes USB-Gerät in Python, unterstützt durch ein Hardware-Peripheriegerät wie Cynthion oder GreatFET
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…
 qmonnet/rbpf
Rust-Virtualmaschine und JIT-Compiler für eBPF-Programme
 vulncheck-oss/go-exploit-cache
Ein Dienstprogramm zur Erstellung einer HTTP-Cache-Datenbank für die Verwendung mit go-exploit
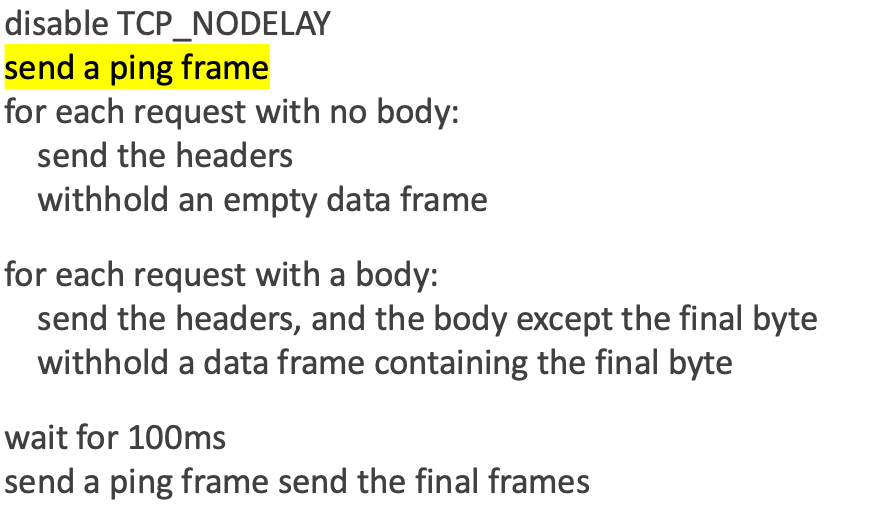 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
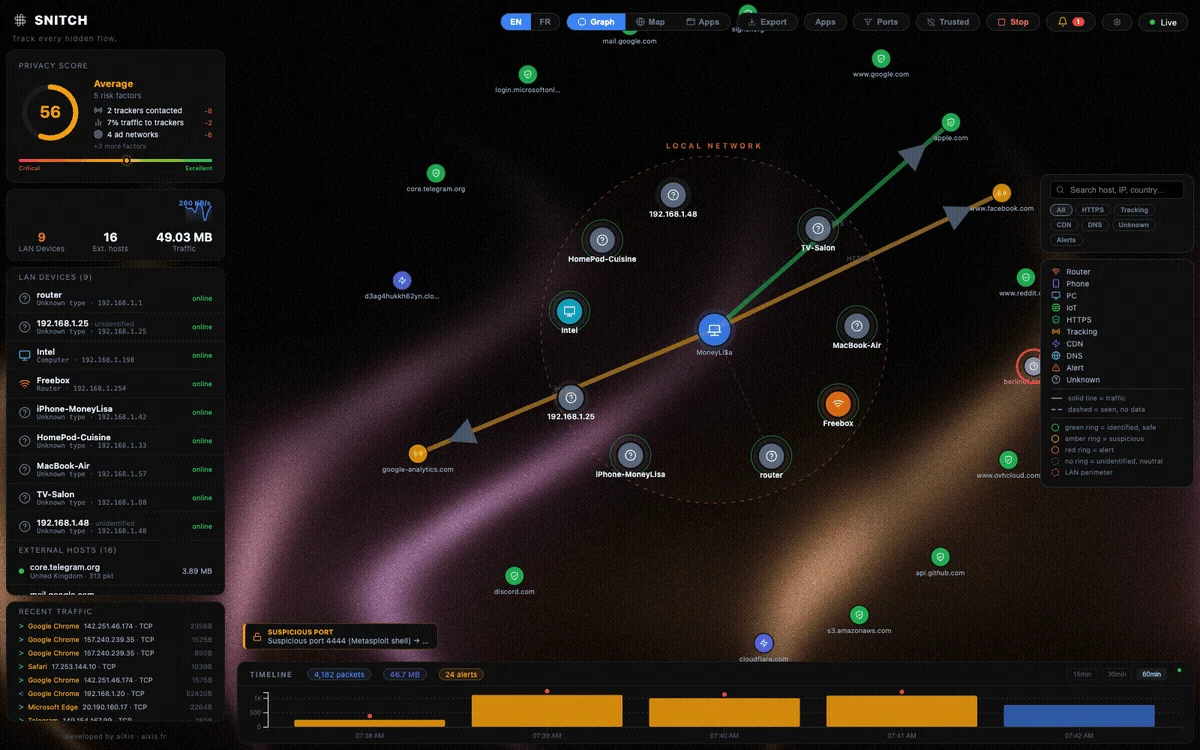 aixisstudio/snitch
Echtzeit-Netzwerkverkehr-Visualisierer — sehen Sie jede Verbindung, die Ihr Computer herstellt. Datenschutz an erster Stelle, 100 % lokal. /…
 confused-binary/waf-fu
Terminal-UI zum Durchsuchen und Wiedergeben von AWS WAF v2-Logs aus CloudWatch, S3 und der Sampling-API, mit YAML-Filterung,…
 microlaser/dns_watchdog_windows2
PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
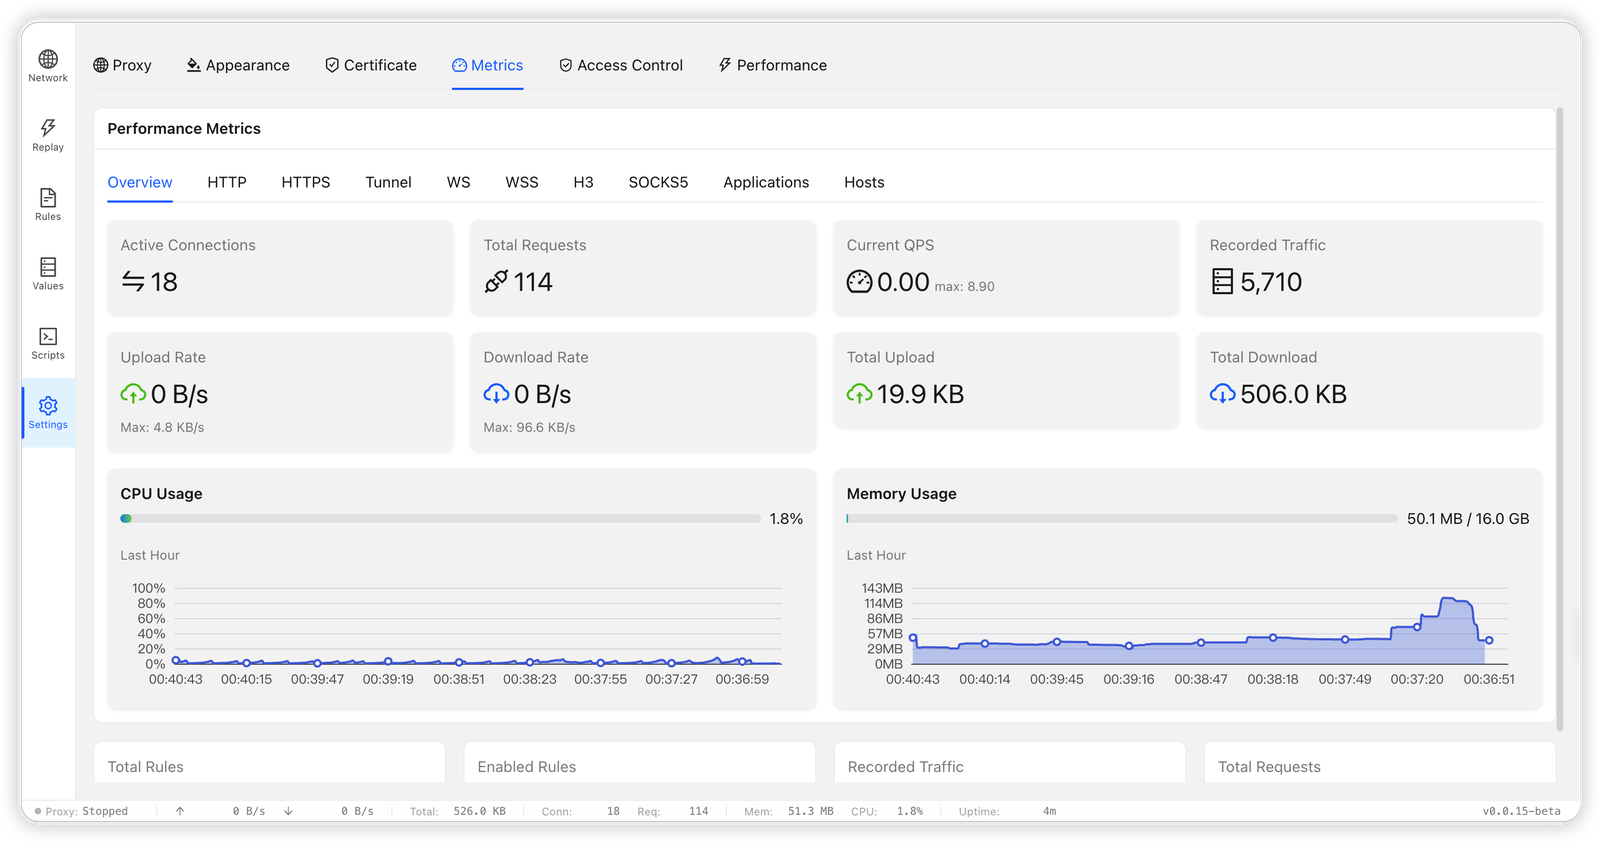 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
 ut-dacs/anycast-census
Längsschnitt-Anycast-Census-System, das IPv4/IPv6-Präfixe über ICMP, TCP und DNS sondiert, um Anycast-Deployments zu erkennen und PoPs zu…
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
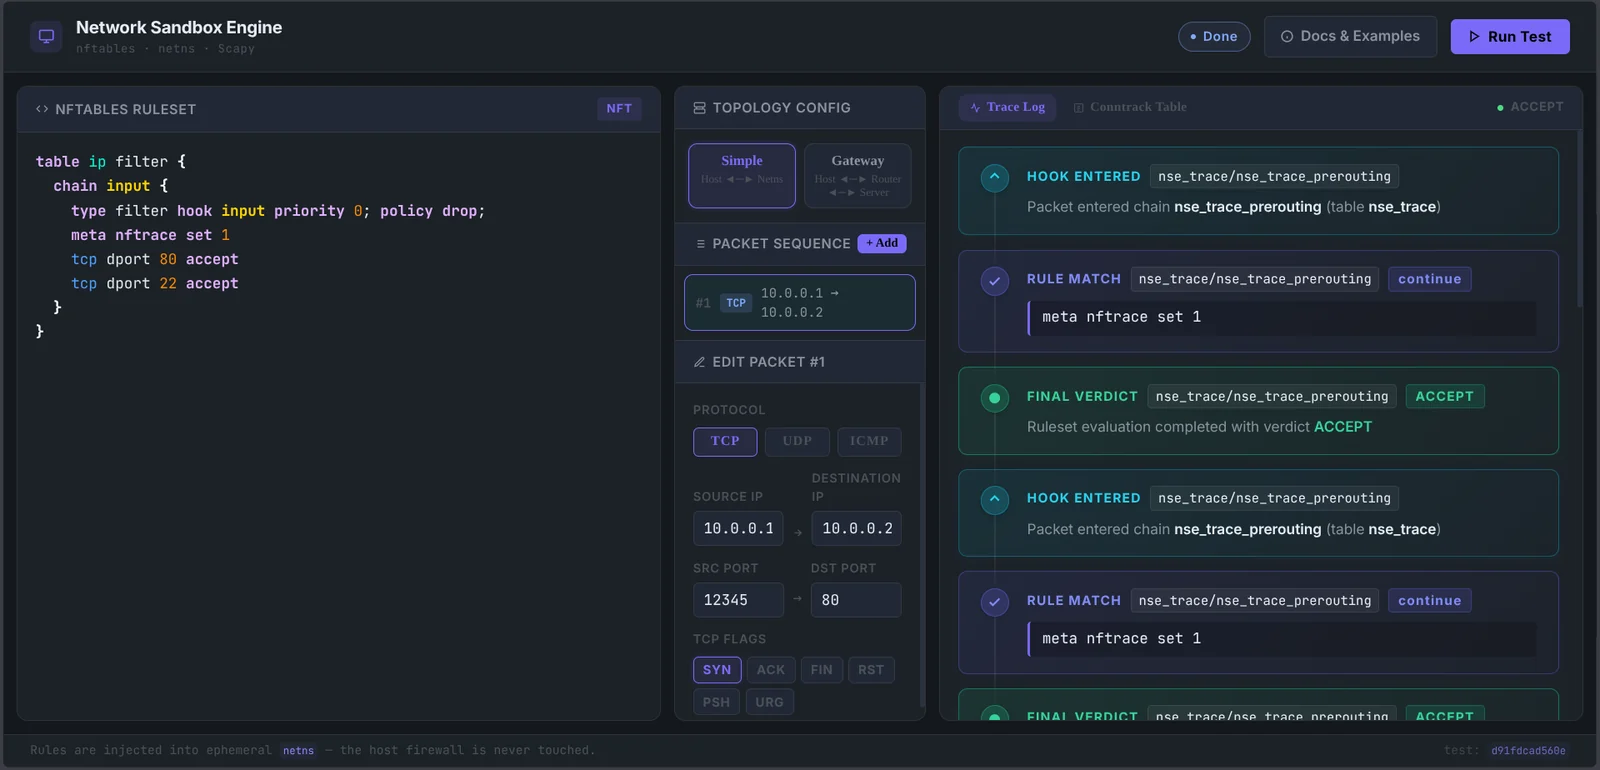 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
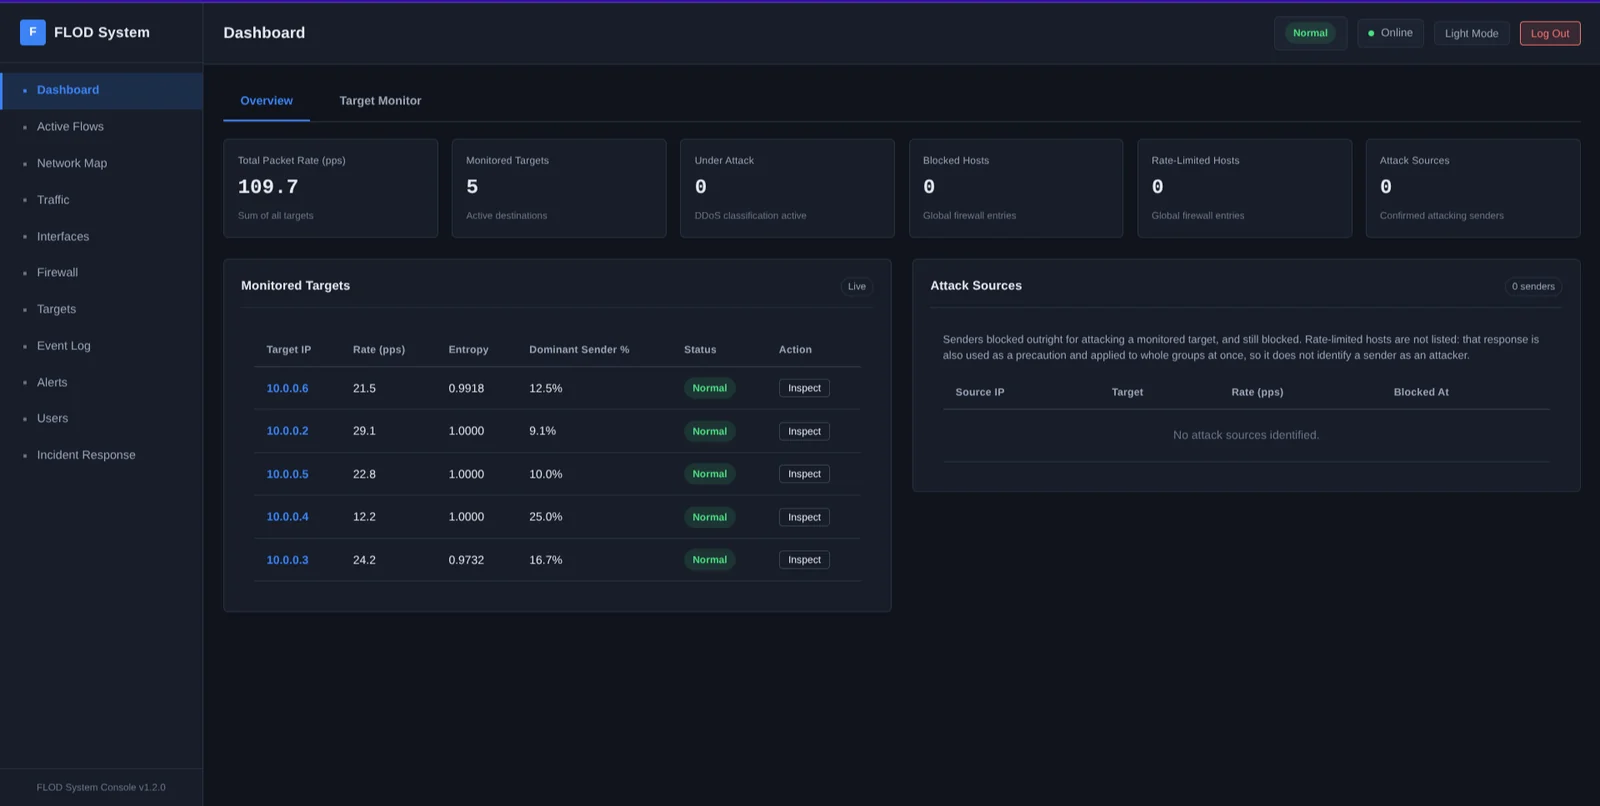 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 bastilleresearch/mousejack
Forschungswerkzeuge für MouseJack-Schwachstellen in nRF24L01-Drahtlosgeräten, einschließlich Geräteerkennung, Paket-Sniffing, Netzwerk-Mapping und…
 phaethon/kamene
Netzwerk-Paket- und pcap-Datei-Erstellungs-/Sniffing-/Manipulations-/Visualisierungs-Sicherheitstool. Ursprünglich 2015 von scapy abgezweigt und…