

sn1per-mcp
 1n3/sn1per-mcp
MCP-Server, der KI-Assistenten eine selbst gehostete Sn1per-Installation steuern lässt, abgegrenzte, auditierte Scans ausführt und Ergebnisse, Ports,…
osintreconnaissancevulnerability-scanners+7
1n3/sn1per-mcpMCP-Server, der KI-Assistenten eine selbst gehostete Sn1per-Installation steuern lässt, abgegrenzte, auditierte Scans ausführt und Ergebnisse, Ports,…
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
 affolter-engineering/snmpen
SNMP-Enumerationstool, das SNMPv1/v2c-Hosts abfragt, um Systeminformationen, TCP-Verbindungen und Schreibzugriff für Penetrationstests und…
 ko0ler/homelab
GNS3-Heimlabor, das ein segmentiertes Netzwerk mit Cisco ASAv Firewall, L3-Core, DMZ und einer Active-Directory-Domäne dokumentiert, um Netzwerk-,…
 joda32/yowie
Findet die SaaS-Dienste, die ein Unternehmen abonniert hat, ausschließlich anhand von extern beobachtbaren Daten. Entwickelt für die Entdeckung von…
 hilmiazizi/oorecon
Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
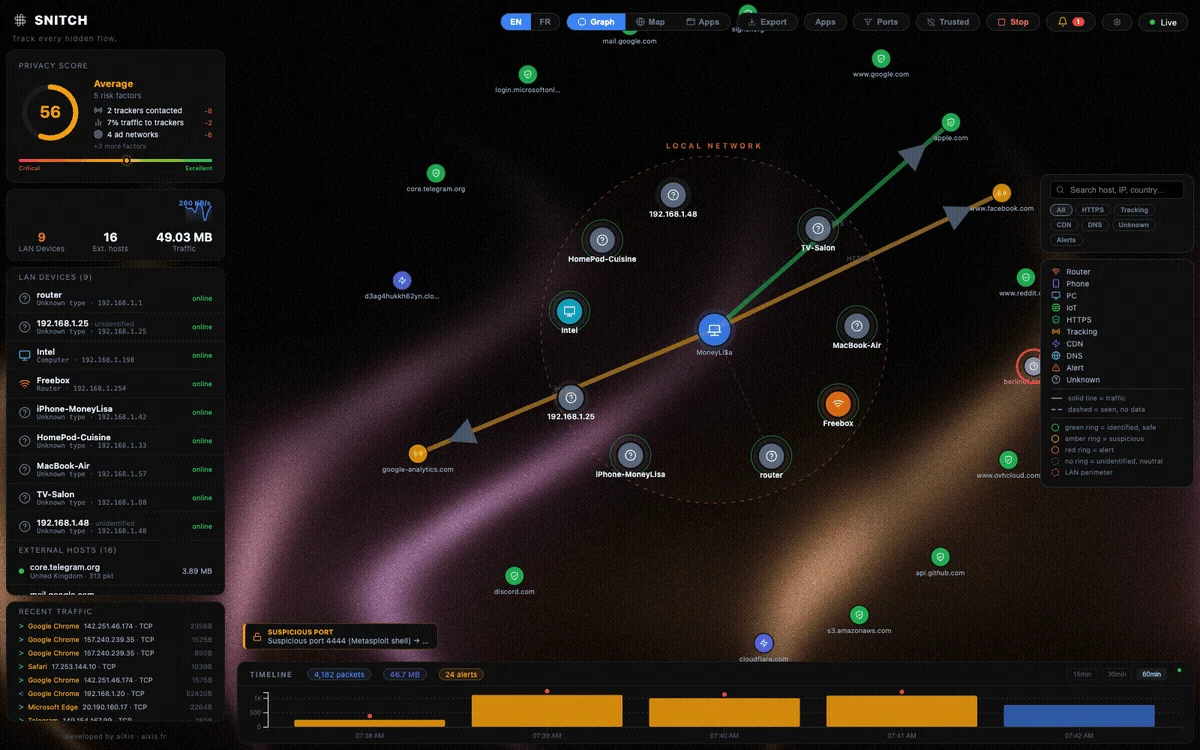 aixisstudio/snitch
Echtzeit-Netzwerkverkehr-Visualisierer — sehen Sie jede Verbindung, die Ihr Computer herstellt. Datenschutz an erster Stelle, 100 % lokal. /…
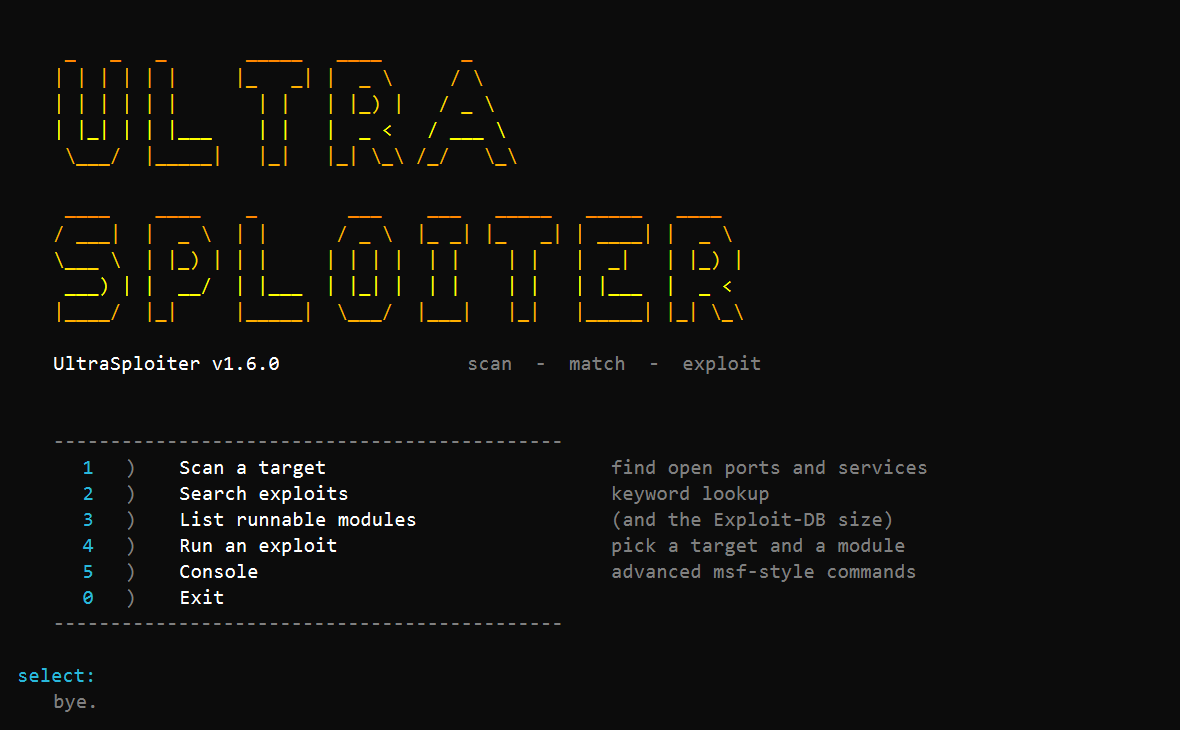
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Bash-basiertes Skript für passive Reconnaissance und Attack-Surface-Mapping, das ausschließlich öffentliche APIs und Standard-Linux-Tools (curl, dig,…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 Module, 350 CVEs, 55 Hersteller, APT Group Engine. Deckt Router, IP-Kameras, GPON ONTs, ISP-CPEs,…
 mmarting/unwaf
Go-Tool, das passiv die echte Origin-IP hinter einem WAF/CDN mithilfe mehrerer OSINT-Quellen entdeckt und Kandidaten anschließend über…
 cisagov/findcdn
Scannt Domains, um zu identifizieren, welches Content Delivery Network (CDN) sie verwenden, indem HTTPS-Header, CNAME-Einträge und WHOIS-Daten…