
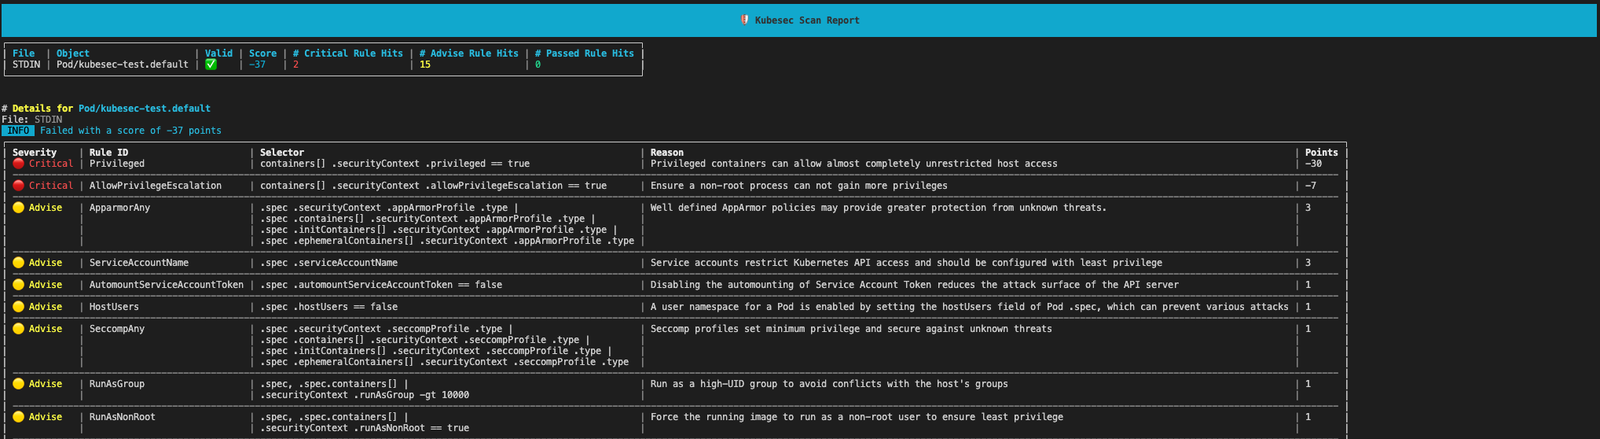
kubesec
 controlplaneio/kubesec
Sicherheitsrisikoanalyse für Kubernetes-Ressourcen
cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5kvor 10 Tagen
controlplaneio/kubesecSicherheitsrisikoanalyse für Kubernetes-Ressourcen
 falcosecurity/falco
Echtzeit-Cloud-nativer Runtime-Sicherheitsagent für Linux, der Syscalls und Container-/Kubernetes-Metadaten überwacht, um anomales Verhalten und…
 google/gvisor
Sandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
 anchore/syft
CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen
 nestybox/sysbox
Ein quelloffenes "runc" der nächsten Generation, das rootless Containern ermöglicht, Workloads wie Systemd, Docker, Kubernetes auszuführen – genau…
 securityronin/memory-forensic
Durchsuche jeden Speicherabbild. Finde, was verborgen ist. Linux + Windows-Kernel-Forensik aus einer einzigen statischen Rust-Binärdatei — kein…
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 open-policy-agent/opa
Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet zur Mitigation der Schwachstelle CVE-2026-64564 (SCTPhantom)
 kata-containers/kata-containers
Kata Containers ist ein Open-Source-Projekt und eine Community, die an einer Standardimplementierung von leichtgewichtigen virtuellen Maschinen (VMs)…
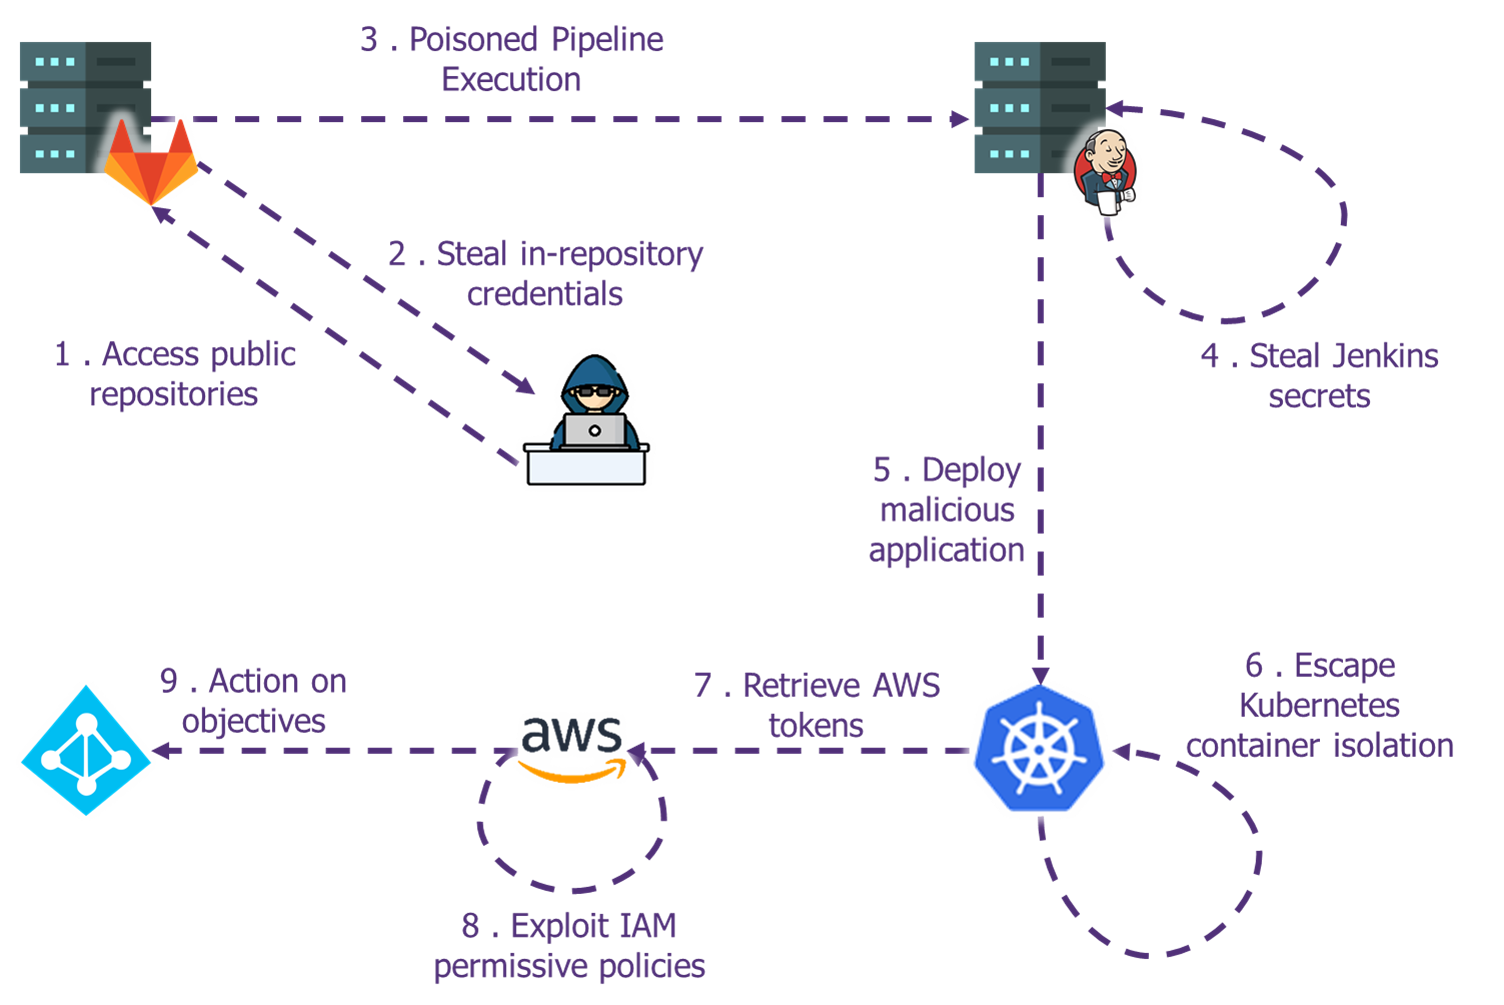 wavestone-cdt/defcon-cicd-pipelines-workshop
Praktischer CI/CD-Pipeline-Sicherheitsworkshop mit Terraform-Lab, AWS-Exploitation, Kubernetes-Escape und Artifact-Backdooring-Übungen für das…
 aegrah/panix
Anpassbares Linux-Persistenz-Tool für Sicherheitsforschung und Detection Engineering.
 suominen/ipv6_frag_escape
Tracking IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), die IPv6-Fragmentierungs-Container-Escape
 nccgroup/insject
insject ist ein Werkzeug zum Herumstochern in Containern. Es ermöglicht dir, einen beliebigen Befehl in einem Container oder in einer beliebigen…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Der POC zeigt, wie PostgreSQL-Daten durch das hugefile-Subsystem geleakt werden können. Basierend auf…
 bishopfox/asminject
Stark modifizierter Fork von David Buchanans dlinject-Projekt. Injiziert beliebige Assembly- (oder vorkompilierte Binär-) Payloads direkt in x86-64-,…
 bishopfox/badpods
Eine Sammlung von Manifesten, die Pods mit erhöhten Rechten erstellen.