
 g4bri-3l3/idwolf
Schreibgeschützter Hygiene-Auditor für Active Directory und Microsoft Entra ID in reinem PowerShell. Einmal erfassen, offline analysieren: deterministische Befunde, Angriffspfade, Zuordnung zu NIS2/ISO 27001/DORA/DSGVO, HTML/CSV/JSONL-Berichte, optionale KI-Analyse

                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

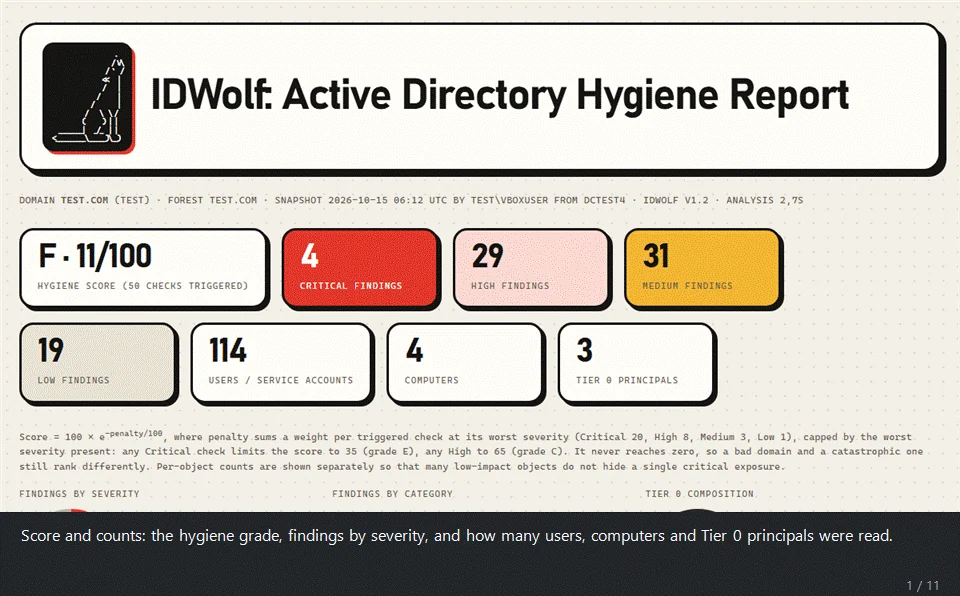
Ein echter Bericht aus einer Wegwerf-Lab-Domäne: die Bewertung, die Diagramme, die KI-Zusammenfassung mit ihrem Urteil zur Verkettung der Befunde zu einer Domänenkompromittierung, die in aktuellen Angriffen beobachteten Angriffsvektoren, die Angriffspfad-Karte, die Tier-0-Mitglieder und die Befunde.
IDWolf wird an einem echten Active-Directory-Lab getestet, nicht nur an synthetischen Daten: eine
Domäne, befüllt mit Vulnerable-AD
und mit den eigenen Skripten des Projekts in tests/lab/, die ACL-Ketten,
Delegierung und andere Fehlkonfigurationen anlegen.
IDWolf ist ein Hygiene-Audit für Active Directory und Microsoft Entra ID, geschrieben in reinem PowerShell. Es erstellt einen schreibgeschützten Snapshot Ihres Verzeichnisses mit nichts anderem als dem nativen ActiveDirectory-Modul und analysiert diesen Snapshot anschließend offline und liefert Ihnen einen HTML-Bericht, eine Findings-CSV und, wenn Sie möchten, JSON Lines für Ihr SIEM.
Auf der AD-Seite führt es 169 Prüfungen aus: Kerberos, privilegierter Zugriff, Kontohygiene, Domänenkonfiguration, Berechtigungen, DNS, AD CS (ESC1-5, 9, 10, 13, 15), Betriebszustand (Replikation, DHCP, Backups), Host-Härtung ausgelesen aus den GPOs (SMB- und LDAP-Signierung, NTLM, LM-Hash, Benutzerrechte) und Passwortqualität, all dies, ohne jemals einen Passwort-Hash zu verarbeiten. Ein separater Collector deckt Microsoft Entra ID mit 90 Prüfungen ab, zugeordnet zum CIS Microsoft 365 Benchmark.
Wenn Sie möchten, kann ein Gemini-Schritt eine Management-Zusammenfassung und einen Behebungsplan verfassen. Die Befunde selbst werden immer auf Ihrem Rechner berechnet, und jeder Verzeichnisname wird durch ein Token ersetzt, bevor irgendetwas gesendet wird.
Der Bericht ist eine einzige in sich geschlossene HTML-Datei, gebaut, um von den Menschen gelesen zu werden, die danach handeln müssen, nicht nur von der Person, die das Audit durchgeführt hat. Ein Dashboard-Tab enthält eine Bewertung und eine Note, eine Angriffspfad-Karte und eine als SVG gezeichnete Vertrauenskarte, die Tier-0- Mitglieder, NIS2- / ISO 27001- / DORA- / DSGVO-Karten, Kategorien, Top-Risiken und Diagramme; ein Detail-Tab enthält jeden Befund mit seiner Behebung. Keine externen Bibliotheken, kein CDN, nichts aus dem Internet geladen: Er öffnet sich offline und kann unverändert per E-Mail versendet werden.
GitHub zeigt HTML-Dateien als reinen Text an, laden Sie daher die Beispiele herunter und öffnen Sie sie in einem Browser:
examples/lab_report.html ist der Bericht im GIF. Er stammt aus der Lab-
Domäne (befüllt mit Vulnerable-AD und den Skripten in tests/lab/) und
enthält die optionale Gemini-Zusammenfassung.examples/demo_report.html basiert auf einer fiktiven Domäne, mit
einer tiefen Erfassung und Passwortqualität. Die zugehörige Findings-CSV und JSON Lines liegen
daneben.examples/entra_report.html ist der fiktive Entra-Tenant.| Skript | Läuft auf | Benötigt | Erzeugt |
|---|---|---|---|
Start-IDWolf.ps1 (oder Start-IDWolf.cmd) | überall | nichts | ein Menü für alles Folgende |
Collect-ADSnapshot.ps1 | einem domänenverbundenen Rechner | ActiveDirectory-Modul (RSAT), ein Domänenkonto | AD-Snapshot-JSON |
Collect-EntraSnapshot.ps1 | einem beliebigen Rechner | Microsoft Graph SDK, Global Reader | Entra-Snapshot-JSON |
Export-PasswordQuality.ps1 | einem beliebigen Rechner, der den PDC erreichen kann (vertrauenswürdiger Admin-Host oder DC), oder einer Offline-NTDS.dit | DSInternals, DCSync-Rechte | Passwortqualitäts-JSON (keine Hashes) |
IDWolf.ps1 | überall | nichts | HTML- + CSV- + JSONL-Bericht |
Export-BloodHound.ps1 | überall | nichts | BloodHound-CE-Zip (Beta) |
Invoke-IDWolfScheduled.ps1 | einer geplanten Aufgabe | wie der Collector | Erfassung + Analyse ohne Eingabeaufforderungen, ein SIEM-Feed |
Sie müssen IDWolf.ps1 nicht mitteilen, ob ein Snapshot AD oder Entra ist. Es
findet das von selbst heraus.
