

yowie
 joda32/yowie
Findet die SaaS-Dienste, die ein Unternehmen abonniert hat, ausschließlich anhand von extern beobachtbaren Daten. Entwickelt für die Entdeckung von…
defensive-toolsosintreconnaissance+9
joda32/yowieFindet die SaaS-Dienste, die ein Unternehmen abonniert hat, ausschließlich anhand von extern beobachtbaren Daten. Entwickelt für die Entdeckung von…
 hilmiazizi/oorecon
Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe

 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Bash-basiertes Skript für passive Reconnaissance und Attack-Surface-Mapping, das ausschließlich öffentliche APIs und Standard-Linux-Tools (curl, dig,…
 rix4uni/wordlist
Kuratierte Sammlung benutzerdefinierter Wortlisten für Fuzzing, DNS-Enumeration, Parameter-Erkennung und Standard-Anmeldedaten, plus ein Go-Generator…
 mmarting/unwaf
Go-Tool, das passiv die echte Origin-IP hinter einem WAF/CDN mithilfe mehrerer OSINT-Quellen entdeckt und Kandidaten anschließend über…
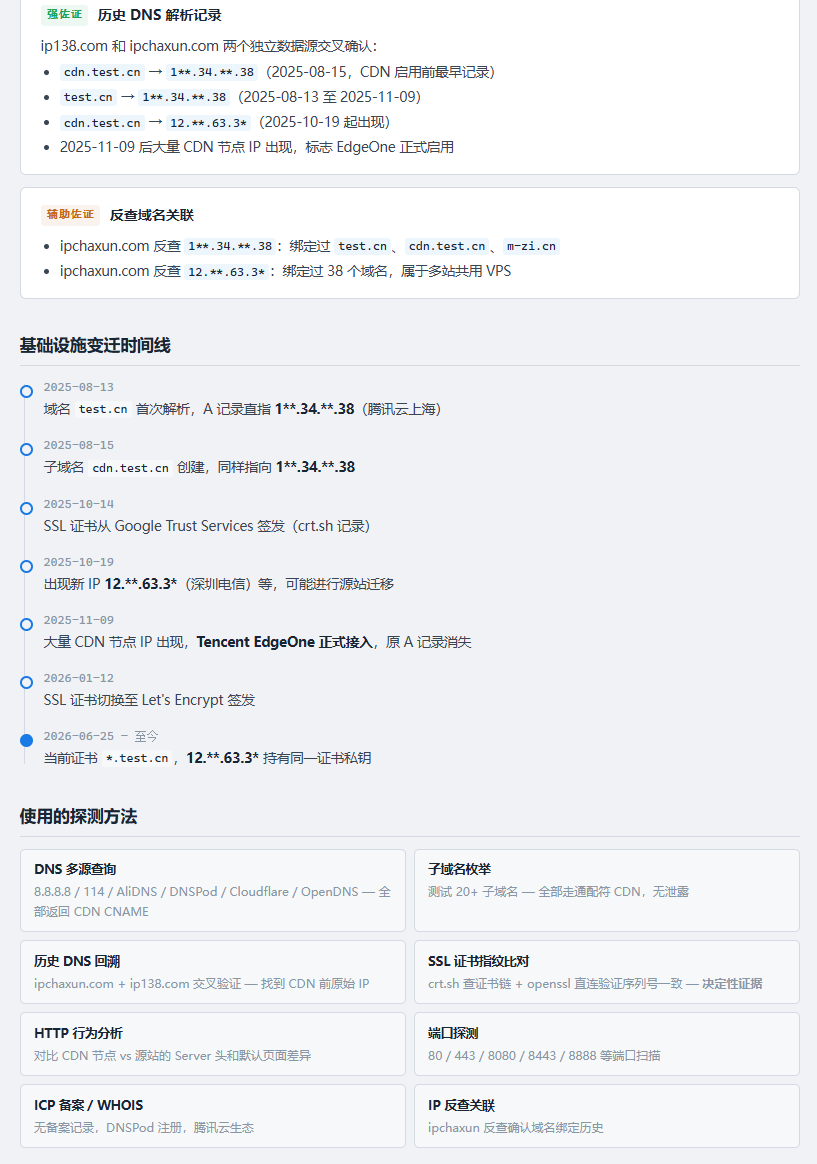 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und…
 divinelabio/argus
Das ultimative Toolkit zur Informationsbeschaffung
 rthalley/dnspython
Python-DNS-Toolkit, das Abfragen, Zonentransfers, dynamische Updates, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS und DNS-over-QUIC mit High- und…
 clickswave/limeyard
Absichtlich verwundbares Docker-Lab mit einem routbaren DNS-Bestand und maschinenlesbaren Antwortschlüsseln pro Ziel, das die Präzision, Trefferquote…
 voidsecsoftwares/voidsec-proxy
Multi-Modul-Offensive-Security-Toolkit für SOCKS5-Proxy-Chaining, Port-Scanning, DNS-Enumeration, Hash-Cracking, Reverse-Shell-Generierung,…
 gmh5225/domain-enumeration-sicarius
Ein weiteres Tool zur Subdomain-Aufzählung mit etwas Magie 🧙🏻♂️
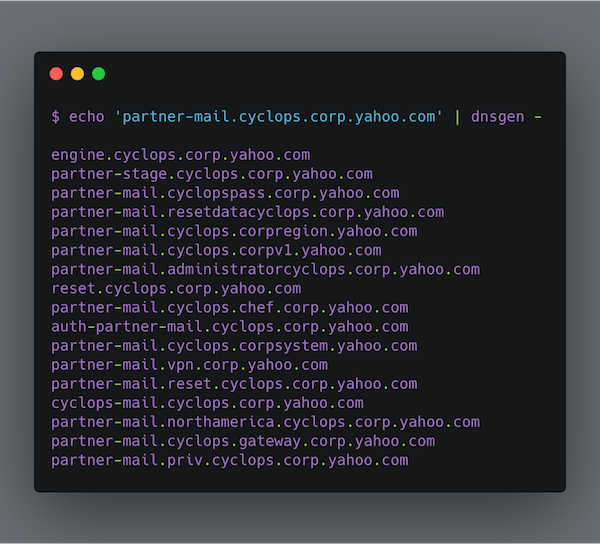 alephnullsk/dnsgen
Erzeugt Domänennamen-Permutationen für Subdomain-Enumeration und Recon, mit Unterstützung für benutzerdefinierte Wordlists, Cloud-Muster und einen…
 hakluke/hakrevdns
Kleines, schnelles Tool für massenhafte Reverse-DNS-Abfragen.
 wattocyber/vegadns
Rust-basiertes Tool zur DNS-Enumeration und Subdomain-Erkennung für Sicherheitsbewertungen mittels Reconnaissance und Penetrationstests.
 azmisyahrul/prismsec
Sicherer, modularer MCP-Server, der nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap für KI-gestützte Penetrationstests kapselt.