

summit
 pennacle-security/summit
Open-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
4
pennacle-security/summitOpen-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
 capture0x/confirmesc
Linux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 owasp/piihunter
Durchsucht PostgreSQL-Datenbanken und Jira-Issues nach PII mithilfe von Regex, NER/ML und optionaler selbstgehosteter LLM-Erkennung, mit redigierten…
 owasp/secretsifter
OWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
 1n3/sn1per-mcp
MCP-Server, der KI-Assistenten eine selbst gehostete Sn1per-Installation steuern lässt, abgegrenzte, auditierte Scans ausführt und Ergebnisse, Ports,…
 mceeomoba/apex-kev-change-desk
Offline-Vergleich von CISA-KEV-Snapshots zur Überprüfung von Änderungen auf Feldebene. Kostenloser Prototyp, keine Sicherheitsbewertung.…
 cumakurt/mudos
Kommandozeilen-Multi-Vektor-DDoS-Testtool mit 129 volumetrischen, Protokoll-, Anwendungs- und Amplifikations-Angriffsvektoren für autorisierte…
 p3ng0s/archlive
Physischer Zugriff Red-Team Live-ISO auf Basis von Arch Linux
 gmh5225/memtools
Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge
 gmh5225/maldec-edr
Unix-Endpoint-Erkennungs- und -Reaktionslösung, die kernelbasierte Mechanismen nutzt, um Anomalien und Malware-Angriffe in Echtzeit zu erkennen.
 gmh5225/malicious-code-detection-bugu
KI-basiertes System zur Erkennung und Verschleierung von Schadcode mit Microservices für Erkennung, Packing und Code-Verschleierung sowie Benutzer-…
 gmh5225/malwaredb
Kuratierte Sammlung von 961 Malware-Familien (1,36 GB) in passwortgeschützten ZIP-Archiven, organisiert nach Familie und Typ für Analyse und…
 gmh5225/mapped-dumper
Ein in C++ geschriebenes Programm zum Remote-Dumping manuell gemappter Module.
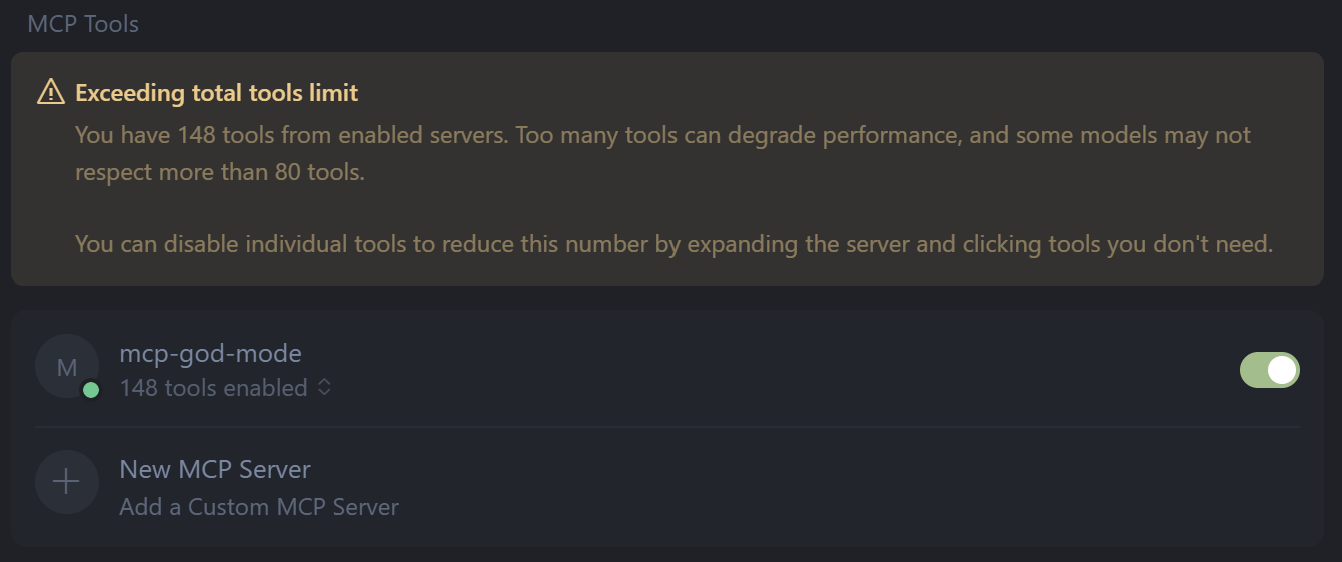 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 maximilianfeix/hexvero
Erfahre, was sich in deinem Electron-Release geändert hat: Vergleiche zwei Builds hinsichtlich IPC, Preload, Fenstern, Fuses und Hosts, mit…