

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 sk4r4b/ntdll-reconstruction
Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert
 linnemanlabs/glimmer
Adversary-Emulation und C2-Framework für Sicherheitsforschung
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
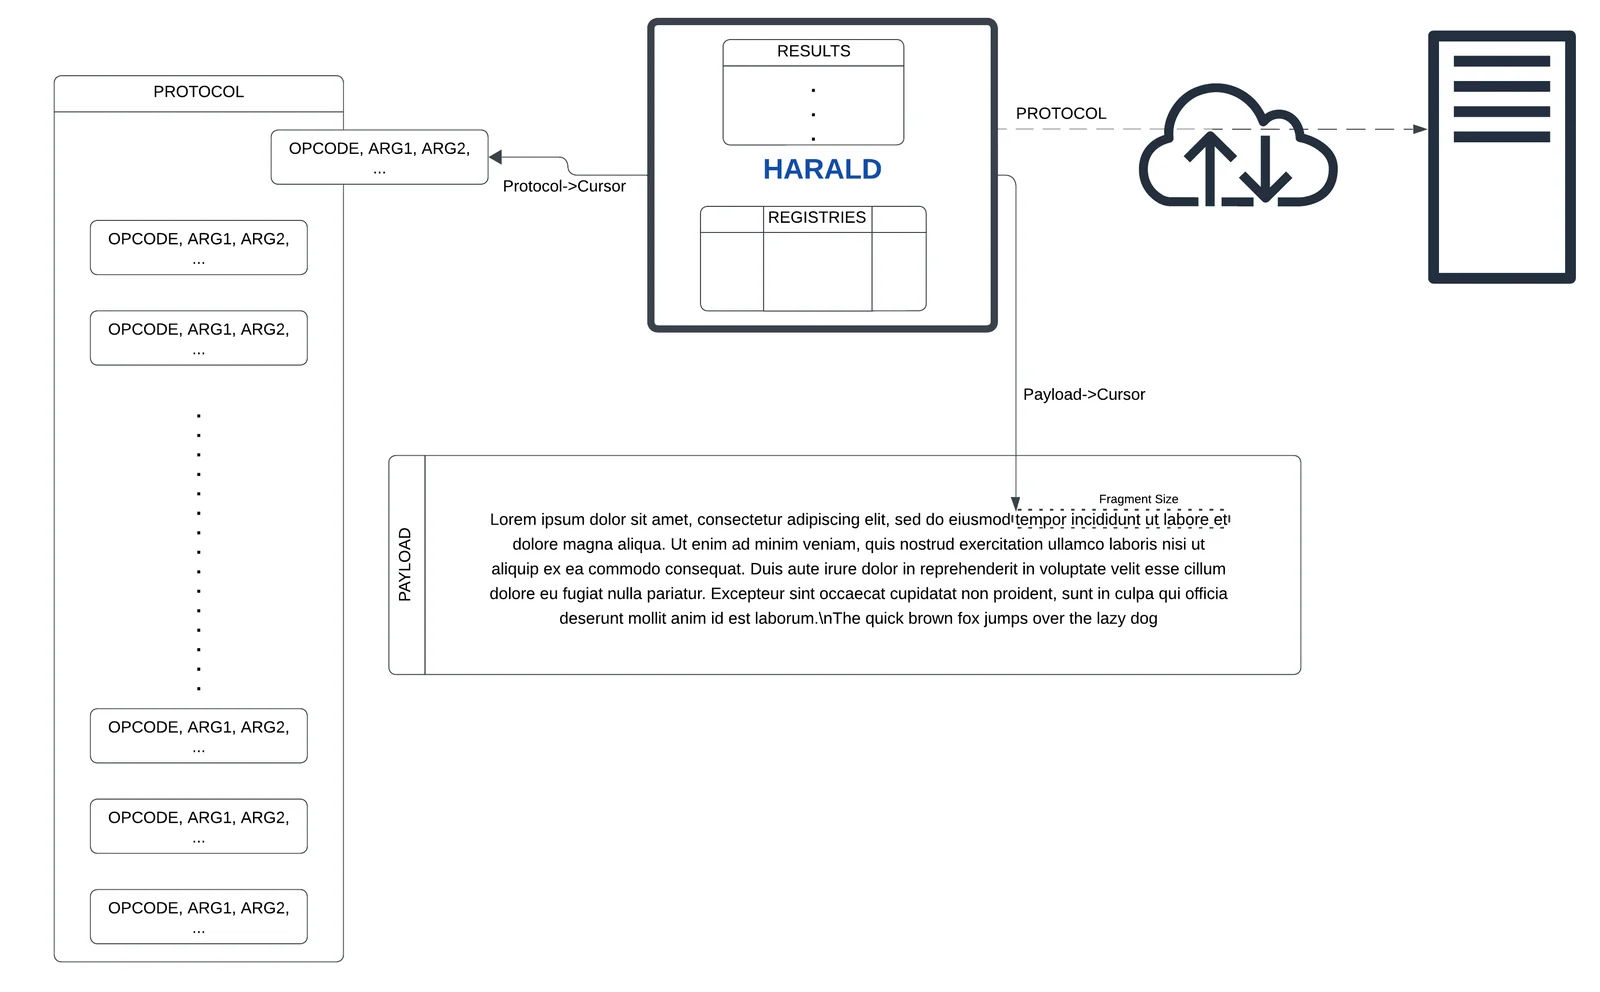 gmh5225/harald
Ein minimaler In-Memory-CPU für die agnostische Erstellung von Protokollen on-the-fly
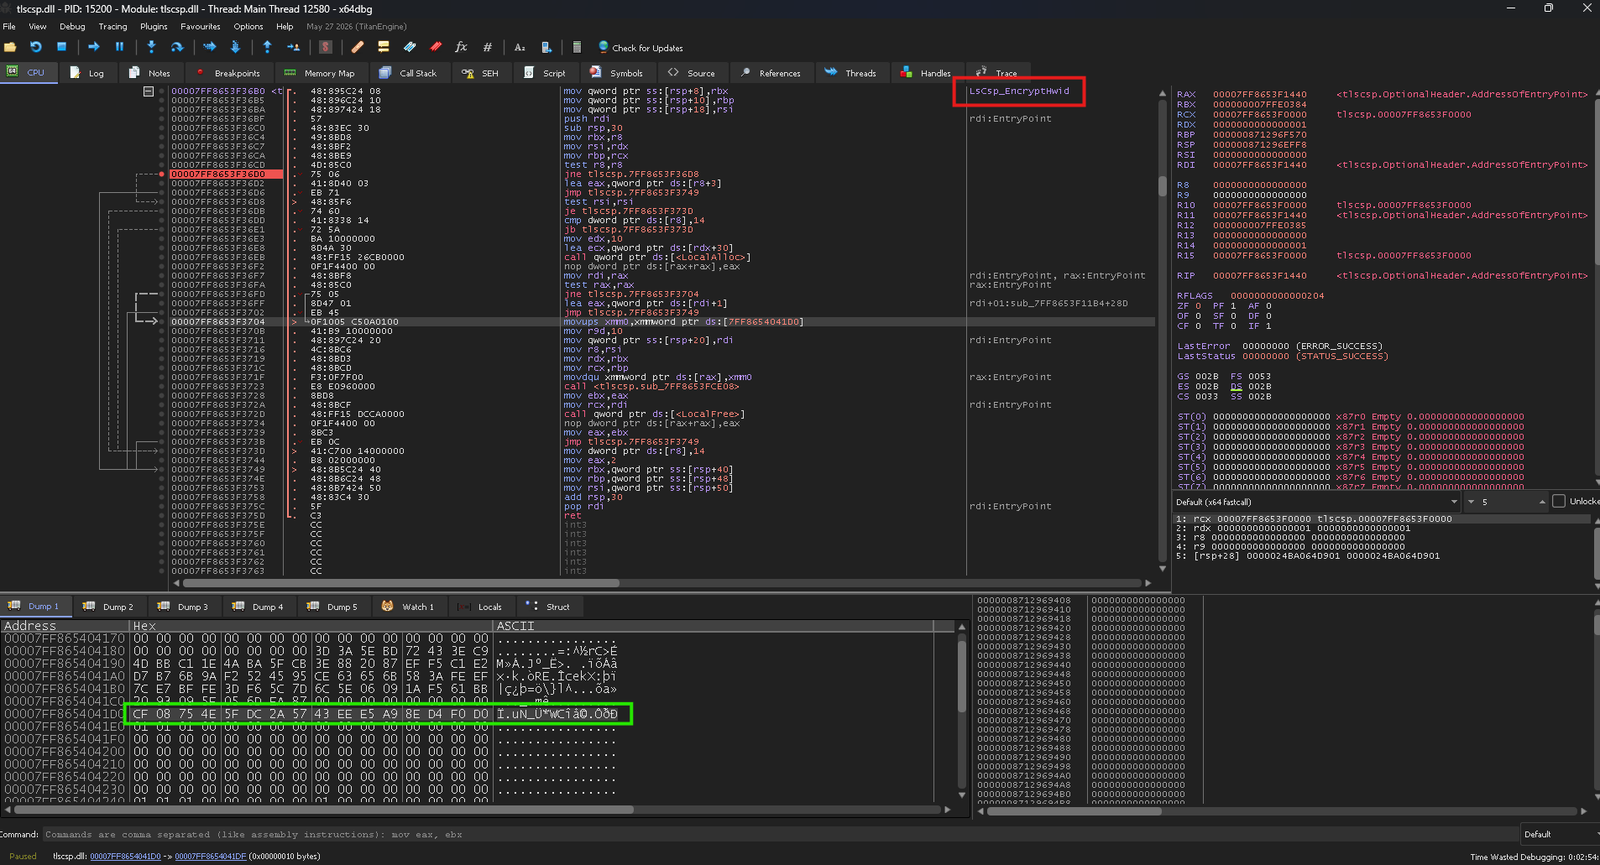 weedhashpeddler/rc4decryption
Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den…
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 gmh5225/f31
Tool zum Verstecken von Kali Linux im Netzwerk
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 yarrick/iodine
Tunnel IPv4-Daten über DNS-Server, um Firewall-Beschränkungen zu umgehen und verdeckten Netzwerkzugriff für Penetrationstests zu ermöglichen.
 whispergate/lldp
C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…
 jas502n/cs_sleepmask
CS_SleepMask
 gmh5225/bedaisy-bypass
Kernel-Mode-Hook, der den Berichtsverkehr von BEDaisy an den Dienst abfängt, entschlüsselt und neutralisiert, um die Anti-Cheat-Erkennung auf UEFI-…
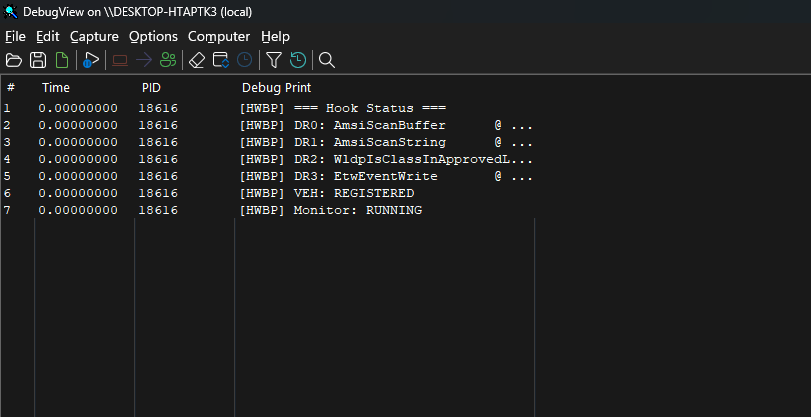 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).