

SecretSifter
 owasp/secretsifter
OWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
 ambitsecurity/jshound
Finde jede API-Anfrage, die eine Web-App stellt, anhand des von ihr ausgelieferten JavaScripts: Methode, URL, Body, Header und GraphQL-Operationen.…
 zentinelproxy/zentinel
Ein sicherheitsorientierter Reverse-Proxy zum Schutz des freien Webs.
 gmh5225/llm-guard-service
Ein Dienst, der Schutz vor Prompt-Injection, Jailbreak-Angriffen und schädlichen Inhalten bei der Interaktion mit KI-Diensten bietet.
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Runtime Application Self Protection für Python-Webserver, serverlose Funktionen und MCP-Server, die Angriffe, Prompt-Injection und Datenlecks ohne…
 usebruno/bruno
Open-Source-IDE zum Erkunden und Testen von APIs (leichtgewichtige Alternative zu Postman/Insomnia)
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe
 tuskira/ai-agent-gateway
Open-Source-Gateway, das MCP-Tool-Aufrufe und LLM-Datenverkehr von KI-Agenten absichert, steuert und überwacht, mit API-Schlüssel-Authentifizierung…
 vighnesh91/securiscan
Standard-Bibliothek-Python-Sicherheits-Triage-Engine, die Web-Apps, APIs, LLMs und mobile Pakete über passive Header-Inspektion, aktive…
 ejfkdev/oss
Cloudübergreifende S3-kompatible Objektspeicher-CLI zum Auflisten, Exportieren und Herunterladen von Buckets über AWS, Aliyun, Tencent, Huawei und…
 les-k/wp-secure-mcp
Ein WordPress-Plugin, das einen MCP-Server über die REST-API bereitstellt, wobei das Sicherheitsmodell im Mittelpunkt steht -- es schließt die…
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
Durchsetzung von Delegation mit geringsten Privilegien für KI-Agenten mittels signierter, eingeschränkter Anmeldeinformationen. Gewähren Sie…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT-FFI-Bindungen für libinjection, die SQL-Injection- und XSS-Erkennung mit kontextspezifischen APIs für die Sicherheit von Webanwendungen…
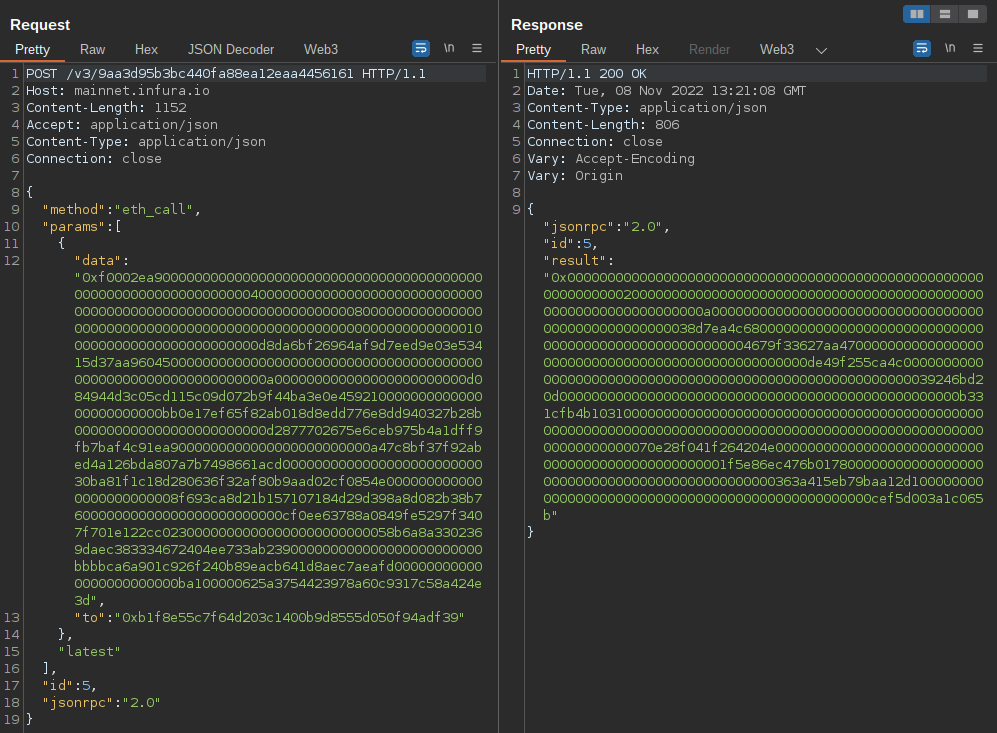 uwctcjnwlk/web3-decoder
Burp Suite-Erweiterung zum Dekodieren von Ethereum-JSON-RPC-Aufrufen und Smart-Contract-Interaktionen, mit Unterstützung mehrerer Chains und…