

secbox
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxDurchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
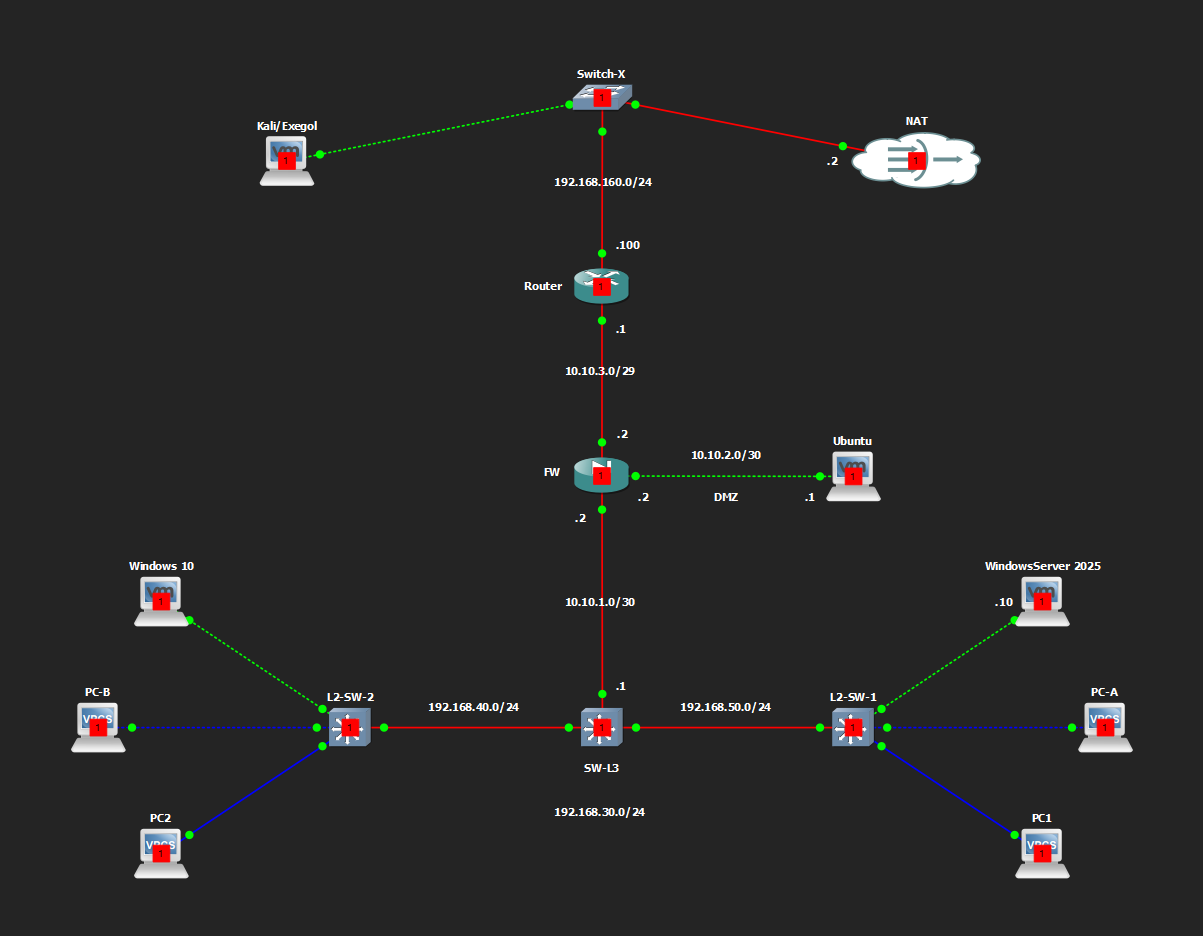 ko0ler/homelab
GNS3-Heimlabor, das ein segmentiertes Netzwerk mit Cisco ASAv Firewall, L3-Core, DMZ und einer Active-Directory-Domäne dokumentiert, um Netzwerk-,…
 woldann/exoproc
Prozessübergreifende Instrumentierung für Windows x64 in TypeScript — Funktionen hooken, Threads umleiten und Speicher in einem anderen Prozess…
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 googleprojectzero/p0tools
Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
 tandasat/minivisorpkg
Der Forschungs-UEFI-Hypervisor, der das Booten eines Betriebssystems unterstützt.
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
 slowmist/knowledge-base
Kuratierte Wissensdatenbank für Blockchain-Sicherheitsforschung, Audit-Berichte, Leitfäden und Übersetzungen zu Smart Contracts, Kryptografie und…
 cisagov/vulnrichment
Ein Repository zur Durchführung von Schwachstellen-Anreicherung.
 darthton/hyperbone
Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…
 ionescu007/simplevisor
Minimaler Intel VT-x Hypervisor für Windows und UEFI, der einen laufenden Host zur Introspektion virtualisiert und dynamisches Hyperjacking,…
 not-matthias/amd_hypervisor
Rust-AMD-SVM-Hypervisor-Framework mit anpassbaren vmexit-Handlern (MSR, CPUID, RDTSC) und NPT-Hooking für Monitoring und Forschung auf Kernel-Ebene.
 tandasat/hello-vt-rp
Ein einfacher Hypervisor, der die Verwendung der Intel VT-rp (Redirect Protection)-Technologie demonstriert.
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 opposum0112/cusimanse
Zusammensetzbares Framework für Forschungsverträge und YAML-Rezepte für agentenbetriebene Sicherheitsexperimente auf Wegwerf-Compute
 opposum0112/decretum
LinkML-Compiler für Sicherheitsforscher
 praetorian-inc/capability-sdk
Gemeinsames Go-SDK, das eine standardisierte Fähigkeitsschnittstelle für Sicherheitsscanner definiert, mit Ausgabe von Findings in mehreren Formaten…