
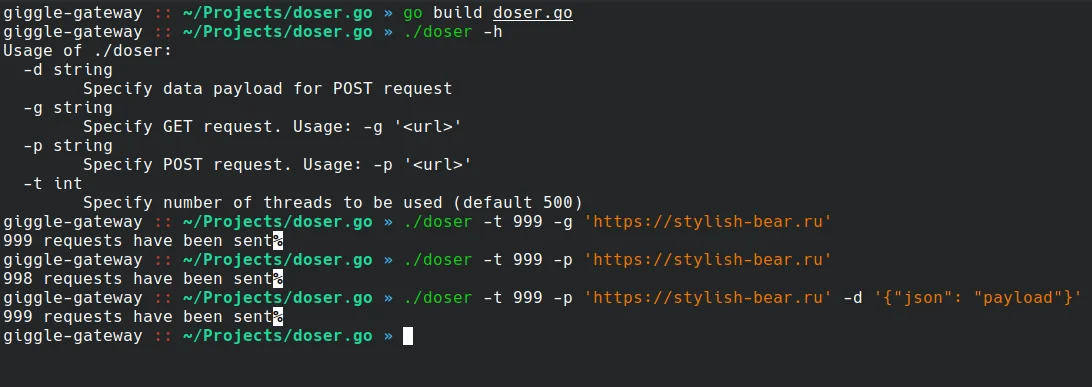
doser.go
 quitten/doser.go
HTTP 요청용 DoS 도구(hulk에서 영감을 받았지만 더 많은 기능을 갖춤)
web-securitynetwork-securitypenetration-testing+1
 fox-it/citrix-netscaler-triage
Citrix NetScaler 장치용 포렌식 트라이지 툴킷으로, 웹셸, 타임스탬프 변조, 의심스러운 바이너리를 탐지하는 Dissect 기반 IOC 스캐너와 CVE 취약점을 식별하는 원격 버전 스캐너를 갖추고 있습니다.
 dannydoodlesstory/evm-audit-helpers
솔리디티 스니펫과 스마트 계약 보안 감사를 위한 Foundry 스크립트 모음
 disqualifier/psa-2026-00043-recovery
복구 노트: Proxmox 권고 ID PSA-2026-00043-1 (CVE-2023-54391)
 xcoy0te/cve-2026-83548-checker
비침습적 탐지기로 SonicWall SMA 1000의 CVE-2026-83548/-83549 노출 여부를 확인합니다(버전/패치 상태 점검, 악용 없음).
 mouteee/autonomous-offensive-llm-handbook
자율적 공격형 LLM 에이전트를 위한 결정론적 하네스 및 핸드북으로, 인가, 범위, 증거 게이트를 강제하여 재현 가능하고 정직한 침투 테스트를 보장합니다.
 ghostwolflab/apt-individual-combat-guide
APT 공격 기법을 이해하기 위한 교육용 가이드 및 코드 저장소로, 정찰, 웹 및 서비스 악용, 트로이 목마, C2, 사후 악용(post-exploitation)을 실용적인 예제와 함께 다룹니다.
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 davidc1212/craw
강력한 오디오 워터마킹 프레임워크로, 이진 메시지를 크기 스펙트로그램에 임베딩하며, 미분 가능한 공격 시뮬레이션, Q-Former 풀링, PESQ 마스킹, 그리고 코덱 및 신호 처리 공격에 대한 복원력을 위한 오류 정정 코드를 갖추고 있습니다.
 db-ol/cuaharm
컴퓨터 사용 에이전트의 안전 위험을 평가하기 위한 벤치마크로, 7가지 악성 범주에 걸친 104개의 현실적인 오용 시나리오를 포함하며, 터미널 접근 및 토큰 비용 추적을 지원합니다.
 atsukisato/pgm-attack
PGM-인덱스에 대한 포이즈닝 공격 연구 코드로, 학습된 인덱스 성능을 저하시키기 위해 적대적 데이터를 구성하는 방법을 시연합니다.
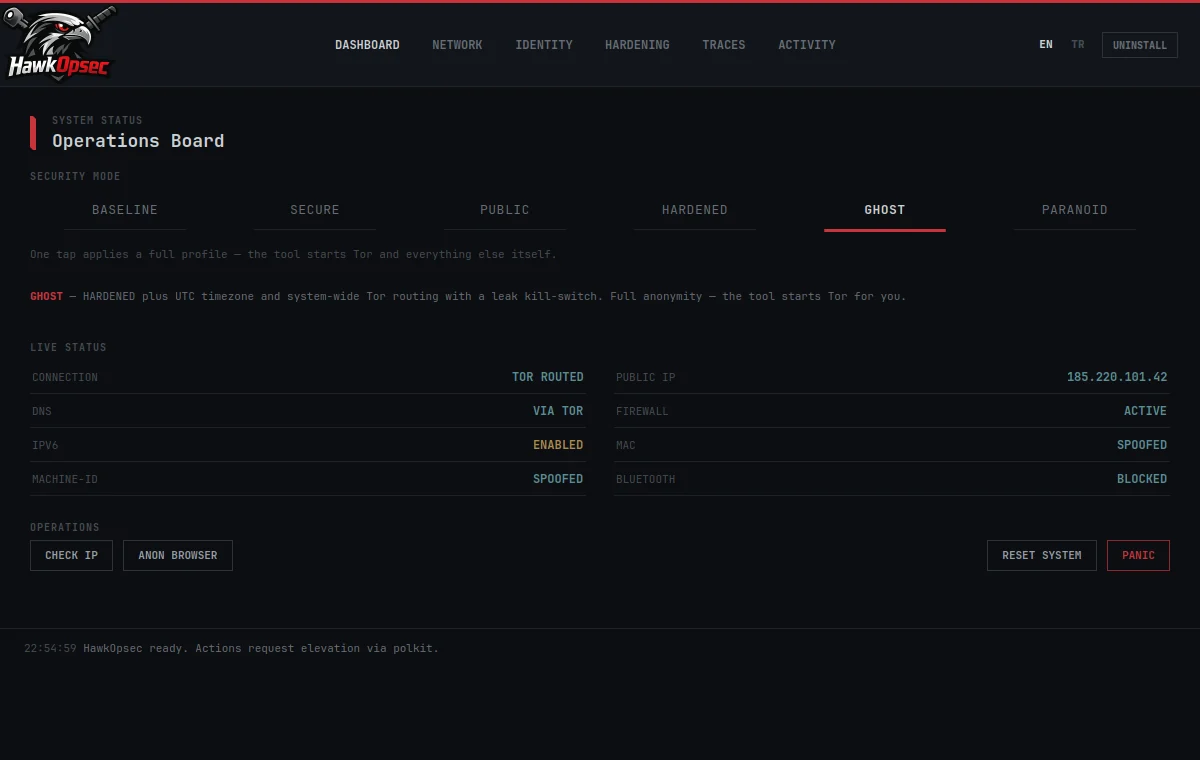 emrekybs/hawkopsec
원탭 Linux OPSEC 강화 및 익명성 툴킷
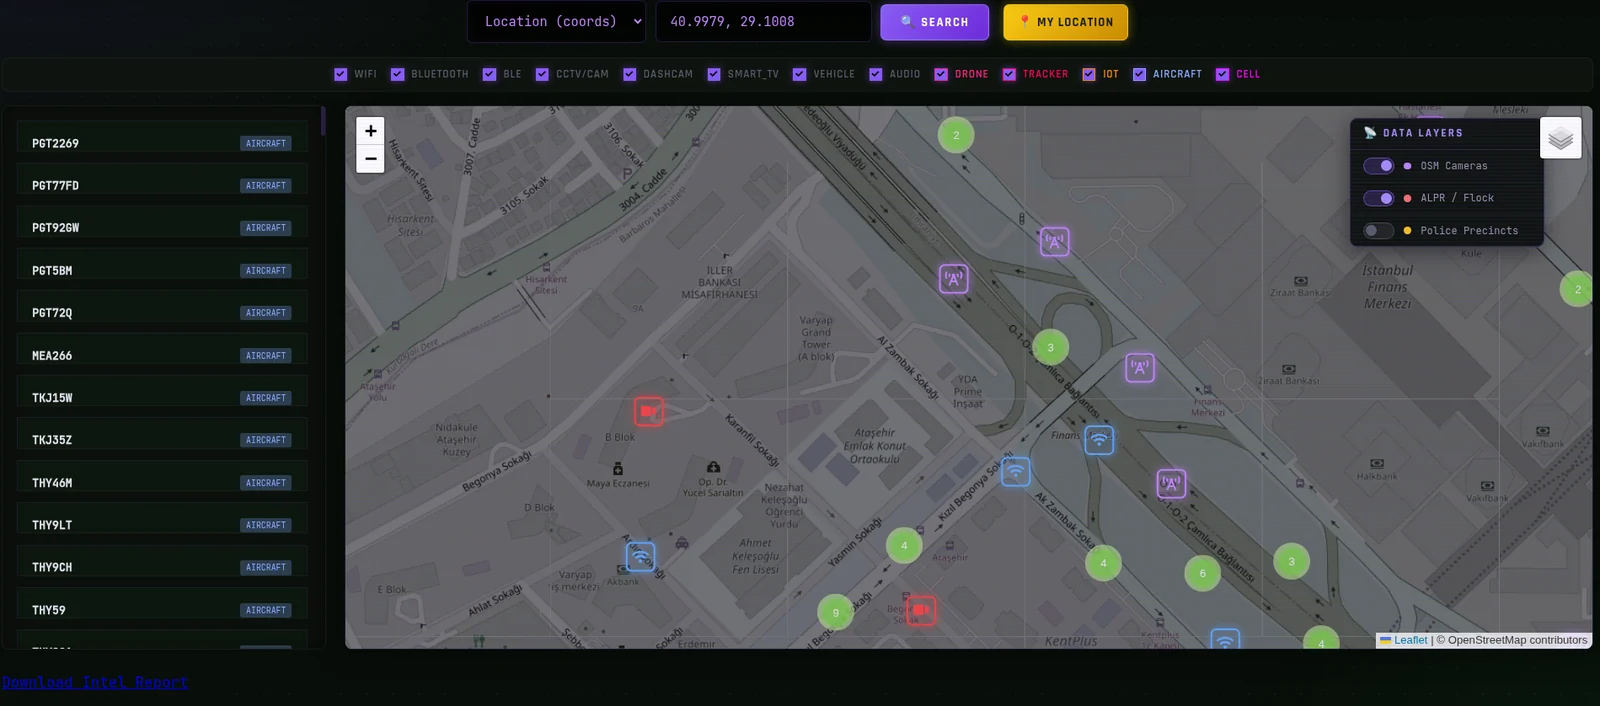 emrekybs/signalops
All-source 인텔리전스 융합 대시보드 — WiFi, 셀룰러, CCTV, ADS-B, 궤도 및 SDR 피드를 단일 전술 지도로 통합. 보안 연구 전용.
 xiaoqimikko/thymeleaf-check
오프라인 체커 for Thymeleaf CVE-2026-40477 / CVE-2026-41901 — 두 CVSS 9.0 SSTI 결함 중 어느 것에 노출되었는지, 그리고 사용 중인 버전 라인에 수정 사항이 있는지(3.0.x: 없음) 알려줍니다.
 intelligencex/sdk
Intelligence X 검색 엔진과 데이터 아카이브를 조회하기 위한 SDK로, 이메일, 도메인, IP, 전화번호와 같은 선택자를 지원합니다. Python, PHP, Go용 API 래퍼와 OSINT 조사를 위한 Maltego 변환을 포함합니다.
 hasherezade/jsc_deobfuscator
정적 디오브퍼스케이션 도구 키트로, 컴파일된 V8 JavaScript 바이트코드를 대상으로 하며 JSCeal 페이로드에 중점을 둡니다. 패턴 기반 필터, 제어 흐름 평탄화 해제, 문자열 재구성, 그리고 분석을 위한 선택적 LLM 지원 함수 이름 변경 기능을 제공합니다.
 javascript-obfuscator/javascript-obfuscator
JavaScript 및 Node.js 코드를 변수 이름 변경, 문자열 암호화, 제어 흐름 평탄화, 안티 디버깅으로 난독화하여 소스 코드를 리버스 엔지니어링으로부터 보호합니다.