
edrEvasionWorkshop
 tyeurada/edrevasionworkshop
# “단계별 멀웨어 개발: 로더부터 커널까지 EDR 우회” 워크숍 자료 DEF CON 34 및 BSidesLV 2026에서 발표된 자료입니다. 멀웨어 개발, EDR 아키텍처, EDR 우회, C2 커스터마이징, 커널 수준 기법을 다룹니다.
defensive-toolsexploitationpost-exploitation+5
397
tyeurada/edrevasionworkshop# “단계별 멀웨어 개발: 로더부터 커널까지 EDR 우회” 워크숍 자료 DEF CON 34 및 BSidesLV 2026에서 발표된 자료입니다. 멀웨어 개발, EDR 아키텍처, EDR 우회, C2 커스터마이징, 커널 수준 기법을 다룹니다.
 cloudfuzz/android-kernel-exploitation
안드로이드 커널 취약점 분석 및 익스플로잇 학습을 위한 실습형 워크숍으로, Docker 기반 빌드 환경과 실습 과제를 제공합니다.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
 dev-sec/chef-os-hardening
이 셰프 쿡북은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 지원합니다.
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code, Codex 및 Cursor용 무료 보안 기준 규칙: MCP 도구 설명을 신뢰할 수 없는 입력으로 취급합니다(OWASP MCP Top 10 MCP03, CVE-2025-54136).
 ymsniper/umbra
Linux용 외부 읽기 전용 게임 오버레이. 파생된 오프셋, 구성된 스켈레톤, ptrace 독립적 메모리 읽기 및 포인터 수준 입력을 위한 선택적 커널 모듈.
 dev-sec/puppet-os-hardening
이 puppet 모듈은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 제공합니다.
 xiaoqimikko/netty-http2-check
오프라인 Java 도구로, jar 및 버전을 스캔하여 7개의 netty-codec-http2 CVE에 대한 노출 여부를 판별하고, 모든 취약점을 해결하는 단일 패치 버전을 권장합니다.
 mngunibanda1-prog/jozini-network-scanner
Python 기반 네트워크 스캐너로, 포트 스캐닝, 배너 그래빙, RouterOS CVE 매핑을 통해 취약점 식별 및 보고를 수행합니다.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.
 al3xtjames/ghidra-firmware-utils
Ghidra 확장 프로그램으로, PC 펌웨어 리버스 엔지니어링을 위한 도구입니다. PCI 옵션 ROM, Intel Flash Descriptor, coreboot CBFS, UEFI 펌웨어 볼륨용 로더를 제공하며, 타입 복구 및 GUID 식별을 위한 UEFI 헬퍼…
 dsecurity/efiseek
Ghidra 플러그인으로, 알려진 GUID, 프로토콜, SMI 핸들러 및 인터럽트 함수를 식별하여 UEFI 펌웨어 분석을 자동화하며, 헤드리스 모듈 정렬 기능을 제공합니다.
 pypa/advisory-database
커뮤니티 소유의 PyPI Python 패키지 보안 권고 데이터베이스로, pip-audit 및 OSV와 같은 도구와의 통합을 위해 OSV 형식의 구조화된 취약점 데이터를 제공합니다.
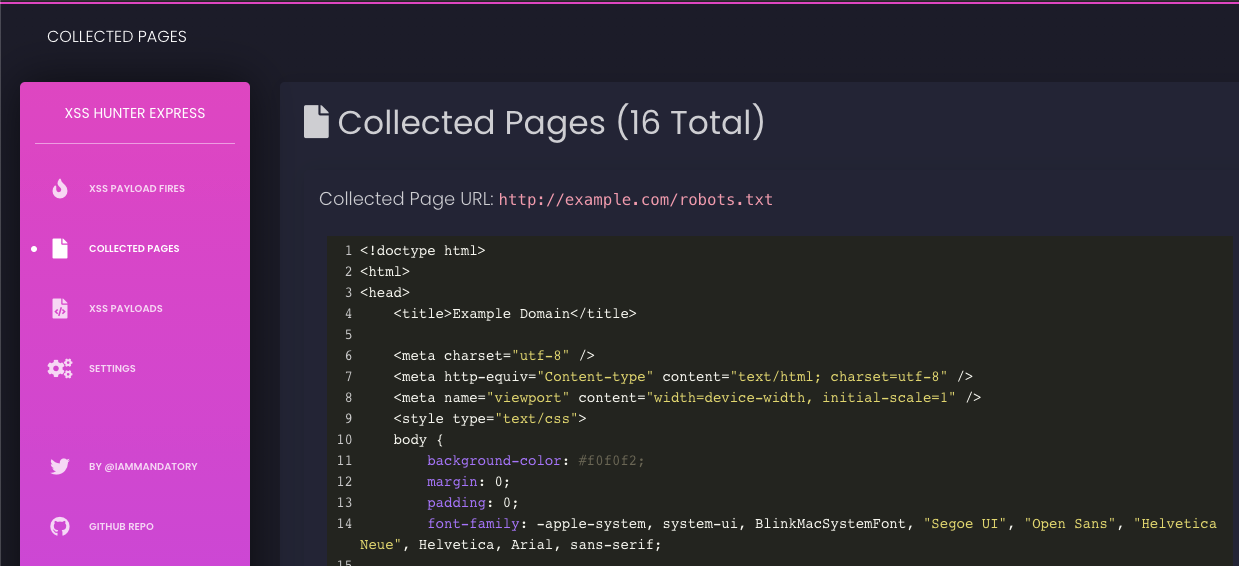 mandatoryprogrammer/xsshunter-express
쉽게 설정할 수 있는 XSS Hunter 버전입니다. 5분이면 설정이 완료되며 유지보수가 필요 없습니다!
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
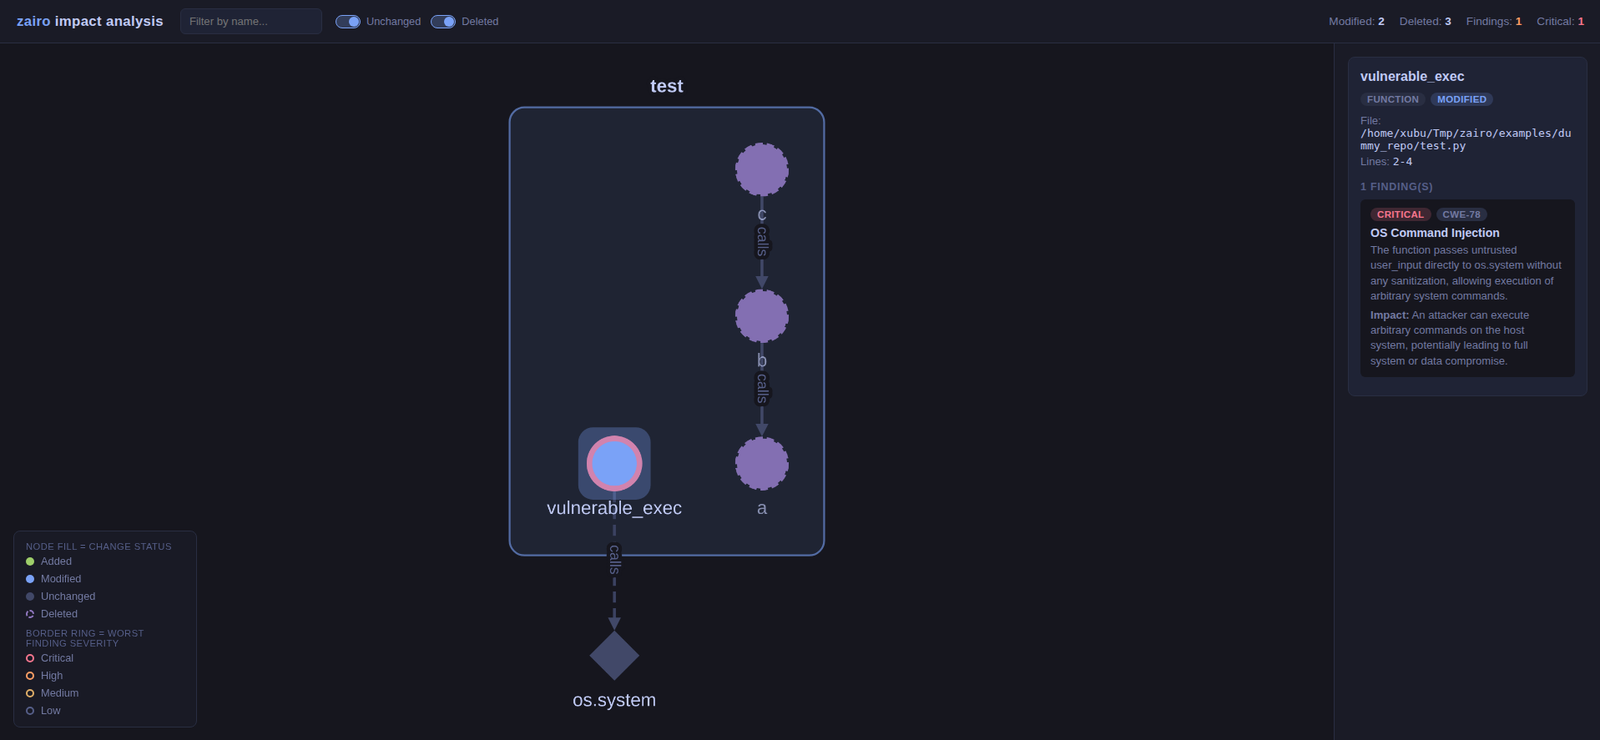 iamavu/zairo
코드 diff를 컨텍스트와 함께 스캔하여 영향 그래프를 구축하고 LLM을 사용해 취약점을 찾아내며, 다중 저장소 스캔과 SARIF 출력을 통한 CI 게이팅을 지원합니다.
 fknmega/aether
공개 데이터로 실시간 지식 그래프를 구축하는 AI 기반 OSINT 및 보안 연구 에이전트로, 승인된 조사를 위한 정찰 도구와 공격 보안 플레이북이 함께 제공됩니다.
 0xax/linux-insides
리눅스 커널과 그 내부에 관한 집필 중인 책입니다.