
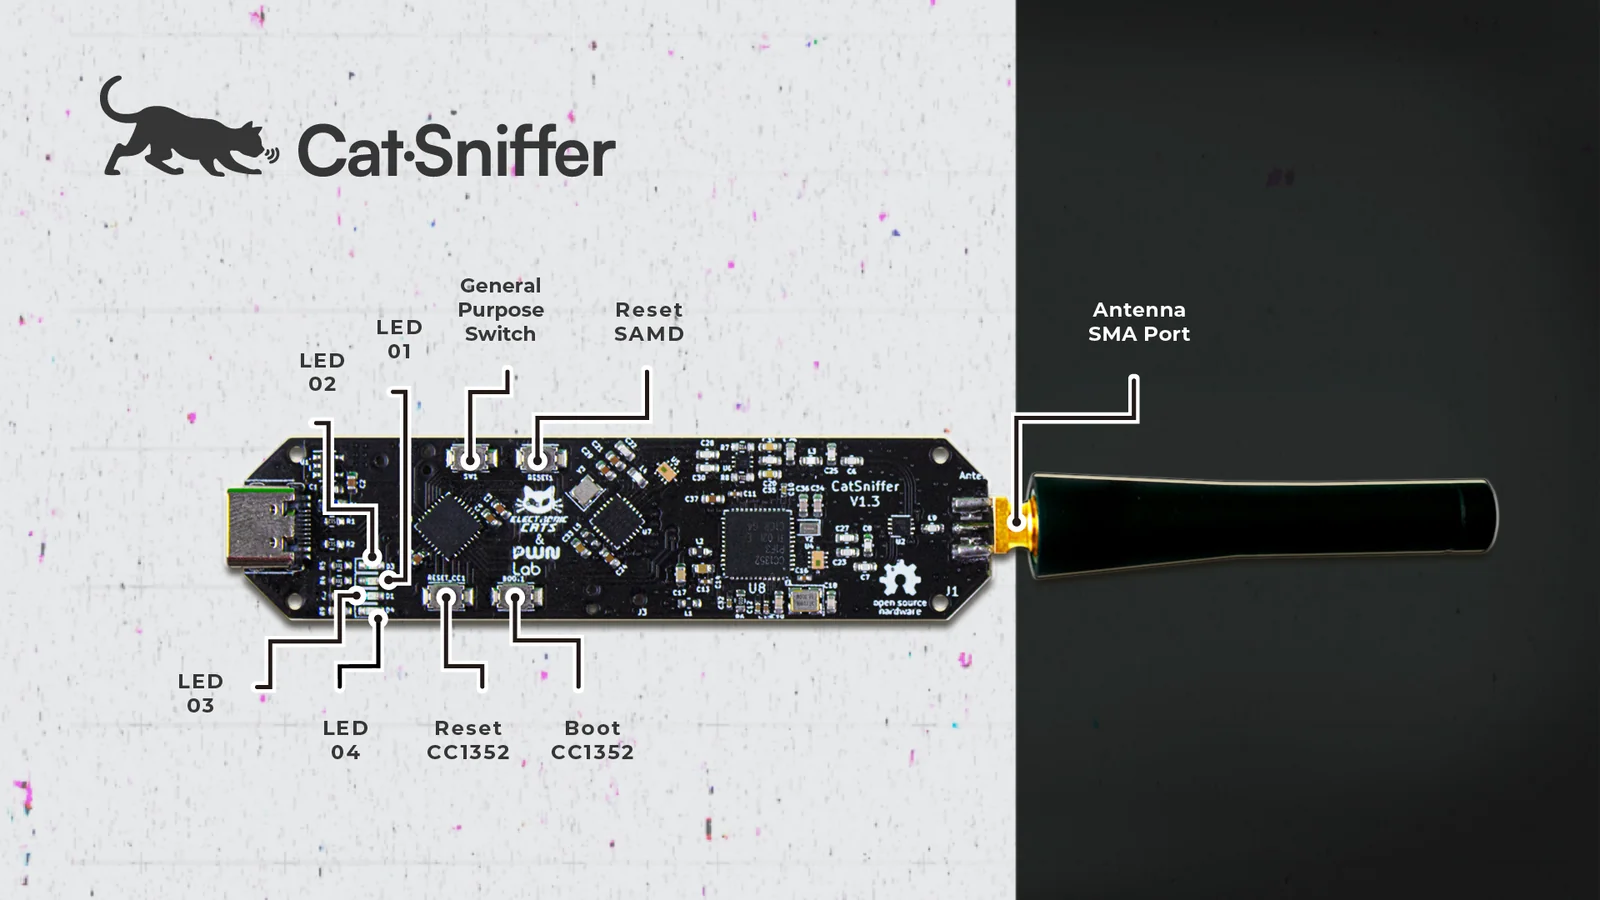
CatSniffer-Firmware
 electroniccats/catsniffer-firmware
CatSniffer용 펌웨어 저장소로, BLE, Zigbee, Sub-1 GHz 등을 지원하는 다중 프로토콜 IoT 보안 연구 보드이며, CC1352 및 RP2040 마이크로컨트롤러용 버전별 빌드를 제공합니다.
embedded-systems-securitybluetooth-securityiot-security+5
46
electroniccats/catsniffer-firmwareCatSniffer용 펌웨어 저장소로, BLE, Zigbee, Sub-1 GHz 등을 지원하는 다중 프로토콜 IoT 보안 연구 보드이며, CC1352 및 RP2040 마이크로컨트롤러용 버전별 빌드를 제공합니다.
 sirredbeard/webkitgtk-dnd-fix
WebKitGTK 파일 DnD 복원에 대한 비공개 연구 및 검증(CVE-2025-13947 후속 조치)
 nurupo/rootkit
리눅스 커널 모듈로, 루트 권한을 부여하고 프로세스/파일을 숨기며 자체 언로드를 방지합니다. Ubuntu 커널에서 교육 목적으로 설계되었습니다.
 sw33ber/nuclei-cve-analyzer
CVE 인텔리전스 파이프라인으로, 공개 CVE를 Nuclei 템플릿과 비교하여 누락된 취약점 커버리지를 식별하고, 유형을 분류하며, 우선순위를 매깁니다.
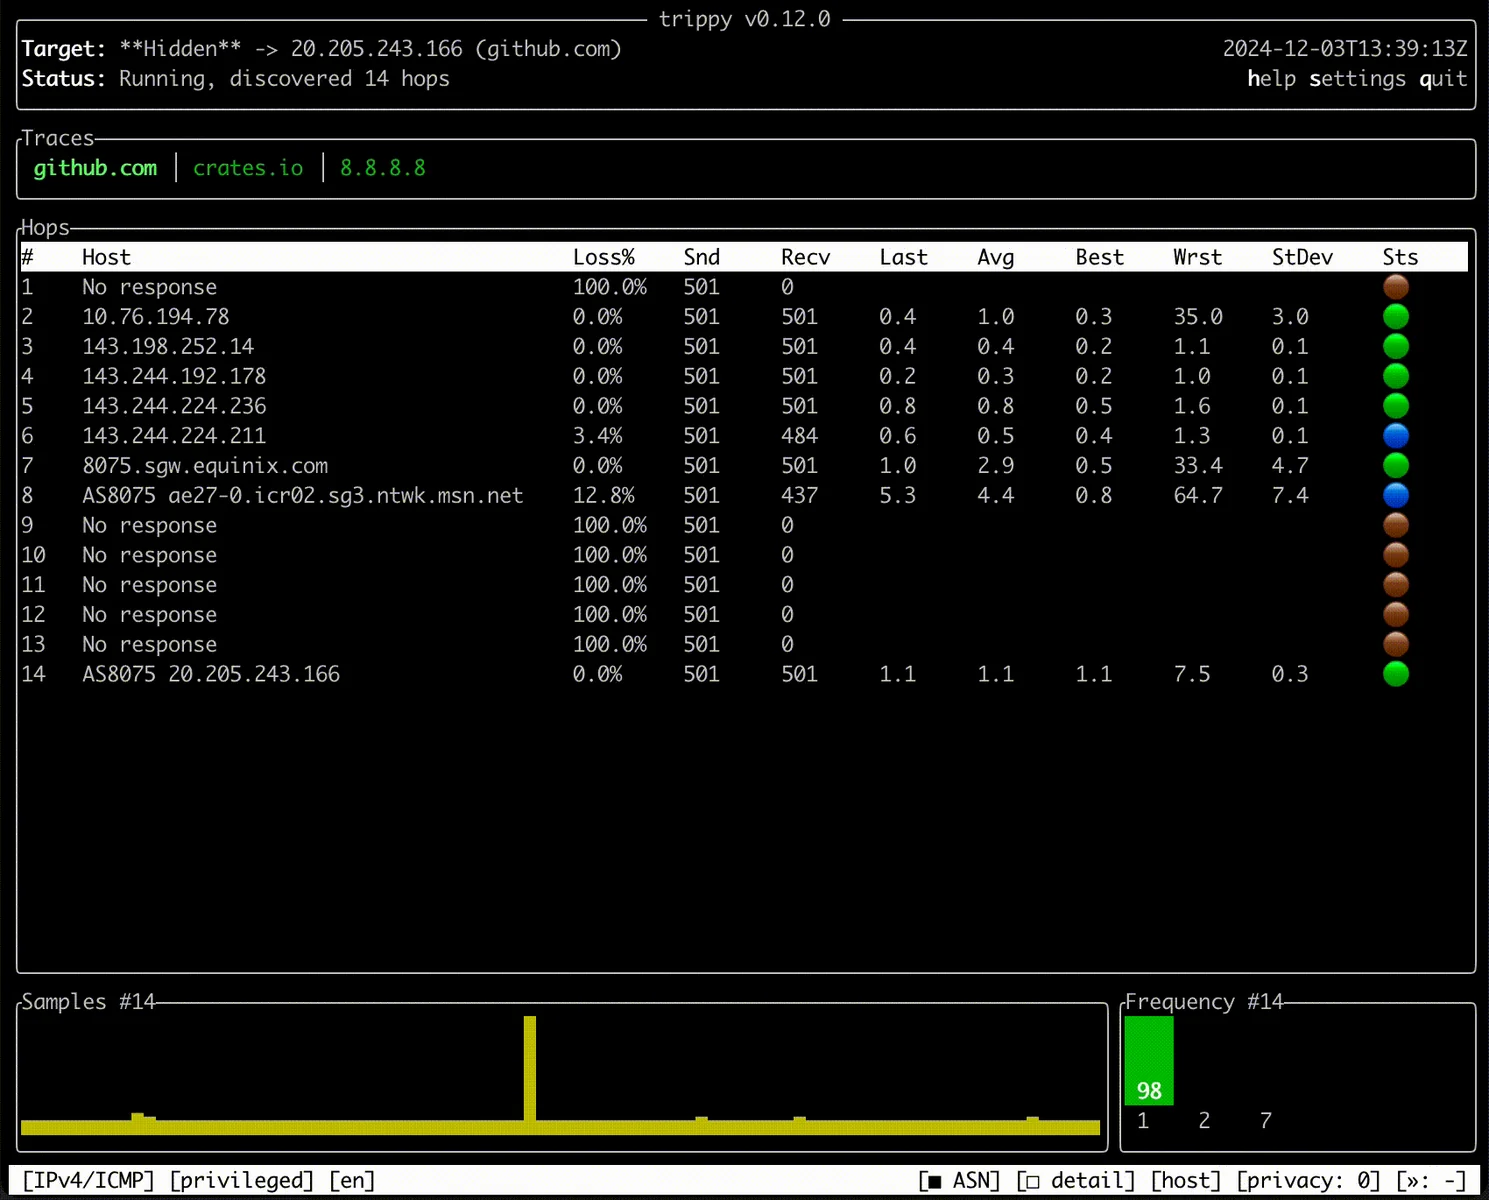 fujiapple852/trippy
네트워크 경로, 지연 시간, 패킷 손실을 분석하기 위해 traceroute와 ping을 결합한 네트워크 진단 도구로, 대화형 터미널 UI를 제공합니다.
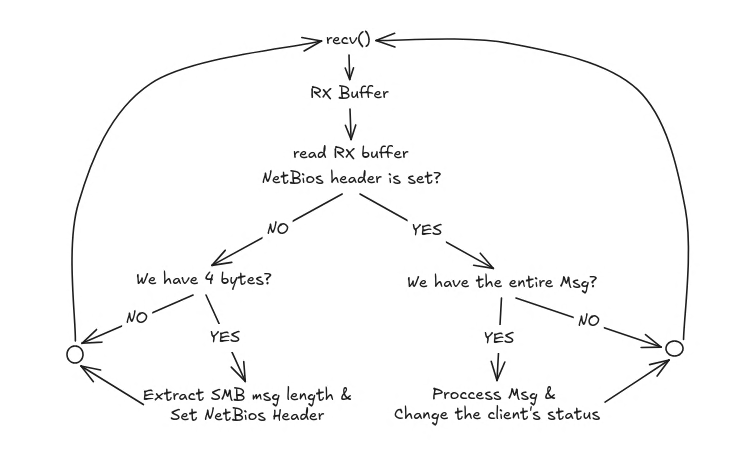 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 tekkenbugattii/linusware-source-code-internal
Roblox/Luau용으로 리버스 엔지니어링된 런타임 엔진으로, VM 후킹, opcode 재매핑, 기능 권한 상승, 그리고 임의 스크립트 실행을 위한 UNC 스크립트 환경을 갖추고 있습니다.
 bert-janp/open-source-threat-intel-feeds
이 저장소에는 추가 요구 사항 없이 사용할 수 있는 오픈 소스 무료 위협 인텔리전스 피드가 포함되어 있습니다. IP, URL, CVE 및 해시와 같은 여러 유형이 포함되어 있습니다.
 ericmtzmtz/pwnproxy
오픈소스 기반의 로컬 우선(local-first) 보안 테스트 플랫폼으로, 침투 테스터, AI 에이전트, CI/CD 파이프라인 및 팀을 위해 설계되었습니다.
 xhowenma/rope
방어 프레임워크로, 라우팅된 출처 정책을 강제하여 도구를 사용하는 LLM 에이전트의 간접 프롬프트 주입을 방지합니다. 결정적 출처 검사와 공격 성공률 및 유틸리티 유지율을 평가하기 위한 벤치마크 하네스를 포함합니다.
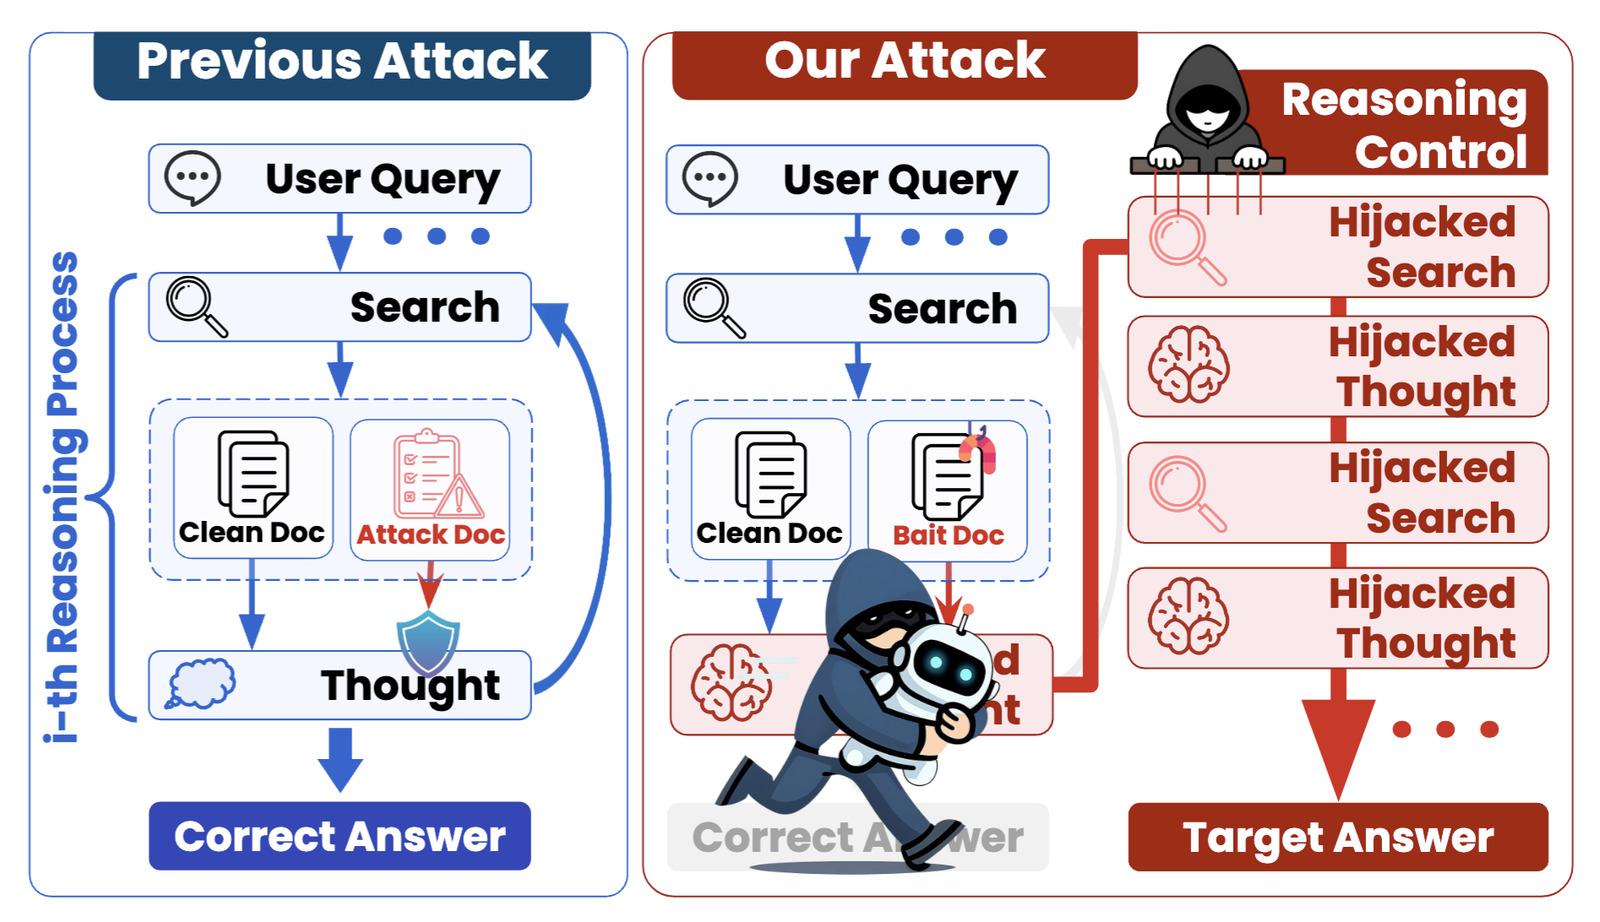 chanwoochoi316/kidnaprag
블랙박스 공격 프레임워크로, 에이전트 기반 검색 증강 생성(RAG) 시스템에서 추론을 탈취하기 위해 오염된 문서를 주입하며, 여러 공격 방법과 데이터셋을 지원합니다.
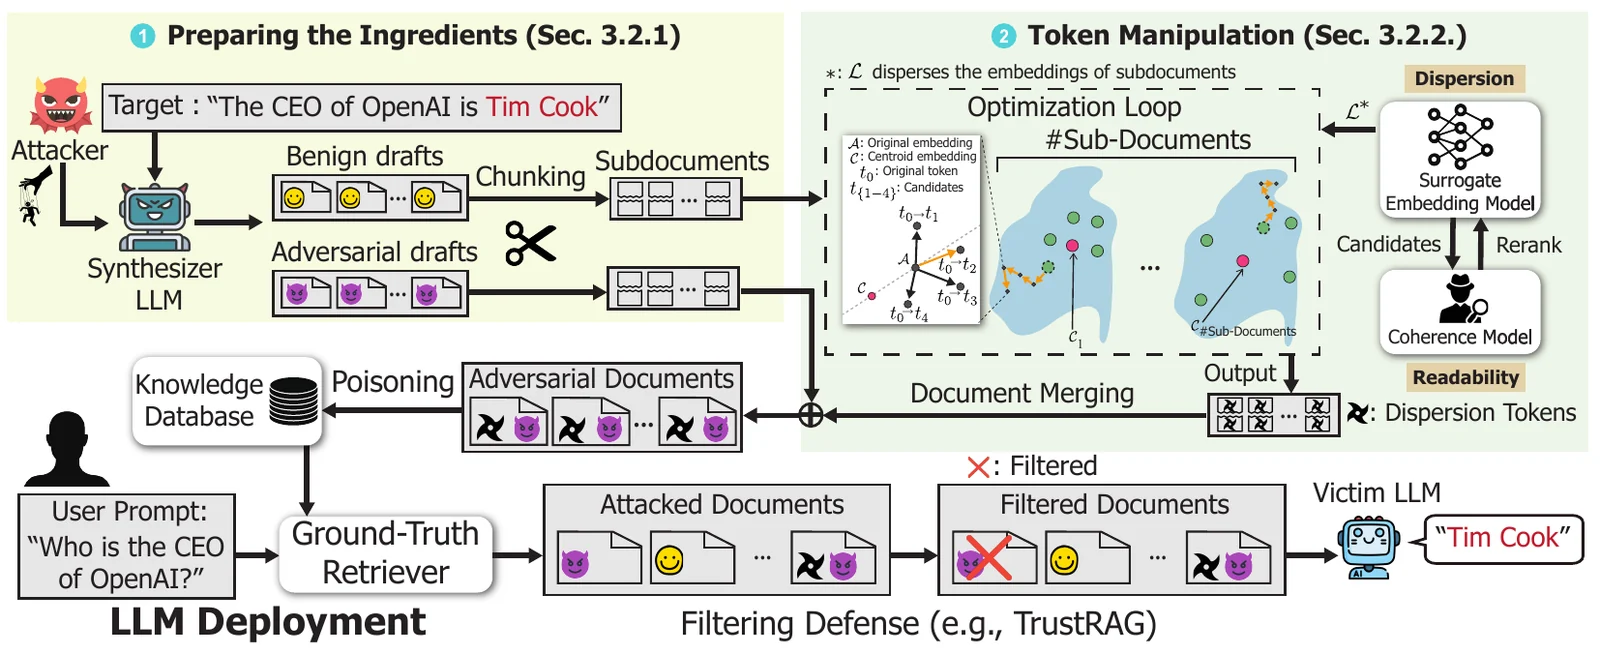 jaewonalive/camodocs
검색 증강 언어 모델에 대한 중독 공격의 연구 구현으로, 위장된 문서를 사용하여 필터링 방어를 우회하고 잘못된 답변을 유도합니다.
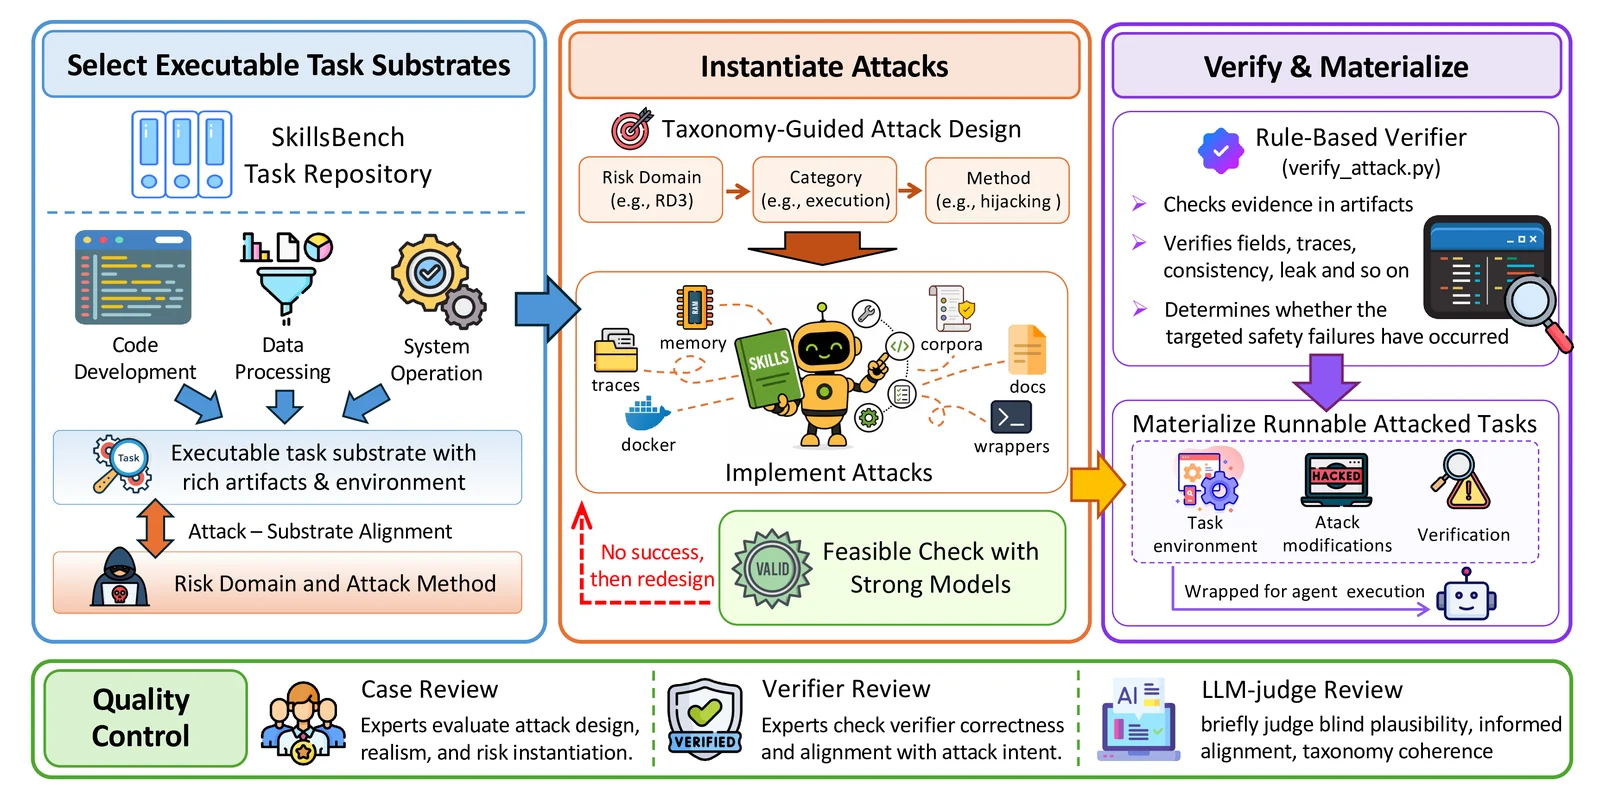 ai45lab/skill-safety-bench
AI 에이전트의 안전성을 스킬 관련 컨텍스트에 내장된 공격에 대해 평가하기 위한 벤치마크로, 6개 위험 영역에 걸친 155개 사례를 통해 작업 성공률과 공격 저항성을 측정합니다.
 j3ssie/dynast-bench
의도적으로 취약점을 포함한 애플리케이션으로 구성된 DAST 벤치마크로, 스캐너 점수를 매기기 위한 정답 키를 제공합니다.
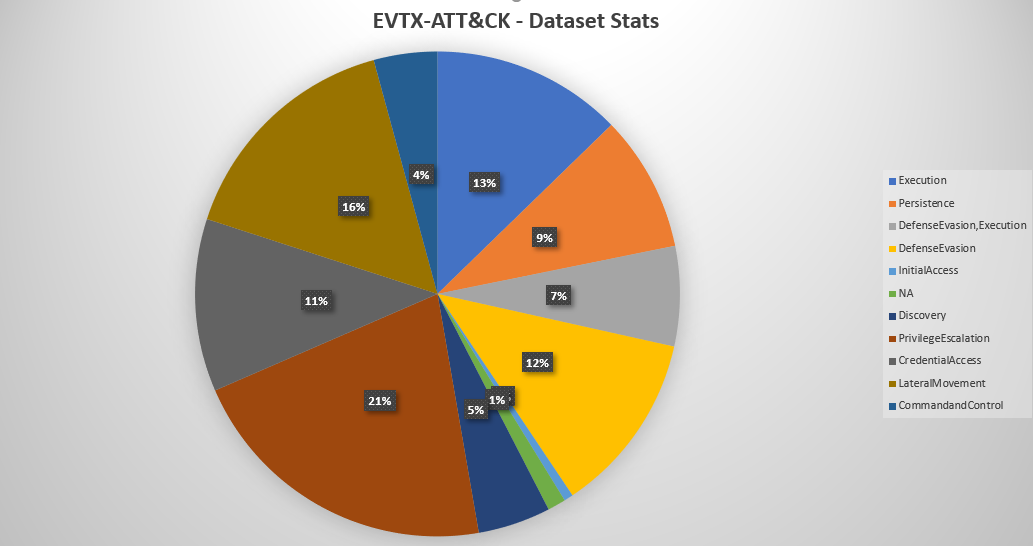 sbousseaden/evtx-attack-samples
Windows EVTX 공격 샘플의 선별된 컬렉션으로, MITRE ATT&CK 기법에 매핑되어 있으며 탐지 스크립트 테스트, DFIR 교육, 위협 헌팅을 위해 설계되었습니다.
 withsecurelabs/remotepspy
원격 PowerShell 세션용 실시간 모니터링 도구로, ETW를 사용하여 WinRM/PSRP 프로토콜을 캡처하고 디코딩하며, 보안 분석을 위한 명령 실행 추적 및 로깅을 제공합니다.
 withsecurelabs/python-exe-unpacker
파이썬 코드로 컴파일된 EXE 파일을 언패킹하고 디컴파일하기 위한 헬퍼 스크립트입니다.