
 duggytuxy/syswarden
호스트 로컬 Linux 보안 오케스트레이터로, HIDS/HIPS 텔레메트리, 제한된 위협 인텔리전스 피드, 대역 외 WAAP 로그 분석, 인증된 고가용성을 통해 nftables 정책을 강제합니다.




Linux 방어. 당신의 호스트. 당신의 규칙.
감사 가능하고 fail-closed 방식으로 적용되는 호스트 로컬 Linux 방어.
SysWarden은 권위 있는 nftables 정책, 호스트 텔레메트리, 위협 인텔리전스 목록, 대역 외 WAAP 로그 분석, 인증된 고가용성 및 네이티브 터미널 대시보드를 결합한 오픈소스 Linux 보안 오케스트레이터입니다. 애플리케이션 데이터 경로에 또 다른 프록시를 두지 않고도 검토 가능한 단일 호스트 방어 계층을 원하는 운영자를 위해 설계되었습니다.
SysWarden은 인라인 HTTP 프록시, 트래픽 정화기 또는 규제 인증 제품이 아닙니다.
현재 소스 버전: v4.10.4.
최신 안정 릴리스는 v4.10.4이며, IVV(통합, 검증 및 확인) 하에 검증되었습니다.
설치 가이드,
이력 복구 및 제거 가이드
및 릴리스 검증 기록을 참조하십시오.
중간 릴리스는 IVV를 따르며, Upgrade 세대는 전체 IVVQ를 요구합니다.
이후 소스 빌드는 게시된 릴리스 판정을 상속하지 않습니다.
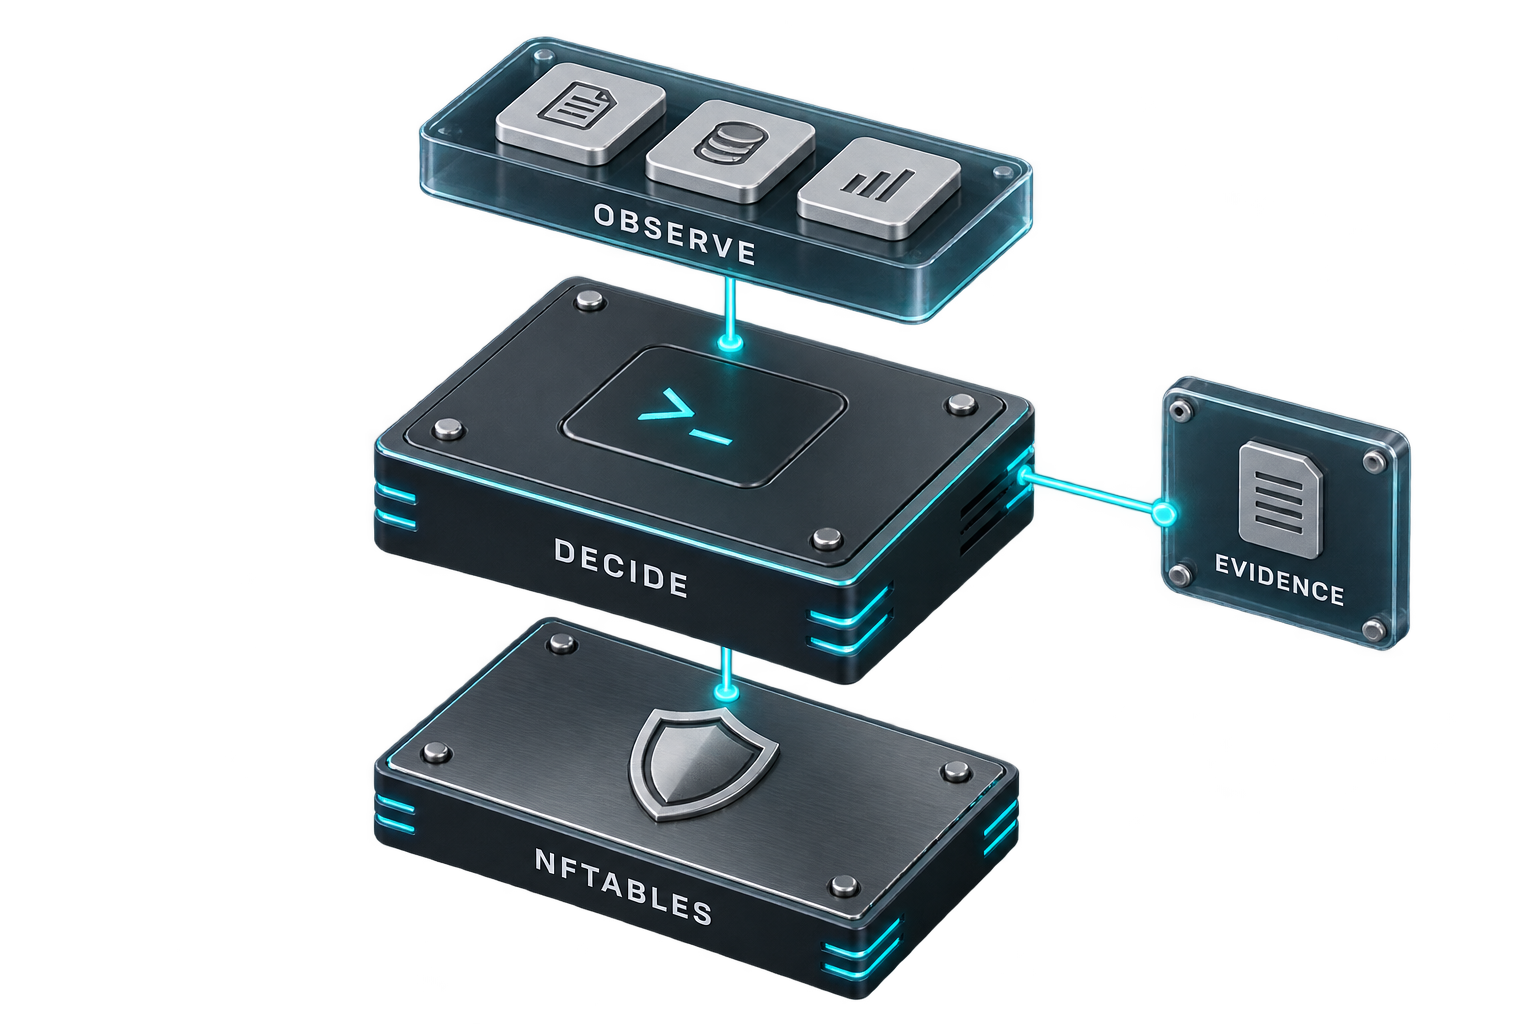
SysWarden은 호스트 신호를 관찰하고, 운영자 정책을 평가하며, 검증된 조치를 nftables를 통해 적용합니다. 로그와 릴리스 증거는 운영자가 무엇이 관찰되고 실행되었는지 검토하는 데 도움을 줍니다. 이 그림은 방어 모델을 요약한 것으로, 개별 기능은 문서화된 버전과 범위에 따라 적용됩니다.
| 영역 | SysWarden이 제공하는 것 |
|---|---|
| HIDS | 호스트 로컬 텔레메트리, 보안 로그 분석 및 경보 가시성 |
| HIPS | 권위 있는 nftables 규칙을 통해 적용되는 검증된 정책 결정 |
| WAAP | 지원되는 업스트림 서비스가 작성한 로그의 대역 외 분석 |
| 위협 인텔리전스 | 정규 로컬 목록 및 제한된 외부 피드 업데이트 |
| 고가용성 | TLS 1.3, 베어러 인증 및 피어 범위 동기화 |
| 운영 | 로컬 CLI 및 TUI, 모듈식 구성, 감사 및 수명 주기 제어 |
| 공급망 | 체크섬이 적용된 Linux 패키지, 서명된 업데이트 메타데이터 및 릴리스 증거 |
선택적 BunkerWeb 통합 플러그인을 사용하여 지원되는 BunkerWeb 보안 이벤트를 인증된 HTTPS API를 통해 SysWarden 호스트 적용에 연결하십시오. 통합 가이드는 구성 및 호환성을 다룹니다. 동기화 또는 HA v2를 활성화하기 전에 버전별 사전 요구 사항을 따르십시오.
안정적인 v4.10.4 릴리스는 종속성 검토를 위해 기계 판독 가능한 SPDX 소프트웨어 구성 명세서인 syswarden-sbom.spdx.json을 게시합니다. SBOM은 인벤토리이며 취약점이 없다는 주장이 아닙니다.
SHA256SUMS.txt는 다운로드한 인벤토리에 대해 패키지 무결성을 확인합니다. 수동으로 다운로드한 패키지를 설치하기 전에 독립적으로 신뢰할 수 있는 릴리스 키로 Ed25519 서명된 업데이트 매니페스트를 인증하십시오. 운영자 지침은 기존 검증기, 신뢰 사전 요구 사항 및 패키지 인증과 SBOM 인벤토리 간의 차이를 설명합니다.
| 소스 | 사용 및 신뢰 경계 |
|---|---|
| Data-Shield | 표준 및 중요 프로필을 위한 공식 유지 관리자 큐레이션 IPv4 피드; SysWarden은 정규 검증 및 쿼럼 제어 후에만 로컬에서 이를 수락합니다 |
| IPverse 국가 IP 블록 | 릴리스 바인딩된 CLI에 내장된 고정된 CC0-1.0 RIR 할당 스냅샷; 할당 국가는 물리적 또는 현재 운영 지리적 위치가 아닙니다 |
| WiredAlter IP 서비스 (소스) | Top Attackers / OSINT History 표시 전용 최선 노력 캐시된 국가, ASN, 조직 및 위협 레이블; 응답은 심각도 또는 방화벽 결정에 영향을 미치지 않습니다 |
| CINS Score 및 blocklist.de | 두 독립 출처 모두에서 발견된 정확한 항목만 게시됩니다 |
| Spamhaus 및 RADB | 신호는 운영자가 프로비저닝할 수 있습니다; 어느 소스도 그 자체로 방화벽 권한으로 수락되지 않습니다 |
| 사용자 지정 HTTPS 피드 | 선택 3은 구성된 각 주소 패밀리에 대해 HTTPS URL 및 정확한 SHA-256 다이제스트를 요구합니다 |
운영 절차는 SysWarden 문서에 중앙화되어 있습니다. 이전 위키 페이지는 검색, 복사 가능한 명령 및 명시적 버전 배지와 함께 그곳에 보존되어 있습니다. 과거 v4.04.3 절차는 원래 범위를 유지하며, v4.10.4 릴리스에는 현재의 시작하기 페이지를 사용하십시오.
| 목표 | 문서 |
|---|---|
| v4.10.4 확인 및 설치 | 서명된 릴리스로 시작하기 |
| 검토된 정확한 소스 리비전에서 빌드 | 소스에서 빌드 및 설치 |
| SSH 탐지, RHEL CLI 경로 및 HA 신뢰 진단 | 버전 인식 운영자 지침 |
| BunkerWeb 로그 입력 구성 | BunkerWeb 로그 구성 |
| 과거 v4.02.8에서 v4.03.2로 업그레이드 | 마이그레이션 절차 |
| 과거 구성 레이아웃 검토 | 구성 가이드 |
| SysWarden을 RHEL 9+ 이미지에 통합 | RHEL 9+ 이미지 통합 |
| 과거 명령 및 수명 주기 계약 검토 | 명령 및 수명 주기 참조 |
| 제한된 배포 시나리오 검토 | 사용 사례 |
| BunkerWeb 통합 구성 | BunkerWeb 통합 |
실용적인 교류, 프로젝트 업데이트 및 프랑스어와 영어로 된 커뮤니티 지원을 위해 공식 SysWarden Discord에 참여하십시오. 공식 초대는 만료되지 않습니다.
신규 회원은 Discord 인증을 완료하고 규칙에 동의한 후 채널이 열리기까지 10분을 기다려야 합니다. roles에서 하나 이상의 역할을 선택하십시오: users, testers 및 funders. 뉴스 및 후원 채널은 읽기 전용이며 반응이 활성화되어 있습니다. 비공개 테스트 토론에는 testers 역할이 필요합니다.
