atomburstofficial/geiger
AI 에이전트, MCP 서버, 플러그인 및 확장 기능을 머신에서 인벤토리화하고, 그 기능과 노출을 평이한 언어의 해결 방안과 함께 보고하는 읽기 전용 CLI.



AI 에이전트를 위한 가이거 계수기.
머신에 있는 모든 AI 에이전트, 하네스, MCP 서버, 플러그인, AI 확장을 인벤토리화하고, 각각이 무엇에 접근할 수 있는지 평이한 언어로 알려주는 단 하나의 읽기 전용 명령입니다.
npx geiger-scan
설치 없음. 계정 없음. 텔레메트리 없음. 설정과 디렉터리를 읽기만 하고,
아무것도 쓰지 않습니다 (--json yourfile.json을 요청하지 않는 한).
2026년 8월, 한 오픈소스 에이전트 하네스가 3주 만에 GitHub 스타 0개에서 200,000개 이상으로 치솟았습니다. 같은 기간에 그 플러그인 생태계는 13,000개 리포지토리를 넘어섰습니다. 출시 당일 원클릭 데스크톱 클라이언트가 등장했습니다. 이제 인스타그램 캐러셀이 사무직 노동자들에게 이 모든 것을 설치하는 법을 가르칩니다.
그 모든 설치 하나하나가 명령을 실행하고, 파일을 읽고, 자격 증명을 보유할 수 있는 프로그램입니다 — 아무도 두 번 쳐다보지 않는 dotfile에서 구성된 채로. 이 도구가 답하는 질문을 스스로에게 던져 보세요: 이 머신에서 실제로 무엇이 실행되고 있고, 그것이 무엇에 접근할 수 있는가? 대부분의 사람은 답하지 못합니다. 이제 명령 하나면 됩니다.
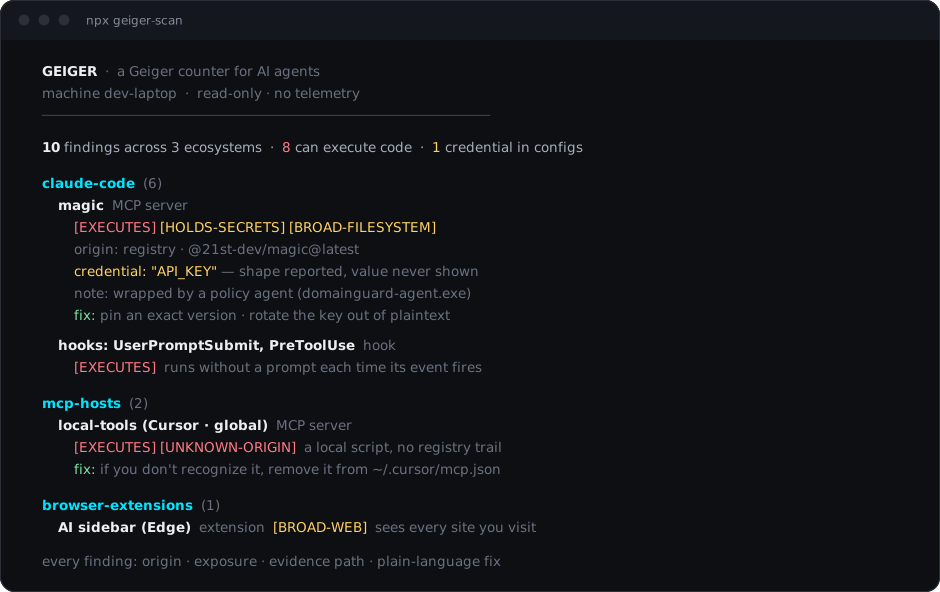
  GEIGER  ·  a Geiger counter for AI agents
  machine dev-laptop  ·  2026-09-06 12:24 UTC  ·  read-only · no telemetry
  ──────────────────────────────────────────────────────────────

  9 findings across 3 ecosystems  ·  7 can execute code  ·  1 credential in config files

  claude-code  (6)
    Claude Code  agent
      [EXECUTES] [BROAD-FILESYSTEM] [NETWORK]
      origin: registry · @anthropic-ai/claude-code
    magic (Claude Code · global)  MCP server
      [EXECUTES] [HOLDS-SECRETS] [BROAD-FILESYSTEM]
      origin: registry · @21st-dev/magic@latest
      credential: "API_KEY" — opaque value under a credential-named key · ~/.claude.json
      note: wrapped by a policy agent (domainguard-agent.exe) — enforcement layer in front of the server
    hooks: UserPromptSubmit, PreToolUse  hook
      [EXECUTES]
      note: hooks execute without a prompt each time their event fires
  ...
실제 머신에서 나온 실제 출력(값은 아래에서 가림 처리됨).
| 생태계 | geiger가 읽는 항목 |
|---|---|
| Claude Code | 전역 + 프로젝트별 MCP 서버, 훅, 플러그인, 스킬, 서브에이전트, apiKeyHelper |
| MCP 호스트 | Claude Desktop, Cursor, Windsurf, VS Code(사용자 + 프로젝트), Cline, Roo Code, Continue, Zed에 구성된 MCP 서버 |
| AI 앱 및 IDE | Cursor, Windsurf, Zed, Claude Desktop, ChatGPT Desktop, Codex 데스크톱 앱 — 존재 여부로 보고되므로, MCP 서버가 하나도 없는 설치된 클라이언트도 나타남 |
| 기타 에이전트 | Codex CLI, Gemini CLI, Kilo CLI, Grok Build, Aider, OpenCode, Qwen Code, DeepSeek Harness, Continue, GitHub Copilot CLI, Goose, JetBrains Junie, Open Interpreter, LM Studio, Ollama |
| 훅 | Claude Code(설정), Cursor(hooks.json), Codex(config.toml의 notify), Gemini CLI(설정) — 훅은 프롬프트 없이 실행되므로 명령이 나열됨 |
| Git 훅 | .git/hooks의 활성 훅(샘플 제외), core.hooksPath 리다이렉트, 머지 드라이버 — git이 직접 실행하며, 에이전트 도구가 여기에 스스로 설치함 |
| 스킬 및 서브에이전트 텍스트 | 스킬이 실제로 말하는 내용: 설명, 에이전트를 재정의하거나 사용자로부터 작업을 숨기려는 지시 텍스트, 적대적 형태의 명령, 자격 증명 형태 — 디렉터리 목록의 이름만으로는 아무것도 알 수 없음 |
| 에디터 확장 | VS Code / Insiders / Cursor의 AI 확장 |
| JetBrains IDE | 제품별 AI Assistant / MCP 설정 존재 여부(설정은 IDE 내부에 있음 — geiger가 올바른 화면을 안내함) |
| 전역 CLI | 전역 npm 루트의 에이전트 패키지(직접 읽음 — npm은 절대 실행되지 않음) |
| AI 브라우저 | Comet, Dia, ChatGPT Atlas — 브라우저가 곧 에이전트이므로 그 존재 자체가 발견 사항임 |
| 브라우저 확장 | Chrome / Edge / Brave / Vivaldi / Arc / Comet / Dia / Atlas / Firefox 프로필의 AI 확장 및 부여된 권한 |
모든 발견 사항에는 다음이 포함됩니다: 무엇인지, 어디서 왔는지(레지스트리, 스토어, git, 로컬 스크립트, 원격 서버 — 또는 UNKNOWN-ORIGIN), 무엇을 할 수 있는지(EXECUTES, HOLDS-SECRETS, BROAD-FILESYSTEM, BROAD-WEB, NETWORK), 그리고 직접 검증할 수 있도록 증거 경로.
Geiger는 또한 정책 래퍼(MCP 서버 앞에 강제 계층을 두는 에이전트)를 인식하고, 래퍼 뒤에 실제 서버를 숨기지 않고 두 계층 모두를 보고합니다.
--json 파일입니다.Node.js 18 이상. 그게 전부입니다. Node에는 npm과 npx가 함께 제공되며, geiger는 의존성이 전혀 없으므로 다른 것은 설치되지 않습니다. 전역 설치도, 관리자 권한도, 계정도 필요 없습니다.
머신에 아직 Node가 없다면, 이미 가지고 있는 패키지 관리자로 명령 한 번이면 됩니다 — 그런 다음 npx가 경로에 잡히도록 새 터미널을 여십시오:
winget install OpenJS.NodeJS.LTS      # Windows
brew install node                     # macOS (Homebrew)
sudo apt install nodejs npm           # Debian / Ubuntu
기타 플랫폼 및 버전 관리자(nvm, fnm): https://nodejs.org/en/download
npx geiger-scan                        scan, print the report
npx geiger-scan --html report.html     self-contained HTML report with per-finding
                                       "what to do" remediation guidance
npx geiger-scan --json out.json        machine-readable findings (schemaVersion 1)
npx geiger-scan --path D:\repo1 --path E:\repo2
                                       also scan these project directories for
                                       project-level agent and MCP configs
npx geiger-scan --home C:\Users\other  scan a different home root (another user
                                       profile, a mounted image)
npx geiger-scan --strict               exit 2 if anything can execute code or
                                       holds secrets
npx geiger-scan --diff baseline.json   compare against an earlier --json
                                       snapshot: what appeared, disappeared,
                                       or escalated since then
드리프트 경보: 머신을 한 번 검토한 후에는 베이스라인을 저장하고(--json baseline.json) geiger-scan --strict --diff baseline.json을 cron이나 CI에 넣으세요. 이 명령은 새로운 무언가가 코드를 실행하거나 시크릿을 보유할 수 있을 때만 종료 코드 2를 반환합니다. 이미 검토된 기존 인벤토리는 조용히 유지됩니다. 락파일과 같은 사고방식입니다. 있는 것은 받아들이고, 변경에 경보를 울립니다.
레지스트리가 차단되었거나, 아직 릴리스되지 않은 main을 원하시나요?
npx github:Atomburstofficial/geiger는 이 저장소에서 바로 실행됩니다(Node는 여전히 필요합니다 — 요구 사항 참조).
무엇이든 실행하기 전에, 여러분이 얻게 될 결과를 정확히 확인하세요: 샘플 HTML 보고서와 샘플 JSON 출력이 이 저장소에 있으며, 테스트 픽스처에서 생성되었습니다 — 합성 데이터, 일반적인 경로, 자격 증명은 (항상 그렇듯이) 형태만 표시됩니다. HTML 보고서:

조치가 필요한 모든 발견 사항에는 평이한 언어의 교정 안내가 포함됩니다 — 터미널에서는 fix: 줄로, HTML 보고서에서는 "What to do" 블록으로 표시됩니다.
플릿 패턴(MSP, IT): 일정에 따라 머신별로 --json으로 실행하고(RMM 작업이나 로그인 스크립트가 %COMPUTERNAME%.json을 공유 폴더에 기록), 각 머신의 베이스라인을 유지하며, --diff가 머신별 드리프트를 보고하도록 하세요. 스키마는 버전이 지정되어 있으며 안정적입니다. Geiger는 절대 외부로 통신하지 않습니다 — JSON 파일은 여러분이 두는 곳으로만 이동합니다.
미리 밝혀둡니다. 과도하게 신뢰하는 스캐너는 스캐너가 없는 것보다 나쁘기 때문입니다: