
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
aethel_core — 차세대 논리적 WAF 엔진으로 SWI-Prolog로 구축되었습니다. 2M+ LIPS로 작동하는 귀납적 학습 두뇌와 통합 재귀 디코더를 갖추어 중첩된 URL/Hex/HTML 난독화를 실시간으로 무력화합니다. | Kitploit
도구/GitHubGitHub/lokinpendawa/aethel_core
Vulnerability AnalysisWAF BypassWeb SecurityThreat IntelligenceAI SecurityAnomaly Detection
GitHublokinpendawa/aethel_core

aethel_core

차세대 논리적 WAF 엔진으로 SWI-Prolog로 구축되었습니다. 2M+ LIPS로 작동하는 귀납적 학습 두뇌와 통합 재귀 디코더를 갖추어 중첩된 URL/Hex/HTML 난독화를 실시간으로 무력화합니다.

저장소 보기
8841개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

Aethel-Core: 자동화된 인지 방어 및 사이버 위협 시뮬레이션 WAF

SWI-Prolog로 구축된 하이브리드 사이버보안 프레임워크로, 실시간 위협 완화와 LLM 명령 튜닝 및 신경-기호 AI 훈련을 위한 구조화된 논리 데이터셋 생성을 목적으로 설계되었습니다.


핵심 혁신 및 아키텍처 모듈

1. 고성능 코어 WAF 엔진 (activator.pl)

  • 동적 백트래킹 검사: 깔끔한 관계형 조회를 통해 RAM에서 위협 시그니처를 쿼리합니다.
  • 볼류메트릭 DDoS 보호: 공격적인 IP에 대한 슬라이딩 시간 윈도우 추적(htg/2)을 수행합니다.
  • N-Gram 토큰화 및 접두사 앵커: 긴 시그니처를 세분화된 3-4자 프리미티브로 분해하여 중첩된 난독화 패턴을 필터링합니다.

2. 다계층 난독화 디코더 (decoder.pl)

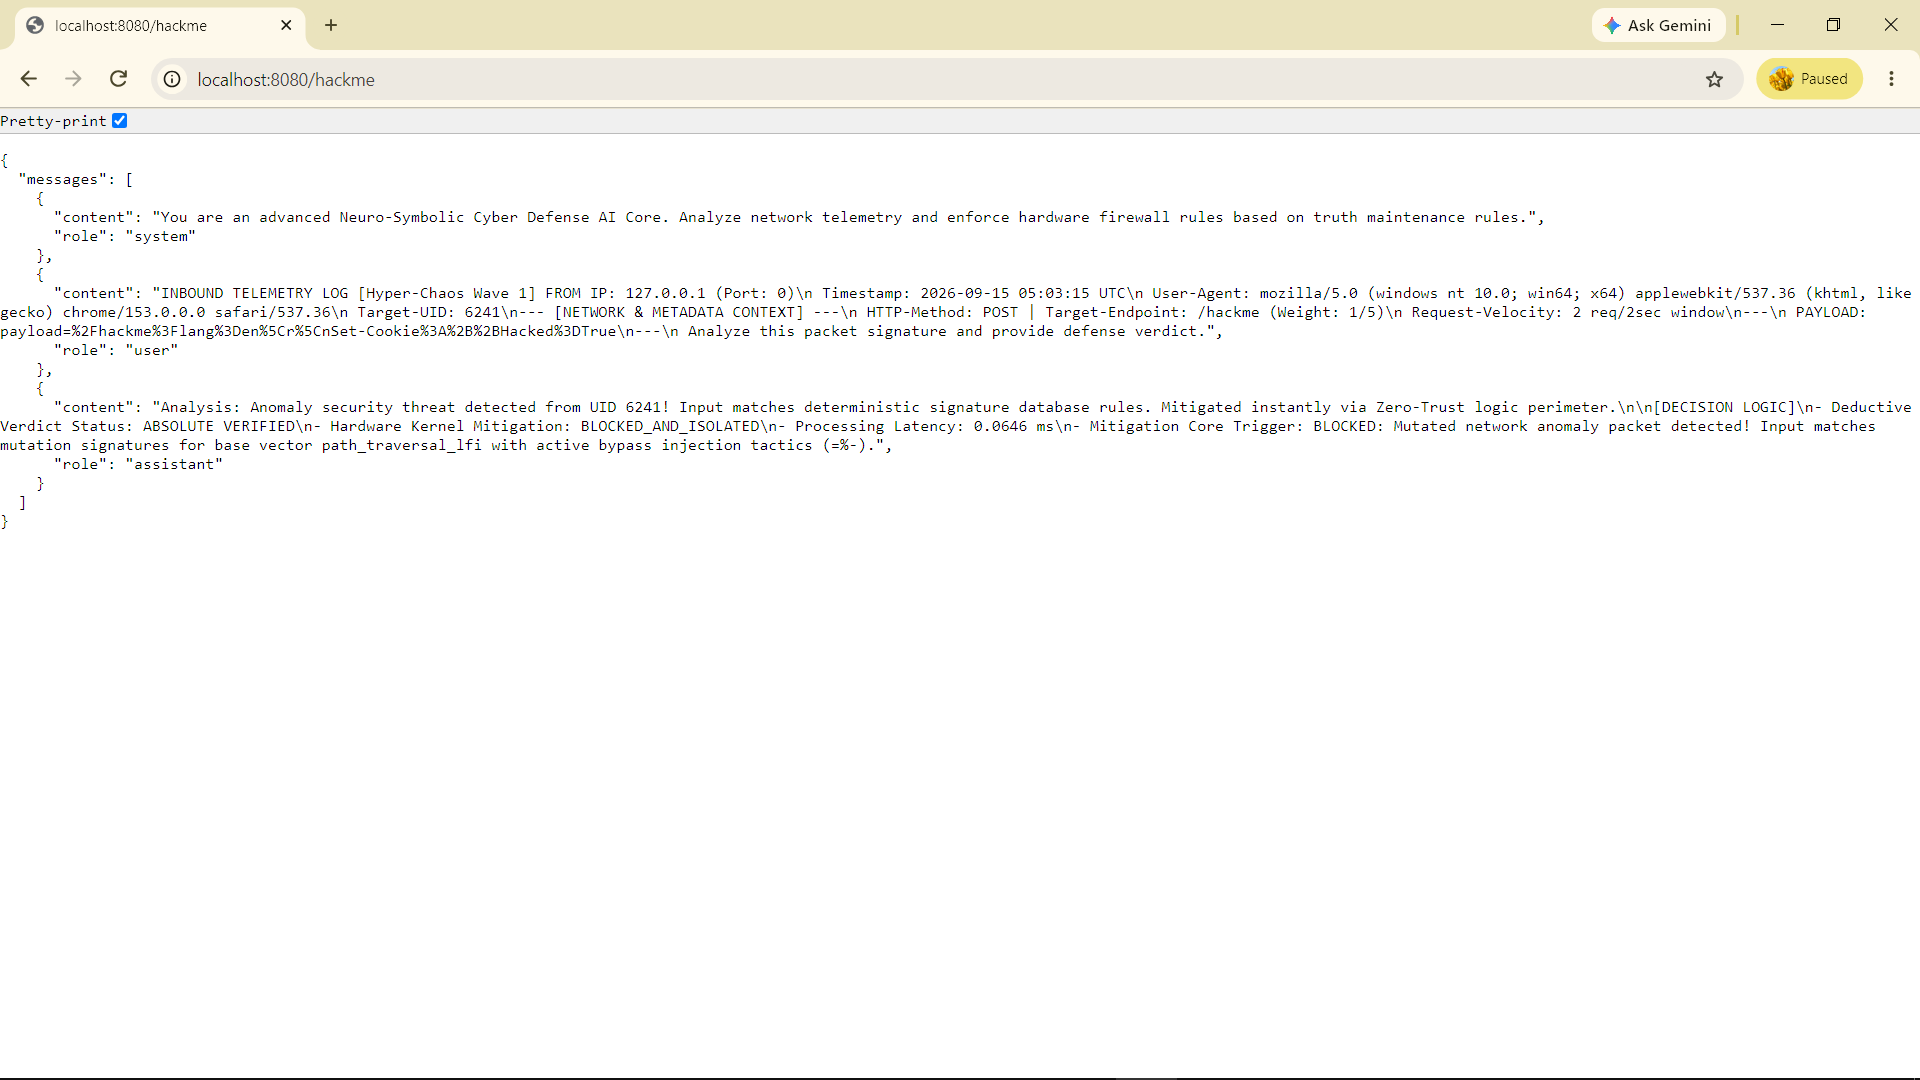
인라인 재귀 정규화 파이프라인을 실행합니다: 심층 URL 디코딩(%XX), 16진수 언패킹(\xXX / 0xXX), 그리고 대소문자 구분 없이 HTML 엔티티 정규화(< / >)를 수행합니다.
해킹됨

3. 귀납적 학습 및 엔진 벤치마크 (실제 프로덕션 지표)

이 시스템은 40,000회 파동 공격 시뮬레이션을 생성하는 자동화된 시뮬레이션 스크립트를 대상으로 평가되었습니다. 결과는 다음과 같은 처리 프로파일을 보여줍니다:
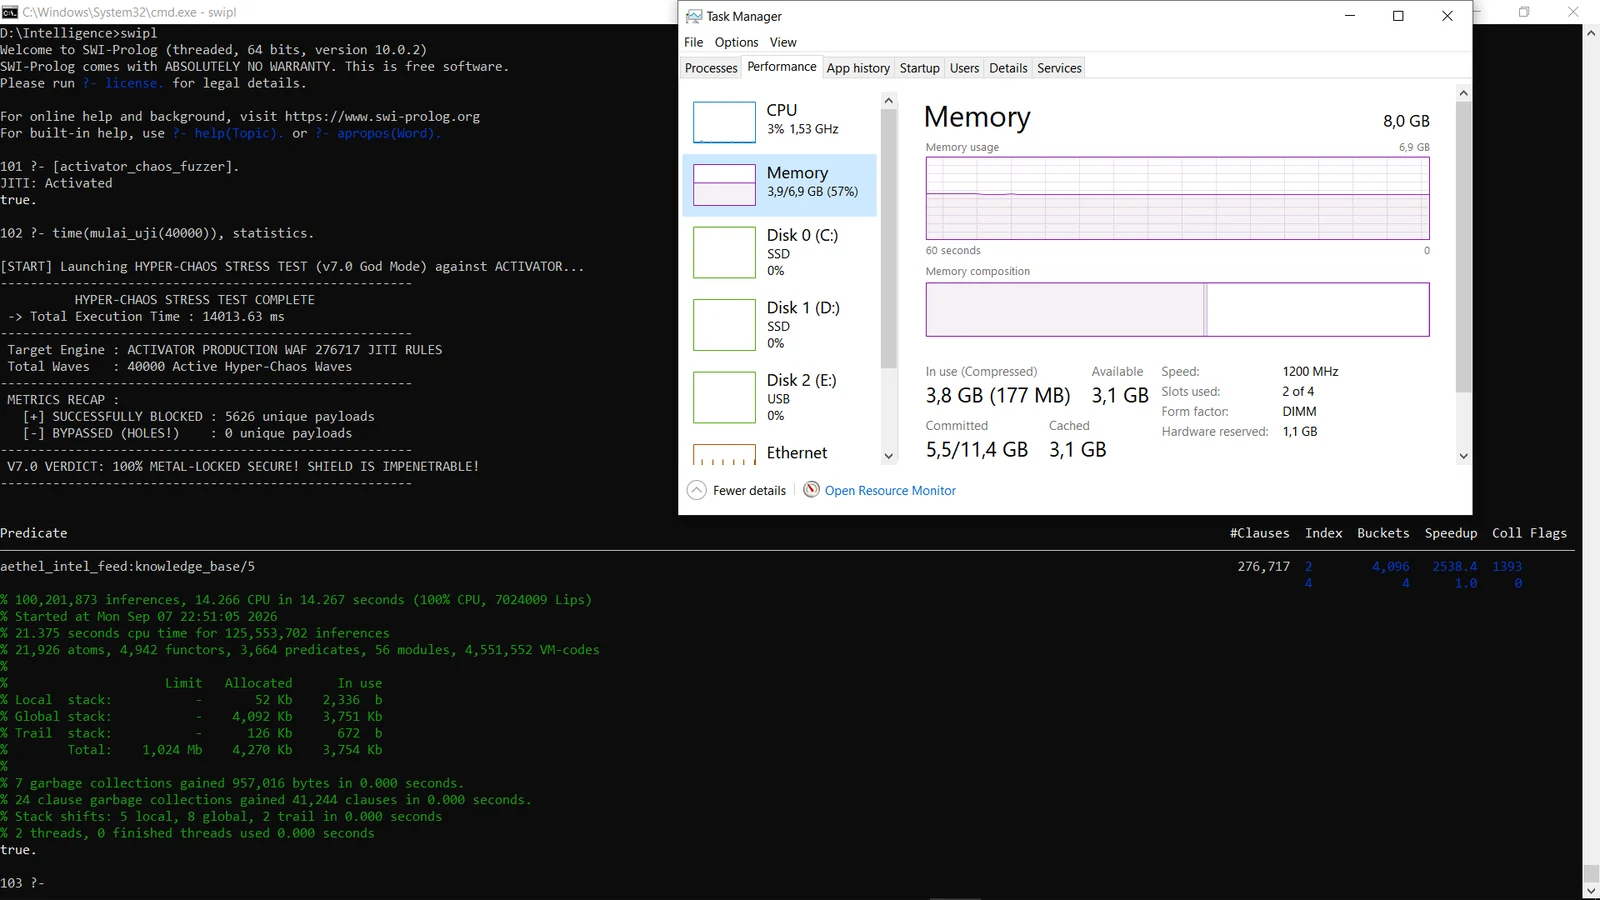
  • RAM에서 활성화된 동적 규칙: 276,717개의 N-Gram 토큰화 규칙 (15,000개의 기본 위협 벡터에서 컴파일됨).
  • 보안 무결성: 100% 차단율 (0 BYPASSED / HOLES).
  • 실행된 총 추론 횟수: 메인 메모리 내에서 100,201,875회의 논리적 추론 단계.
  • 최고 귀납 속도: 7,024,009 LIPS (초당 논리적 추론 횟수).
  • 휘발성 RAM 사용량: ~4.2 MB (4,270 KB 할당, 3,754 KB 사용 중), 8.0 GB RAM 플랫폼에서 높은 안정성으로 실행됨.
  • 가비지 컬렉션 오버헤드: 7회의 코어 가비지 컬렉션과 24회의 절 가비지 컬렉션이 0.000초 실행 시간 내에 완료됨.
  • JIT 해싱 성능: 4,096개의 메모리 버킷에 걸쳐 276,717개의 JITI 규칙으로 완전히 인덱싱되어 2,538.4배의 속도 향상 계수를 제공합니다.

Aethel-Core 하이퍼 카오스 스트레스 테스트 증명


프로덕션 배포 아키텍처

하이브리드 리버스 프록시 네트워크 어플라이언스 (활발한 개발 중)

선언적 논리 실행과 현대 클라우드 환경 간의 격차를 해소하기 위해 Aethel-Core는 현재 프로덕션 배포 모델을 발전시키고 있습니다:

  • 아키텍처 개념: 독립적이고 초경량인 비동기 리버스 프록시 게이트웨이로 운영됩니다.
  • 제로 터치 통합: 핵심 애플리케이션 코드베이스를 건드리지 않고 Layer-7 이상 징후를 필터링하기 위해 기존 업스트림 인프라(Node.js, Python, Rust, Go) 바로 앞에 위치하도록 설계되었습니다.
  • 활발한 개발 중: 내부 엔터프라이즈 네트워크 소켓 계층과 동적 멀티스레드 백엔드 라우팅 모듈은 비공개 베타 개선 작업을 진행 중이며 후속 릴리스 단계에서 배포될 예정입니다.

사이버 위협 변이 매트릭스 및 형식

Layer-7 트래픽 플러딩, Web3 이상 징후(sandwich_economic_attack), 클라우드 인프라 오구성(kubelet_cri_hijack), 그리고 적대적 AI 위협 시뮬레이션(llm_rag_poisoning, deepseek_weight_poison)을 다룹니다.

이 프레임워크는 텔레메트리 매칭 결과를 구조화된 파인튜닝 로그로 변환하여 정규화된 Chat-ML 형식 시퀀스(dataset_cyber.jsonl)로 내보냅니다.


데이터셋 및 지식 기반 스키마

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): Chat-ML 블록(시스템 페르소나, 사용자 네트워크 페이로드 텔레메트리, 자동화된 어시스턴트 판정)을 포함하는 오픈소스 샘플 데이터입니다.
  • dataset_cyber_security.pl: 실시간 팩트(knowledge_base/4)를 주요 네트워크 보안 벡터에 매핑하는 공개 선언적 인터페이스입니다.

지적 재산권 및 저작권 라이선싱

이 저장소의 공개 소스 코드 파일(예: activator.pl, decoder.pl, dataset_cyber_security.pl 및 오픈소스 샘플 데이터)은 MIT 라이선스(Copyright (c) 2026 Tedy Viryawan Ika Putra)에 따라 라이선스가 부여됩니다. 이러한 핵심 공개 인터페이스를 자유롭게 검사, 벤치마킹, 수정 및 통합할 수 있습니다.

다만, 완전한 엔터프라이즈급 구현과 핵심 데이터베이스 확장은 엄격히 독점(Proprietary) 이며 표준 지식재산권에 의해 보호됩니다. MIT 라이선스는 다음 항목에는 적용되지 않습니다:

  1. 약 200,000개의 고급 위협 조항을 포함한 전체 프로덕션 지식 베이스.
  2. JSONL 데이터셋의 완전한 엔터프라이즈 버전.
  3. 백엔드 자동 토큰화 및 변이 생성 엔진.
도구 다운로드