
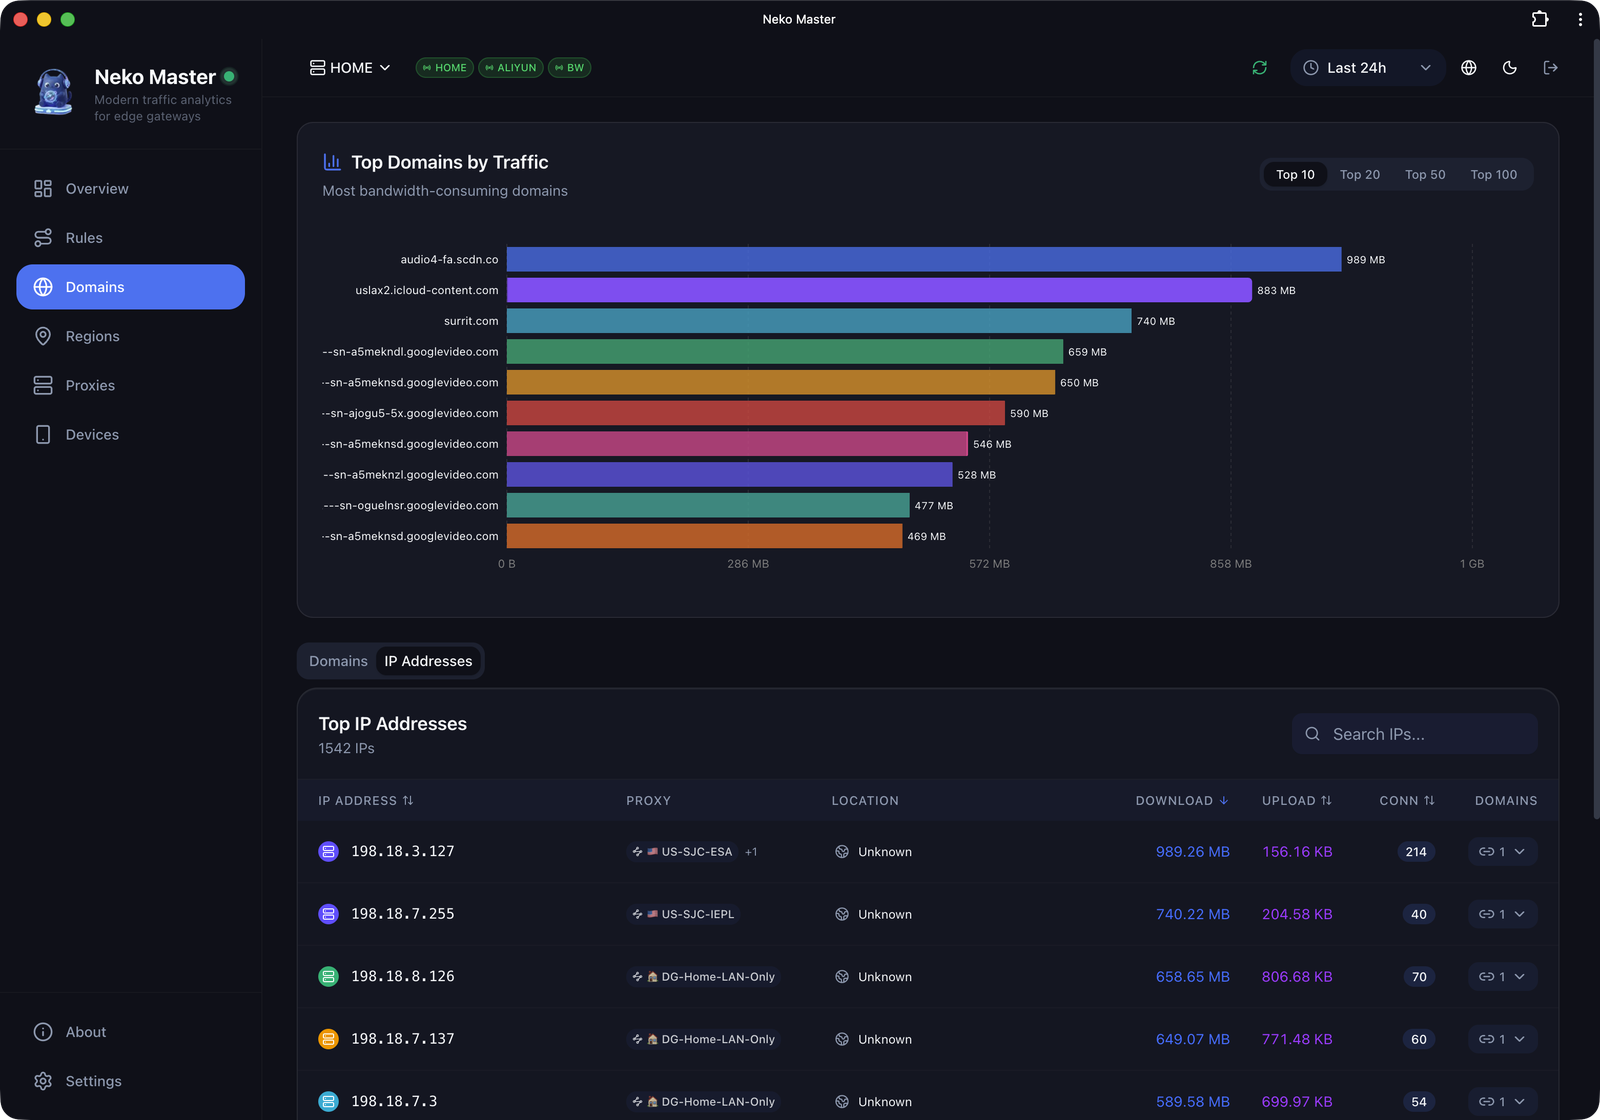
neko-master
 foru17/neko-master
네트워크 트래픽 시각화 및 분석을 위한 현대적이고 세련된 대시보드입니다.
network-mappinginformation-gatheringnetwork-security+3
foru17/neko-master네트워크 트래픽 시각화 및 분석을 위한 현대적이고 세련된 대시보드입니다.
 ekitji/siem
Windows 권한 상승, 잘못 구성된 ACL, 서비스, 예약된 작업 및 취약한 드라이버의 공격적 탐색을 위한 선별된 SIEM 쿼리 및 기법.
 trustedsec/rage
벤더 중립적 NDJSON 공격 그래프 형식으로, 노드/엣지 분류 체계, AWS/GCP/Azure 매핑, 파생 규칙, 그리고 공격적 보안 도구를 위한 노출 DB를 포함합니다.
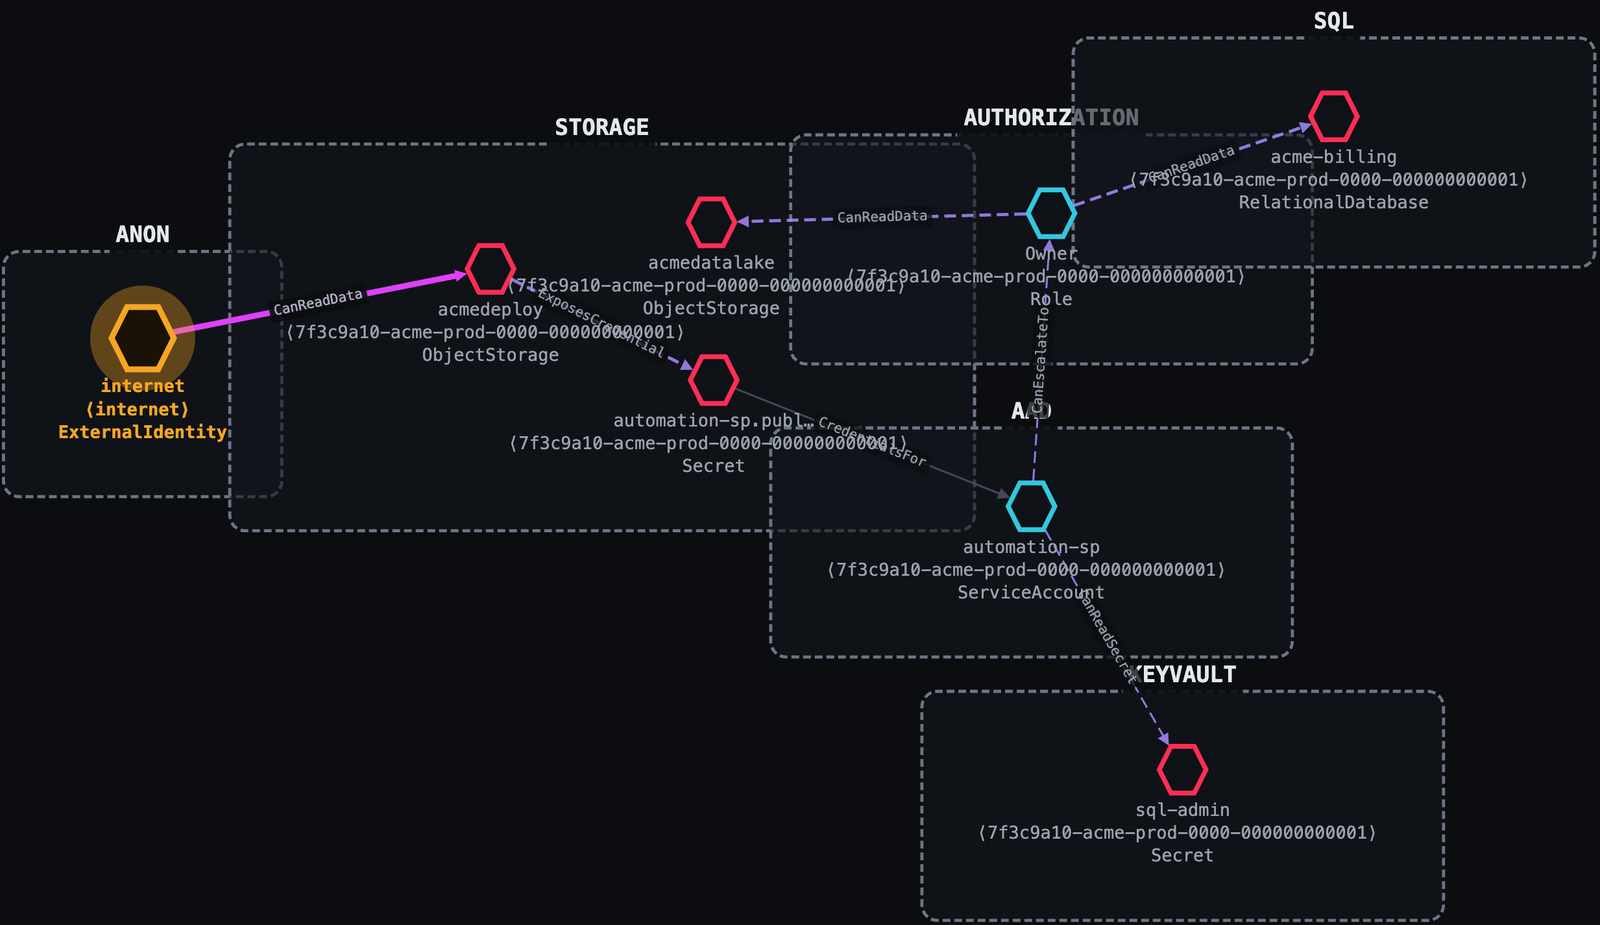 ustayready/thunderstorm
환경을 매핑하고, 실효 권한과 신뢰를 평가하며, 완전한 공격 그래프를 단일 .rage.ndjson 파일로 작성하는 수집 및 도출 엔진. 다른 모든 것의 입력.
 vighnesh91/ipaforge
의존성 없는 Python CLI로, iOS .ipa 아카이브를 풀고, 검사하고, 편집하고, 다시 빌드하며, Mach-O 바이너리와 서명 번들을 보존하면서 plist와 문자열을 XML로 변환합니다.
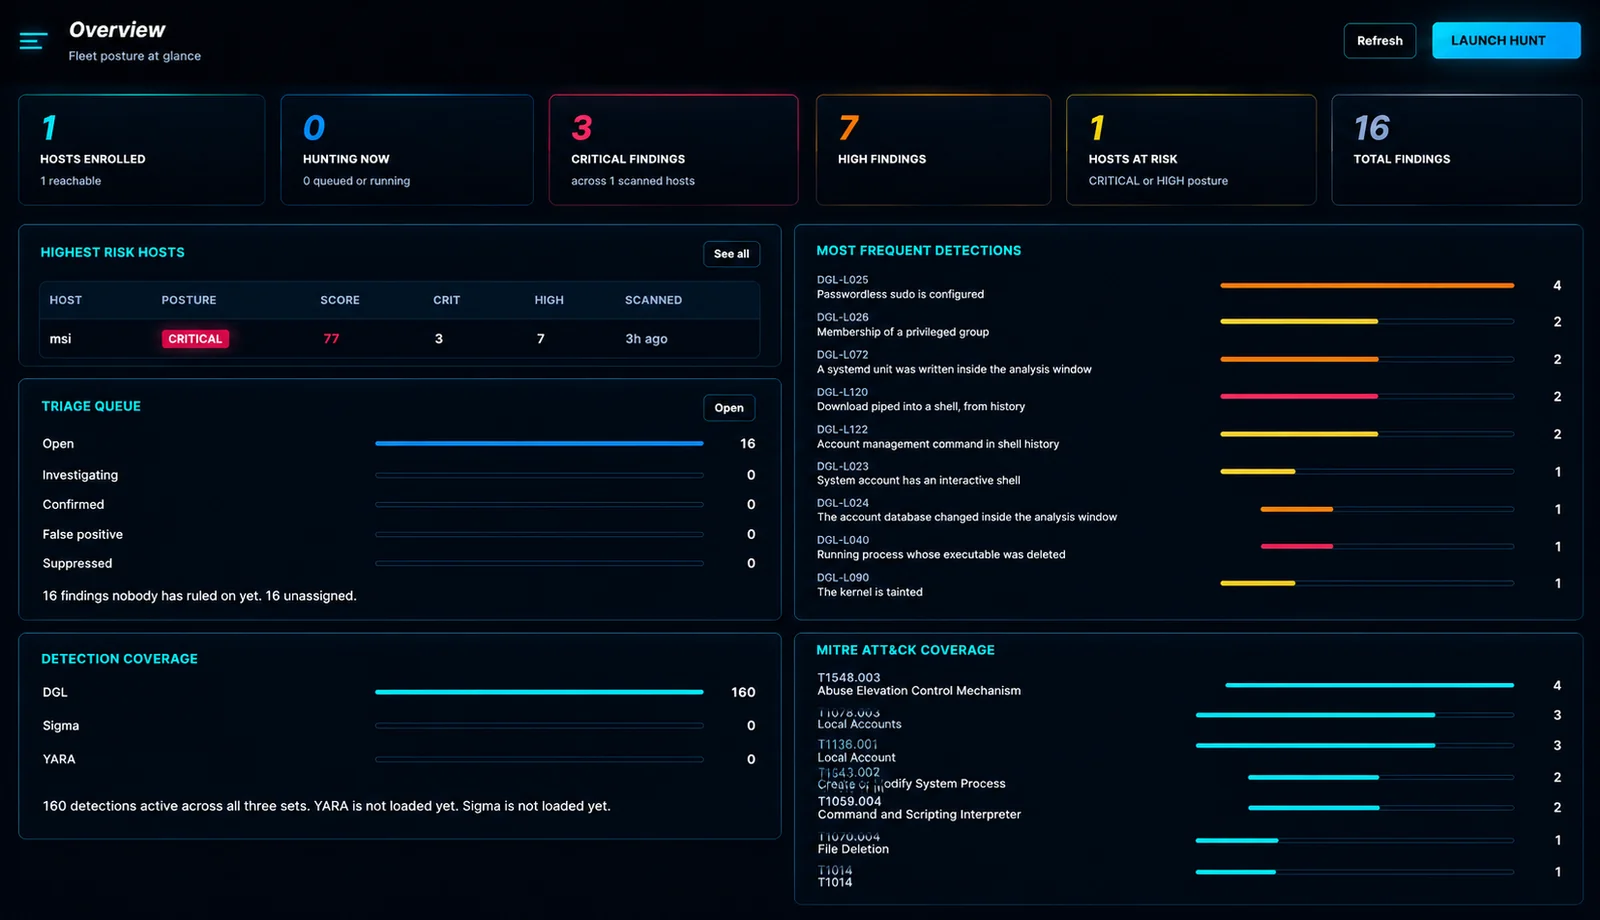 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 수집기를 위한 중앙 콘솔. 플릿을 스캔하고, 호스트 간 결과를 상호 연관시키며, IOC 피드와 SIEM 전달을 한 곳에서 관리합니다.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 philippeabraxas-jpg/responsible-alliance-protocol
안전은 프롬프트 지시사항이 될 수 없습니다. TBP는 자율 에이전트를 위한 외부 실행 계층 경계를 제공하며, 서명된 OPA 정책, Merkle 감사 체인, 그리고 위기 상황 오버라이드를 위한 엄격한 다중서명 거버넌스 프로토콜을 통해 강력한 F/I/W 불변 조건을…
 kulikov0/whitelist-bypass
WebRTC를 통해 데이터를 터널링하여 검열 우회
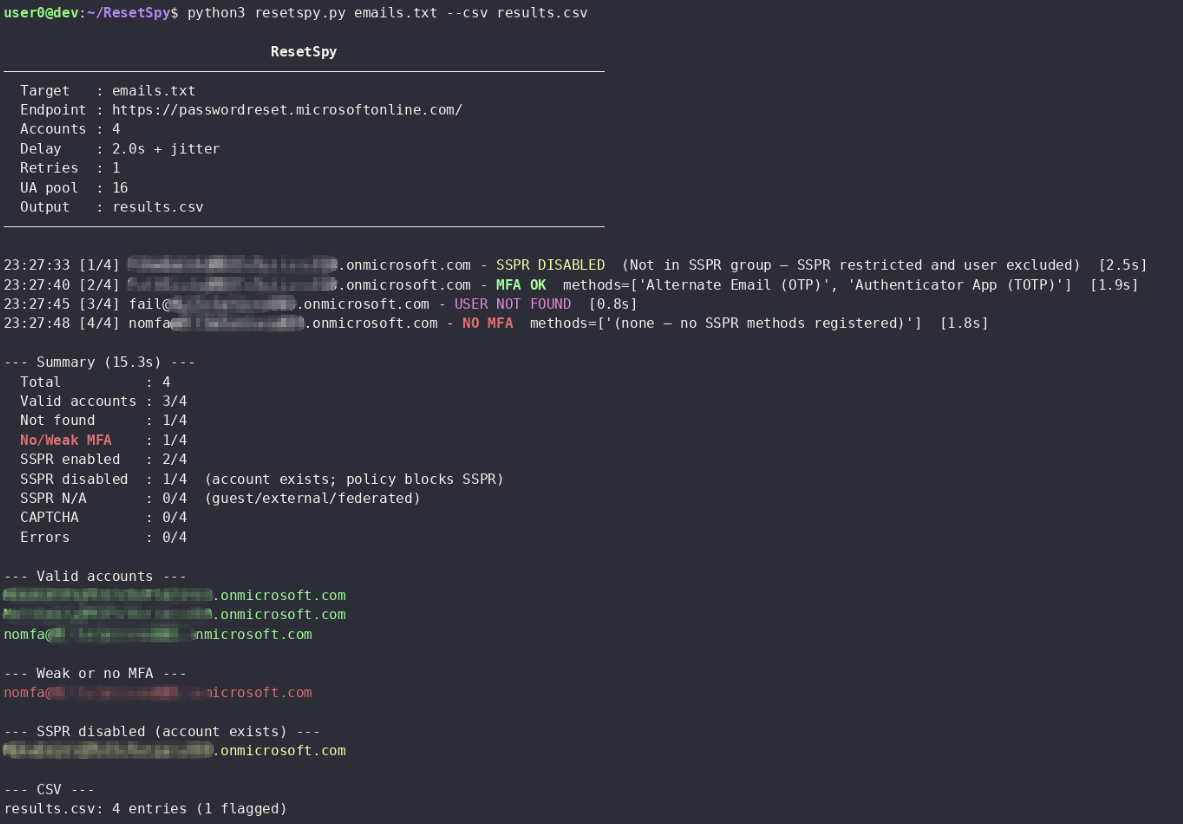 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
 clickswave/limeyard
라우팅 가능한 DNS 환경과 대상별 기계 판독 가능 정답 키를 갖춘 의도적으로 취약한 Docker 실습 환경으로, 스캐너의 정밀도, 재현율, 범위를 로컬에서 채점합니다.
 0xmarik/aresius
침투 테스터와 버그 바운티 헌터를 위한 네이티브 HTTP/HTTPS 인터셉션 프록시로, 실시간 요청 변조, 요청 재전송, 고속 퍼징, HTTPQL 필터링을 지원합니다.
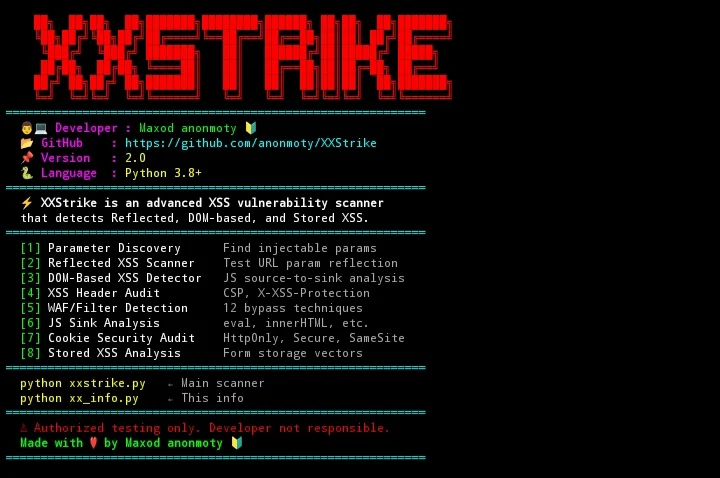 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 binzhwang/actguard
도구를 사용하는 LLM 에이전트에서 임베딩 검색과 대조 로그 확률 점수를 사용하여 간접 프롬프트 주입을 탐지하고 마스킹하는 실행 전 행동 감사 방어 기법입니다.
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.
 ethan-andrews/threatintel-aggregator
자체 호스팅 위협 인텔리전스 플랫폼 — 피드 집계, AI 트리아지, MITRE ATT&CK 커버리지, Sentinel 통합 탐지 엔지니어링. 독립 실행형 또는 완전한 Azure 통합으로 실행됩니다.
 bombinisecurity/bombini
Aya 기반 eBPF 보안 모니터링 및 샌드박싱 에이전트
 whispergate/msteams
Microsoft Graph API를 사용하여 Microsoft Teams 채널을 통해 에이전트 트래픽을 터널링하는 Mythic C2 프로필로, AES256 암호화, 지터, 킬 데이트, 프록시 지원을 제공합니다.