
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.



Silverseal은 Rust로 작성된 오픈소스 Linux 부트킷 연구 프레임워크입니다. UEFI 부트킷이 Linux 부팅 과정을 후킹하여 Rust 커널 모듈을 로드하는 방법을 시연합니다. 이 저장소에는 다음이 포함되어 있습니다:
silverseal-bootkit/: asm/ 아래에 아키텍처별 어셈블리가 포함된 no_std UEFI 부트킷입니다.silverseal-rootkit/: Kbuild로 관리되는 Rust Linux 커널 모듈입니다.scripts/: 환경, 배포 및 복구 도우미 스크립트입니다.이 프로젝트는 연구 환경에서 UEFI 부트킷 개발, Linux 부팅 체인 후킹, 커널 모듈 로딩, 그리고 OS 이전 단계의 지속성을 탐구합니다.
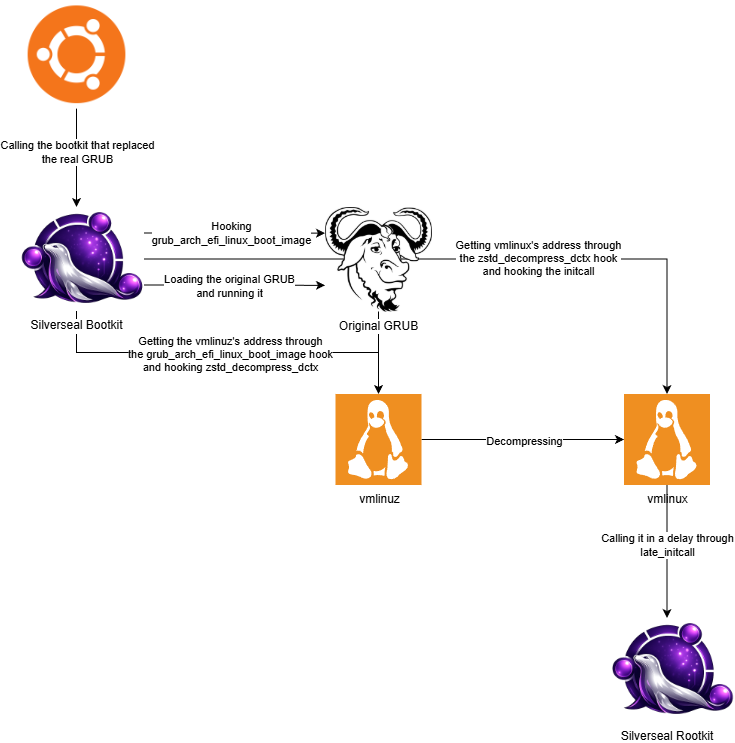
grubx64.efi가 silverseal-bootkit.efi로 교체되며, 원본은 grubx64.efi.original로 보존됩니다..text 코드 케이브에 스테이저와 워커를 배치하고, 이들의 work_struct와 인자를 .data 케이브에 보관한 뒤, 해당 initcall 항목을 스테이저로 리디렉션합니다.schedule_work로 워커를 큐에 넣은 다음, 원래 initcall로 점프하여 여전히 실행되도록 합니다.call_usermodehelper를 호출하여 실제 루트 파일시스템에서 /sbin/insmod /silverseal_rootkit.ko를 실행합니다.x64 커널 후크는 특정 Ubuntu 커널 이미지의 시그니처와 레이아웃 가정을 사용합니다. 빌드 아티팩트가 일치한다는 것만으로는 후크가 다른 커널에서 작동한다는 것을 보장하지 않습니다. 일회용 VM에서 대상 이미지와 부팅 동작을 검증하십시오.
ARM64는 기존 x86 배포 모델을 그대로 따릅니다:
grubaa64.efi가 silverseal-bootkit.efi로 교체되며, 원본은 grubaa64.efi.original로 보존됩니다.vmlinuz의 .linux 섹션 내에서 기본 ARM64 zboot PE를 찾고, 그것이 vmlinux로 성공적으로 압축 해제되는 것을 관찰합니다.work_struct를 초기화하고 대상 커널의 schedule_work.isra.0을 호출합니다. 워커는 10초 동안 대기한 후, 실제 루트 파일시스템에서 /sbin/insmod /silverseal_rootkit.ko를 호출합니다.Ubuntu에서 install_dependencies.sh는 빌드 패키지, Rust 및 rust-src, 그리고 bindgen-cli를 설치합니다. 또한 실행 중인 커널이 CONFIG_RUST=y를 지원하는지 확인합니다. 이 스크립트는 패키지를 설치하고 기본 Rust 툴체인을 변경하므로 실행하기 전에 검토하십시오:
./scripts/install_dependencies.sh
WSL2에서 Ubuntu를 사용하는 경우, wsl_setup.sh는 Rust가 활성화된 사용자 지정 WSL2 커널, 모듈 VHDX, 그리고 외부 모듈용 빌드 트리를 준비합니다. 선택적으로 Windows .wslconfig 항목을 작성할 수도 있습니다. 실행하기 전에 해당 옵션과 스크립트가 수행하는 변경 사항을 검토하십시오:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
고정된 ARM64 Ubuntu 타깃은 아래에 별도의 설정 흐름이 있습니다. ubuntu_target_setup.sh는 해당 ARM64 VM에서 네이티브로 실행되며 커널 구성에서 필요한 Rust 버전을 도출합니다. 이는 일반적인 WSL 크로스 빌드 도우미가 아닙니다.
Apple Silicon의 네이티브 ARM64 Ubuntu VM을 사용하십시오. 실제 모듈은 Cargo의 IDE 스텁이 아니라 타깃 커널의 Kbuild 트리를 통해 빌드해야 합니다:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Kbuild가 고정된 커널에 대해 모듈을 생성했는지 확인합니다:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
런타임 테스트 전에 대상 커널의 BTF 또는 DWARF에서 work_struct 레이아웃을 검증하십시오: 크기 32바이트, entry는 오프셋 8, func는 오프셋 24입니다. 이 값들은 스테이저에 의해 인코딩되므로 불일치는 즉시 중단 사유입니다.
Apple Silicon은 AArch64 UEFI 바이너리를 직접 빌드할 수 있습니다. aarch64-unknown-uefi 타깃이 포함된 안정적인 Rust와 픽스처 검증을 위한 PowerShell(pwsh)을 설치하십시오.
대용량 고정 아티팩트는 tmp/silverseal-kernel-7.0.0-31-generic/에 있어야 합니다. 해시, 고유 서명, 중첩된 stock-zboot PE, caves, initcall, 링크된 System.map 증거를 검증한 후 v3 프로필을 생성하십시오:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
결과는 다음과 같습니다:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
SILVERSEAL_ARM64_PROFILE 없이 빌드한 ARM64 빌드는 의도적으로 훅을 설치하지 않습니다. 프로필과 작은 시그니처 픽스처는 fixtures/arm64/7.0.0-31-generic/ 아래에 있으며, 대용량 커널 및 GRUB 아티팩트는 계속 무시됩니다.
호스트 측 계약은 다음 명령으로 실행할 수 있습니다:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
bootkit과 모듈을 VM에 복사한 다음, 모듈을 실제 루트 파일시스템에 배치하고 기존 ARM64 GRUB 바이너리를 교체합니다:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
메뉴 항목을 생성하지 말고 initramfs를 다시 빌드하지 마십시오. VM은 기존의 정상 Ubuntu 항목으로 부팅되어야 합니다. 부팅 후 다음 명령으로 모듈 결과를 확인하십시오:
sudo dmesg -w
lsmod | grep silverseal_rootkit
저장된 원본 GRUB 이미지를 복원하려면:
sudo ./scripts/restore_silverseal.sh arm64
복원 도우미는 교체된 이미지를 복구용으로 grubaa64.efi.silverseal로 유지합니다.
전원이 꺼진 ARM64 VM에 가상 시리얼 포트를 추가하고 출력이 macOS의 파일로 전달되도록 구성합니다. 부트킷은 펌웨어의 UEFI Serial I/O 프로토콜을 탐지하며, QEMU의 PL011 MMIO 주소를 가정하지 않습니다. Fusion 펌웨어가 Serial I/O 프로토콜을 노출하지 않으면 로깅이 조용히 비활성화되고 부팅이 계속됩니다.
macOS에서는 VM이 부팅하는 동안 구성된 출력 파일을 모니터링합니다:
touch /path/to/fusion-serial.log
tail -F /path/to/fusion-serial.log
이것은 Linux가 시작되기 전에 부트킷 메시지를 캡처합니다. Linux를 사용할 수 있게 되면 VM에서 sudo dmesg -w를 실행하는 것이 지연된 워커 및 모듈 로그를 확인하는 더 간단한 방법입니다. 이 워크플로에는 QEMU가 필요하지 않습니다.
x86 UEFI 빌드는 PATH에 nasm이 필요하며 x64 로더와 스테이저를 EFI 이미지로 어셈블합니다:
cargo build-bootkit-x64 --release
결과 이미지는 target/x86_64-unknown-uefi/release/silverseal-bootkit.efi입니다. 대상 커널의 Rust 지원 Kbuild 트리를 통해 일치하는 헤더와 도구를 사용하여 실제 모듈을 빌드하십시오:
make -C silverseal-rootkit ARCH=x86_64 KDIR=/path/to/target/kernel/build
modinfo silverseal-rootkit/target/x86_64/<kernel-release>/silverseal_rootkit.ko | grep vermagic
Makefile은 모듈 아티팩트를 silverseal-rootkit/target/x86_64/<kernel-release>/ 아래에 배치합니다. cargo check -p silverseal-rootkit는 IDE 스텁만 검사하며, 로드 가능한 모듈을 빌드하지는 않습니다. Ubuntu 일반 커널의 경우 대상 커널의 헤더뿐만 아니라 해당 커널의 Rust 버전과 RUST_LIB_SRC도 일치시켜야 합니다. 위에 고정된 ARM64 설정 명령은 해당 VM에만 해당됩니다.
일회용 x86_64 VM의 저장소 루트에서 EFI 이미지의 경로를 설정 스크립트에 전달하여 EFI 이미지를 배포합니다:
sudo ./scripts/setup_silverseal.sh x86_64 \
  target/x86_64-unknown-uefi/release/silverseal-bootkit.efi
스크립트는 /boot/efi/EFI/ubuntu/grubx64.efi를 grubx64.efi.original로 저장하고 그 자리에 부트킷을 설치합니다. 원본 GRUB 이미지를 복원하려면:
sudo ./scripts/restore_silverseal.sh x86_64
복원 도우미는 교체된 이미지를 복구용으로 grubx64.efi.silverseal로 보존합니다.
VM 시리얼 포트가 구성된 경우, Linux 호스트는 /dev/ttyS*를 검사하고 minicom, screen 또는 picocom을 사용하여 115200 보드레이트로 해당 포트를 모니터링할 수 있습니다:
ls -la /dev/ttyS*
sudo minicom -D /dev/ttyS0 -b 115200
Windows 호스트에서 VM 시리얼 파이프가 \\.\pipe\com_1에 있을 때, PuTTY는 흐름 제어 없이 115200 보드레이트로 시리얼 연결을 열 수 있습니다. 재연결 도우미는 해당 고정 파이프 경로를 사용하며 C:\Program Files\PuTTY\putty.exe에 있는 PuTTY를 필요로 합니다:







