
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.

cat << 'READMEEOF' > README.md


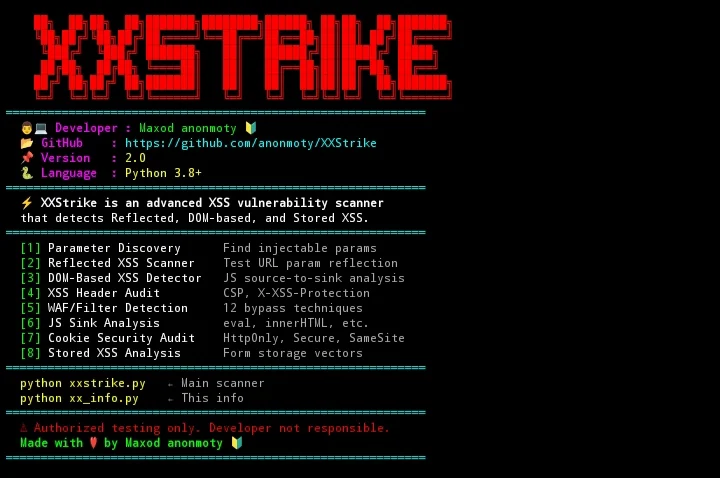
개발자: Maxod anonmoty 🔰
공식 저장소: https://github.com/anonmoty/XXStrike
개요 • 주요 기능 • 모듈 • 설치 • 사용법 • 비교 • 면책 조항
XXStrike는 침투 테스터, 버그 바운티 헌터, 애플리케이션 보안 엔지니어, DevSecOps 전문가를 위해 설계된 고급 멀티스레드 크로스 사이트 스크립팅(XSS) 탐지 및 취약점 평가 프레임워크입니다.
기존 XSS 스캐너에 대한 현대적이고 가벼우며 고속의 대안으로 설계된 XXStrike는 지능형 파라미터 탐색, DOM 소스-투-싱크 추적, 컨텍스트 인식 페이로드 퍼징, WAF/필터 우회 휴리스틱을 하나의 응집력 있는 터미널 인터페이스로 결합합니다.
**Android(Termux)**와 표준 Linux 배포판 모두에 네이티브로 최적화되어 있습니다.
innerHTML, document.write, eval(), postMessage)에 대한 심층 구문 분석.| # | 모듈 이름 | 방법 및 기능 |
|---|---|---|
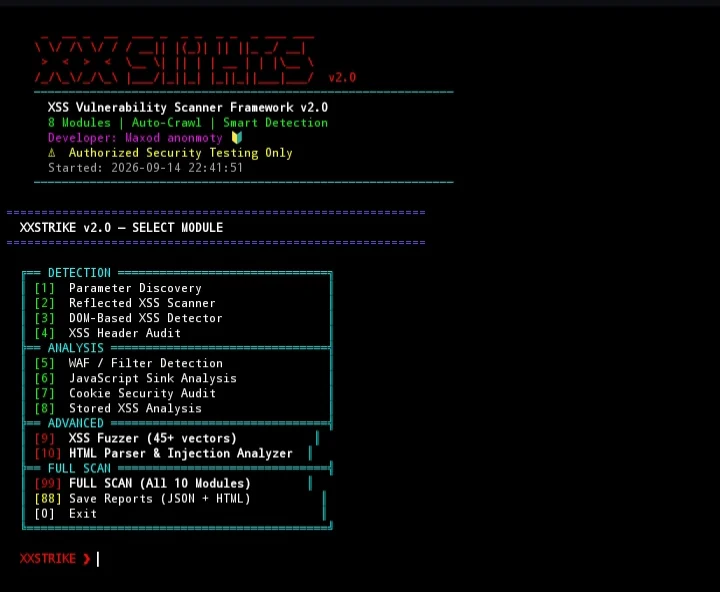
01 | 파라미터 탐색 | 쿼리 파라미터, 숨겨진 폼 필드, 반사된 인수를 발견합니다. |
02 | 반사형 XSS 스캐너 | 경계 파괴 테스트를 통한 컨텍스트 주입 검증. |
03 | DOM 기반 XSS 탐지기 | JavaScript 소스-투-싱크 흐름 추적 및 위험한 패턴 추출. |
04 | XSS 헤더 감사 | Content-Security-Policy(CSP), X-XSS-Protection, X-Content-Type-Options를 평가합니다. |
05 | WAF / 필터 탐지 | 12가지 우회 변환(Unicode, Hex, 이중 인코딩, 혼합 대소문자)을 테스트합니다. |
06 | JavaScript 싱크 분석 | 외부 스크립트와 인라인 블록에서 안전하지 않은 API를 스캔합니다. |
07 | 쿠키 보안 감사 | XSS 지원 유출에 대한 세션 토큰 플래그(HttpOnly, Secure, SameSite)를 확인합니다. |
08 | 저장형 XSS 벡터 분석기 | 영구 저장 진입점(폼, 텍스트영역, 댓글 필드)을 탐지합니다. |
09 | 고급 XSS 퍼저 | 인코딩, 프로토콜 핸들러(javascript:, data:), 중첩 태그를 테스트하는 45개 이상의 분류된 벡터. |
10 | HTML 및 주입 지점 분석기 | 메타 태그, 샌드박스 iframe, 이벤트 속성, 새니타이저(DOMPurify, Bleach)를 파싱합니다. |
| 기능 | 레거시 XSStrike | 일반 스캐너 | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Termux / 모바일 Linux 지원 | ⚠️ 불안정 | ❌ 아니오 | ✅ 네이티브 (100% 최적화) |
| 통합 DOM 싱크 추적기 | 부분적 | ❌ 아니오 | ✅ 완전한 소스-투-싱크 |
| 쿠키 플래그 및 CSP 보안 점수 | ❌ 아니오 | 부분적 | ✅ 포괄적 (A+ ~ F) |
| 대화형 CLI + 완전 자동 스캔 | ❌ CLI 전용 | ❌ CLI 전용 | ✅ 듀얼 (메뉴 + 배치 99) |
| HTML / JSON 자동 보고 | ❌ 아니오 | 부분적 | ✅ 내장 내보내기 |
| 활발한 개발 | 정체됨 | 다양함 | ✅ 활발함 (2025 릴리스) |
# 저장소 목록 업데이트
pkg update && pkg upgrade -y

# 의존성 설치
pkg install python git -y

# 저장소 복제
git clone https://github.com/anonmoty/XXStrike.git

# 프로젝트 디렉터리로 이동
cd XXStrike

# 필요한 Python 패키지 설치
pip install -r requirements.txt

# XXStrike 실행
python XSStrike.py






