

AgentStalker
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
132
gach0ng/agentstalkerLLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 hilmiazizi/oorecon
공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 dogucyber/ankosint
Python 기반 OSINT 도구로, 공개 출처에서 공개적으로 이용 가능한 데이터를 수집·분석하여 위협 인텔리전스, 취약점 연구, 조사를 지원합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
GitHub CLI 확장 기능으로 "legitify"를 실행하기 위한 것
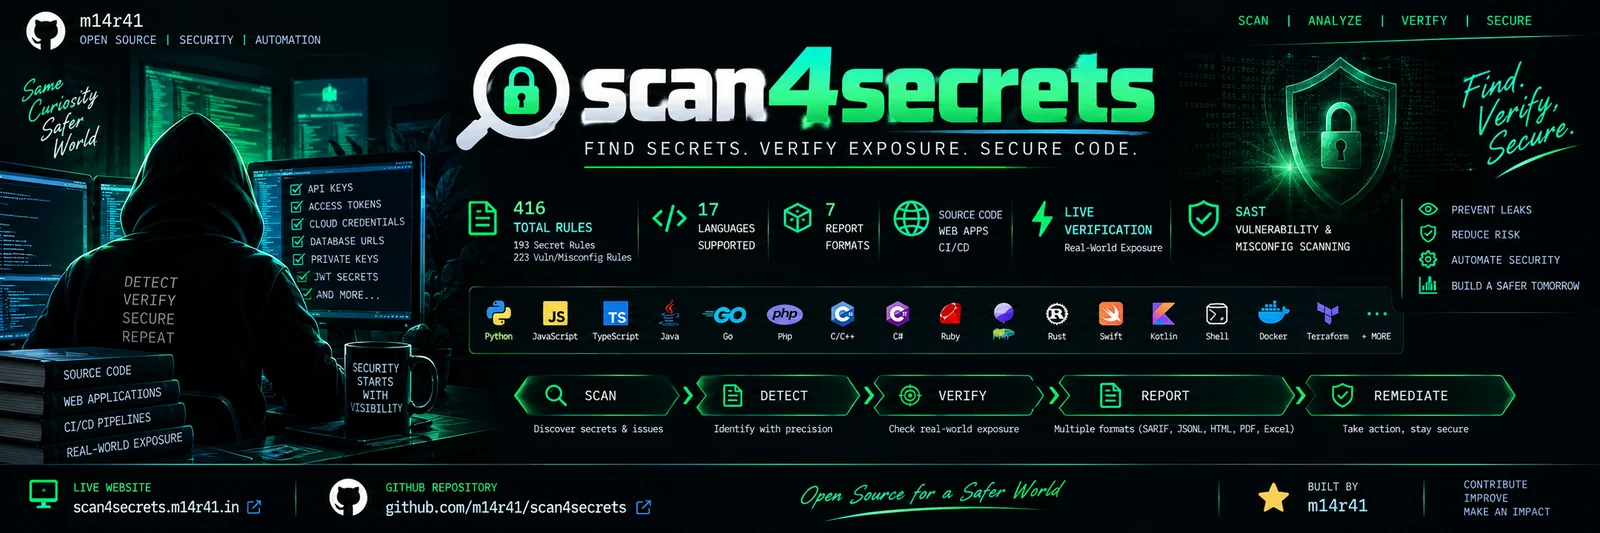 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
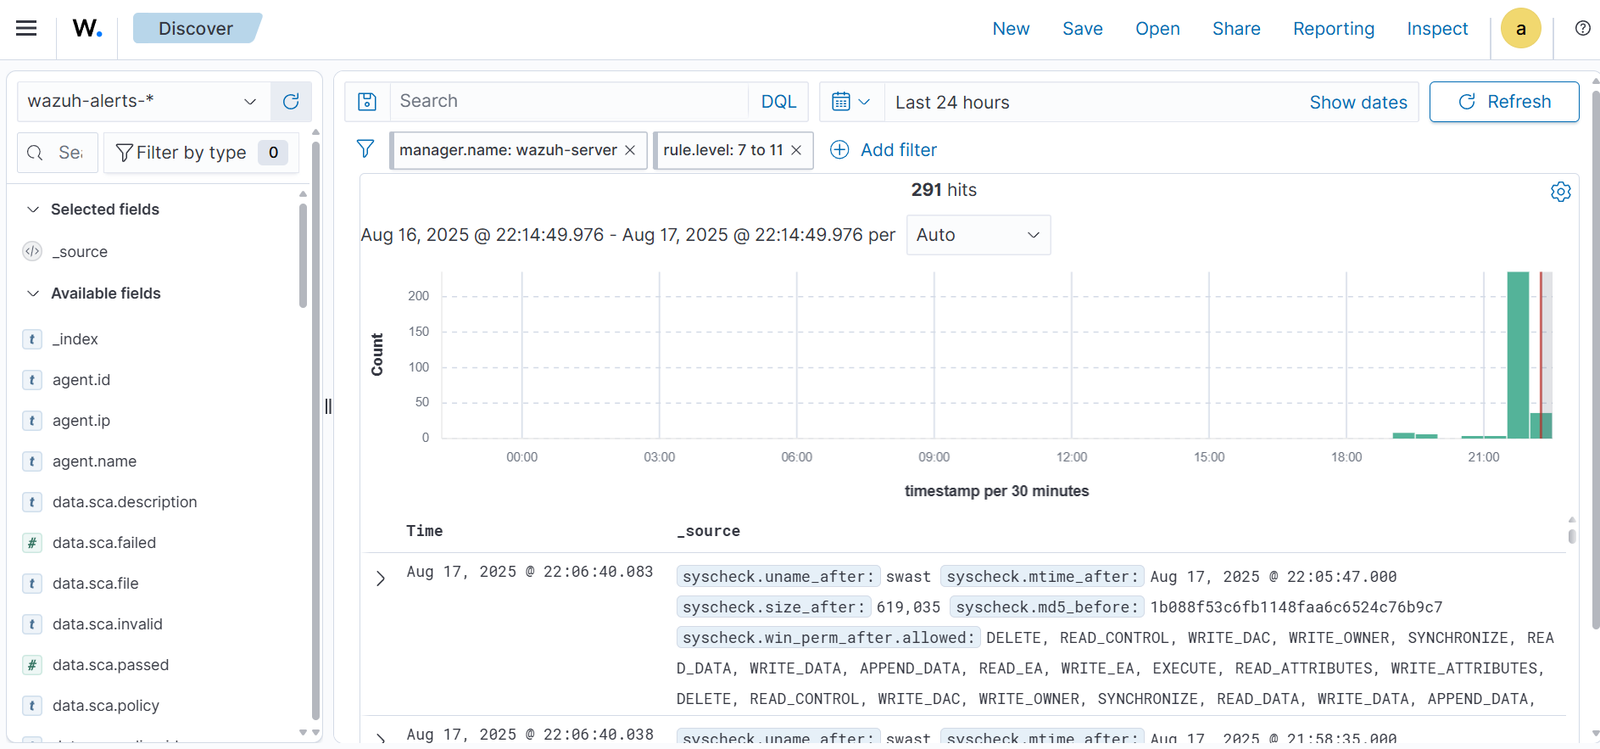 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR 홈 랩 실습: OVA 배포, 에이전트 등록, 파일 무결성 모니터링, VirusTotal 악성코드 탐지, MITRE ATT&CK 위협 헌팅을 다룹니다.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 affolter-engineering/ldapin
보안 평가를 위한 기본 LDAP 작업을 수행하는 CLI 도구
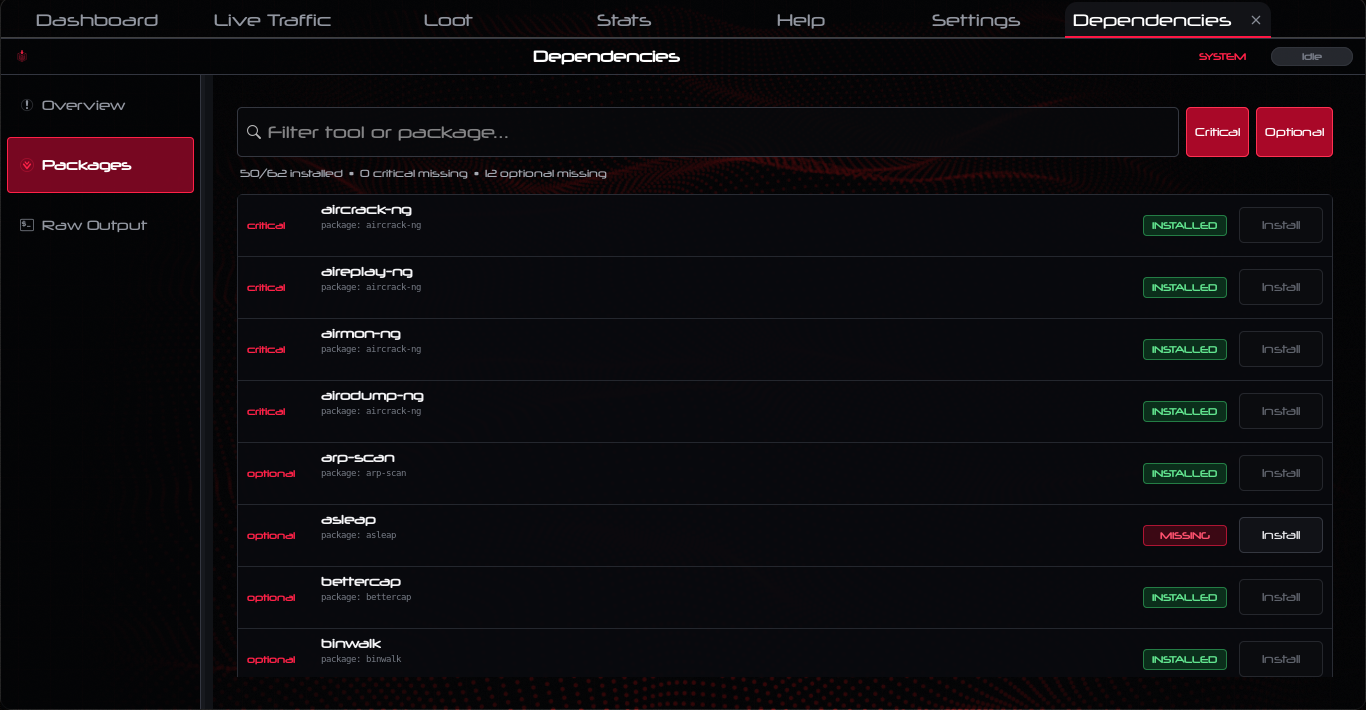 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 xv4l3x/hermit
React Native 앱의 Hermes 바이트코드(HBC)를 검사, 디컴파일하고 구조적으로 패치하며, GDB 스타일 REPL, CFG, 디컴파일러 및 재직렬화 패처를 제공합니다.
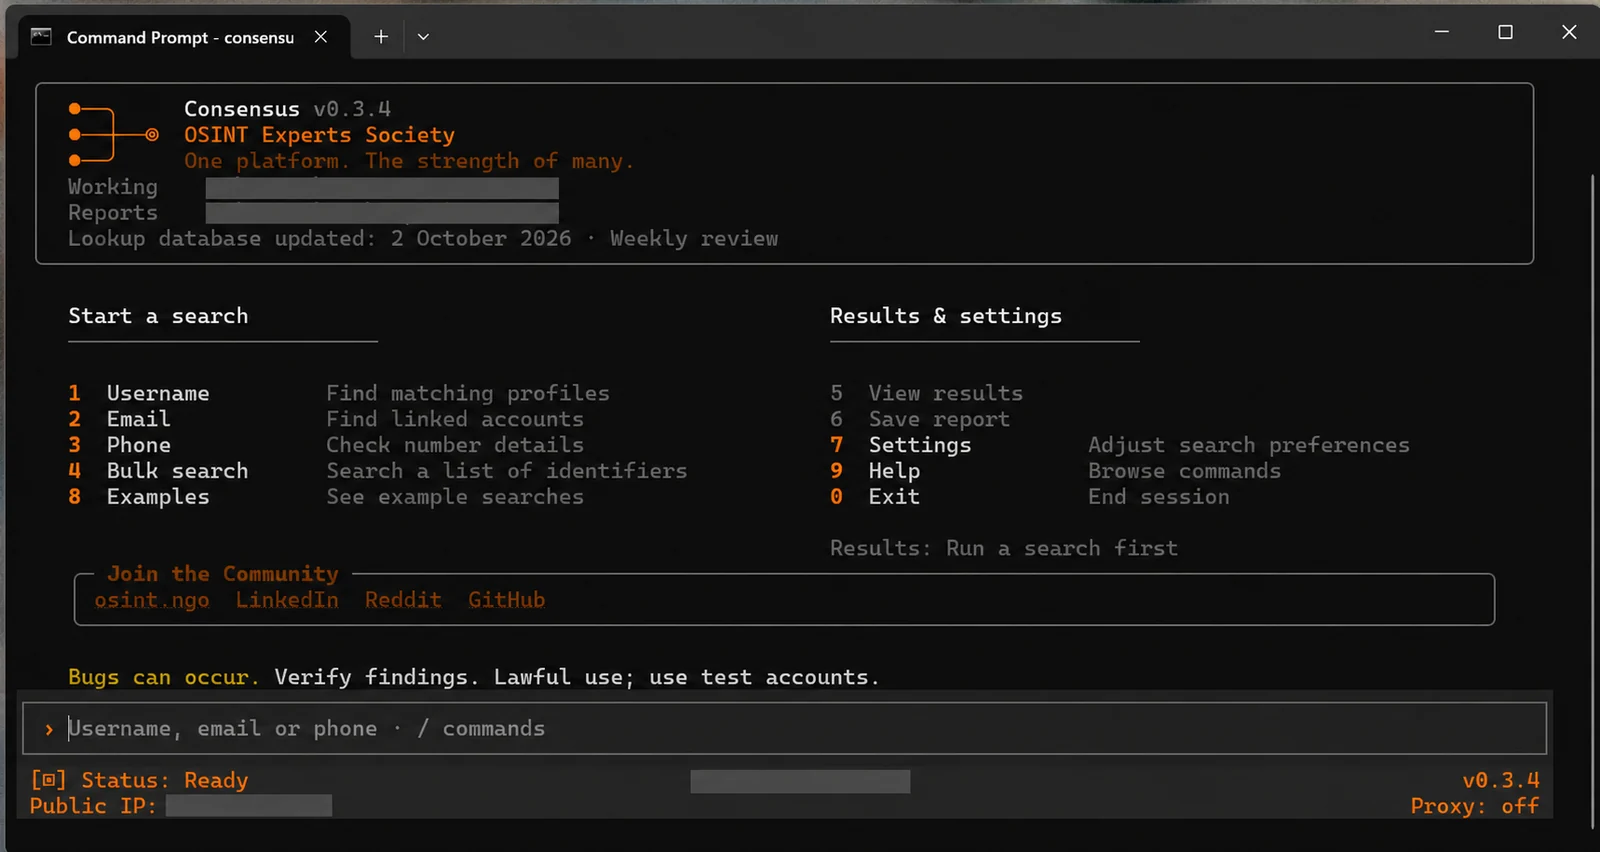 osint-experts-society/consensus-osint
🔎 사용자 이름, 이메일 및 전화번호 OSINT — 19개 프로젝트에서 가져온 9,700개 이상의 조회 검사와 프로필 보강, 대량 검색, 증거 그래프 및 전문가 검토 업데이트를 제공합니다.
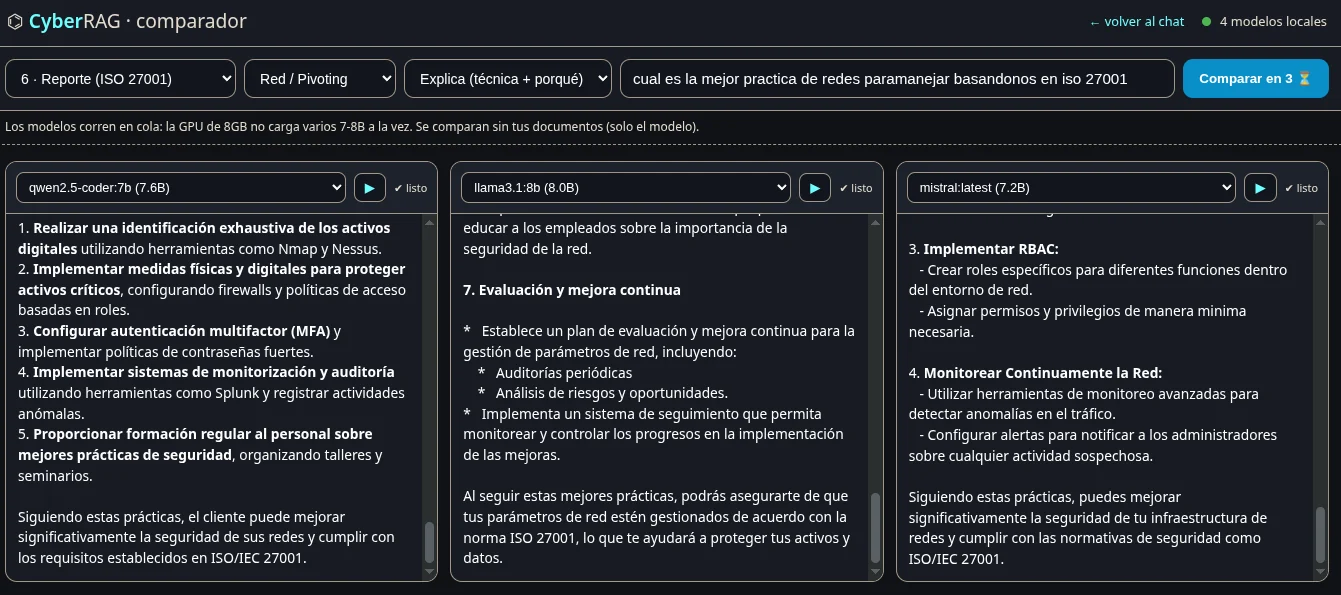
 rdelasierra-uy/rag-seguridad
CyberRAG — 사이버보안 노트와 서적을 대상으로 하는 100% 로컬 RAG(Ollama): 하이브리드 검색, 출처 인용 답변, 단계별 펜테스트 어시스턴트, 재색인 모니터. 무거운 프레임워크 없음.
 dwexi/entropystrip
알고리즘 기반 PE 디오브푸스케이터, 섀넌 엔트로피 레이더, 인시던트 트리아지 엔진