


공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
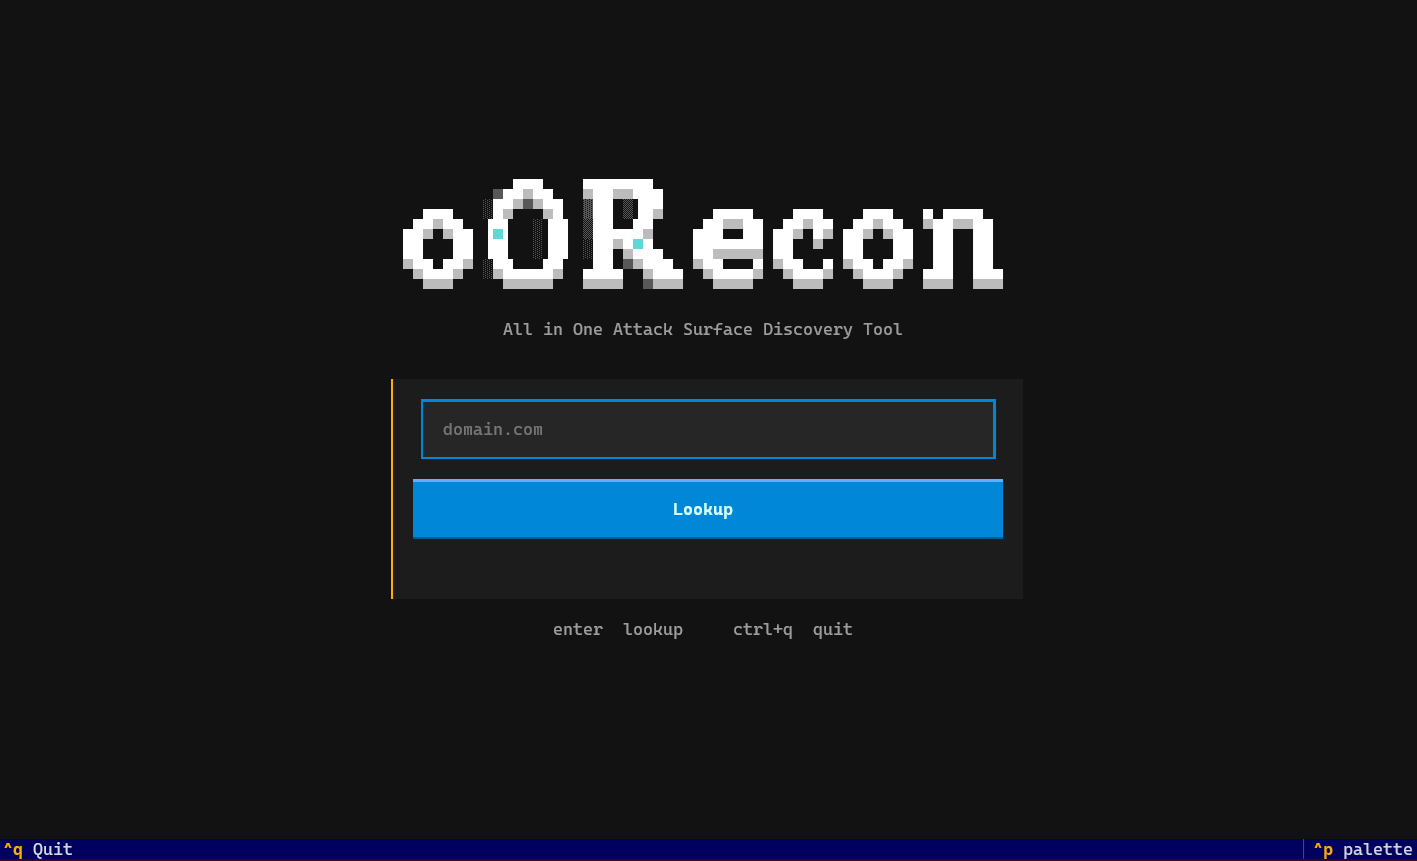
oORecon은 웹 정찰 및 공격 표면 탐색을 위한 오픈소스 Python 터미널 UI입니다. 버그 바운티 헌터, 모의 해킹 전문가, OSINT 연구자가 도메인을 빠르게 매핑할 수 있도록 도와줍니다: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP 조회, 유출된 로그인 URL, 그리고 호스트별 사이트맵, 디렉터리 브루트포스, JavaScript 엔드포인트 / 시크릿 마이닝을 제공합니다.
여러 CLI를 연결하는 대신 올인원 정찰 TUI를 찾고 있다면, oORecon은 에이펙스 도메인을 입력한 후 주요 검사를 순차적으로 실행합니다.
이것은 AI 슬롭입니다. 모든 줄이 AI에 의해 생성되었으며, 손으로 입력된 것은 하나도 없습니다 — 그럴 시간이 없었습니다. 코드를 기계 출력물로 취급하고 그대로 사용하세요.
oORecon은 단일 도메인을 실시간 정찰 대시보드로 전환하는 Textual 기반 TUI입니다. 조회 시 다음을 수행합니다:
활성 호스트를 열면 콘텐츠 탐색 (사이트맵, 디렉터리) 및 JavaScript 분석 (엔드포인트, URL, 인접 컨텍스트가 포함된 시크릿 의심 항목)을 계속할 수 있습니다.
도메인 입력은 자동으로 정규화됩니다: https://, 경로, 포트, 선행 www.가 제거되어 항상 에이펙스 도메인에서 작업합니다.
| 모듈 | 수행 작업 |
|---|---|
| DNS 정찰 | A, AAAA, NS, MX, SOA 및 관련 DNS 레코드 확인 |
| 서브도메인 파인더 | 인증서 투명성 이름 + HTTPS 활성 확인 (Chrome TLS 임퍼소네이션) |
| 포트 스캐너 | 대상 도메인에 대한 대규모 포트 집합 |
| 역방향 IP 조회 | DNS A / AAAA에서 공유 호스트 탐색 |
| 유출된 로그인 URL | 스틸러 로그 스타일 로그인 / 자격 증명 URL (읽기 전용) |
조회된 도메인의 DNS 표면을 한 보드에 표시하여 추가 스캔 전에 노출된 IP와 메일/네임 인프라를 확인할 수 있습니다.
에이펙스의 인증서 이름을 가져온 후 각 호스트를 HTTPS로 확인합니다. 상태 클래스 (2xx / 3xx / 4xx / 5xx / 다운) 또는 호스트 접두사 (mixrank.com은 해당 문자열로 시작하는 호스트만 일치)로 필터링할 수 있습니다.
입력한 도메인 (모든 서브도메인이 아님)에 대해 광범위한 포트 검사를 실행하고 서비스 / 배너 세부 정보와 함께 열린 포트를 나열합니다.
에이펙스 DNS A 및 AAAA 주소만 가져와 관련 인증서 호스트 이름을 조회한 후 각각을 HTTPS로 확인하여 상태와 Cloudflare 여부를 확인합니다. 모든 서브도메인 IP로 확장하지는 않습니다.
도메인과 관련된 유출된 로그인 관련 URL을 나열합니다. 테이블은 읽기 전용입니다 (클릭 이동 없음).
| 도구 | 수행 작업 |
|---|---|
| 사이트맵 크롤러 | robots.txt + XML 사이트맵 (.xml / .xml.gz) |
| 디렉터리 브루트포스 | SecLists 스타일 워드리스트를 사용한 콘텐츠 탐색 |
| JS 마이너 | JavaScript에서 엔드포인트 및 URL 추출; 일치 항목 + 인접 컨텍스트가 포함된 시크릿 의심 항목 |
robots 및 일반 경로에서 사이트맵 엔드포인트를 탐색한 후 중첩된 사이트맵 인덱스를 따라갑니다. 확인된 XML 사이트맵 URL만 표시됩니다.
호스트에 대해 일반 경로를 브루트포스합니다. 관리자 패널, 백업, 잊혀진 엔드포인트에 유용합니다.
페이지 스크립트를 가져와 URL/엔드포인트를 추출하고 스크립트 본문에서 API 키 및 시크릿 의심 항목을 스캔합니다. script / endpoint / url 행은 목록 전용이며, 다른 종류는 일치 항목과 주변 문자를 보여주는 상세 창을 엽니다.
pip install -r requirements.txt
python main.py
CLI에서 도메인 전달:
python main.py example.com
요구사항: Python 3.10+
조작법: Ctrl+Q 종료 · Esc 뒤로 · Enter 호스트 / 시크릿 상세 열기 · / 서브도메인 필터
main.py                 Entrypoint
ui/app.py               Recon dashboard (lookup order lives here)
ui/phases/              DNS, reverse IP, leaked URLs, ports, subdomains
ui/workspace.py         Per-host sitemap / dirs / JS miner
ui/styles.py            Dashboard CSS
ui/format.py            DNS board and status cell rendering
models.py               Shared result models
utils.py                Domain normalize, curl_cffi thread sessions
tools/                  One module per recon tool (dnsinfo, certsub, ports, …)
requirements.txt        Python dependencies
assets/                 Banner, demo GIF, and banner.ans
예. 서브도메인 탭은 인증서 투명성 로그에서 이름을 열거하고 HTTPS로 응답하는 호스트를 확인합니다. 더 넓은 공격 표면 TUI 내의 하나의 모듈입니다.
아니요. 그 도구들은 뛰어난 전문 도구입니다. oORecon은 DNS, CT 서브도메인, 포트, 역방향 IP, 유출 정보, 호스트 수준 콘텐츠/JS 정찰을 한 곳에서 다루는 빠른 대화형 대시보드를 목표로 합니다.
예. https://www.example.com/path와 같은 입력은 에이펙스 example.com으로 정규화됩니다.
아니요. 역방향 IP는 조회된 도메인의 DNS A 및 AAAA 레코드만 사용합니다.
아니요. 해당 테이블은 설계상 읽기 전용입니다.
고엔트로피 "랜덤 문자열" 스타일 탐지기는 JS 마이닝에서 비활성화됩니다. 키/토큰처럼 보이는 발견 항목을 열면 일치 항목과 인접 소스 텍스트를 표시하여 오탐을 직접 확인할 수 있습니다.
아니요. 평가 권한이 있는 시스템만 테스트하세요.
테스트 권한이 있는 도메인과 호스트만 스캔하세요. 무단 스캔 또는 자격 증명 남용은 불법일 수 있습니다.
oORecon이 사용하는 데이터 소스 및 라이브러리 (제휴 관계 없음):
