

reburp
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
vulnerability-scannersweb-proxies-interceptionscripting-automation+7
123
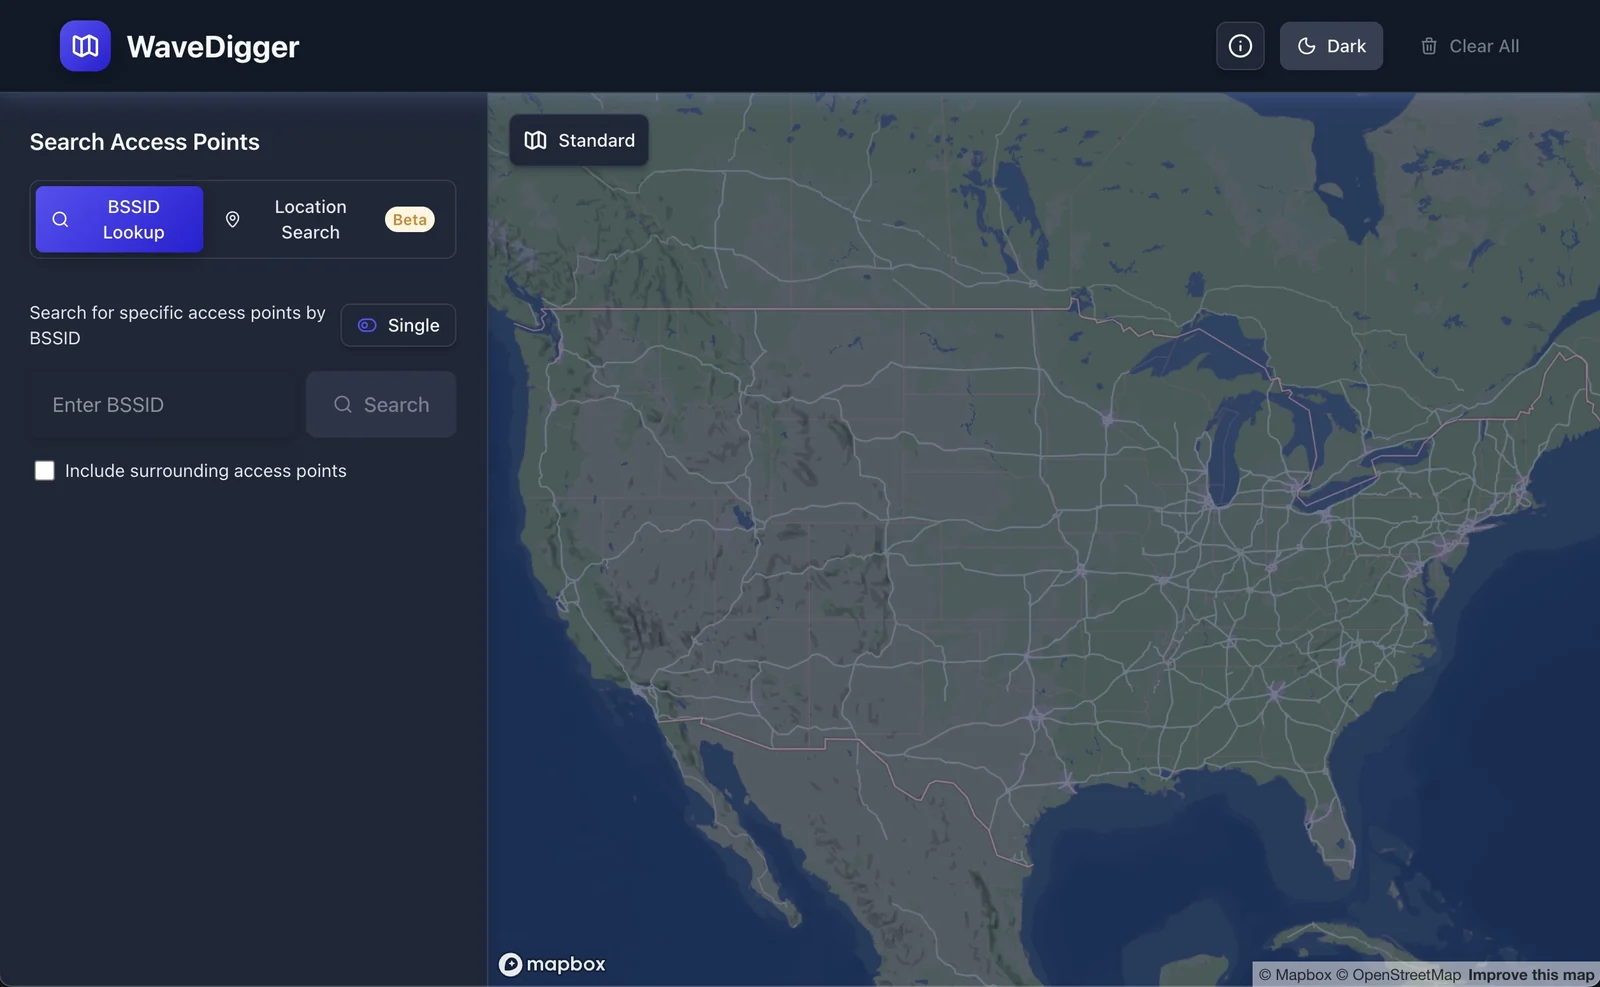 christianrowlands/wavedigger
Apple의 공개 WPS 서비스에서 BSSID 검색
 norrrrrrr-lyn/wainjectbench
웹 에이전트를 위한 프롬프트 인젝션 탐지 벤치마킹.
 les-k/wp-secure-mcp
REST API를 통해 MCP 서버를 노출하는 WordPress 플러그인으로, 보안 모델이 핵심입니다. 해당 공격 표면을 아예 존재하지 않게 함으로써 CVE-2026-15015 OAuth 우회 형태를 차단합니다.
 t0xodile-swig/http3-adapter
Burp Suite 확장 기능으로, 요청을 가로채 HTTP/3로 전송하고 응답을 Burp용으로 변환하며, kettled 요청과 HTTP/3 기능 검사를 지원합니다.
 sarthak4126/web-app-pentesting
웹 애플리케이션 침투 테스트 실습 — 취약한 Flask 앱, 자동화 스캐너, 전문 침투 테스트 보고서. OWASP Top 10, SQLi, XSS, 명령어 주입, 파일 업로드 등을 다룹니다.
 simplifaisoul/osiris
오픈 소스 글로벌 인텔리전스 플랫폼 - 실시간 OSINT 대시보드 - Palantir 대안 - 2nZNHm3Lr9umG3DVrzYwHgktwkuKuJRXqqRqs3ewpump

 mubix/ai-ctf
프롬프트 인젝션, 도구 호출 악용, 그리고 6개의 시뮬레이션된 챗봇 페르소나를 대상으로 한 OSINT에 관한 가이드 레슨을 제공하는 로컬 AI 캡처 더 플래그 플랫폼.
 owasp/owasp-ctf-in-a-box
셀프 호스팅 OWASP CTF 키트: 박스 하나, 무료 GitHub 조직 하나, 클라우드 의존성 없음
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
 fauxrougee/smartscanner-source
C++17과 Qt 6로 구축된 웹 취약점 스캐너로, GUI, CLI, 구성 가능한 크롤링, JSON 보고서 기능을 갖추고 있습니다. 교육 목적으로 재구성되었습니다.
 clickswave/limeyard
라우팅 가능한 DNS 환경과 대상별 기계 판독 가능 정답 키를 갖춘 의도적으로 취약한 Docker 실습 환경으로, 스캐너의 정밀도, 재현율, 범위를 로컬에서 채점합니다.
 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 youkyi/pki-toolbox
클라이언트 측 PKI 도구 상자로, 브라우저에서 X.509, CSR, 체인, CRL, PKCS#7 및 PKCS#12 아티팩트를 디코딩하고, ASN.1을 조회하며, 형식을 변환하고, 자체 서명 인증서를 생성합니다.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…