 malwarecube/enhanced-iframe-protection
가벼운 확장 프로그램으로, 임베디드 iframe 요소를 자동으로 감지하고 상세 경고를 제공하여 BITB(Browser-In-The-Browser) 공격으로부터 보호합니다.


Enhanced iFrame Protection(EIP)은 Browser-In-The-Browser(BITB) 공격으로부터 보호하기 위해 삽입된 iframe 요소를 자동으로 탐지하고 상세한 경고를 제공하는 경량 확장 프로그램입니다.
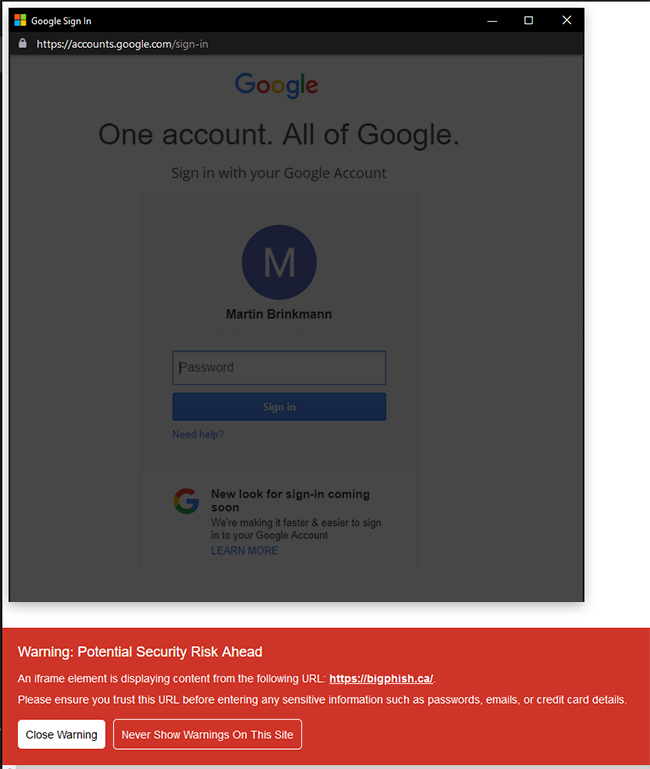
위 스크린샷에서 피싱 웹사이트는 실제 브라우저 창처럼 보이도록 스타일이 적용된 div 안에 iframe 요소를 삽입했습니다(accounts.google.com을 사칭하는 가짜 URL 표시줄 포함).
이 확장 프로그램은 iframe을 탐지하고 보안 경고를 표시하여 실제 피싱 도메인(bigphish.ca)을 강조했습니다.
이 확장 프로그램을 더 효율적이고 가볍게 만들 수 있는 방법이 있다면 풀 리퀘스트를 환영합니다. 주요 변경 사항이나 기능 추가의 경우, 먼저 이슈를 열어 변경하고자 하는 내용을 논의해 주세요.
