AI 기반 모듈형 Active Directory 레드팀 프레임워크로, 승인된 침투 테스트, AD 열거, 공격 경로 분석, Kerberos/ADCS 워크플로, 보고, 운영자 자동화, MCP 서버 통합을 지원합니다.
v5.0 «AdStrike»AI 기반 전문 Active Directory 공격 프레임워크



허가된 사용만 가능합니다. 명시적인 서면 허가 없이 이 도구를 시스템에 대해 실행하지 마십시오.
릴리스 상태: 베타/연구 빌드. 메뉴 및 임포트 상태 검사는 통과하지만, 개별 모듈은 여전히 대상 상태, 자격 증명, 네트워크 도달 가능성, 설치된 서드파티 도구에 따라 달라집니다.
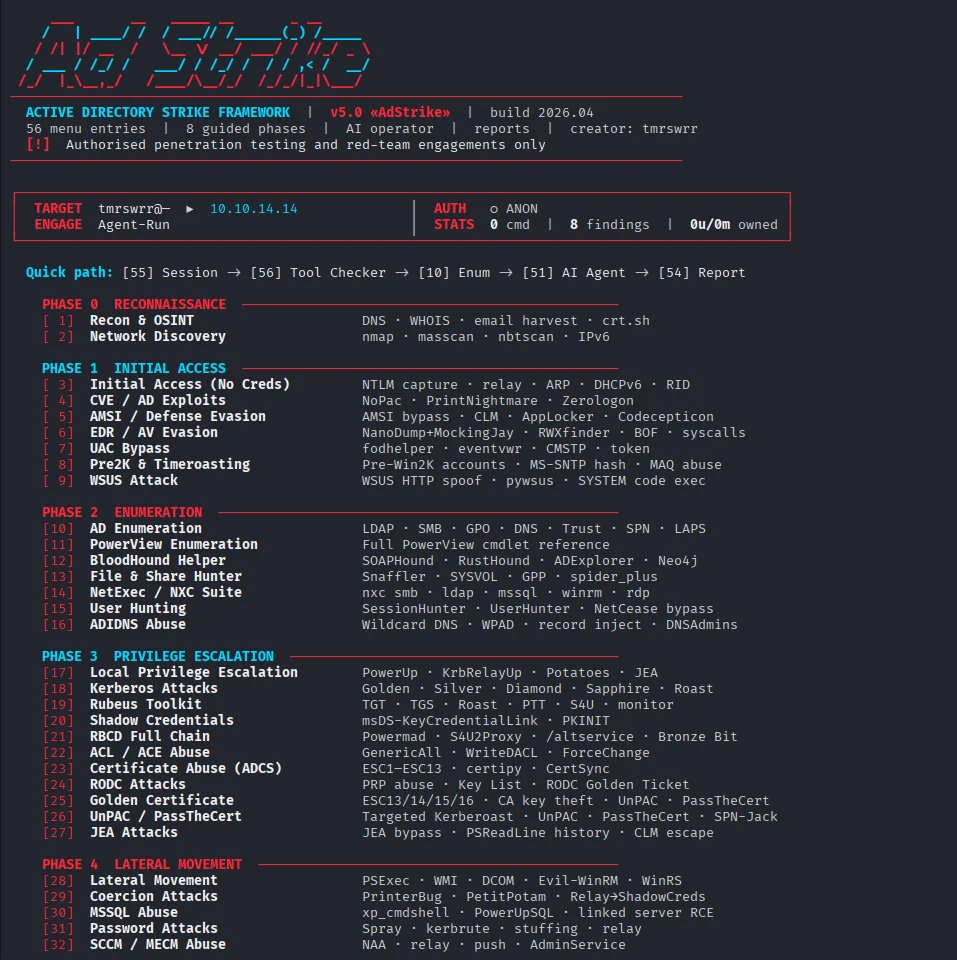
AdStrike는 모듈식 터미널 기반 Active Directory 공격 프레임워크입니다. 운영자가 정찰, 열거, 익스플로잇, 자격 증명 접근, 측면 이동, 지속성, 보고 단계를 거치는 동안 세션 상태를 한 곳에서 유지하도록 돕습니다.
이 프레임워크는 대상 세부 정보, 자격 증명, Kerberos 상태, 발견 사항, 실행된 명령, 출력 경로를 공유 세션에 저장합니다. 모듈은 운영자가 동일한 데이터를 반복해서 다시 입력하지 않아도 되도록 이 컨텍스트를 재사용할 수 있습니다.
🔑 API 키가 필요하지 않습니다. AdStrike는 이제 Model Context Protocol을 통해 모든 53개 도구(52개 공격 모듈 +
set_engagement)를 노출하는 MCP 서버를 제공합니다. 이미 사용 중인 MCP 호스트 — Claude Code, Cursor, Claude Desktop — 에 연결하면 해당 호스트의 LLM이 자체 구독으로 전체 작업을 수행합니다. Ollama도, **ANTHROPIC_API_KEY**도, 다운로드할 로컬 모델도 필요하지 않습니다. 아래의 **MCP 서버 (API 키 불필요)**와 **docs/mcp.md**를 참조하십시오.
핵심 기능:
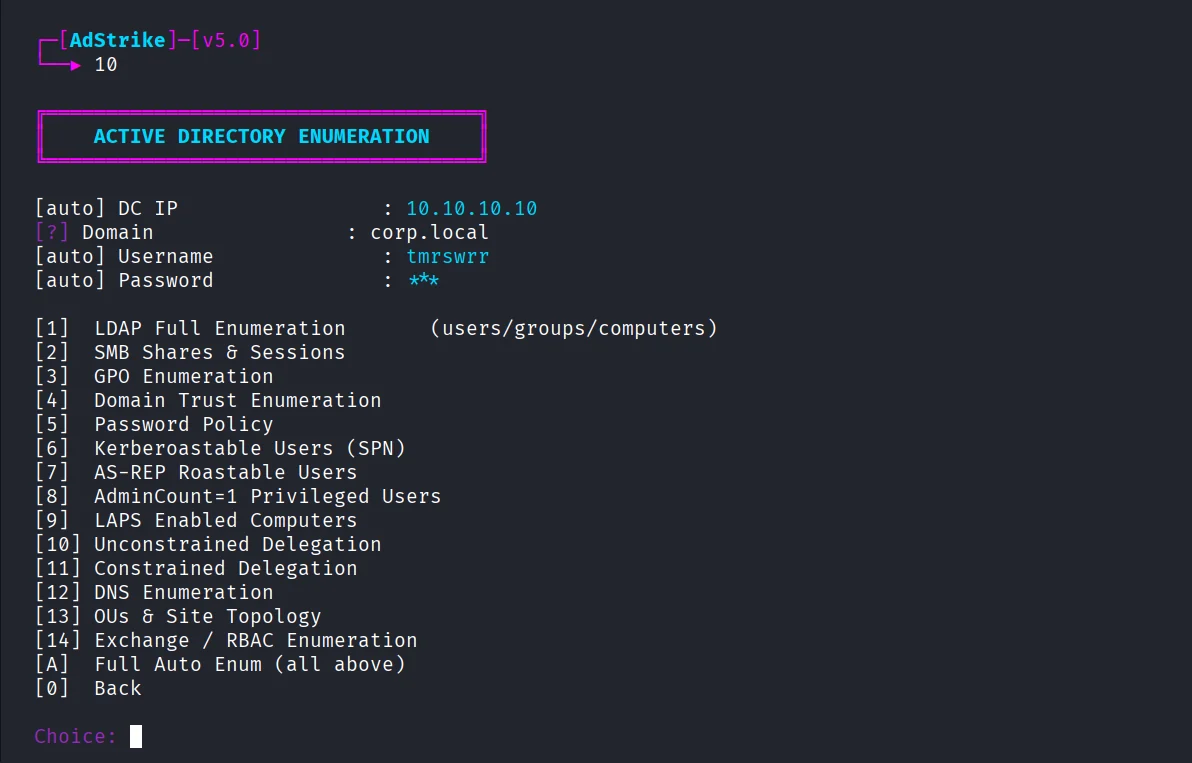
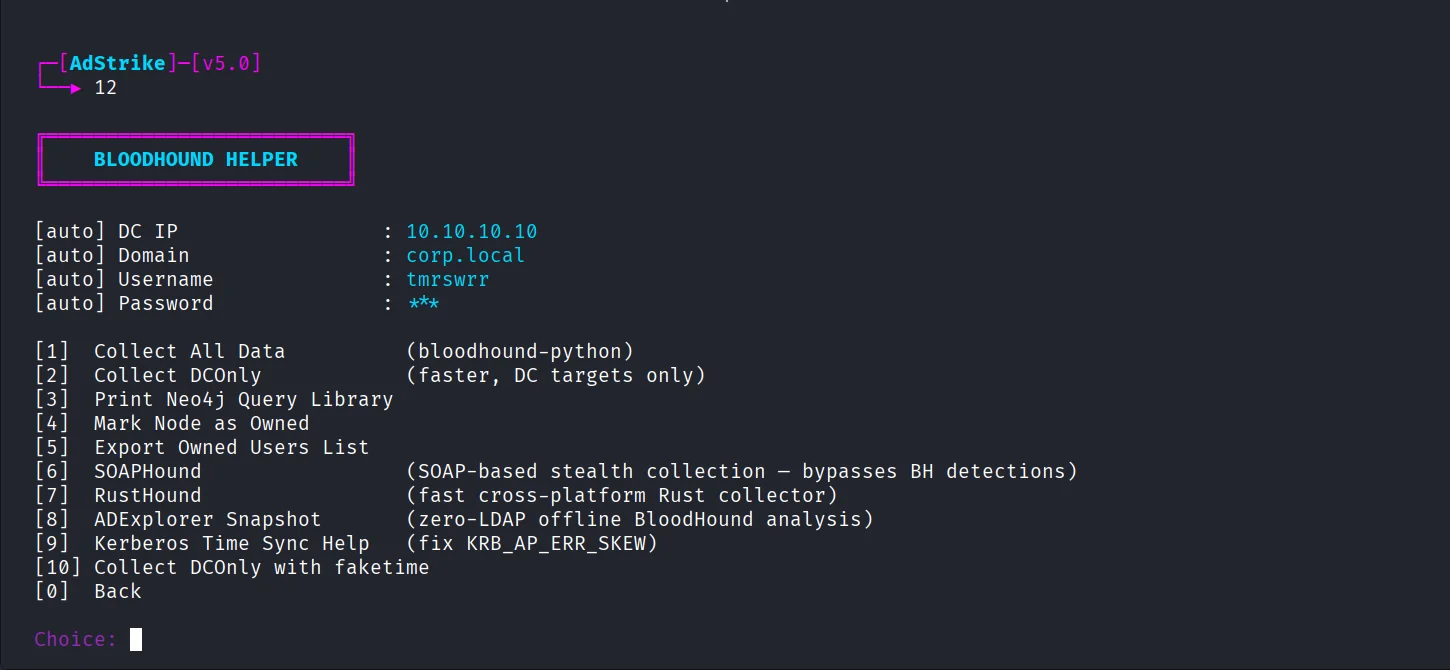
| AD 열거 | BloodHound 도우미 |
|---|---|
 |  |
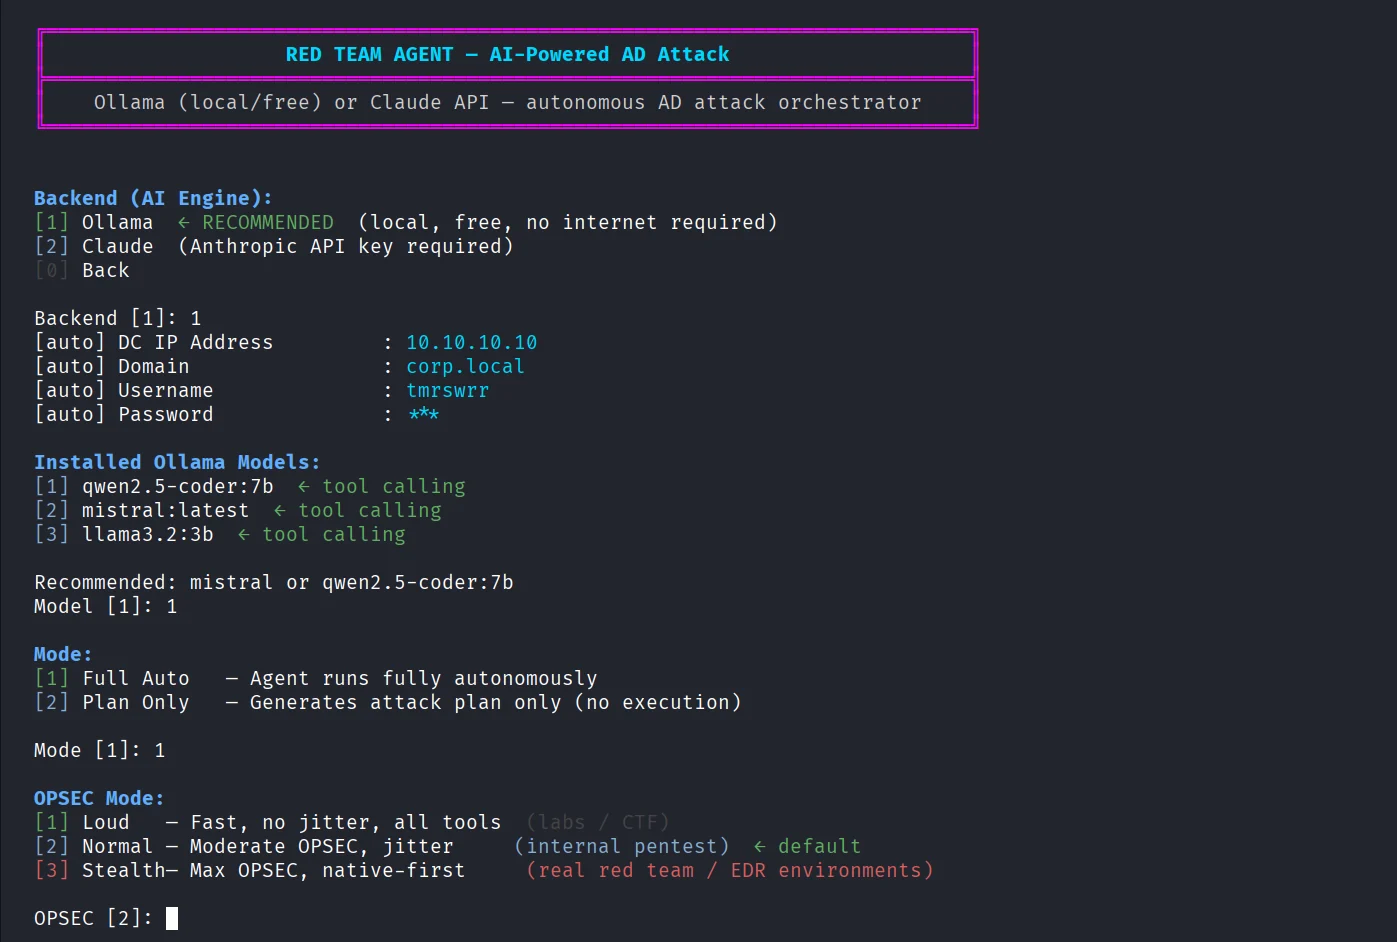
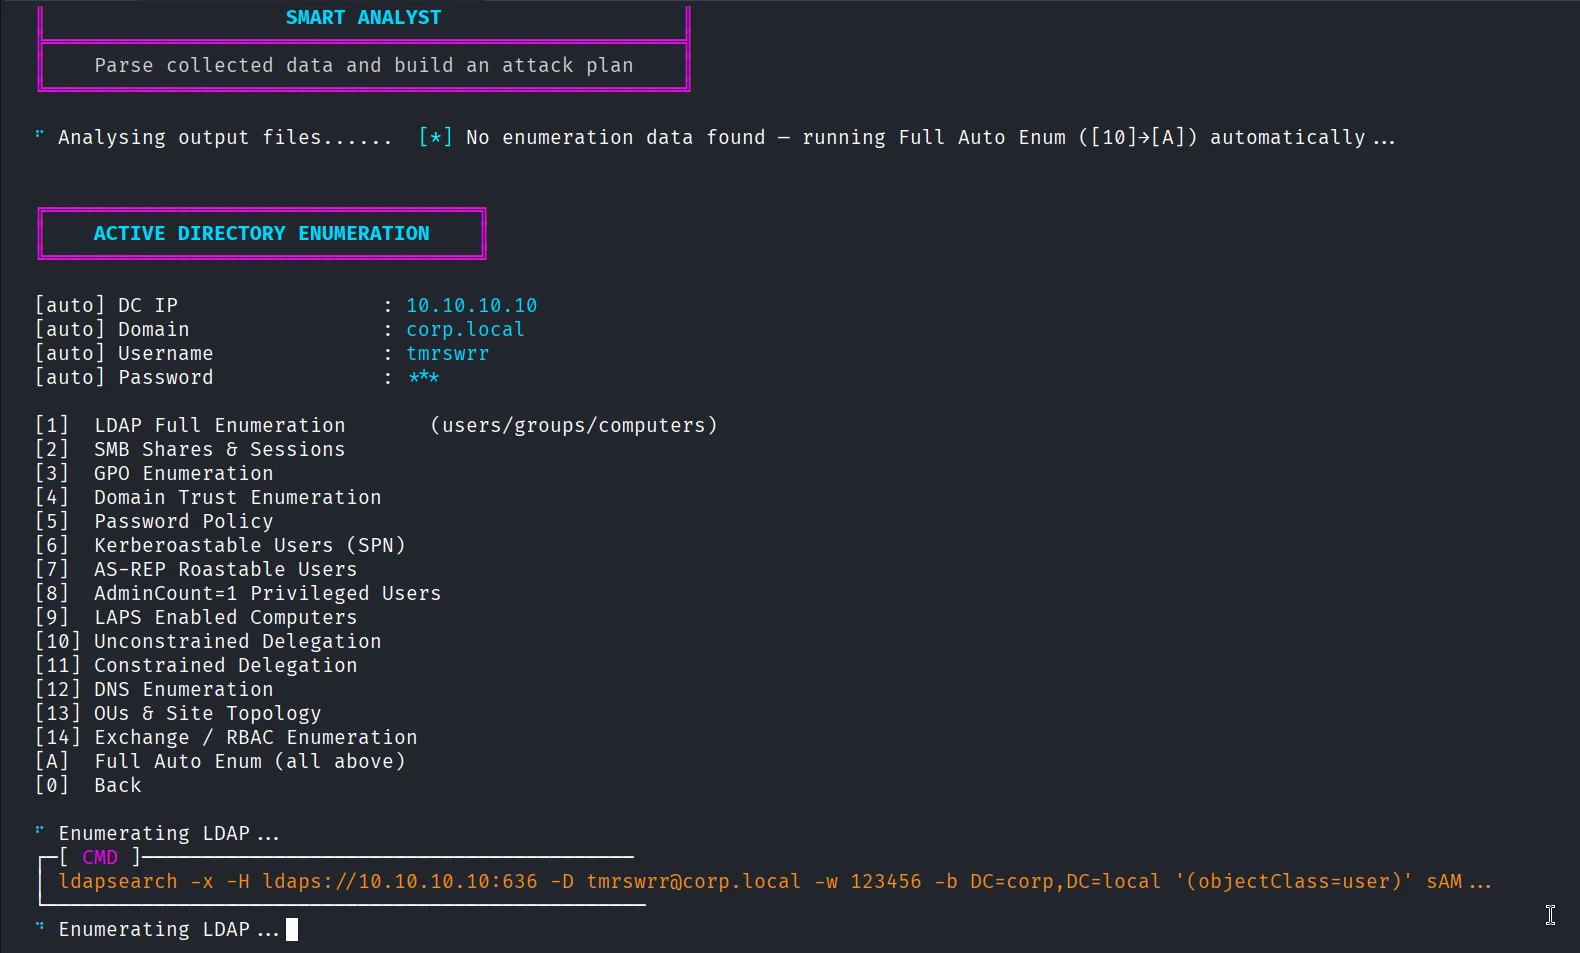
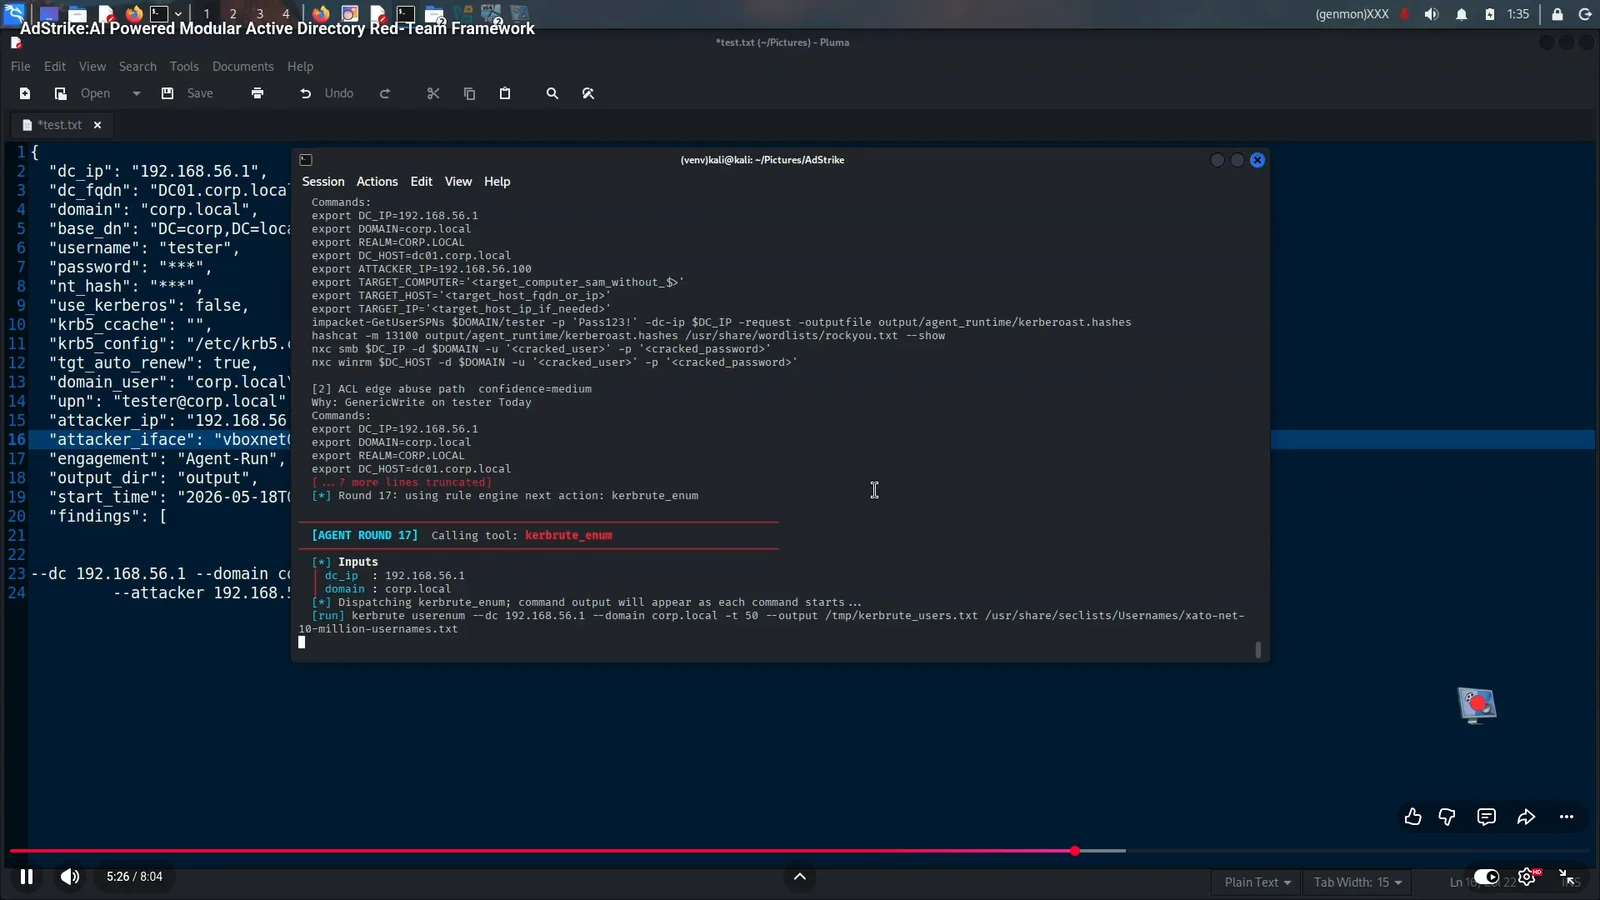
| AdStrike Agent | Smart Analyst |
|---|---|
 |  |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
install.sh 또는 run.sh를 sudo로 실행하지 마십시오. 설치 프로그램은 adrt_venv/, .env, output/과 같은 저장소 로컬 파일을 생성하는데, root로 실행하면 해당 파일들이 root 소유가 될 수 있습니다.
이미 sudo로 실행한 경우, 다음 명령으로 소유권을 한 번 수정하십시오:
sudo chown -R "$(id -un):$(id -gn)" .
| 항목 | 요구 사항 |
|---|---|
| OS | Kali Linux 2024+ 또는 Parrot OS 권장 |
| Python | 3.10 이상 |
| 권한 | 프레임워크는 일반 사용자로 실행, 패킷 캡처나 권한이 필요한 네트워크 작업을 요구하는 도구에만 root 사용 |
| 네트워크 | 범위 내 AD 서비스에 대한 연결 가능성, 일반적으로 88, 389, 443, 445, 636, 5985 |
주요 외부 도구:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
대부분의 의존성은 install.sh에 의해 설치됩니다. 일부 선택적 도구는 가능한 경우 scripts/repair_tools.sh에 의해 설치되거나 복구됩니다.
설치 프로그램은 .env.example을 .env로 복사합니다. 작업 전에 .env를 편집하십시오:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Session Manager에서 이 값들을 대화식으로 입력할 수도 있습니다. 세션은 이 값들을 모듈 간에 자동으로 전달합니다.
실제 engagement 데이터를 절대 커밋하지 마십시오. .env, output/, 티켓 파일, 해시, 덤프, 보고서, 그리고 수집한 loot을 비공개로 유지하고 민감 정보를 제거하십시오.
유용한 환경 플래그:
| 변수 | 기본값 | 목적 |
|---|---|---|
ADSTRIKE_SHOW_SECRETS | false | 명시적으로 활성화하지 않는 한 로그와 보고서에서 비밀번호, 해시, loot을 마스킹 |
ADSTRIKE_NO_ANIMATION | unset | 더 깔끔한 로그 또는 느린 터미널을 위해 시작 애니메이션 비활성화 |
ADSTRIKE_PORT_CHECK | unset | 세션 설정 중 빠른 nmap AD 포트 검사 강제 실행 |
TGT_AUTO_RENEW | true | 지원되는 환경에서 Kerberos 갱신 동작 유지 |
ADSTRIKE_OPSEC | normal | 에이전트 모드 재정의: loud, normal, 또는 stealth |
ADSTRIKE_BH_HOST | unset | BloodHound/Agent 호스트 이름 재정의 |
ADSTRIKE_BH_DOMAIN | unset | BloodHound/Agent 도메인 재정의 |
ADSTRIKE_BH_IP | unset | BloodHound/Agent DC IP 재정의 |
ANTHROPIC_API_KEY | unset | AdStrike Agent용 선택적 Claude 백엔드 키 |
대화형 메뉴를 시작하십시오:
bash run.sh
권장 첫 실행 흐름:
[57] Session Manager  -> configure target and credentials
[58] Tool Checker     -> verify external tools and module imports
[10] AD Enumeration   -> collect baseline LDAP/SMB/GPO data
[54] Smart Analyst    -> parse output and rank next steps
[56] Generate Report  -> export findings and evidence
직접 모듈 실행:
python -m venv venv
source venv/bin/activate
python3 main.py --module 10
python3 main.py --module 58 --no-banner
python3 main.py --session output/session.json --no-banner
상태 확인:
python3 -m py_compile main.py
python3 main.py --check
현재 로컬 상태 확인:
Menu numbering is contiguous and unique
Module health OK: 56/56
| 단계 | 메뉴 범위 | 영역 |
|---|---|---|
| 0 | 1-2 | 정찰 |
| 1 | 3-9 | 초기 접근 |
| 2 | 10-16 | 열거 |
| 3 | 17-27 | 권한 상승 |
| 4 | 28-32 | 측면 이동 |
| 5 | 33-36 | 자격 증명 접근 |
| 6 | 37-42 | 지속성 |
| 7 | 43-48 | 클라우드 / 하이브리드 |
| 8 | 49-52 | 고급 작업 |
| 유틸리티 | 53-58 | 에이전트, 분석가, Kerberos 관리자, 보고, 세션, 도구 확인 |
| # | 모듈 | 범위 |
|---|---|---|
| 1 | 정찰 및 OSINT | DNS, WHOIS, 이메일 수집, 인증서 투명성 |
| 2 | 네트워크 검색 | nmap, masscan, nbtscan, netdiscover, IPv6 스캐닝 |




