
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/gmh5225/frida-il2cpp-datacollector
Android SecurityDynamic Analysis (Sandboxing)iOS SecurityMemory ForensicsReverse EngineeringDebuggersMobile SecurityBinary Analysis
공유
GitHub
gmh5225/frida-il2cpp-datacollector

frida-il2cpp-datacollector

Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.

저장소 보기
1315624년 전아직 검토되지 않음

frida-il2cpp-datacollector

ce의 monodatacollector를 android/ios로 포팅.

CEVersion 7.4.2 이상에서 동작이 확인되었습니다.

사용법

초기 설정

python 라이브러리를 설치합니다.

pip install pywin32

autorun/monoscript.lua 수정(CE가 Mono를 유효한 것으로 인식하도록 설정)

  1. 주석 처리
  --[[local injectResult, injectError=injectLibrary(getAutorunPath()..libfolder..pathsep..dllname, skipsymbols)
  if not injectResult then
    if injectError then
      print(translate("Failure injecting the MonoDatacollector library"..":"..injectError))
    else
      print(translate("Failure injecting the MonoDatacollector library. No error given"))
    end
    return 0
  end

  if (getOperatingSystem()==0) and (getAddressSafe("MDC_ServerPipe")==nil) then
    waitForExports()
    if getAddressSafe("MDC_ServerPipe")==nil then
      print("DLL Injection failed or invalid DLL version")
      return 0
    end
  end]]
  1. usermono=true
function mono_OpenProcessMT()
 -- print("mono_OpenProcessMT")
  --enumModules is faster than getAddress at OpenProcess time (No waiting for all symbols to be loaded first)
  local usesmono=true--false

기본 설정

기기에서 frida-server를 시작하고 애플리케이션을 스폰합니다.

python main.py com.DefaultCompany.Sample

ceserver를 시작하고 실행한 애플리케이션을 선택합니다.

adb forward tcp:52736 tcp:52736
su -c ./ceserver

CE에서 Mono 설정

Mono => Activate mono features
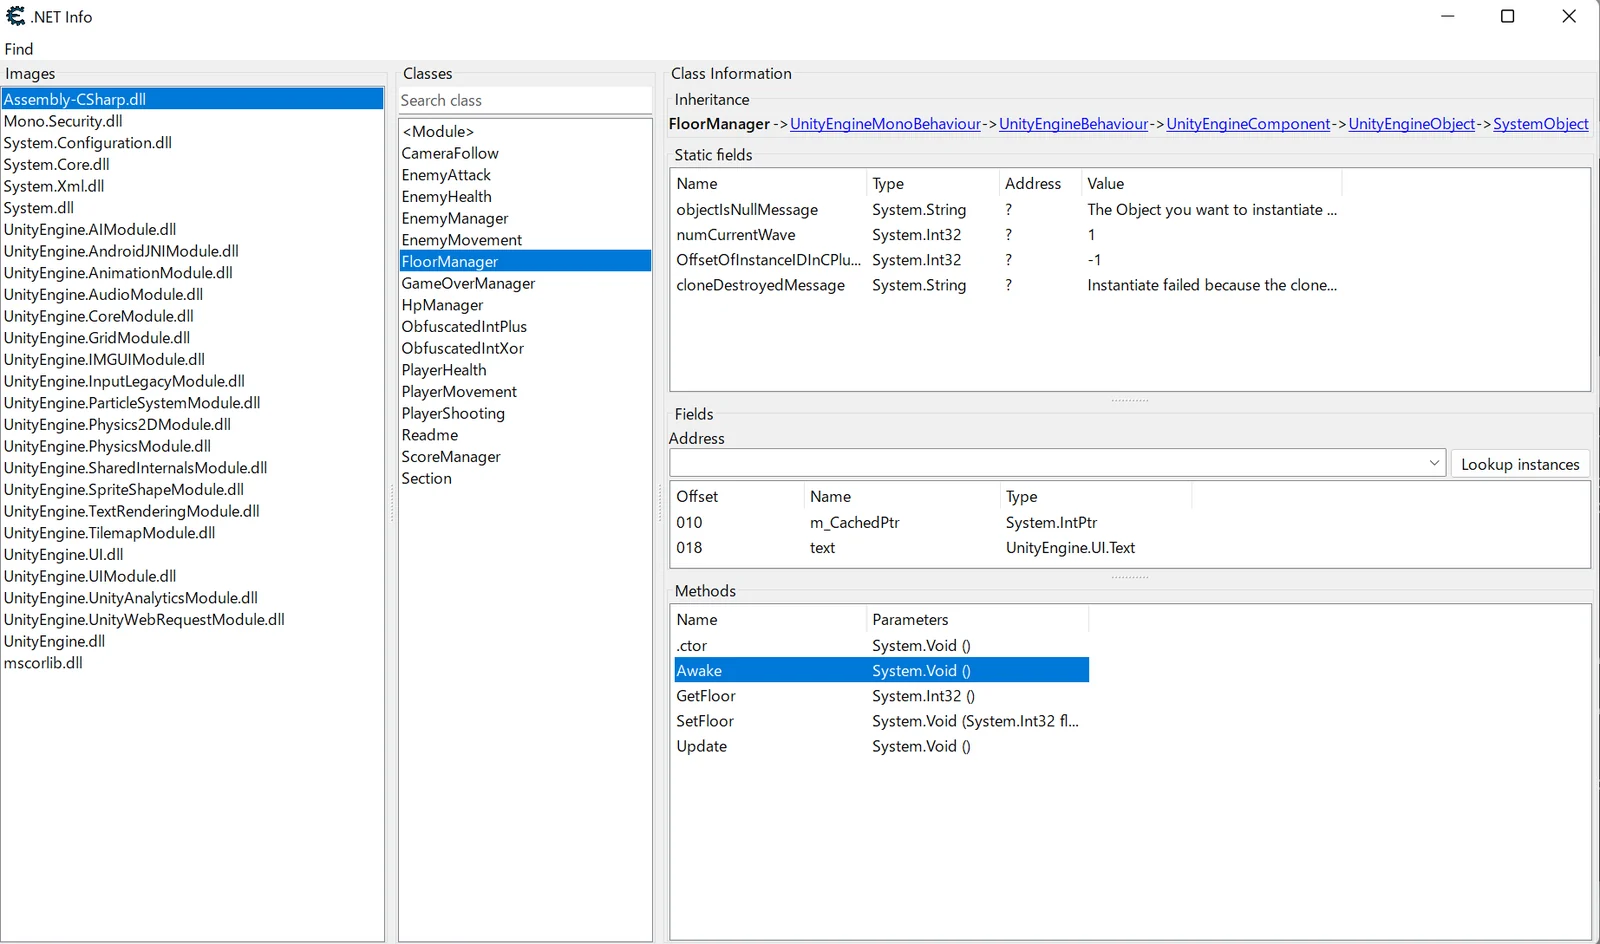
mono

설정

target

이를 지정하면 인수에 대상 앱의 이름을 지정할 필요가 없습니다.

targetOS

android:Android
ios:iOS

mode

spawn:스폰 모드
attach:어태치 모드

frida_server_ip

네트워크를 통해 frida-server에 연결합니다.
예:
./frida-server -l 0.0.0.0:12345
frida_server_ip:"192.168.11.3:12345"


도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    405
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    261
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    259

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →





