gmh5225/minidumpreader
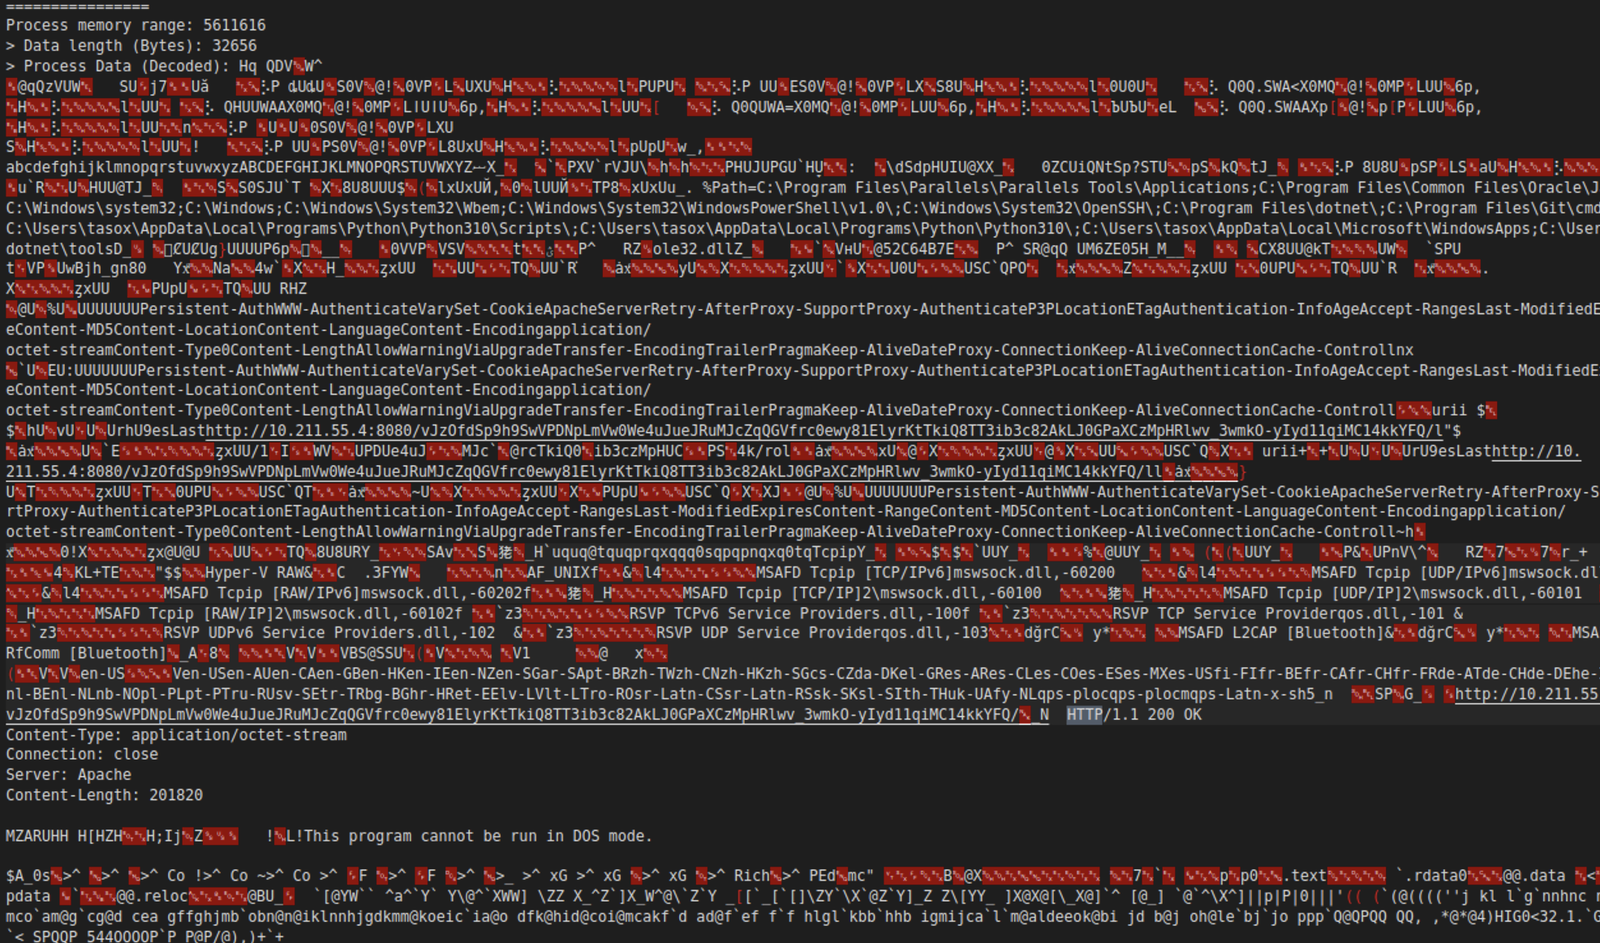
Kaitai Struct로 Windows MiniDump(MDMP) 파일을 파싱하여 메모리 문자열을 추출하고, 이를 YARA 규칙과 대조하여 스캔함으로써 포렌식 및 악성코드 분류를 수행합니다.

miniDumpReader는 Kaitai Struct(https://kaitai.io)를 활용하여 Windows 메모리 덤프를 파싱하는 Windows MiniDump(MDMP) 리더입니다.
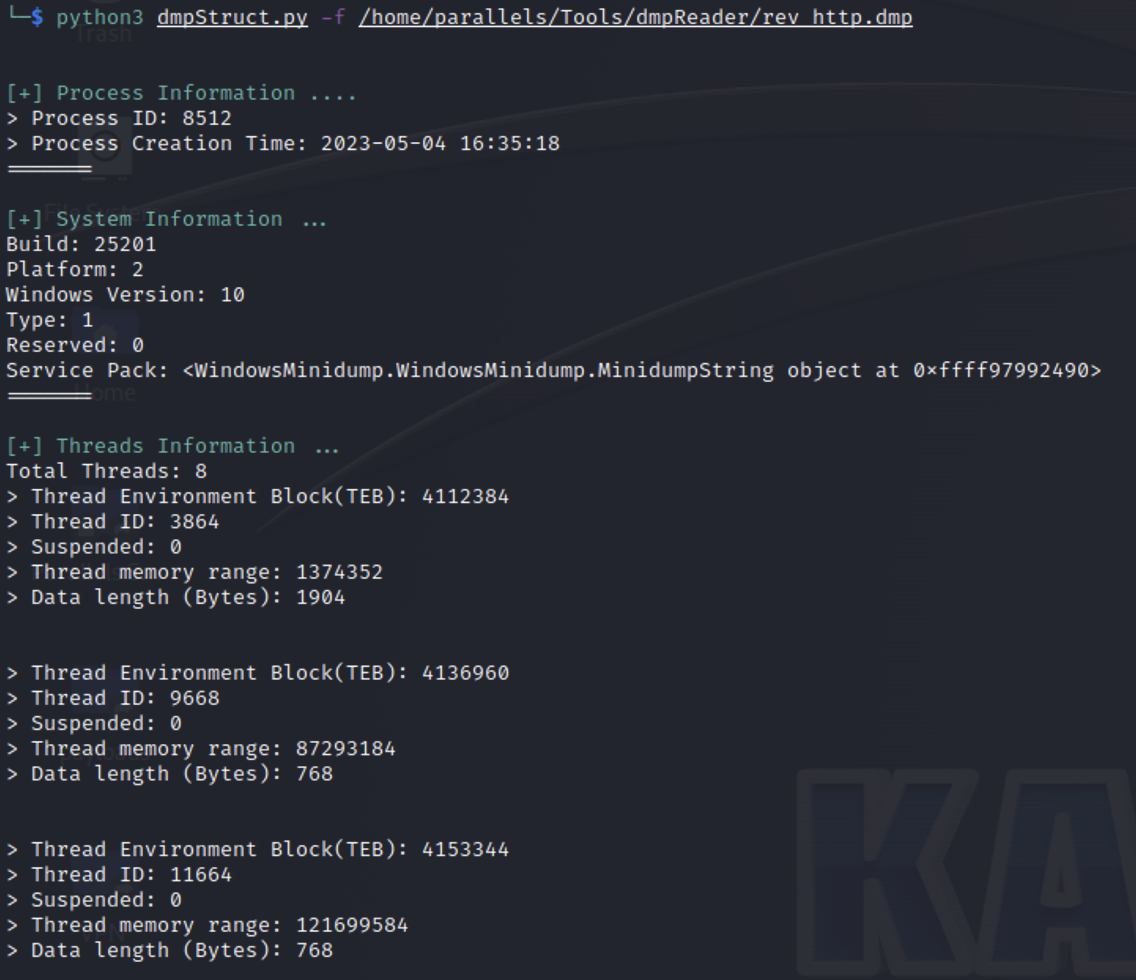
python3 -m pip install kataistruct
──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.
결과는 자동으로 memoryStrings.txt에 저장됩니다.
# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X