Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/chichou/grapefruit
Android SecurityiOS SecurityDynamic Code Analysis (DAST)Mobile App PentestingReverse EngineeringPenetration TestingMobile SecurityBinary AnalysisiOS Security #11위
1.4k11913420시간 58분 전Kitploit 검토 완료
공유
GitHub
chichou/grapefruit

grapefruit

iOS 및 Android용 오픈소스 모바일 보안 테스트 제품군. 이전 명칭은 Passionfruit
저장소 보기웹사이트

logo

Grapefruit: 오픈소스 모바일 보안 테스트 도구 모음

John Discord npm version Commits contributors License

Frida 기반의 런타임 모바일 애플리케이션 계측 도구 모음입니다. 웹 기반 인터페이스를 통해 모바일 앱을 검사하고, 후킹하고, 수정할 수 있습니다.

이제 iOS와 Android를 모두 지원합니다!

빠른 시작

기기에서 Frida 서버가 실행 중이어야 합니다. 먼저 공식 설정 가이드(Android)를 따르세요.

npm (권장, Node.js 22.18+ 필요)

npm install -g igf
igf

설치 없이 실행하기 (Node.js 22.18+ 필요)

npx igf

사전 빌드된 바이너리는 macOS, Linux, Windows용으로 GitHub Releases에서 이용할 수 있습니다. 소스 개발과 사전 빌드된 실행 파일 모두 Node.js를 사용합니다. npm 워크플로에 대해서는 개발 가이드를 참조하세요.

사용법

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

환경 변수

변수설명기본값
HOST서버 바인드 주소127.0.0.1
PORT서버 포트31337
FRIDA_VERSIONFrida 주 버전 (16 또는 17)17
FRIDA_TIMEOUTFrida 작업 타임아웃 (ms)1000
PROJECT_DIR데이터/캐시/로그용 프로젝트 디렉터리현재 작업 디렉터리의 .igf

명령줄 플래그와 환경 변수가 모두 설정된 경우 명령줄 플래그가 우선합니다.
기능

  • 런타임 메서드 후킹 - 구조화된 로깅으로 네이티브 및 관리형 함수 가로채기
  • 암호화 API 가로채기 - 데이터 캡처와 함께 암호화/복호화 작업 모니터링
  • 파일시스템 브라우저 - 16진수/텍스트 미리보기로 파일 탐색, 업로드, 다운로드 및 검사
  • SQLite 데이터베이스 검사 - 테이블 탐색, 쿼리 실행 및 결과 보기
  • Syslog 스트리밍 - 실시간 시스템 및 에이전트 로그 모니터링
  • 프로세스 크래시 보고 - 레지스터 덤프 및 백트레이스를 포함한 예외 핸들러
  • Flutter 지원 - 플랫폼 메서드 채널 모니터링 및 Dart AOT 스냅샷, 함수, 클래스, 문자열, 참조 및 복구된 컴포넌트 탐색
  • React Native 지원 - 브리지 검사기 및 JavaScript 주입 REPL
  • 메모리 스캐너 - 프로세스 메모리 검색 및 검사
  • 프라이버시 모니터 - 민감한 API 접근 추적 (카메라, 마이크, 위치, 센서 등)
  • 스레드 검사기 - 프로세스 스레드 보기 및 관리
  • 모듈/심볼 브라우저 - 로드된 모듈 및 내보낸 심볼 검사
  • 분석 및 디컴파일 - DEX, Flutter AOT, Hermes 바이트코드 및 네이티브 코드. 후킹 스크립트 생성을 위한 AI 지원 제공

iOS

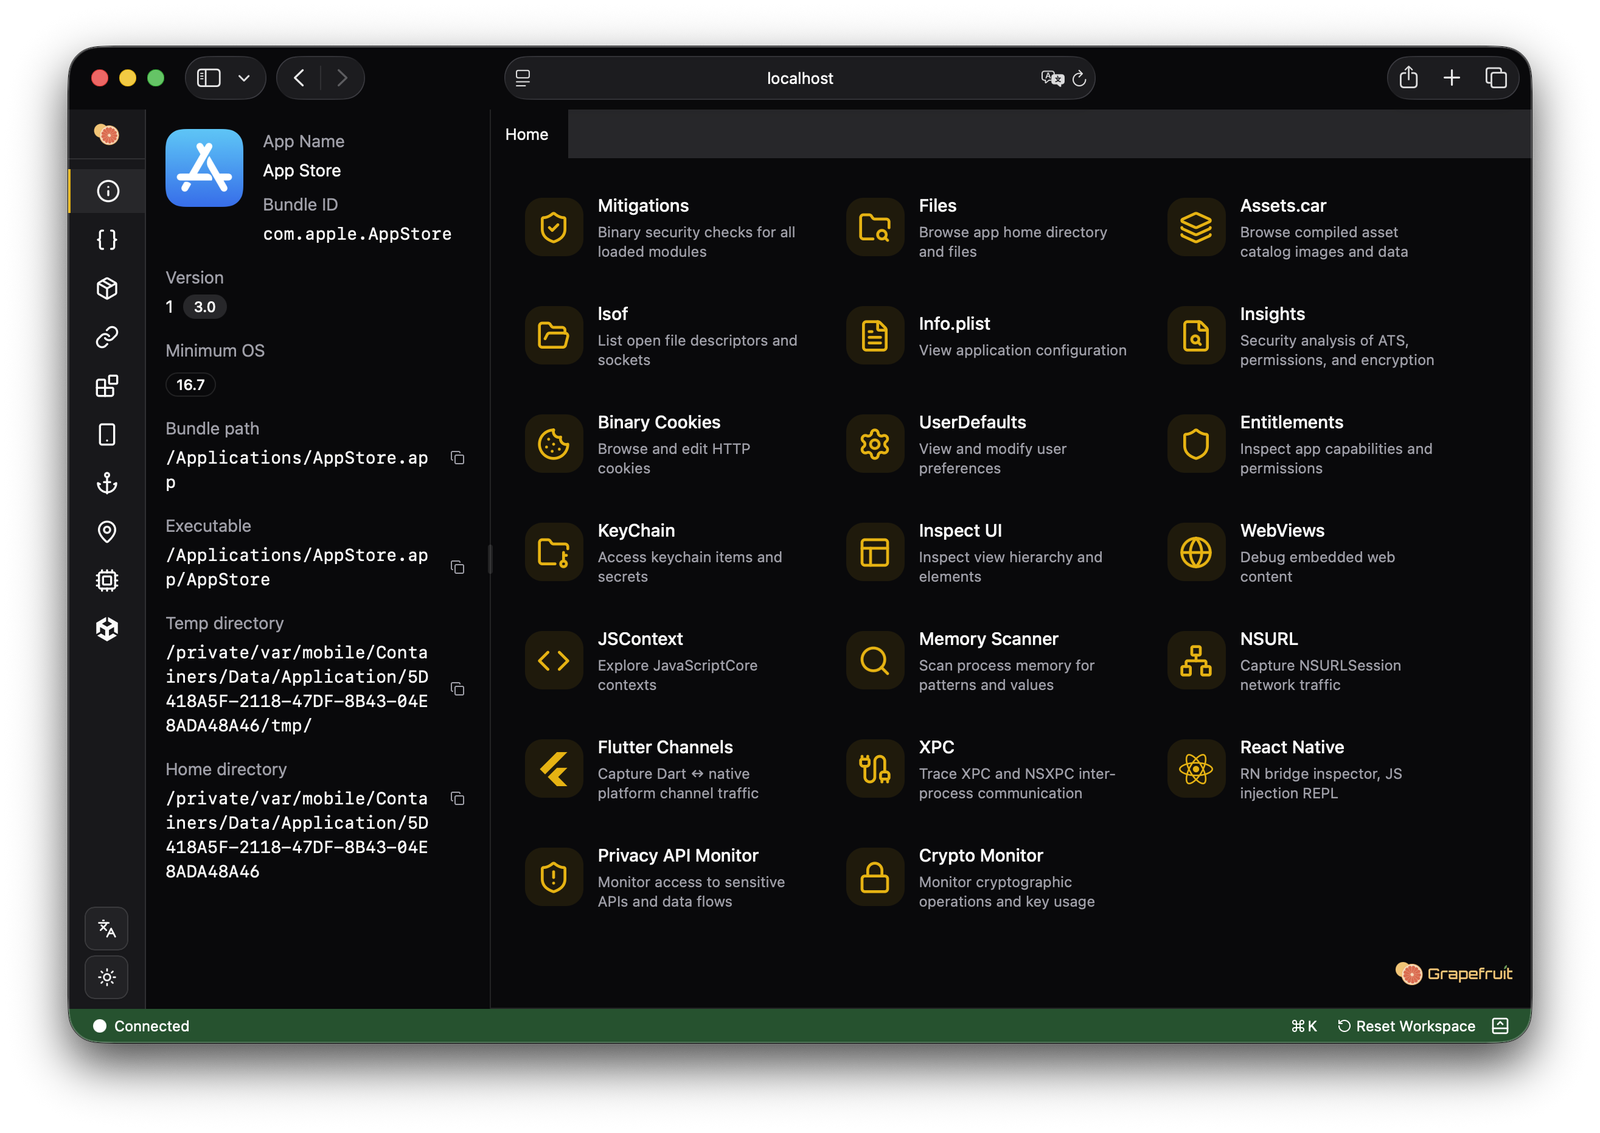
iOS 스크린샷
  • Keychain 접근 및 수정
  • NSURL 세션 트래픽 캡처 (HTTP/HTTPS/WebSocket)
  • JavaScript 실행을 포함한 WebView 및 JSContext 검사
  • UI 계층 덤프 및 요소 강조 표시
  • Info.plist, entitlements 및 바이너리 쿠키 뷰어
  • 생체 인증 (Touch ID / Face ID) 우회
  • UserDefaults 브라우저
  • 페이스트보드 및 파일 작업 모니터링
  • 지리적 위치 스푸핑
  • 기기 ID 스푸핑
  • Objective-C 클래스 및 메서드 검사
  • 열린 파일 핸들 및 네트워크 연결 (lsof)
  • 보안 분석 (PIE, ARC, 스택 카나리, 암호화)
  • 에셋 카탈로그 뷰어 (Assets.car)
  • XPC/NSXPC 메시지 검사

Android

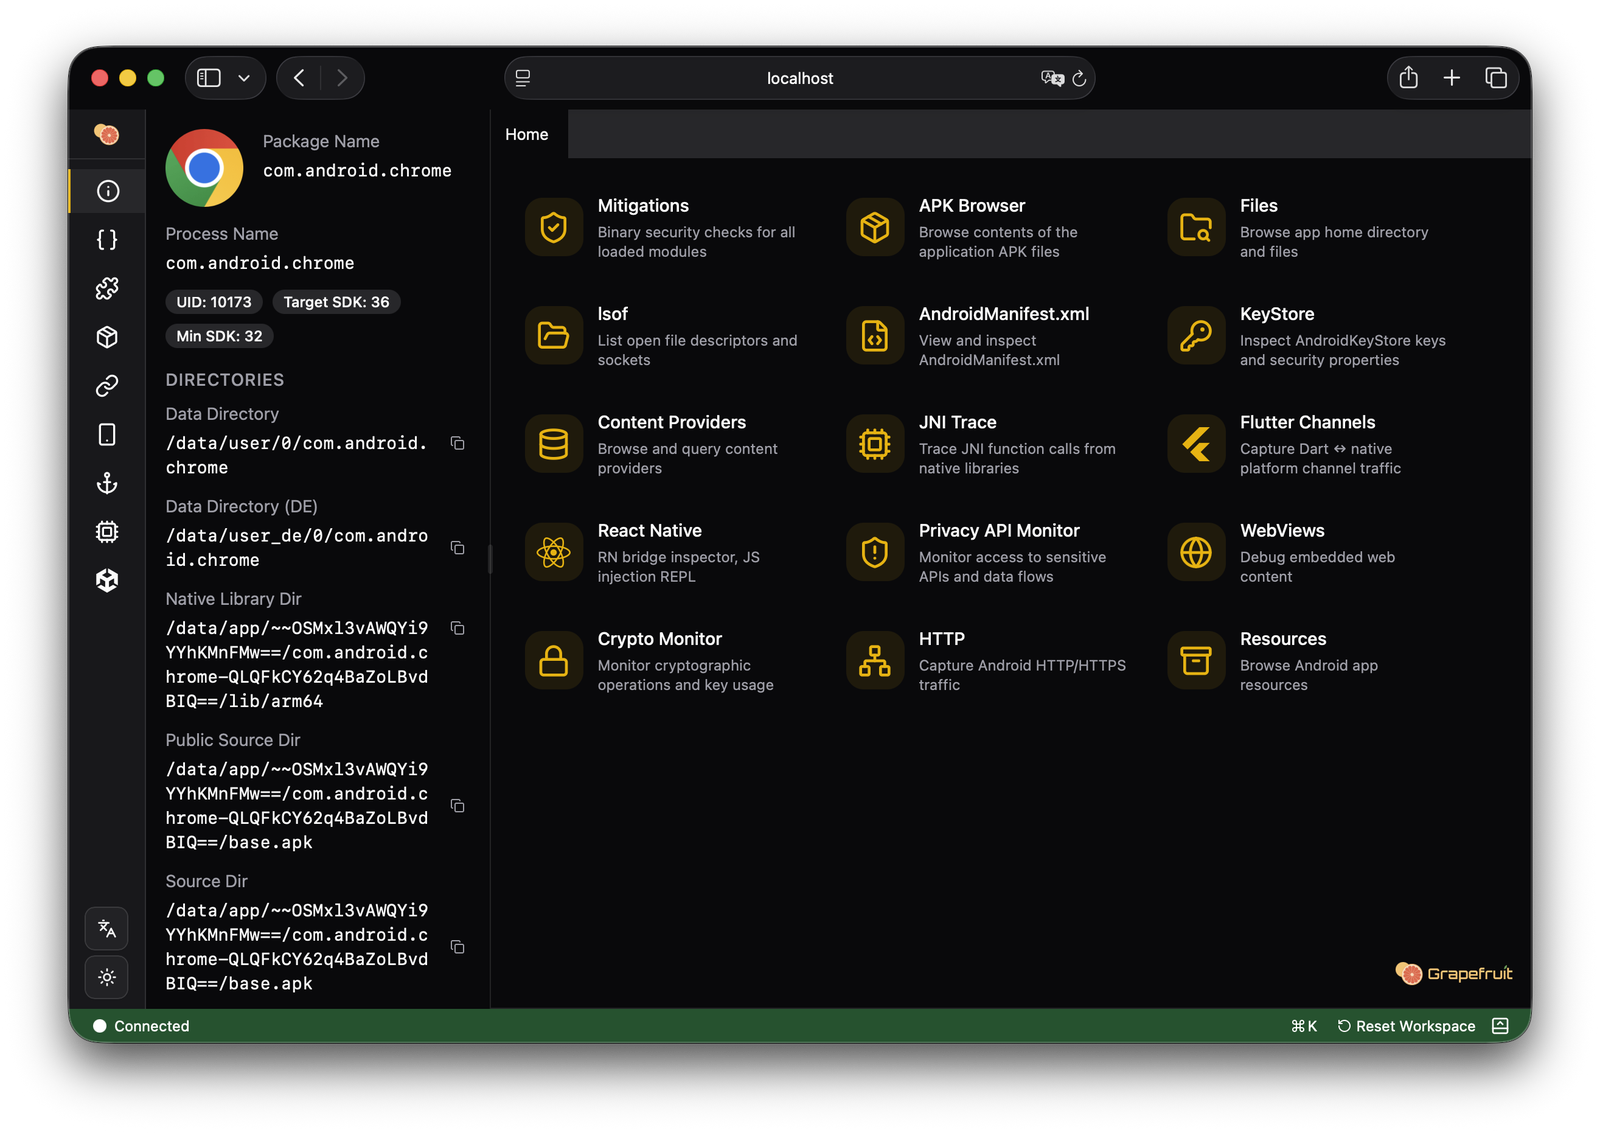
Android 스크린샷
  • AndroidManifest.xml 디코더 및 컴포넌트 브라우저 (액티비티, 서비스, 리시버, 프로바이더)
  • 키 속성을 포함한 Android Keystore 검사
  • 콘텐츠 프로바이더 쿼리, 삽입, 업데이트 및 삭제
  • 인수, 반환 값 및 백트레이스를 포함한 JNI 호출 추적
  • Java 클래스 검사 (메서드, 필드, 인터페이스)
  • 인텐트 빌드 및 실행
  • 열린 파일 핸들 및 네트워크 연결 (lsof)
  • HTTP 트래픽 캡처 (OkHttp, Volley, URLConnection)
  • 리소스 브라우저
  • 클립보드 및 SharedPreferences 모니터링
  • 브로드캐스트 리시버 모니터링

문서

  • CLI 및 데몬
  • 개발
  • 아키텍처
  • RPC
  • 감사의 글

범위 및 비목표

이 프로젝트에는 변조 방지 보호에 대한 내장 우회 기능이 포함되어 있지 않습니다:

  • Frida 탐지 우회
  • SSL/TLS 인증서 피닝 우회
  • 탈옥 또는 루팅 탐지 우회

근거: RASP (런타임 애플리케이션 자체 보호) 솔루션은 계측 프레임워크를 탐지하기 위해 지속적으로 진화합니다. 효과적인 우회를 유지하려면 새로운 탐지 방법을 따라잡기 위한 지속적인 노력이 필요하며, 이는 상당한 유지 관리 부담과 잠재적인 안정성 문제를 초래합니다. 또한 이러한 우회는 애플리케이션에 매우 특화되어 있어 범용 솔루션은 취약합니다.

취약한 내장 우회 기능을 제공하는 대신, Grapefruit는 전용 우회 도구와 잘 조합되는 계측 및 검사 기능에 중점을 둡니다.

RASP 우회가 필요한 승인된 평가를 위한 권장 접근 방식:

  1. Frida Syscall Tracer — frida-strace(Frida 17.8.0+)를 사용하여 대상 프로세스의 시스템 호출을 추적합니다. 이는 Grapefruit를 연결하기 전에 탐지 아티팩트를 식별하고 어떤 패치가 필요한지 판단하는 데 도움이 됩니다:

    frida-strace -U -f com.example.app
    

    자세한 내용은 Frida 17.8.0 릴리스 노트를 참조하세요.

  2. 멀티 세션 아키텍처 — Frida는 동일한 프로세스에 여러 세션을 연결하는 것을 지원합니다. 먼저 RASP 우회 스크립트로 별도의 세션을 스폰한 다음 Grapefruit를 실행하세요. Grapefruit는 대상 앱이 이미 실행 중임을 감지하면 다시 스폰하지 않고 기존 프로세스에 연결하므로, 이미 적용된 우회가 그대로 유지됩니다.

보안

Grapefruit는 기본적으로 127.0.0.1에 바인딩되며 내장 인증 기능이 없습니다. 웹 UI와 API는 모든 로컬 프로세스에서 접근할 수 있습니다. 기본적으로 교차 출처 요청이 차단되지만(CORS 헤더 없음, Socket.IO는 교차 출처 연결 거부), 이것만으로는 공유 환경이나 원격 환경에 충분하지 않습니다.

원격 접근이나 다중 사용자 보안이 필요한 경우, TLS, 접근 제어, 로깅을 위해 Grapefruit를 Caddy와 같은 인증된 리버스 프록시 뒤에 두세요. 인증 없이 Grapefruit를 네트워크에 직접 노출하지 마세요.


라이선스

MIT

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    389
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    257
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    247

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →