

radioguard
 pushkarreddyy/radioguard
Android용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)
android-securitydefensive-toolsvulnerability-analysis+7
6
pushkarreddyy/radioguardAndroid용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 수집기를 위한 중앙 콘솔. 플릿을 스캔하고, 호스트 간 결과를 상호 연관시키며, IOC 피드와 SIEM 전달을 한 곳에서 관리합니다.
 bombinisecurity/bombini
Aya 기반 eBPF 보안 모니터링 및 샌드박싱 에이전트
 ivankovic/stop-bots
악성 봇이 서버에 접근하는 것을 자동으로 차단하세요
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.
 safeagent-beihang/clawguard
엔터프라이즈 AI 에이전트 보안 툴킷으로, SKILL.md 기반 모듈을 통해 사전 점검 감사, 구성 강화, 런타임 위협 탐지, 그리고 프롬프트 인젝션 및 의도 표류에 대한 능동적 방어를 제공합니다.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 bert-janp/open-source-threat-intel-feeds
이 저장소에는 추가 요구 사항 없이 사용할 수 있는 오픈 소스 무료 위협 인텔리전스 피드가 포함되어 있습니다. IP, URL, CVE 및 해시와 같은 여러 유형이 포함되어 있습니다.
 gmh5225/crowarmor
리눅스 커널 보안 드라이버로, LSM을 사용하여 시스템을 강화하고, 시스템 콜 테이블 무결성을 모니터링 및 복원하며, CPU 제어 레지스터를 변조로부터 보호합니다.
 withsecurelabs/lazarus-sigma-rules
Sigma 규칙으로 Lazarus 그룹의 TTP를 탐지하며, 악성 문서 실행, PowerShell 남용, 예약 작업, 자격 증명 접근을 포함하고 Sysmon 및 Windows 이벤트 로그용으로 설계되었습니다.
 elihiho/security-operations-labs
위협 모델링, IT/OT 세그멘테이션, Snort 탐지 및 Drupal 탐지 프로필의 재현 가능한 검증.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
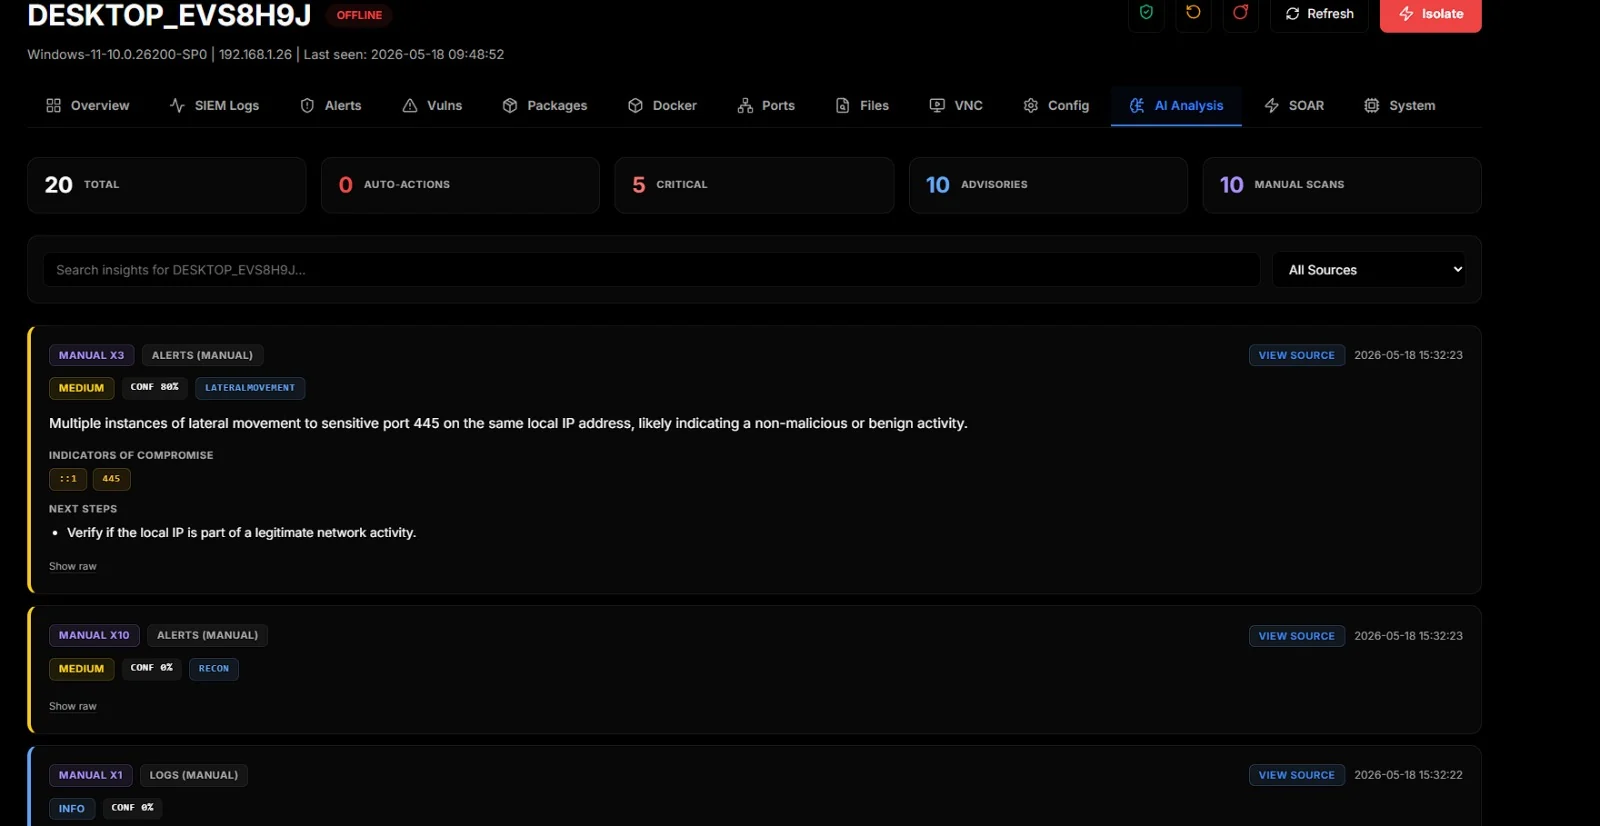 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 mr-r3b00t/cve-2026-0300
가짜 취약점 환경으로 설계된 디셉션 허니팟으로, CVE-2026-0300을 노린 공격 시도를 시뮬레이션하고 모니터링하여 분석 및 방어를 위한 공격자 행동을 포착합니다.