
 ivankovic/stop-bots
악성 봇이 서버에 접근하는 것을 자동으로 차단하세요


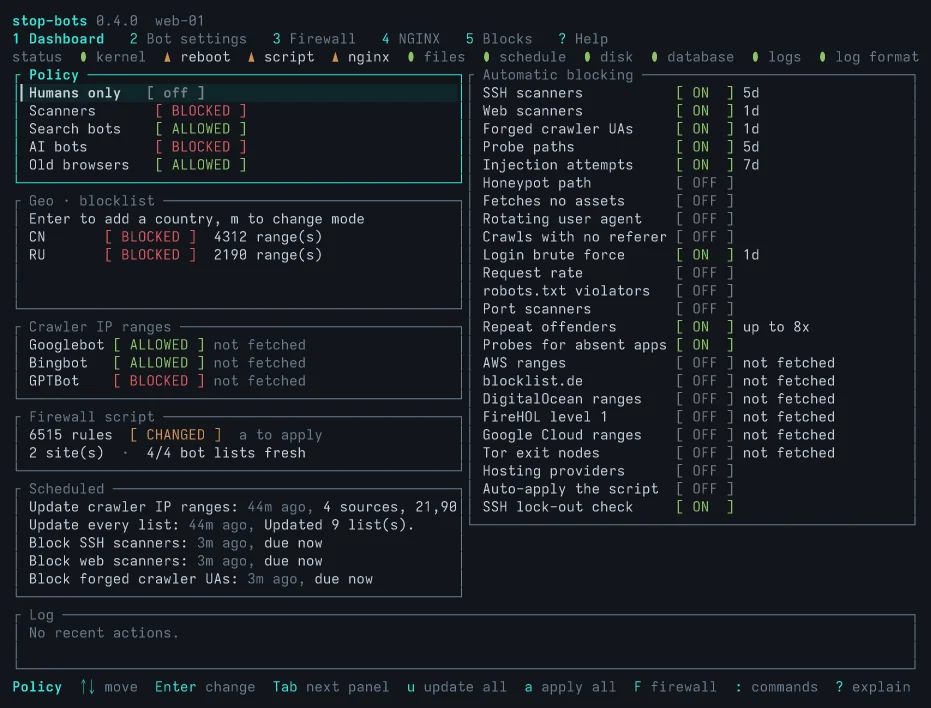
CDN 뒤에 숨지 않고도 나쁜 봇을 막도록 서버를 구성하는 데 도움을 주는 TUI와 CLI입니다. 기존 웹 서버(nginx, Apache, Traefik 또는 NPMplus)와 방화벽(nftables 또는 iptables)을 위한 멋진 UI입니다. Cloudflare 뒤에 숨고 싶지 않고 한 회사에 모든 왕국의 열쇠를 넘기고 싶지 않은 우리를 위한 도구입니다.
두 가지 방식으로 보호합니다:
이 도구는 자신을 해치는 일을 하지 않도록 노력합니다. 적용하기 전에 항상 어떤 변경 사항이 있는지 먼저 보여주며, 추가 안전을 위해 --dry-run 플래그를 사용할 수 있습니다. 하지만 결국 편의를 위해 auto-apply를 활성화하고 싶어질 것이라고 생각합니다. 이 때문에 앱은 잠금(lockout)을 피하려고도 노력합니다. SSH 로그인에 성공한 IP 주소는 절대 차단되지 않고, 웹서버 구성은 항상 적용 전에 테스트되며, HTTP 프록시 뒤에서 실행되는 앱을 인식하고 동적 탐지 규칙을 앱에 맞게 조정하려고 시도합니다.
빅 레드 버튼: sudo stop-bots uninstall all
이 readme의 나머지 부분은 AI가 작성했습니다. 자신의 AI에게 요약을 요청해도 괜찮습니다, 저는 신경 쓰지 않습니다.
설치는 아무것도 시작하지 않으며, 적용하기 전까지는 아무것도 기록되지 않습니다. 새 데이터베이스가 시작될 때의 설정으로 첫 적용을 하면:
그리고 다음은 어디에 무엇이 기록되는지입니다:
| 무엇 | 어디 |
|---|---|
| 차단 규칙 | 각 사이트의 server 블록 내부, # BEGIN stop-bots와 # END stop-bots 사이 |
규칙에 필요한 파일, 설정에 하나가 필요할 때 (robots.txt, 속도 제한) | /etc/stop-bots/nginx/ 및 NGINX의 conf.d (Apache의 경우 /etc/stop-bots/apache/ 및 conf-enabled) |
| Traefik의 경우, 위 둘 모두 | Traefik의 파일 프로바이더가 읽는 디렉터리에 있는 자체 파일 stop-bots.yml; 사용자의 파일은 편집되지 않음 |
| NPMplus의 경우, 위 둘 모두 | 모든 NPMplus 호스트가 포함하는 custom_nginx/server_http.conf의 한 블록, custom_nginx/http_top.conf의 한 줄, 그리고 custom_nginx/stop-bots/의 자체 파일들; NPMplus가 작성하는 호스트 파일은 절대 편집되지 않음 |
| 방화벽 스크립트 | /etc/stop-bots/firewall.next.nft (iptables의 경우 .next.sh), 적용되면 firewall.nft로 복사됨; 자체 inet stop_bots 테이블만 건드림 |
| 설정, 차단 및 각각의 존재 이유 | /var/lib/stop-bots/db.sqlite3 |
다음은 새 데이터베이스와 단일 사이트 NGINX에서 sudo stop-bots batch --dry-run --diff를 실행한 결과입니다(실제 사용자 에이전트 패턴은 수백 개의 이름으로 구성되어 있어 축약했습니다):
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
Debian 또는 Ubuntu에서 APT 저장소를 사용하는 경우:
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
또는 Rust 1.88 이상과 함께 cargo install stop-bots를 사용하거나, GitHub releases에서 x86_64 또는 aarch64 Linux용 정적 바이너리를 받을 수 있으며, 각각 체크섬과 빌드 출처 증명이 포함되어 있습니다(다운로드 검증). 설치는 아무것도 시작하지 않습니다.
systemd가 있는 Debian 및 Ubuntu, 그리고 NGINX, Apache, Traefik 또는 NPMplus에서 테스트되었습니다. 방화벽을 위해 nft 또는 iptables-restore와 ip6tables-restore가 필요합니다. Caddy는 지원되지 않습니다.
NGINX가 기본값입니다. Apache 호스트에서는 한 번만 지정하고, 차단 규칙이 작성되는 mod_rewrite를 활성화하십시오:
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
Apache 지원은 NGINX보다 최근에 추가되었으며 Debian 및 Ubuntu 레이아웃(/etc/apache2)에서 테스트되었습니다. 몇 가지 기능은 NGINX 전용이며, 속도 제한도 그중 하나입니다.
Traefik 3 호스트에서는 Traefik의 파일 프로바이더가 읽는 디렉터리를 지정하고, Traefik의 액세스 로그에 사용자 에이전트를 유지하도록 설정하세요. 기본적으로는 제거되지만 대부분의 탐지기가 필요로 합니다:
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log
# In Traefik's static config
accessLog:
  filePath: /var/log/traefik/access.log
  fields:
    headers:
      names:
        User-Agent: keep
        Referer: keep
사이트 자체 라우터가 요청을 보기도 전에 차단된 요청에 403으로 응답하는 우선순위가 높은 라우터를 작성합니다. Traefik이 파일을 직접 읽으므로 리로드는 실행되지 않습니다. Docker 레이블에서 생성된 사이트는 호스트 전체 설정을 받습니다. 사이트가 자체 설정을 받는 경우는 해당 디렉터리 아래 파일에 라우터가 있을 때뿐입니다. Traefik은 403만 응답할 수 있으며, 생성된 robots.txt를 제공하거나 속도 제한을 할 수 없습니다.
NPMplus 호스트에서는 NPMplus의 데이터 디렉터리, 즉 compose 파일이 /data에 마운트하는 호스트 디렉터리(변경하지 않았다면 /opt/npmplus)를 가리키도록 하고, compose.yaml에서 LOGROTATE=true가 설정된 후 NPMplus가 기록하는 액세스 로그를 가리키도록 합니다:
sudo stop-bots set-web-server npmplus --root /opt/npmplus
sudo stop-bots set-log-paths --access-log /opt/npmplus/nginx/logs/access.log
NPMplus는 호스트가 저장될 때마다 각 호스트의 자체 설정을 다시 작성하므로, stop-bots는
해당 파일들을 절대 편집하지 않습니다. stop-bots는 모든 NPMplus 호스트가 포함하는
custom_nginx/server_http.conf에 하나의 블록을, custom_nginx/http_top.conf에 한 줄을
작성하며, 두 파일의 나머지 부분은 원래대로 둡니다. 컨테이너 내부에서
docker exec npmplus nginx -t와 docker exec npmplus nginx -s reload로 NGINX를
테스트하고 리로드합니다. 다른 이름의 컨테이너라면 set-web-server에 --test와 --reload를
전달하십시오. 모든 호스트는 호스트 전체 설정을 받으므로, 자체 설정을 가진 사이트는
거부됩니다. NPMplus에는 stop-bots가 작성할 수 있는 단일 호스트용 파일이 없습니다.
Apache, Traefik, NPMplus는 NGINX보다 테스트가 덜 되어 있습니다. 저는 NGINX를 직접 운영하므로, 실제 트래픽이 뒤에 있는 백엔드는 NGINX입니다. Apache, Traefik, NPMplus는 컨테이너에서 실제 서버를 대상으로 테스트되지만 일상적으로 사용되지는 않습니다. 이들 중 어느 것에서든 문제가 보이면 이슈를 열어 주십시오.
이 저장소를 클론한 뒤, Podman(또는 STOP_BOTS_CONTAINER_RUNTIME=docker)과
Rust 툴체인이 있으면:
make demo
바이너리를 빌드하고 NGINX가 실행 중인 일회용 Ubuntu 컨테이너의 셸로 진입하며, 로그에 이미 몇 개의 잘못된 요청이 기록되어 있고 시도해 볼 항목 목록도 제공합니다. 적용되는 방화벽 규칙은 컨테이너 내부에만 유지되며, exit를 입력하면 컨테이너가 삭제됩니다.
sudo stop-bots는 TUI를 시작합니다. 웹 서버의 설정을 다시 작성하고 방화벽 규칙을 로드하기 때문에 root 권한이 필요합니다. ?는 커서 아래에 있는 항목을 설명하고, 다시 ?를 누르면 모든 화면의 모든 키를 보여줍니다.
모든 명령은 sudo로 실행하세요. root 권한이 없으면 stop-bots는
/var/lib/stop-bots/db.sqlite3를 열 수 없어 자체 데이터베이스로 대체되며(어느 것인지 출력됨),
설정이 하나도 들어 있지 않습니다.
또는 스크립트용으로 CLI에서 실행할 수도 있습니다:
sudo stop-bots status
sudo stop-bots batch --dry-run --diff
sudo stop-bots batch --apply
sudo stop-bots install firewall
sudo stop-bots status
stop-bots --help는 모든 명령을 나열합니다.







