

wpscan
 wpscanteam/wpscan
취약점을 탐지하고 플러그인/테마/사용자를 열거하며 약한 비밀번호를 점검하는 WordPress 보안 스캐너입니다. 실시간 취약점 데이터를 위해 WPScan API와 통합됩니다.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+7
9.7k
 hahwul/dalfox
매개변수 분석, WAF 핑거프린팅, DOM/AST 검증을 갖춘 빠른 XSS 스캐너. CLI, 파이프라인 또는 REST API를 통해 반사형, 저장형, DOM 기반 XSS 탐지를 지원합니다.
 kaisonox/apiscope
Windows 애플리케이션을 가로채고 모니터링하기 위한 API 후킹 프레임워크
 cloudflare/security-audit-skill
독립적으로 검증된 기계 판독 가능 결과를 제공하는 다단계 보안 감사용 코딩 에이전트 스킬
 kashithecomfy/comfyengine
ComfyEngine은 실행 중인 프로세스를 모니터링, 패치 및 스크립팅해야 하는 사람들을 위해 제작된 메모리 탐색 툴킷입니다.
 rogerorr/nttrace
Windows 'native' API를 위한 strace와 유사한 프로그램
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota 및 기타 게임(Source 2)을 위한 런타임 스키마 + RTTI 추출 도구입니다. source2gen이 필요하지 않습니다.
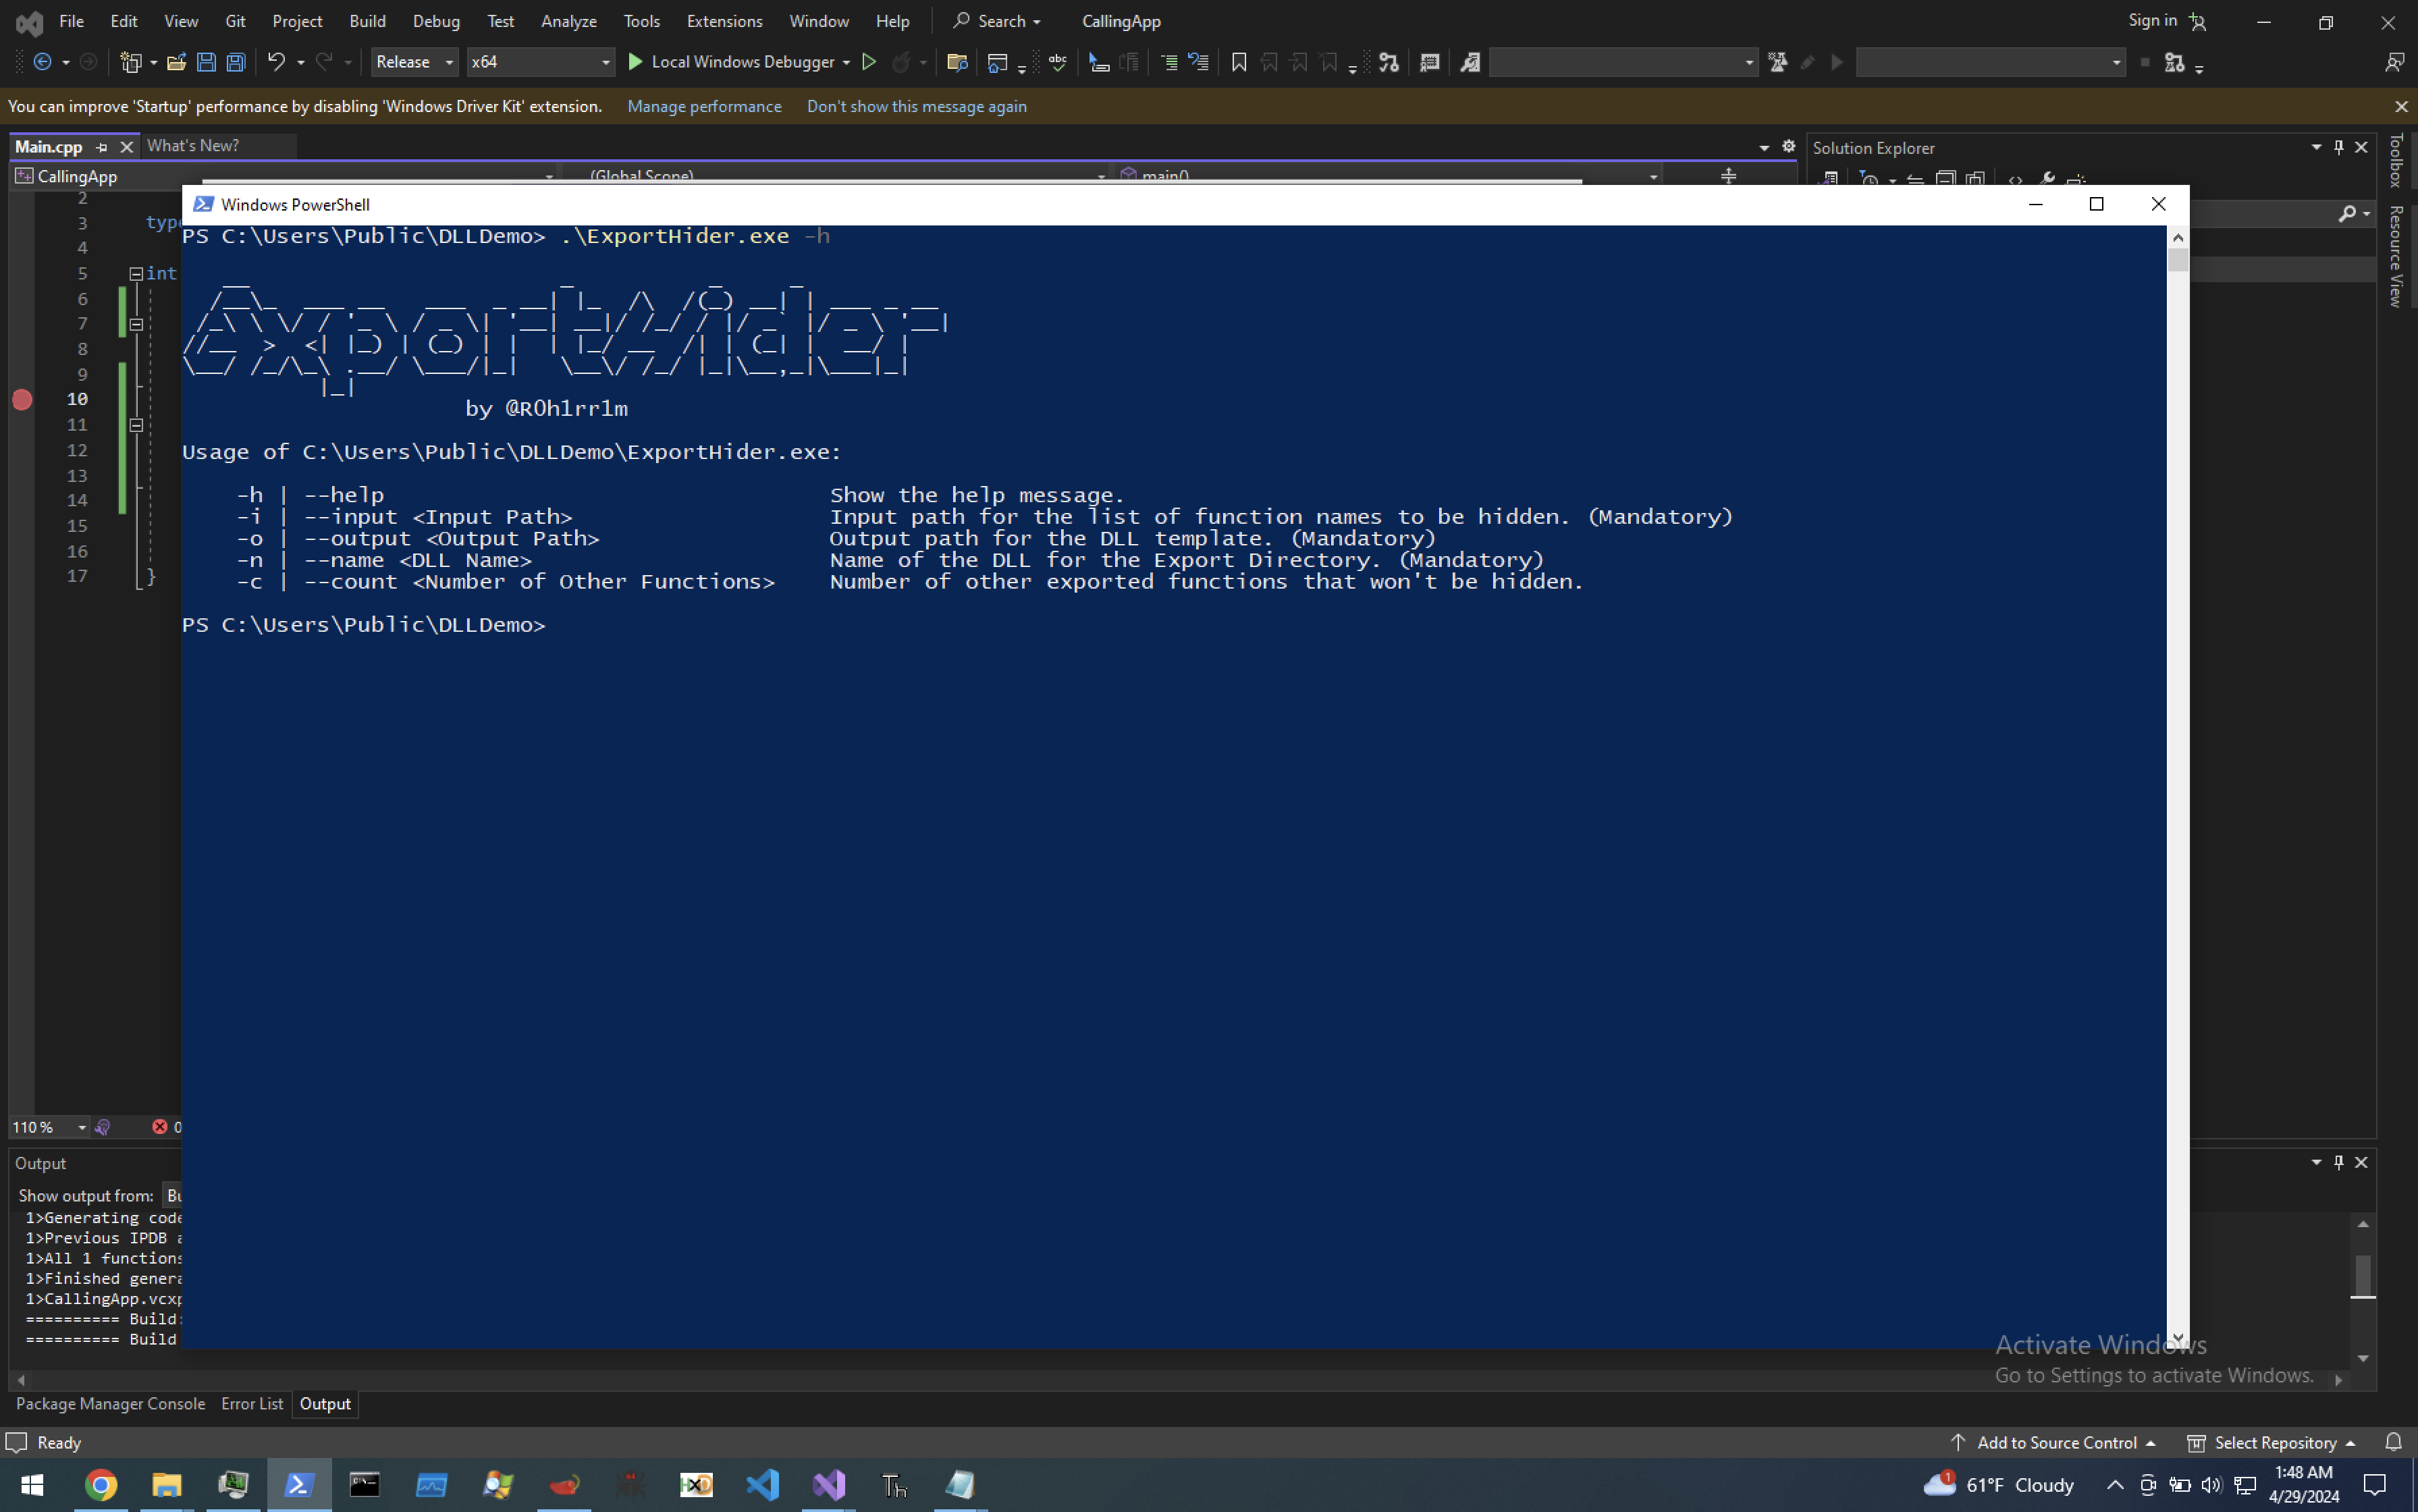 frkngksl/exporthider
ExportHider: DLL 파일에서 내보낸 함수를 숨기기 위해 런타임 중 Export Table을 생성합니다.
 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
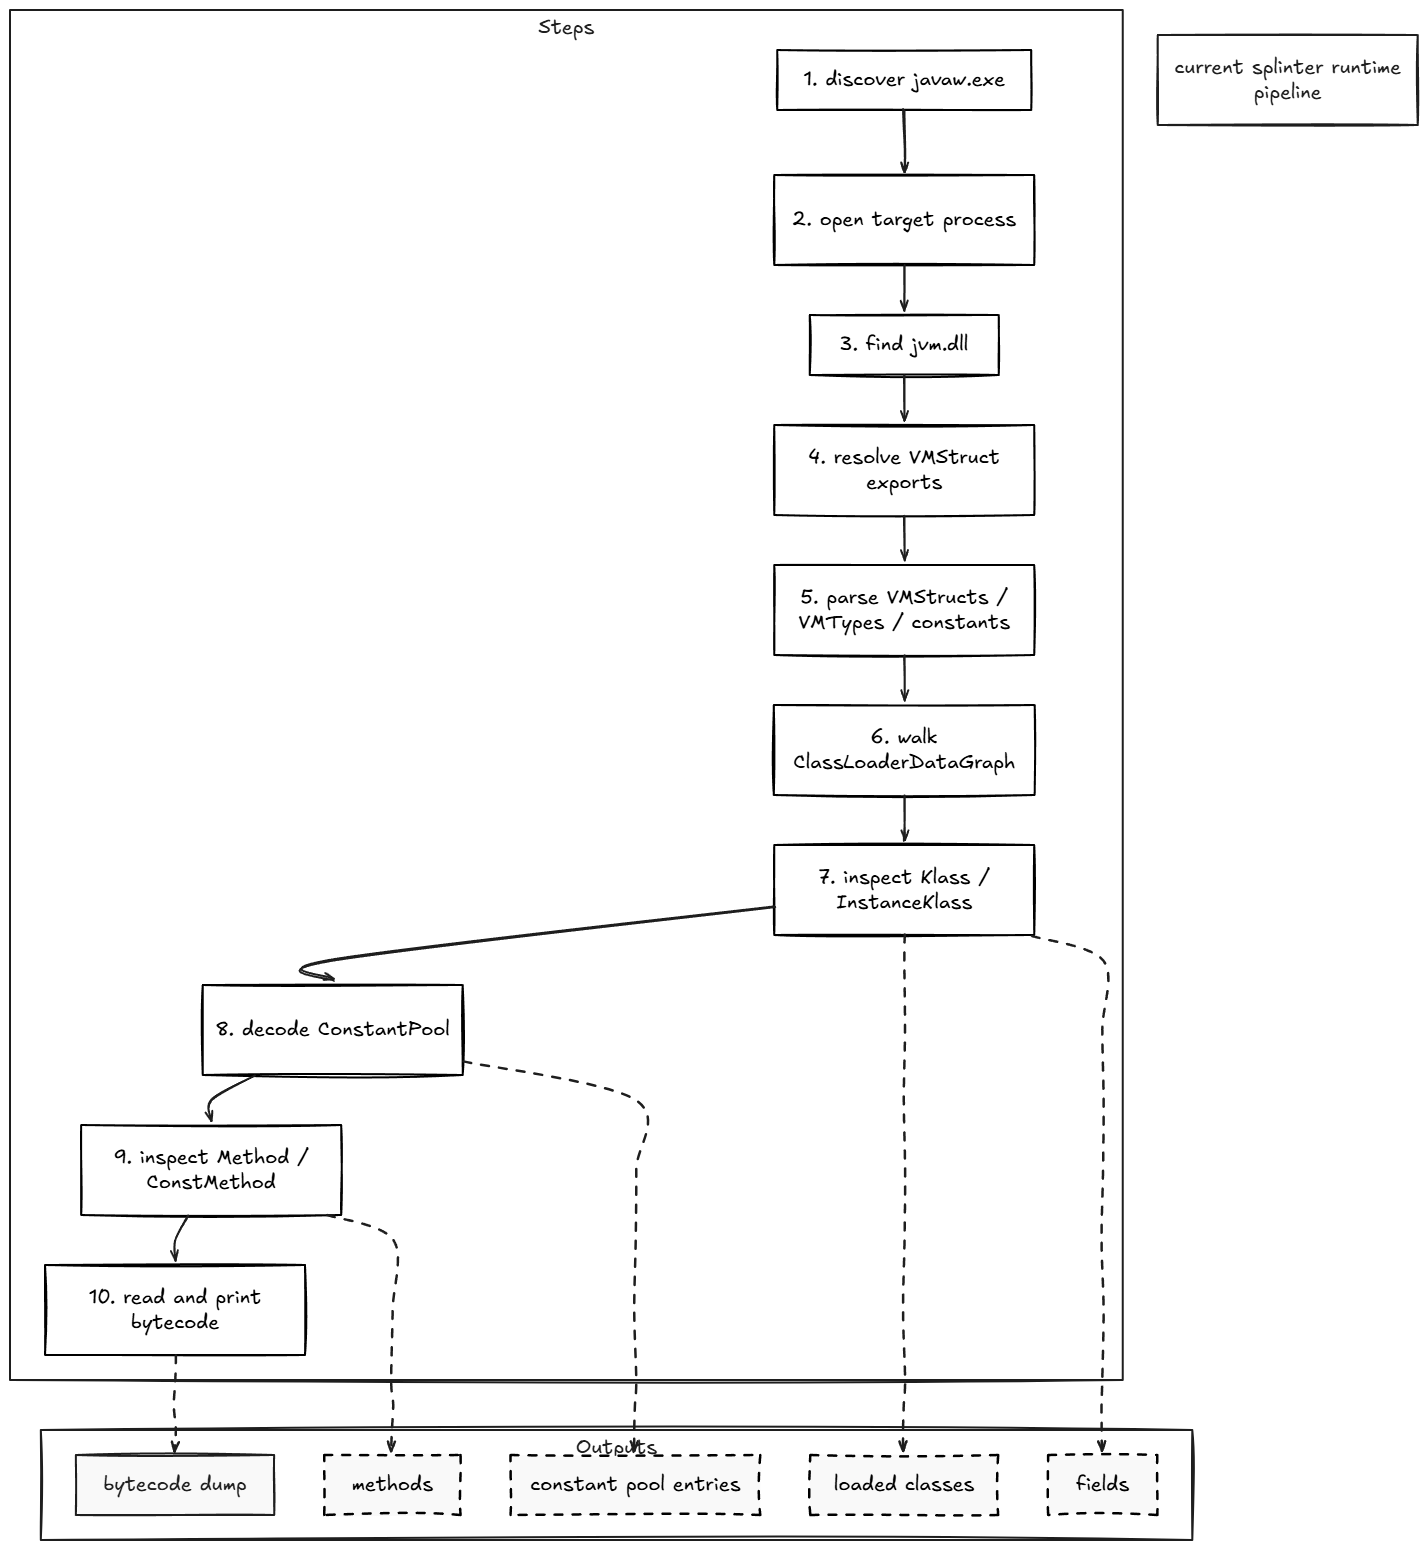 awrped/splinter
클래스, 메서드, 필드, 상수 풀 및 바이트코드를 검사하기 위한 런타임 JVM 분석 툴킷
 theshinigami/mafrida
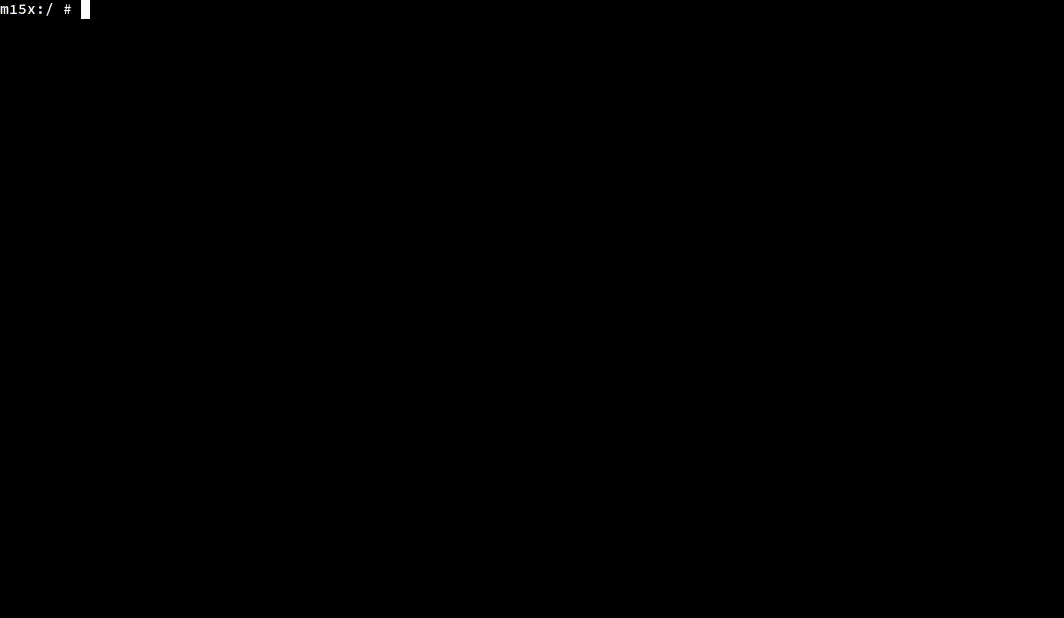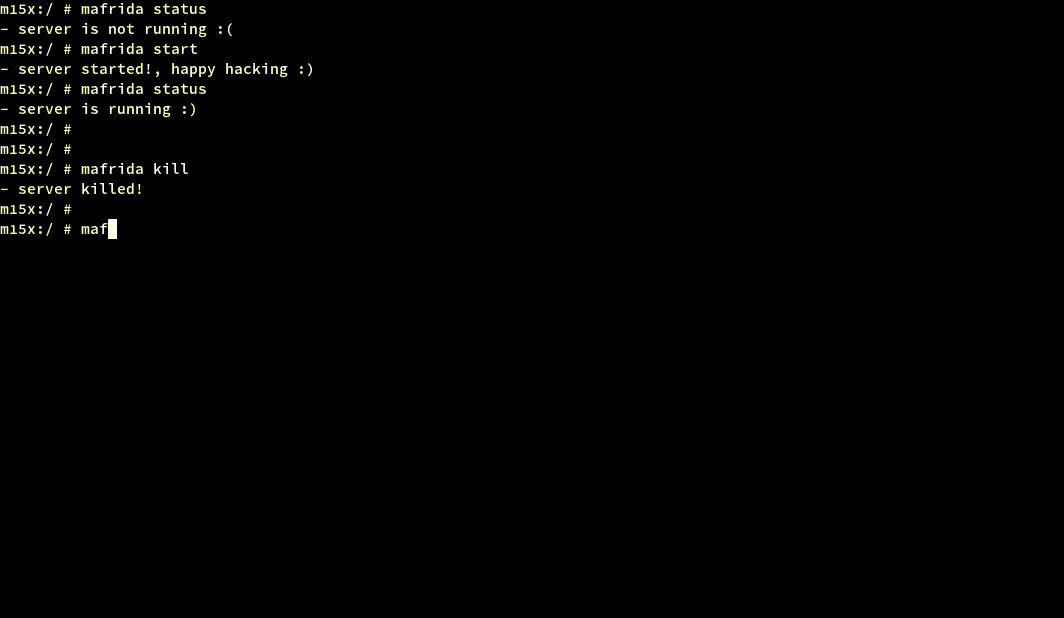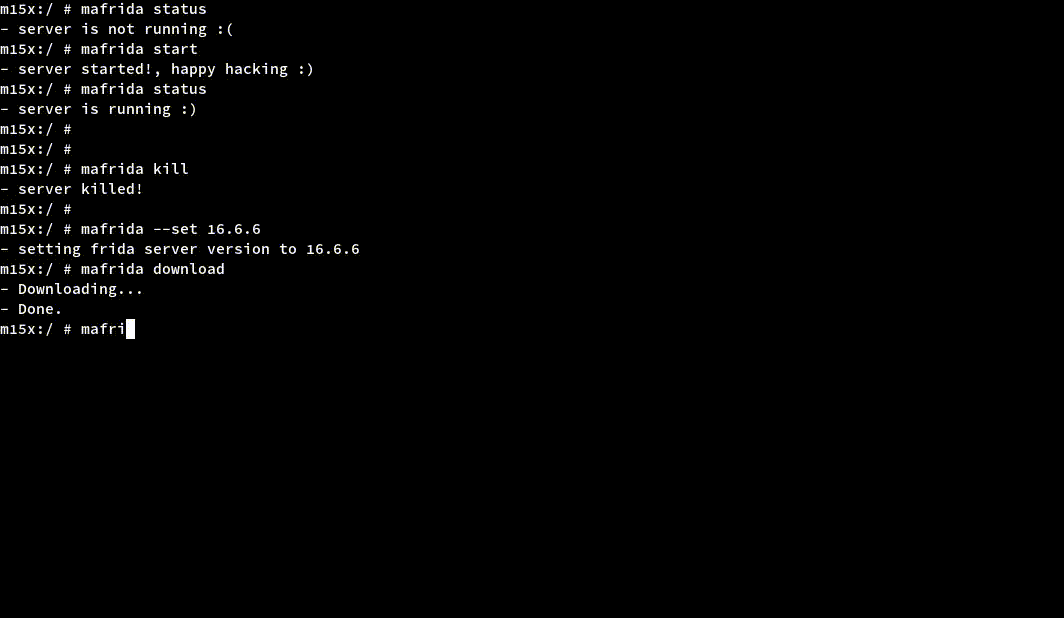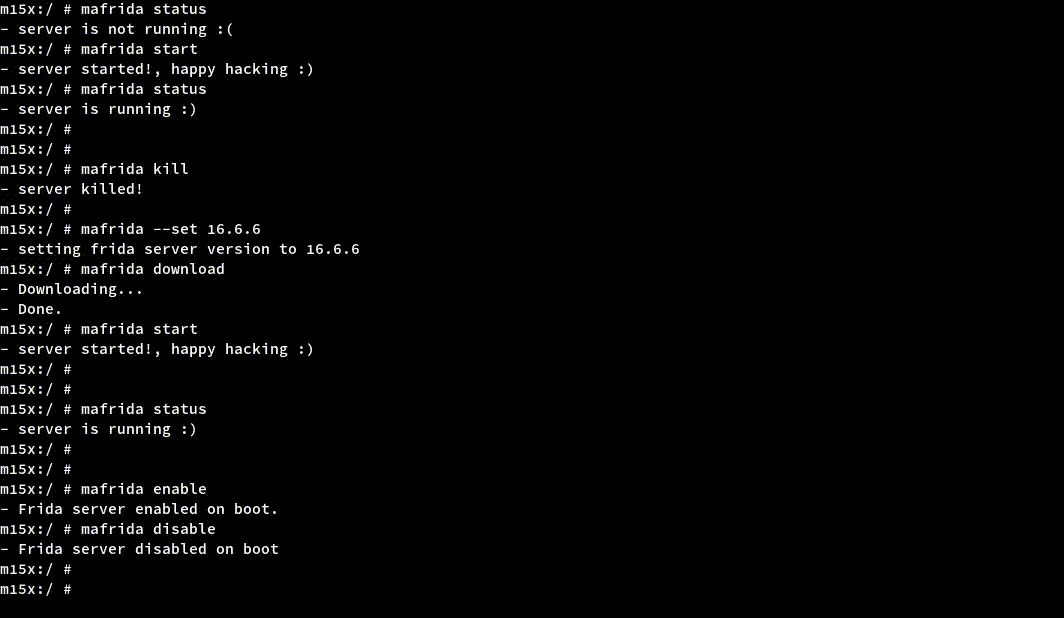
안드로이드에서 Frida 서버를 간편하게 실행할 수 있는 Magisk 모듈로, 특정 버전 다운로드, 서버 활성화/비활성화 등을 위한 쉬운 관리 명령어를 제공합니다.

 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 projectdiscovery/httpx
빠르고 다중 프로브를 사용하는 HTTP 툴킷으로, 정찰 및 정보 수집을 위한 도구입니다. TLS, CSP, 헤더, 기술 스택, CDN을 검사합니다. 매처, 필터 및 JSON 출력을 지원하여 자동화된 보안 테스트에 사용됩니다.
 enablesecurity/wafw00f
정상 및 악성 요청에 대한 HTTP 응답을 분석하여 200개 이상의 WAF 제품을 식별 및 탐지하는 자동화된 웹 애플리케이션 방화벽 핑거프린팅 도구입니다.
 lmacken/pyrasite
실행 중인 Python 프로세스에 코드 주입
 cornerpirate/java-stager
메모리에서 Java 파일을 다운로드, 컴파일 및 실행할 수 있는 PoC Java Stager