
 kubesphere/kubeeye
클라우드 네이티브 Kubernetes 클러스터 검사 도구로, 사용자 정의 OPA, PromQL 및 시스템 규칙을 사용하여 애플리케이션 구성 오류, 비정상 구성 요소 및 노드 문제를 감지합니다.
 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 ine-labs/awsgoat
AWSGoat : 매우 취약한 AWS 인프라
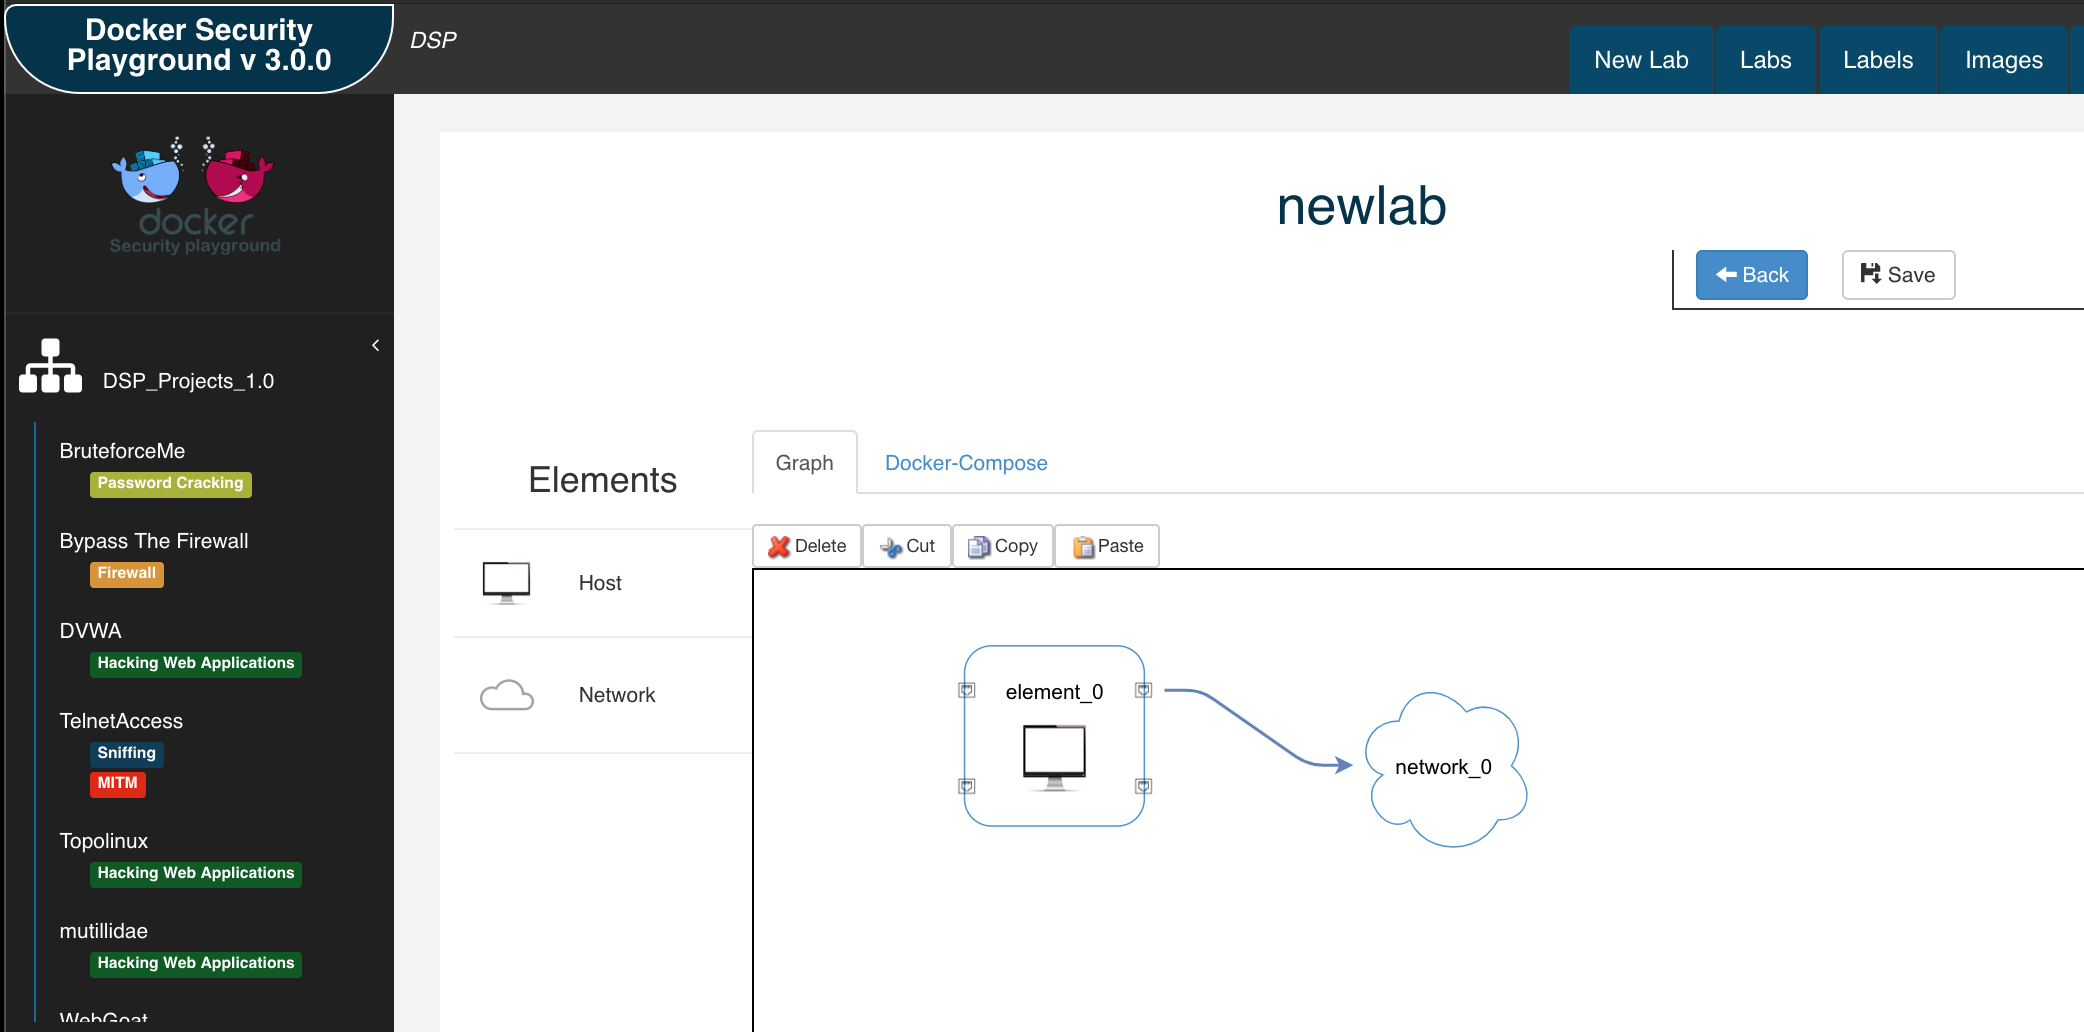 dockersecurityplayground/dsp
네트워크 보안 및 침투 테스트 기술 연구를 위한 마이크로서비스 기반 프레임워크
 mondoohq/installer
리눅스, macOS 및 Windows용 cnquery & cnspec 설치 스크립트
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
 rosehgal/dockerent
실행 중인 도커 컨테이너 및 도커 네트워크의 취약점과 구성 문제를 분석하는 유일한 오픈소스 도구입니다.
 himazawa/bento
Bento Toolkit은 침투 테스트 및 CTF를 위한 최소한의 Fedora 기반 컨테이너로, GUI 애플리케이션이 추가된 것이 특징입니다.
 controlplaneio/simulator
쿠버네티스 보안 교육 플랫폼 - 보안 완화에 초점
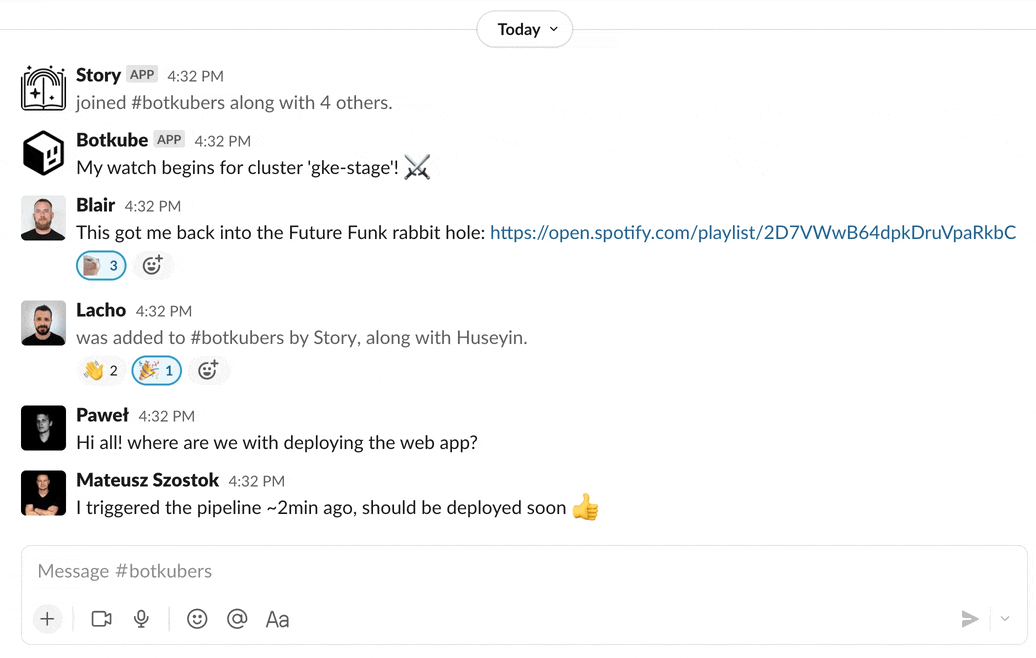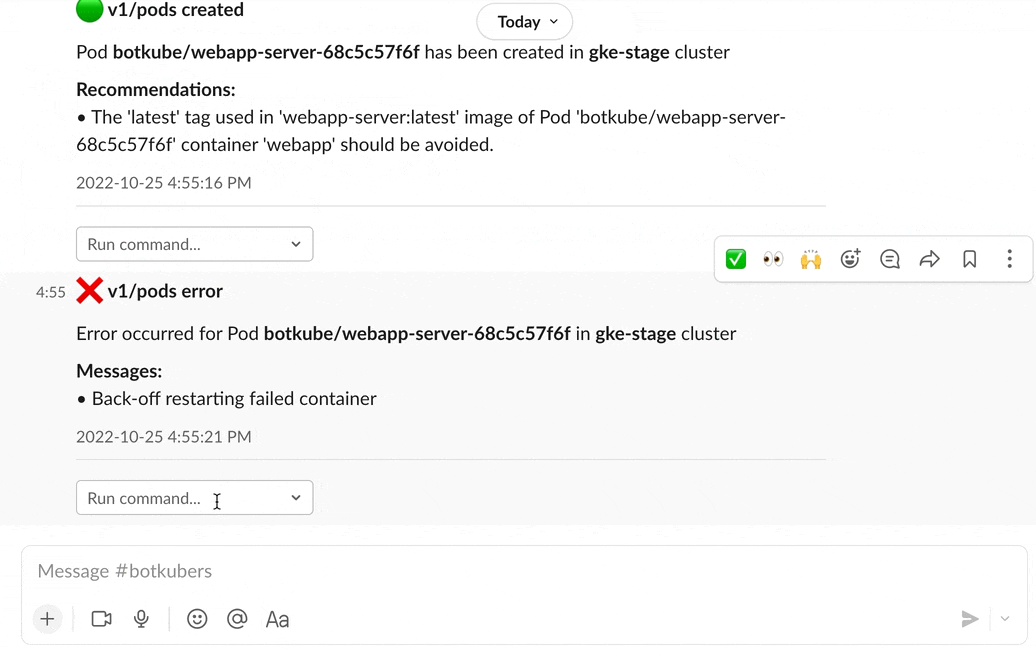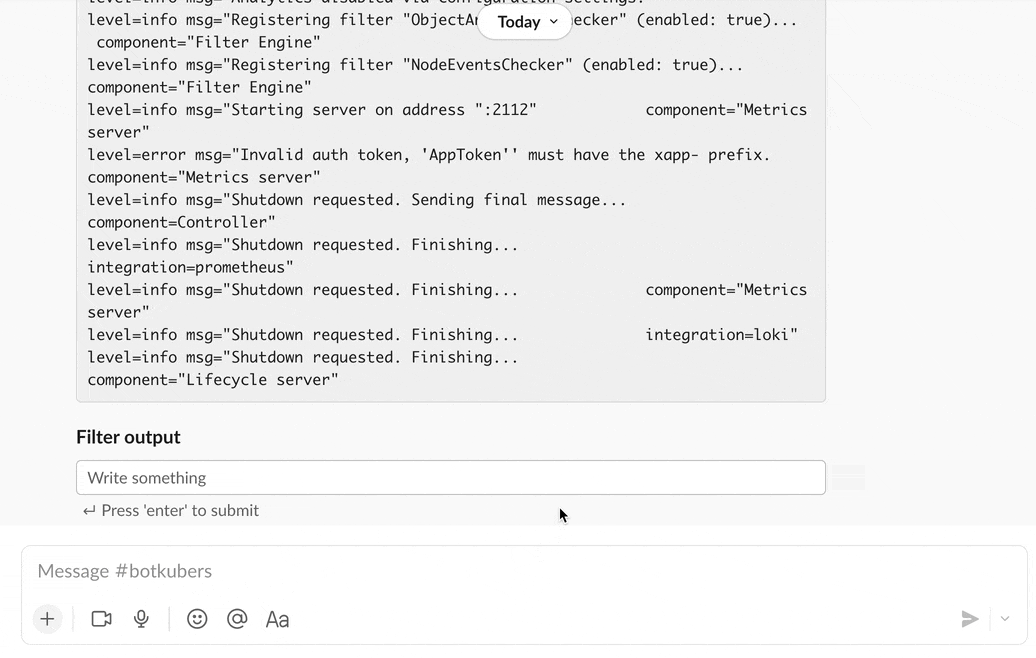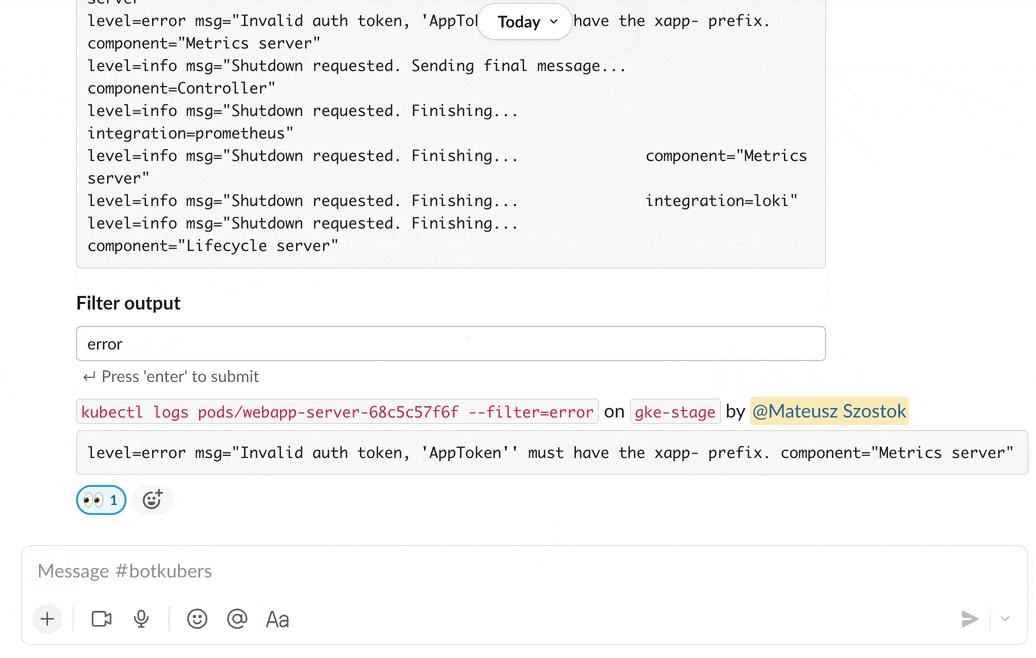 kubeshop/botkube
Kubernetes 클러스터를 모니터링하고, 중요한 배포를 디버깅하며, 표준 관행에 대한 권장 사항을 제공하는 앱입니다.
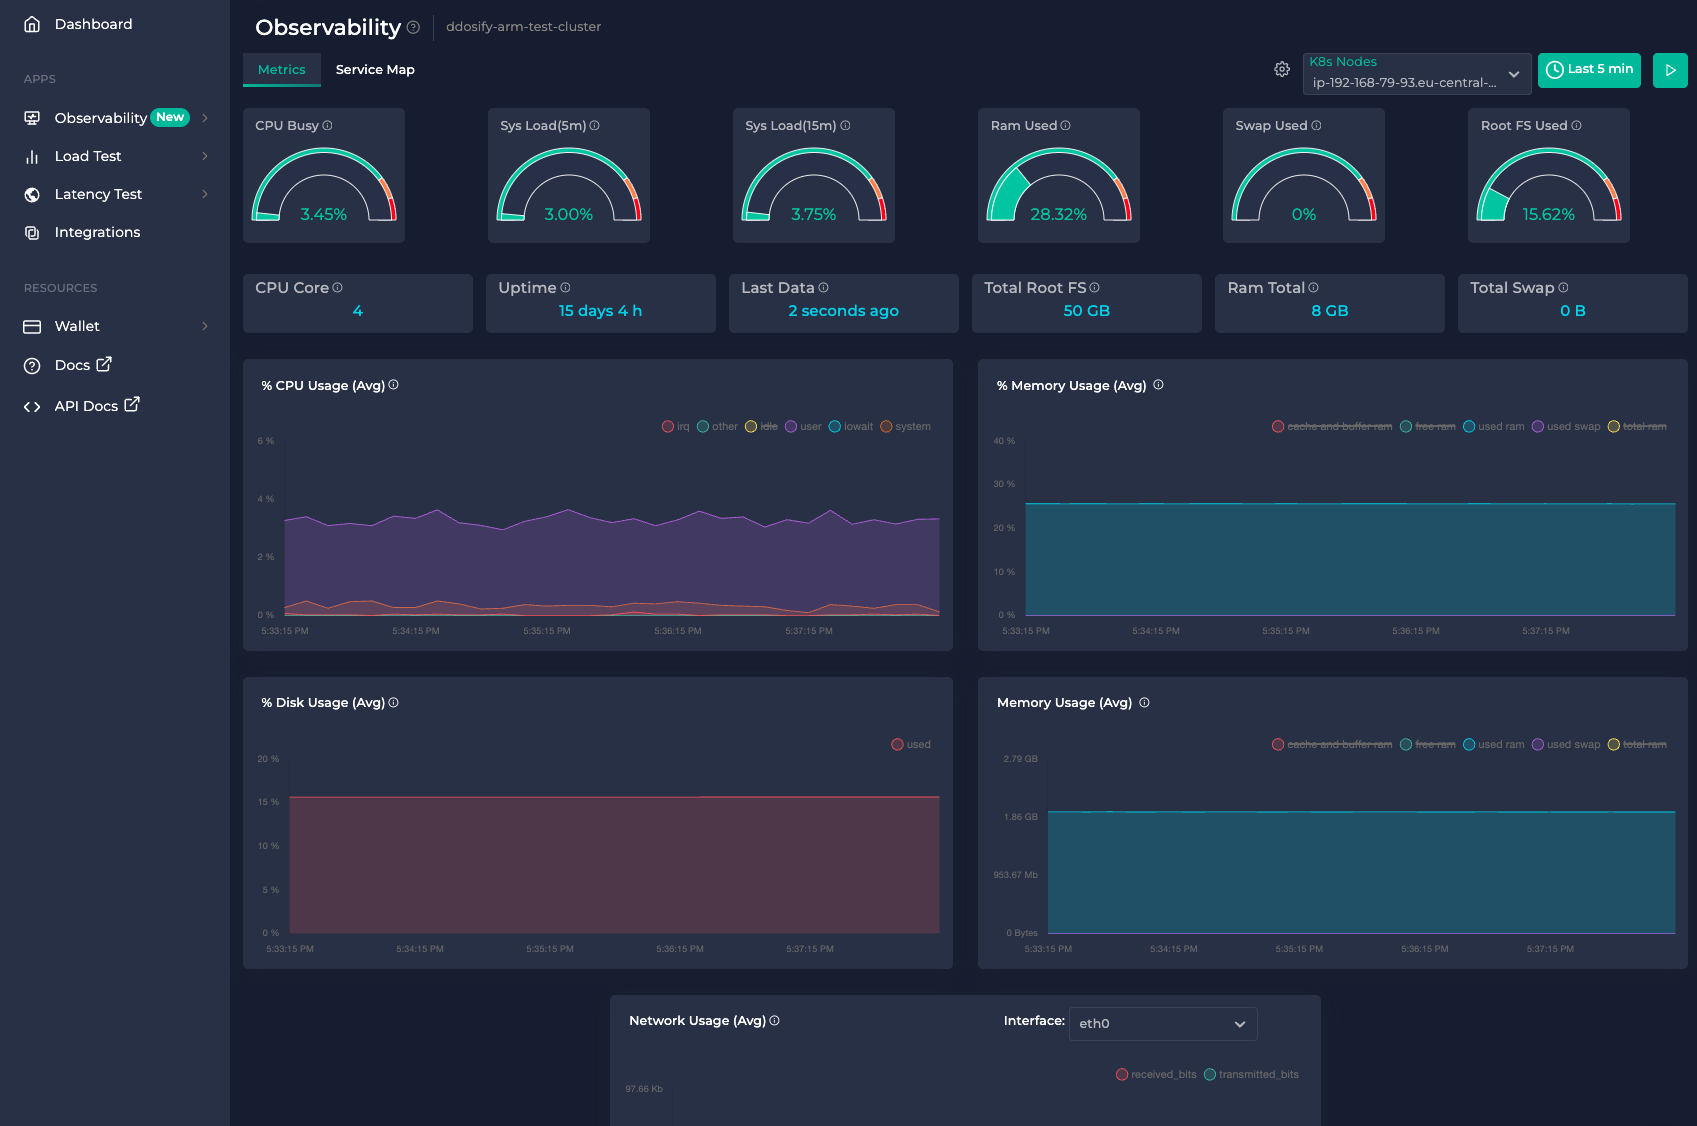 getanteon/anteon
eBPF 기반 Kubernetes 모니터링 및 성능 테스트 플랫폼으로, 코드 계측 없이 서비스 맵을 자동 생성하고 실시간 메트릭을 추적하며 여러 위치에서 부하 테스트를 실행합니다.
 metarget/metarget
Metarget은 취약한 인프라를 자동으로 구축하는 프레임워크입니다.
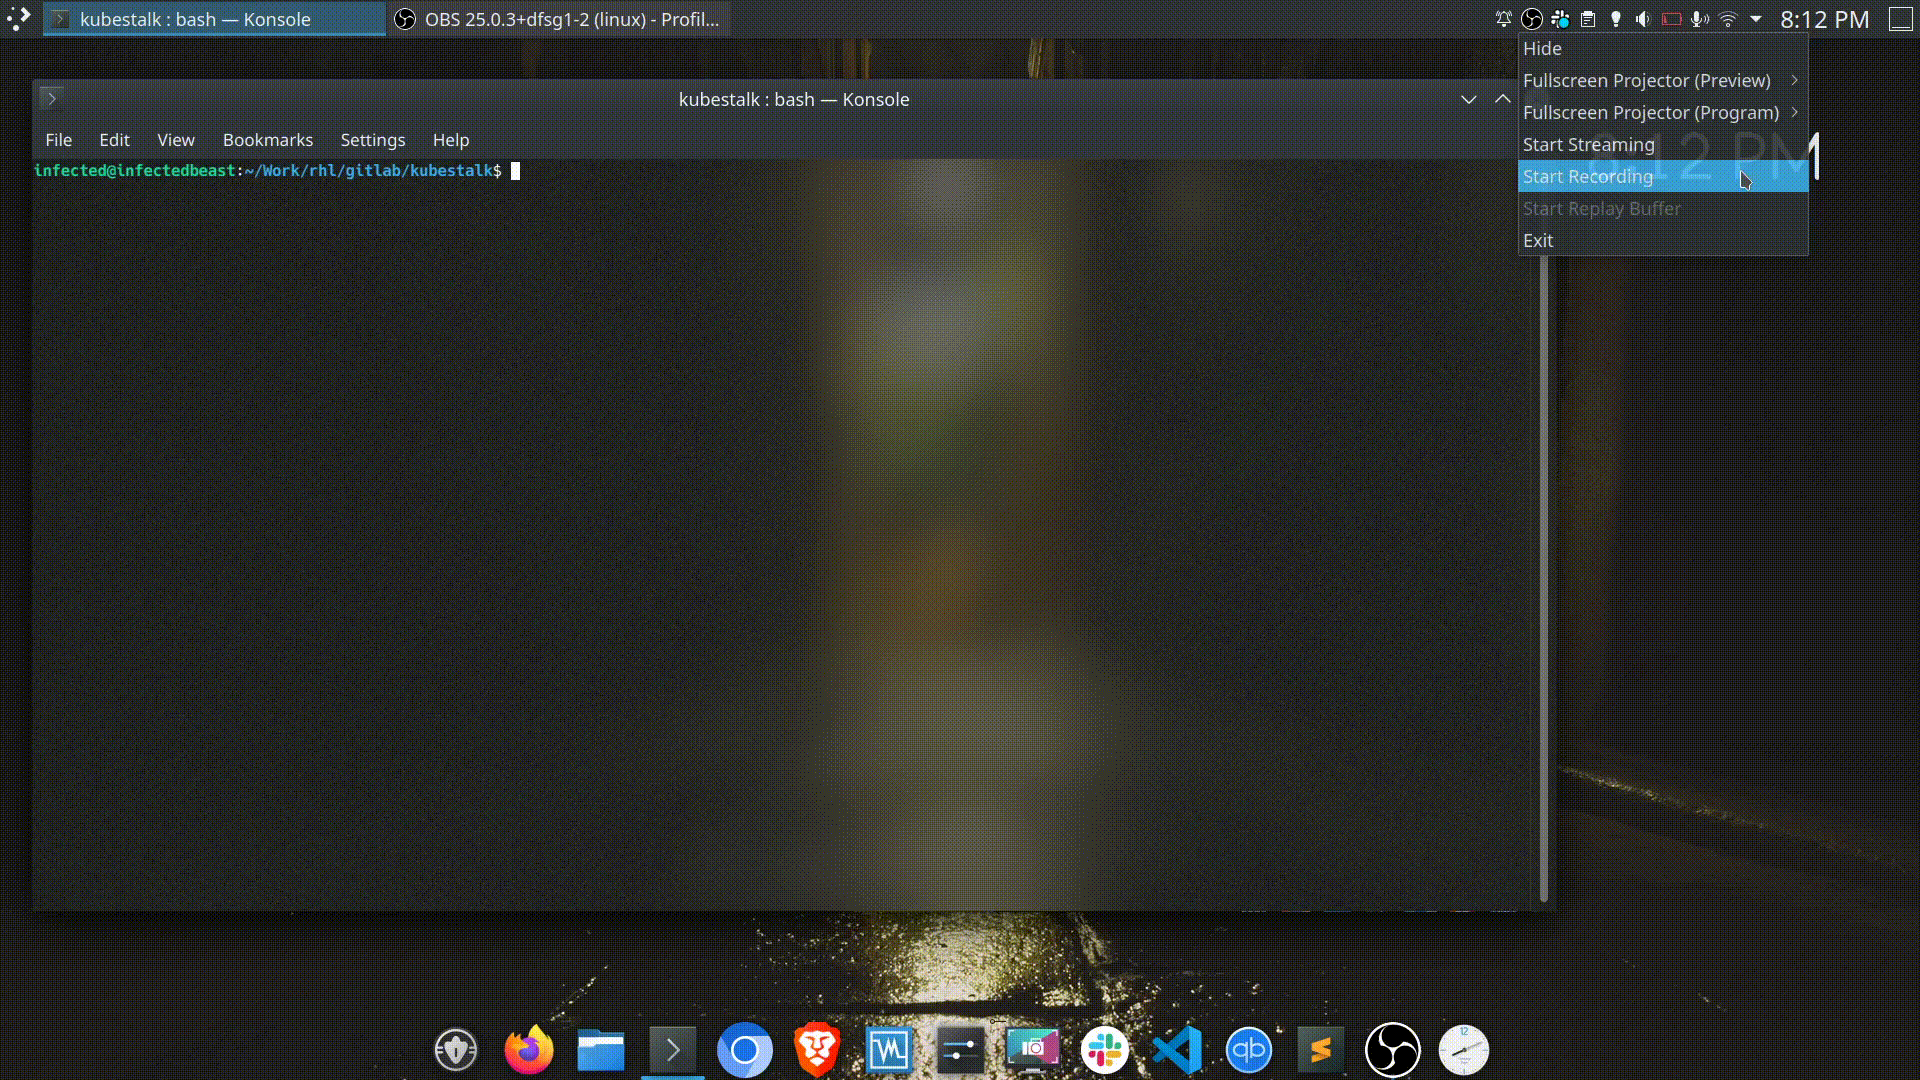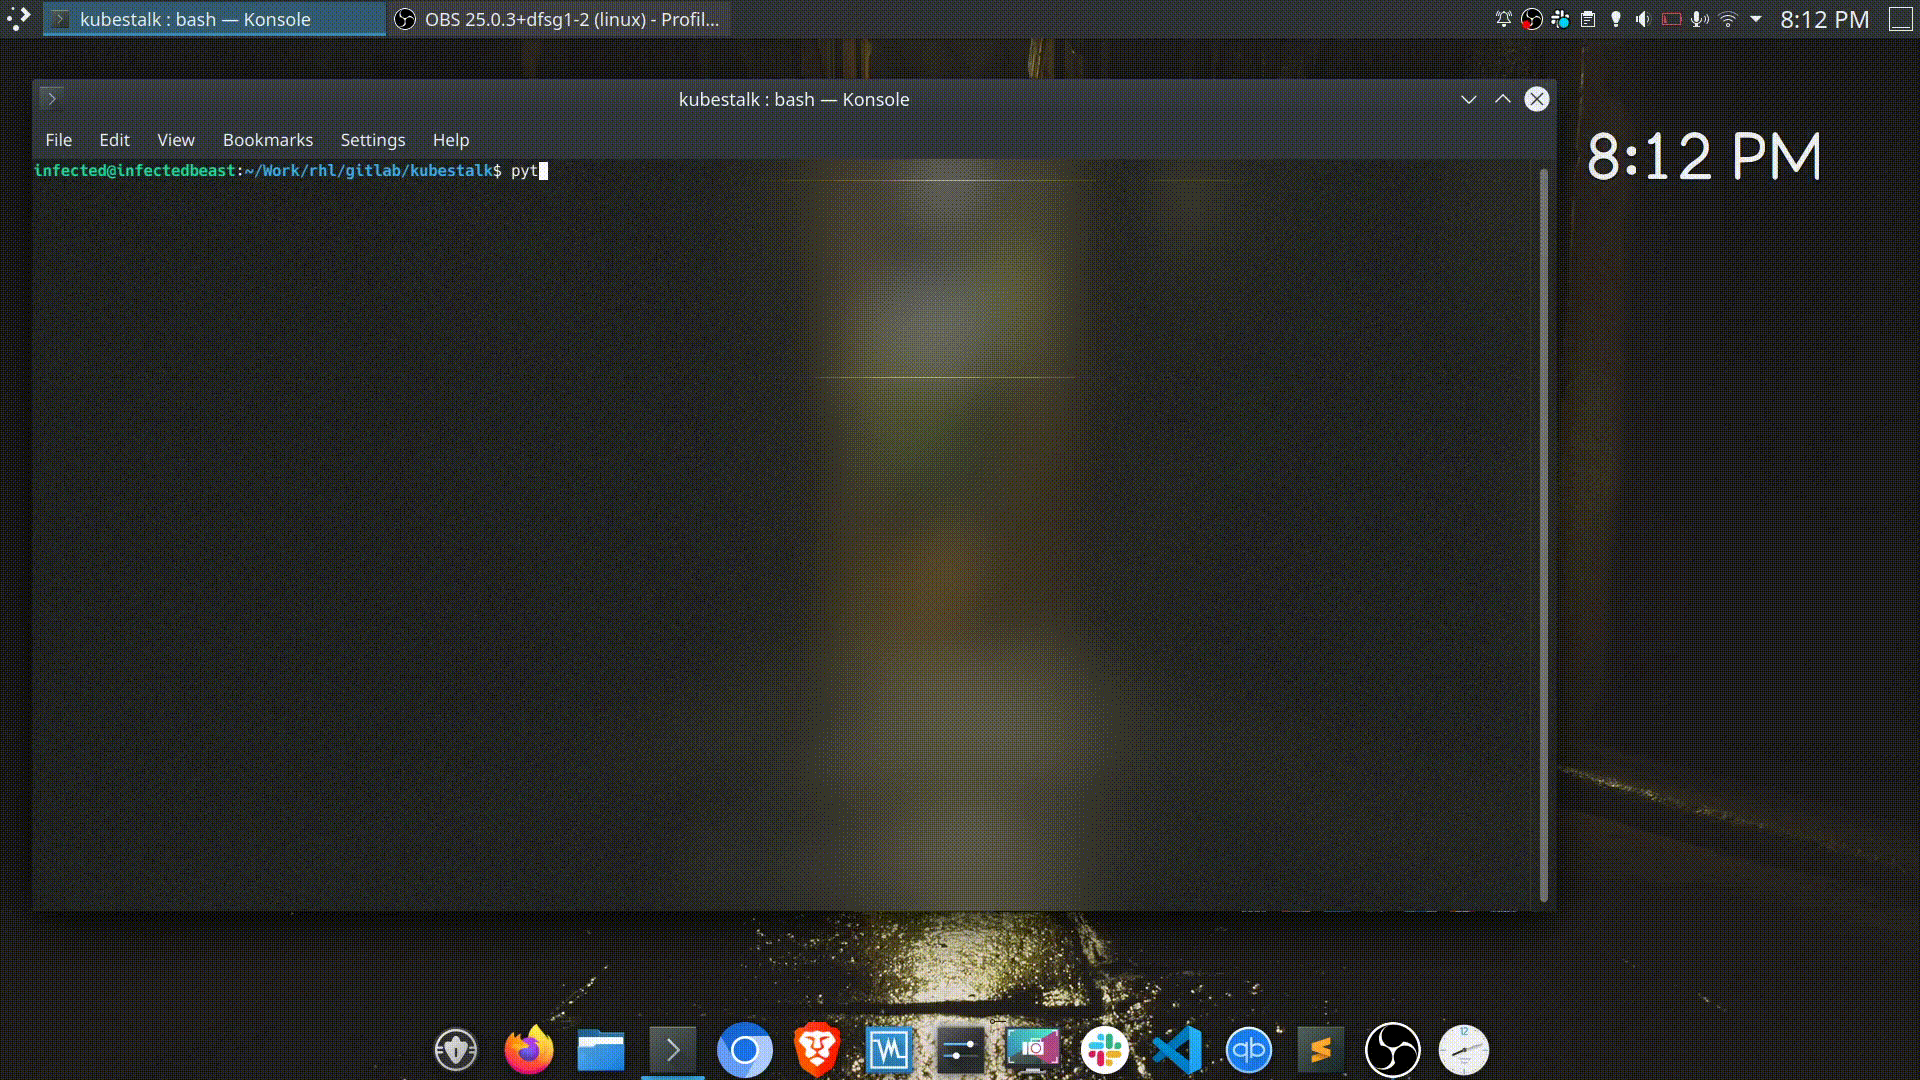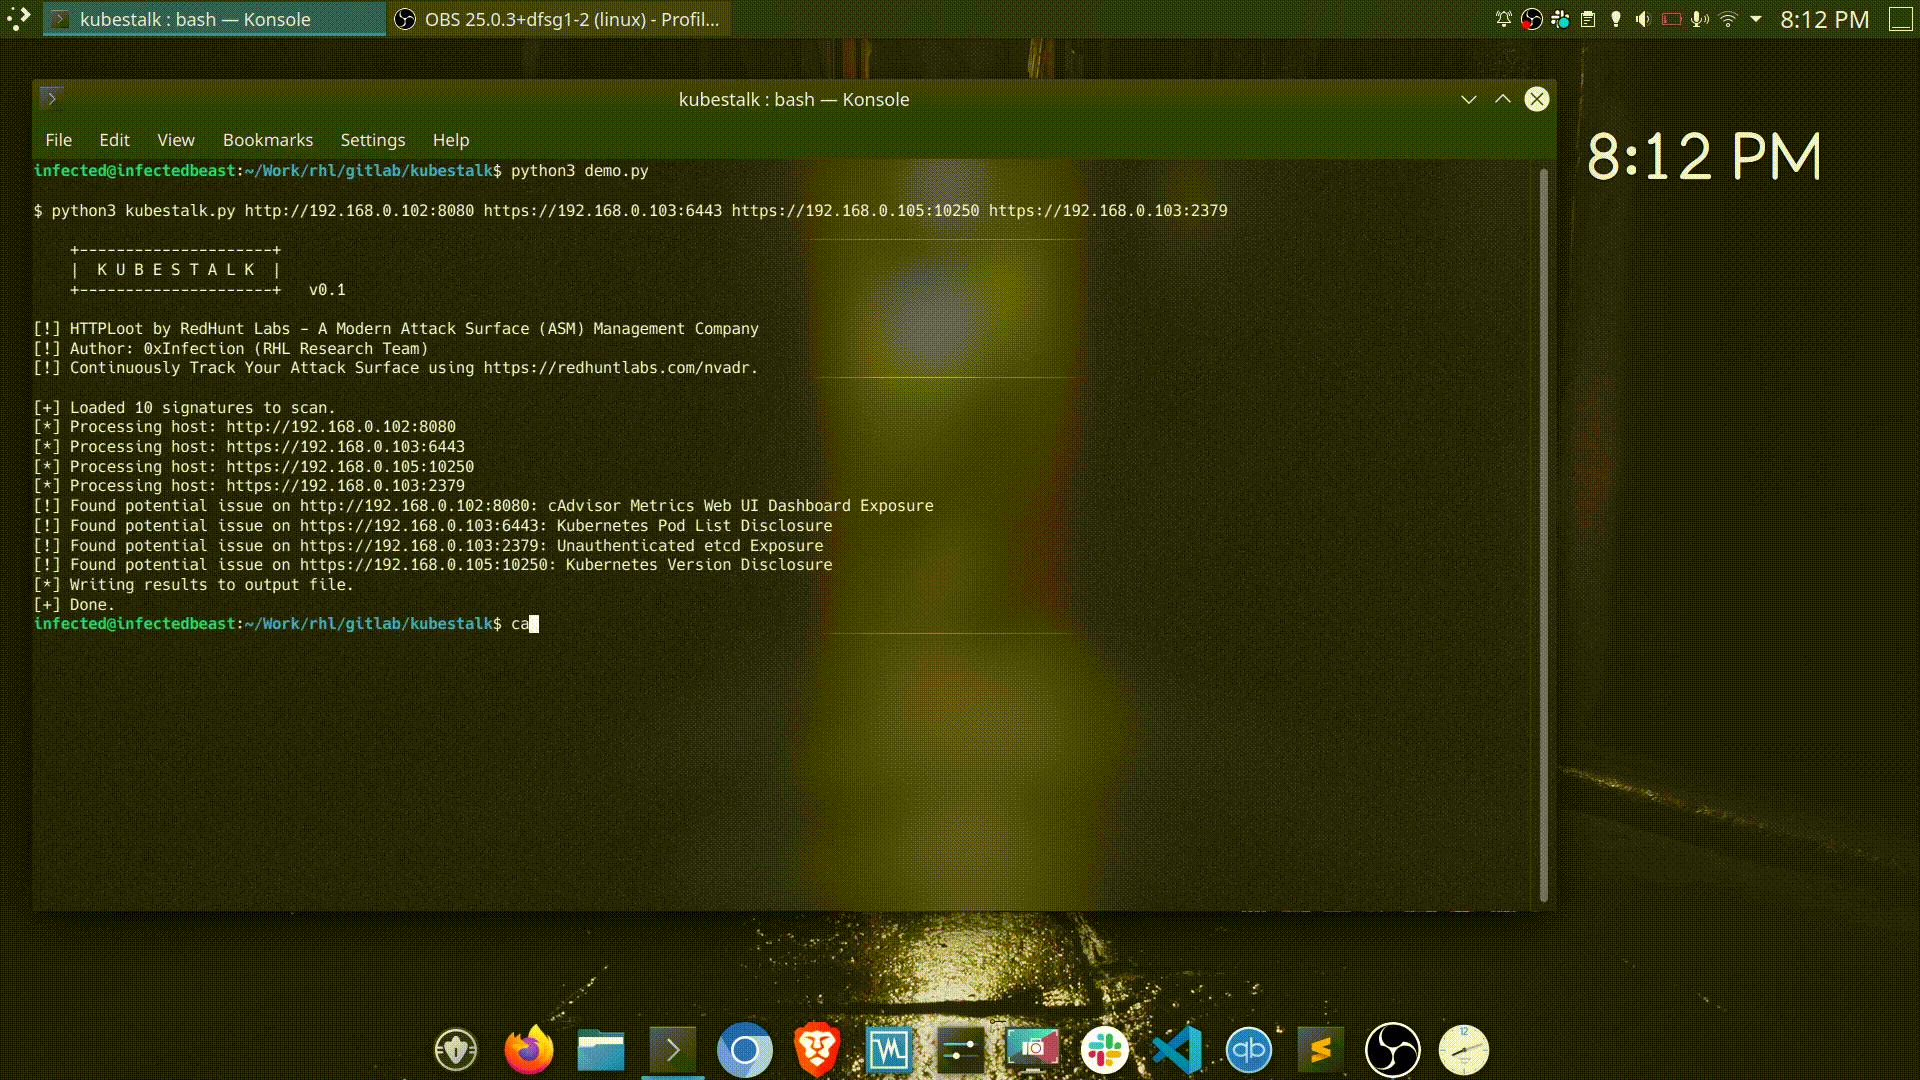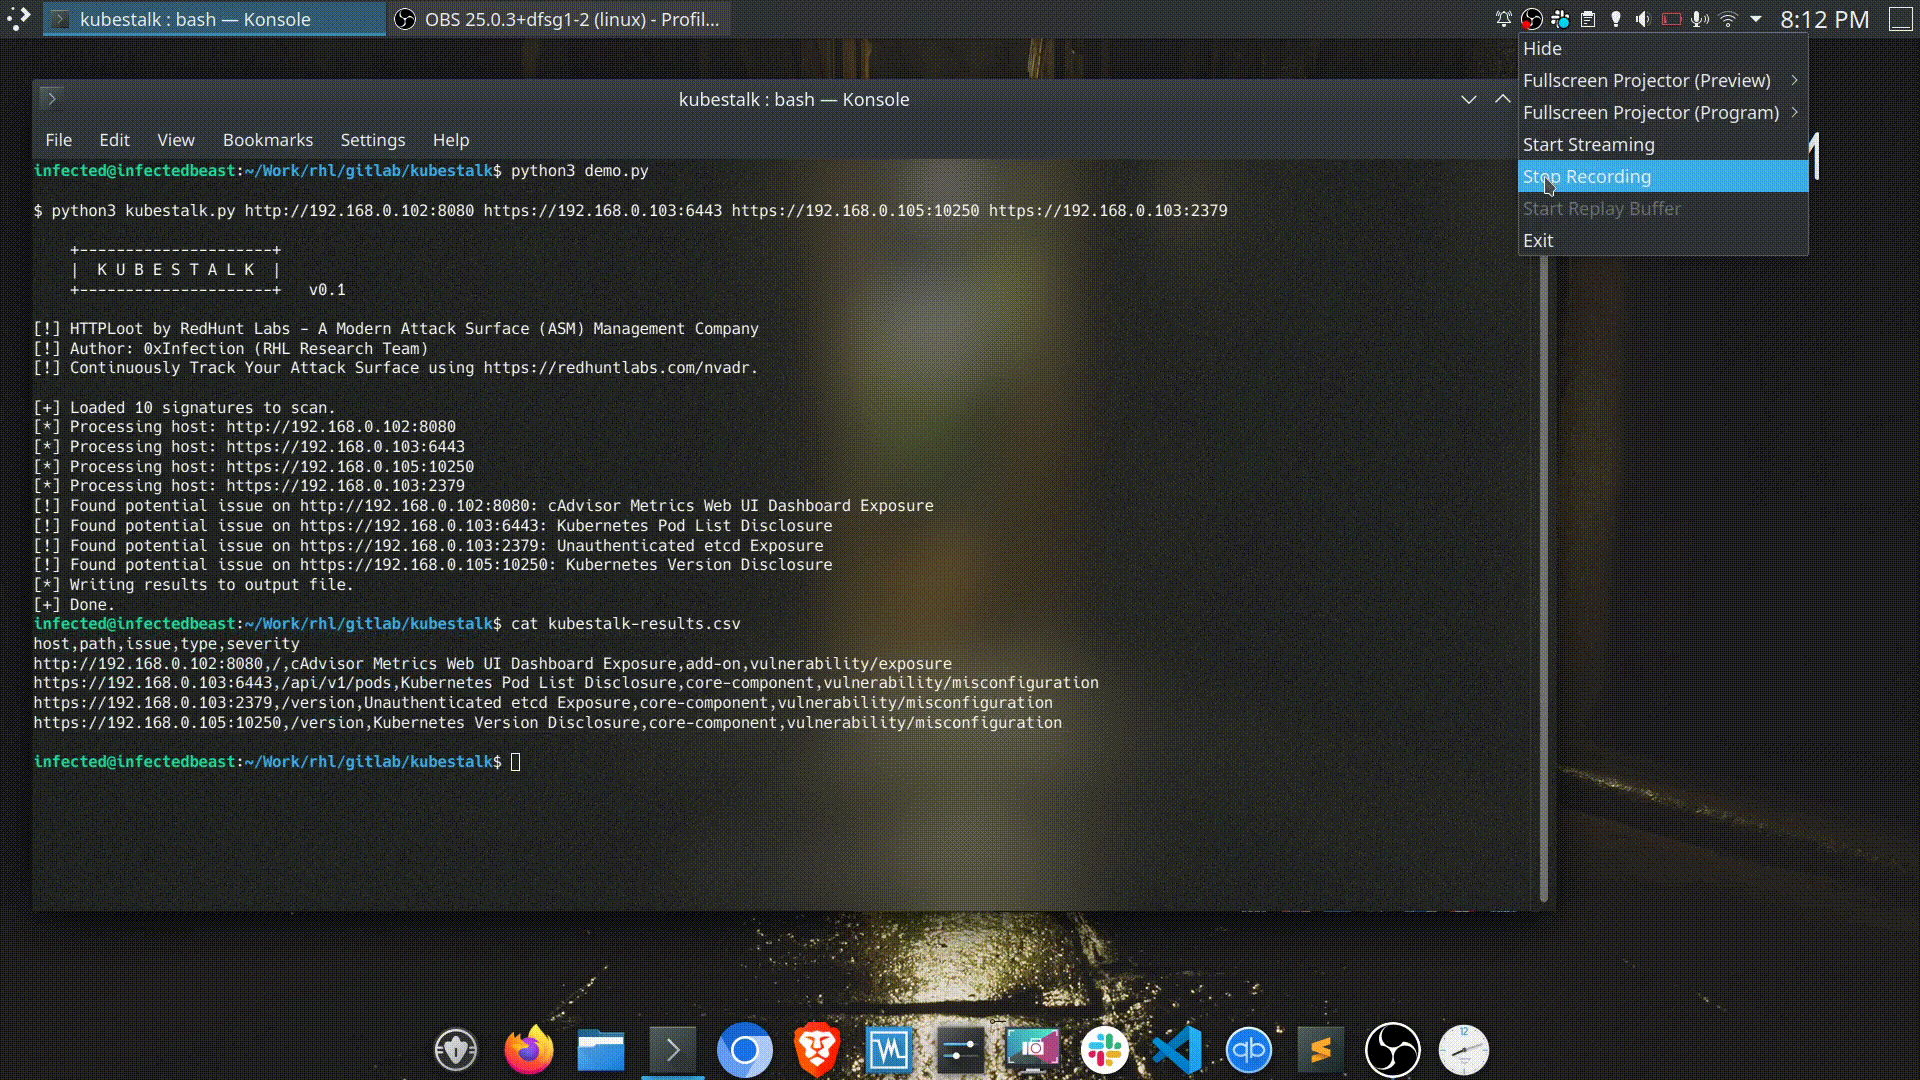 redhuntlabs/kubestalk
블랙박스 방식의 쿠버네티스 공격 표면 탐지 도구로, 서명 기반 스캐닝을 통해 보안이 설정되지 않은 클러스터, 노출된 대시보드, 잘못된 구성을 찾아냅니다.
 kvesta/vesta
클라우드 컴퓨팅의 실제 침투를 기반으로 한 취약점 정적 분석, Docker 및 Kubernetes 클러스터 구성 탐지 도구 키트
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
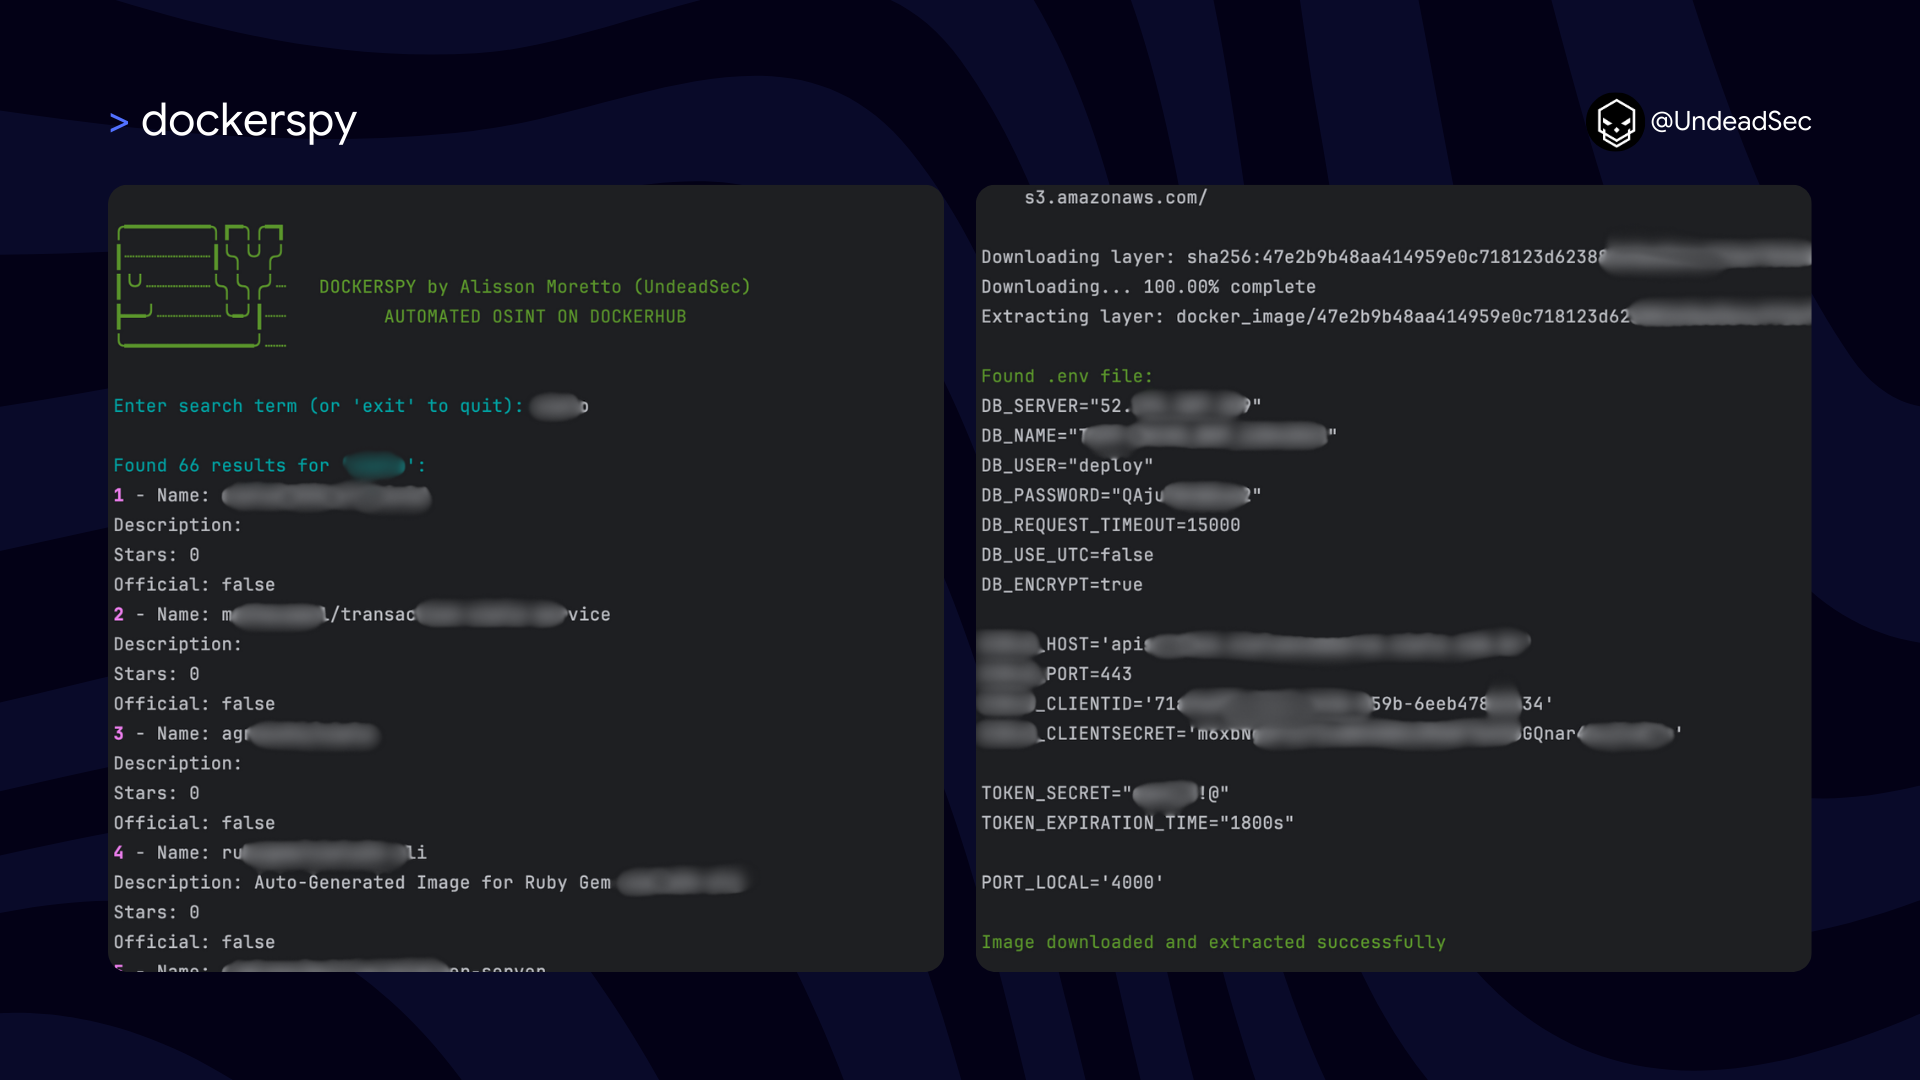 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.