
 ine-labs/awsgoat
AWSGoat : 매우 취약한 AWS 인프라


조직의 클라우드 인프라를 침해하는 것은 공격자에게 금광에 앉아 있는 것과 같습니다. 그리고 때로는 단순한 잘못된 구성이나 웹 애플리케이션의 취약점만으로도 공격자가 전체 인프라를 침해하기에 충분합니다. 클라우드는 비교적 새로운 기술이기 때문에 많은 개발자가 위협 환경을 완전히 인지하지 못하고 결국 취약한 클라우드 인프라를 배포하게 됩니다.
AWSGoat는 최신 발표된 OWASP Top 10 웹 애플리케이션 보안 위험(2021)과 IAM, S3, API Gateway, Lambda, EC2, ECS 등의 서비스에 기반한 기타 잘못된 구성을 특징으로 하는 설계상 취약한 AWS 인프라입니다. AWSGoat는 실제 인프라를 모방하지만 취약점이 추가되어 있습니다. 여러 가지 권한 상승 경로를 특징으로 하며 블랙박스 접근 방식에 중점을 둡니다.
AWSGoat는 IaC(Terraform)를 사용하여 사용자의 AWS 계정에 취약한 클라우드 인프라를 배포합니다. 이를 통해 사용자는 코드, 인프라, 환경을 완전히 제어할 수 있습니다. AWSGoat를 사용하면 사용자는 다음을 학습/실습할 수 있습니다:
프로젝트는 모듈로 나뉘며 각 모듈은 다양한 기술 스택과 개발 관행으로 구동되는 별도의 웹 애플리케이션이 됩니다. Terraform과 GitHub Actions를 통한 IaC를 활용하여 배포 프로세스를 간소화합니다.
발표 장소

이 프로젝트는 OWASP TOP 10 2021을 포함한 모든 중요한 취약점과 널리 알려진 클라우드 잘못된 구성을 포괄하도록 계획되어 있습니다. 현재 프로젝트에는 다음과 같은 취약점/잘못된 구성이 포함되어 있습니다.
배포 프로세스를 간소화하기 위해 사용자는 이 저장소를 포크하고, AWS 계정 자격 증명을 GitHub 시크릿에 추가하고, Terraform Apply 액션을 실행하기만 하면 됩니다. 이 워크플로는 전체 인프라를 배포하고 호스팅된 애플리케이션의 URL을 출력합니다.
따라야 할 단계는 다음과 같습니다:
1단계. 저장소 포크하기
2단계. GitHub Action 시크릿 설정:
AWS_ACCESS_KEY
AWS_SECRET_ACCESS_KEY

3단계. 리포지토리의 actions 탭에서 배포할 모듈을 선택하고 Terraform Apply 워크플로를 실행합니다.

4단계. Terraform 출력 섹션에서 애플리케이션 URL을 확인합니다.
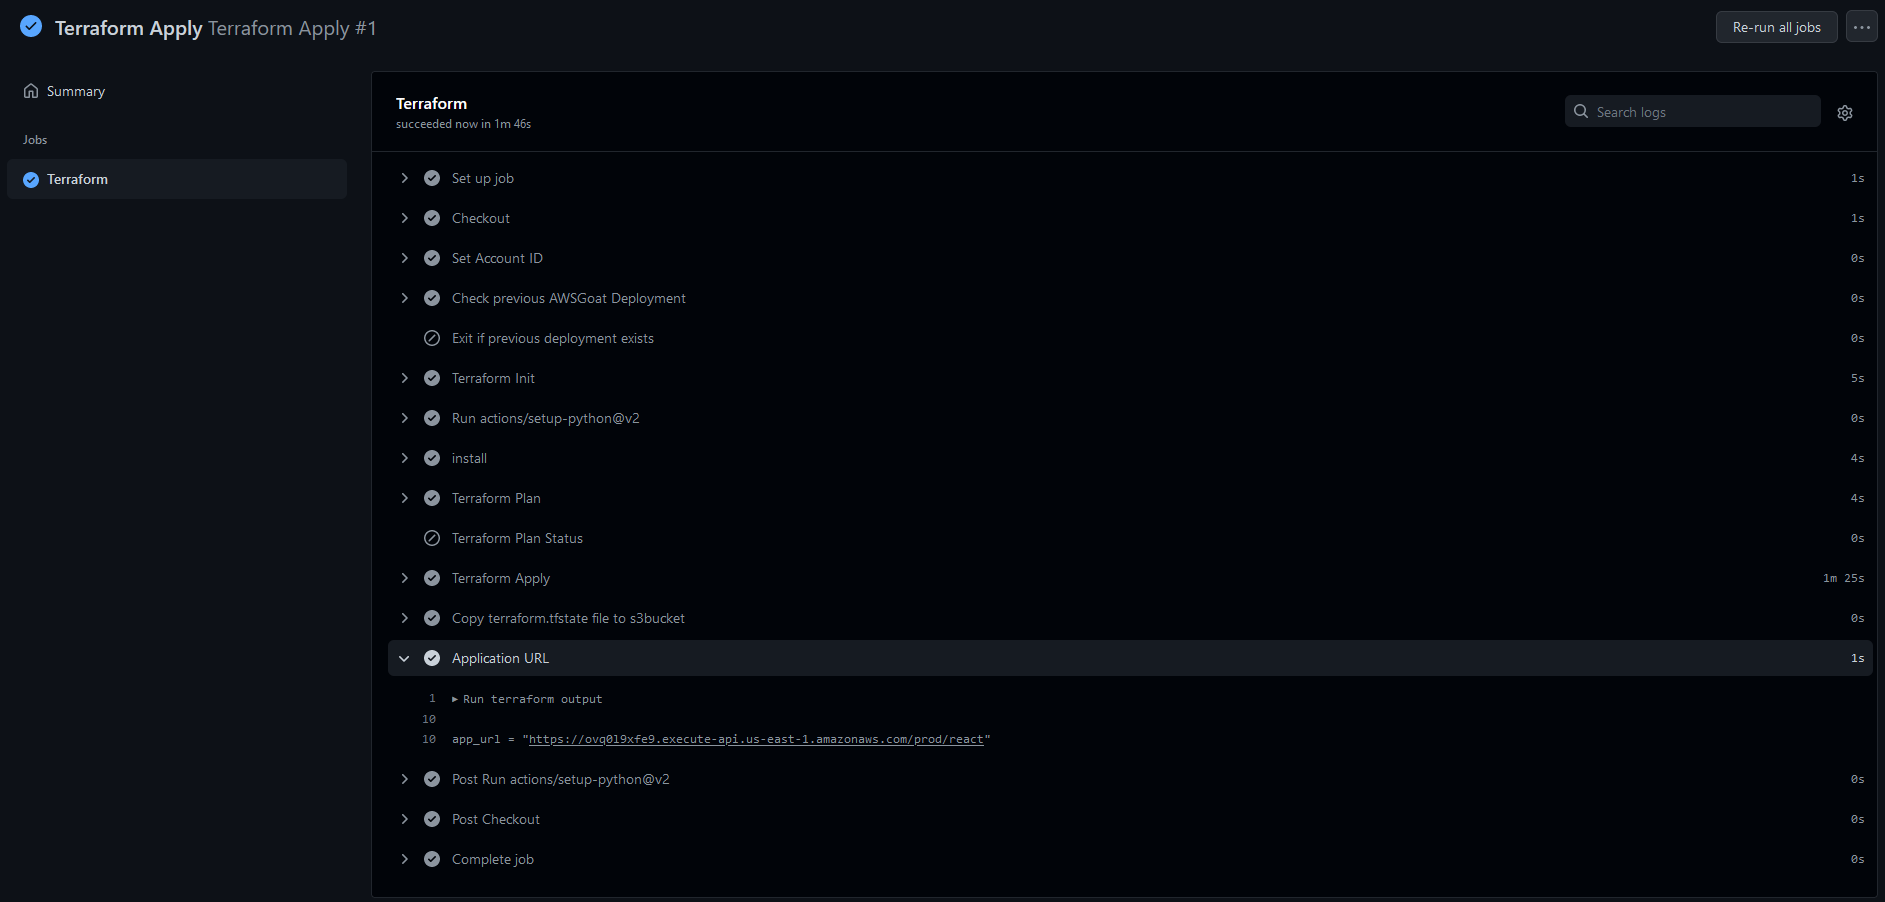
AWSGoat를 수동으로 설치하려면 다음 단계를 따라야 합니다:
(참고: 이 작업에는 /bin/bash 셸을 사용할 수 있는 Linux 머신이 필요합니다)
1단계. 리포지토리를 복제합니다
git clone https://github.com/ine-labs/AWSGoat
2단계. AWS 사용자 계정 자격 증명 구성
aws configure
3단계. 해당 모듈의 디렉터리로 이동한 후 terraform을 사용하여 AWSGoat를 배포합니다
cd modules/module-<Number>
terraform init
terraform apply --auto-approve
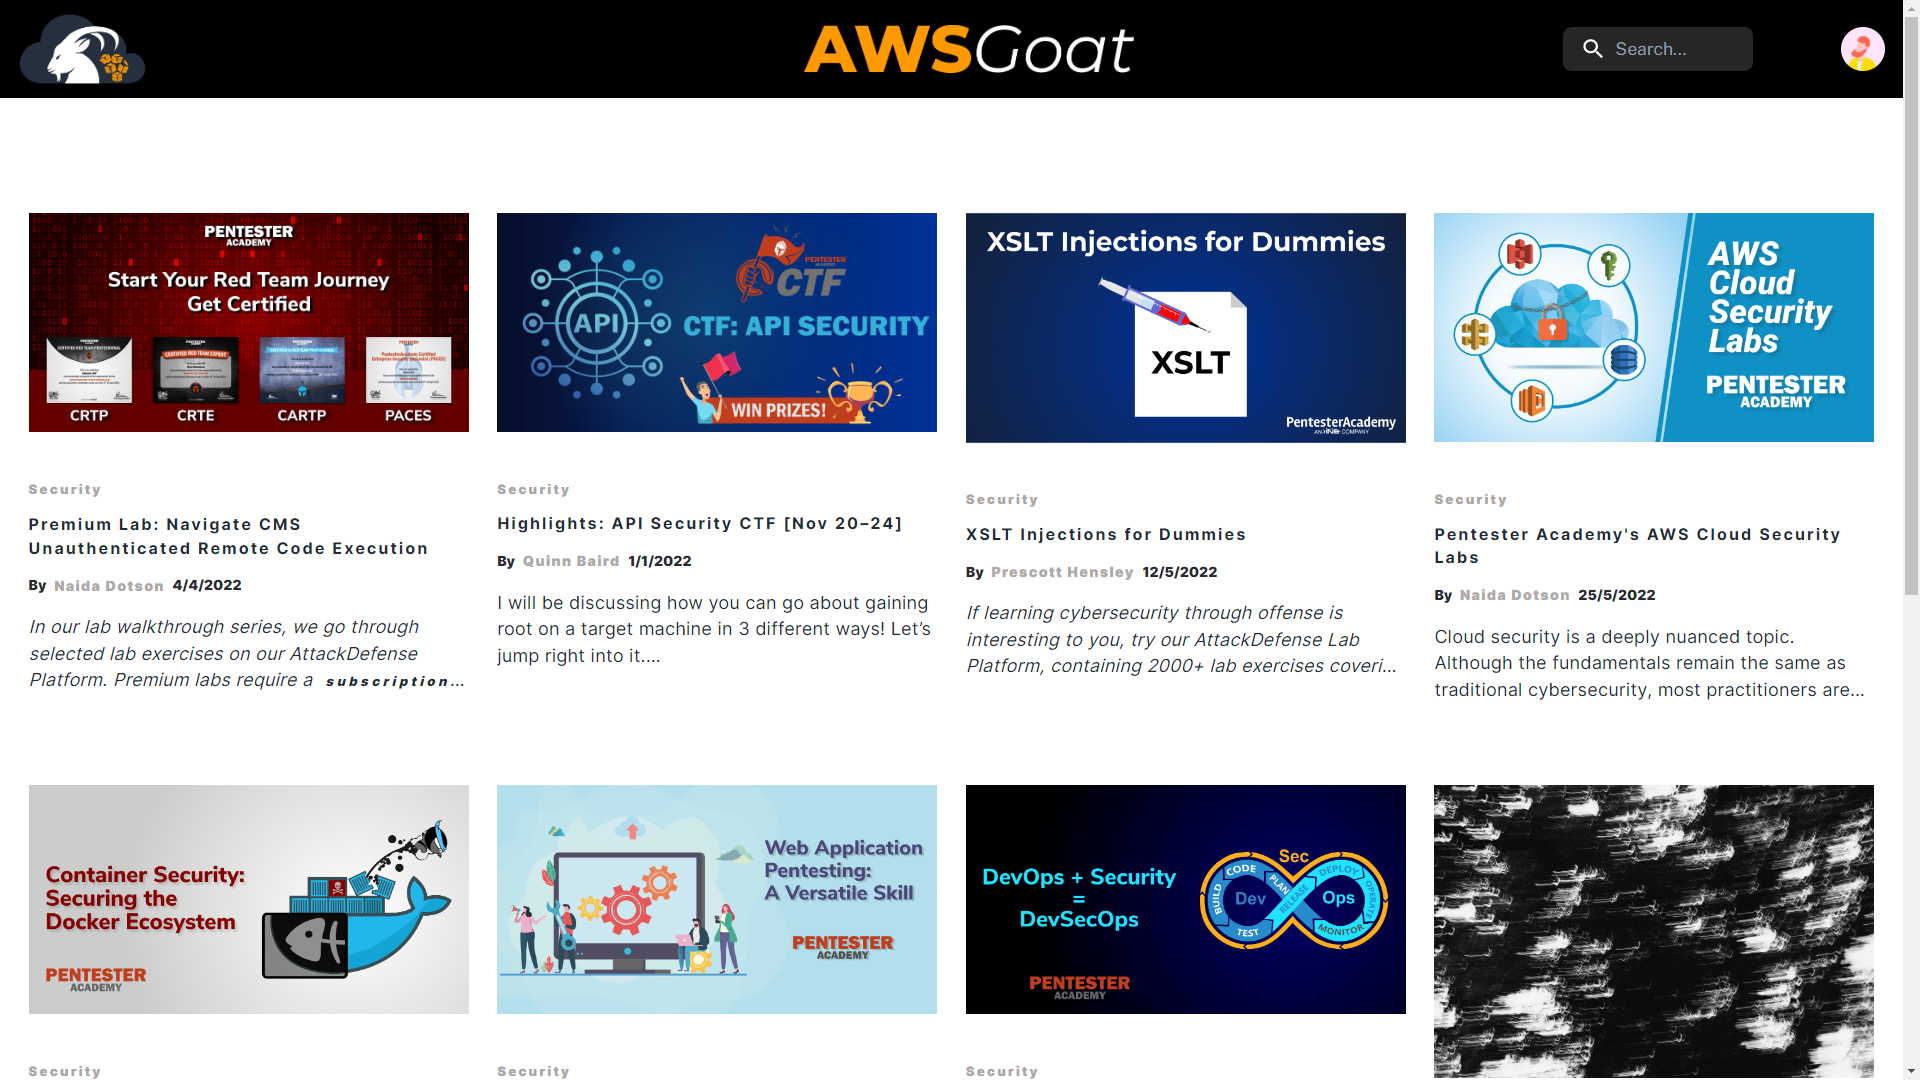
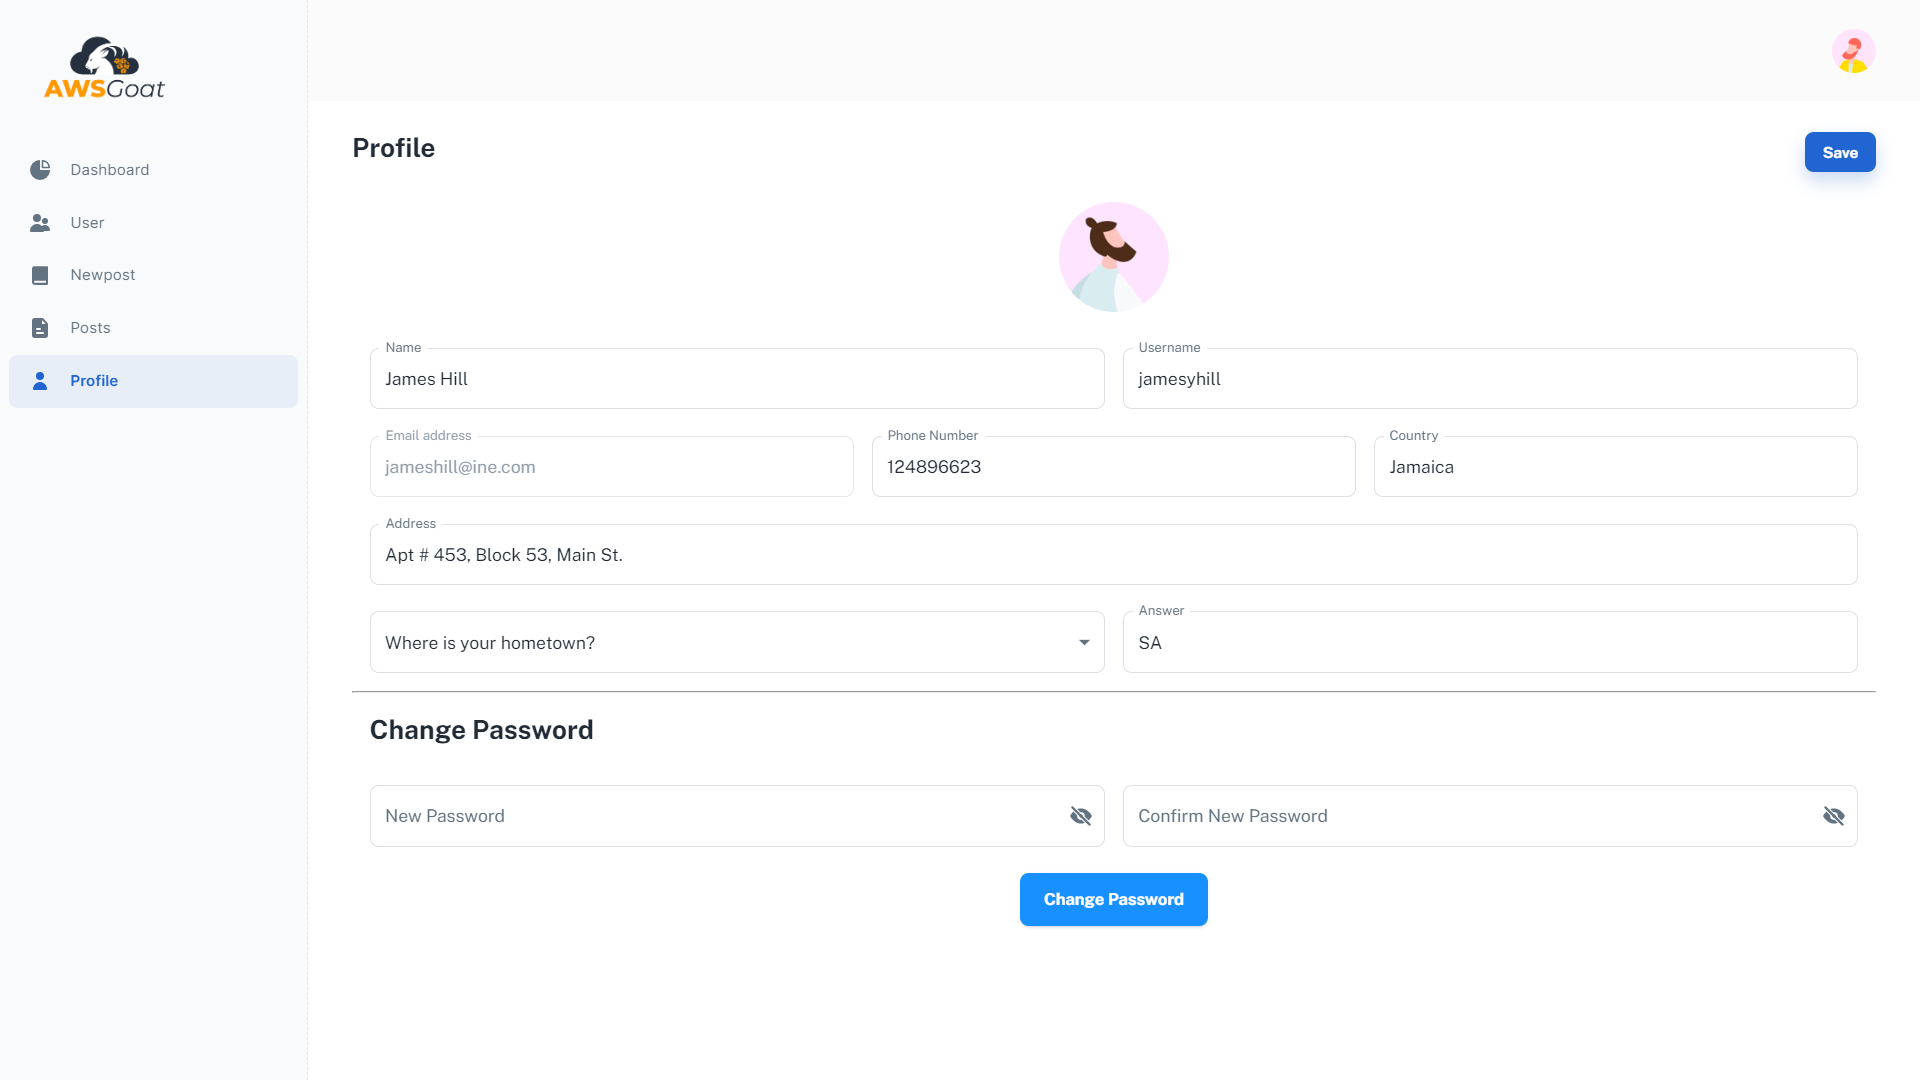
첫 번째 모듈은 AWS Lambda, S3, API Gateway, DynamoDB를 활용하는 서버리스 블로그 애플리케이션을 제공합니다. 이 모듈은 다양한 웹 애플리케이션 취약점으로 구성되어 있으며, 잘못 구성된 AWS 리소스의 악용을 용이하게 합니다.
권한 상승 경로:

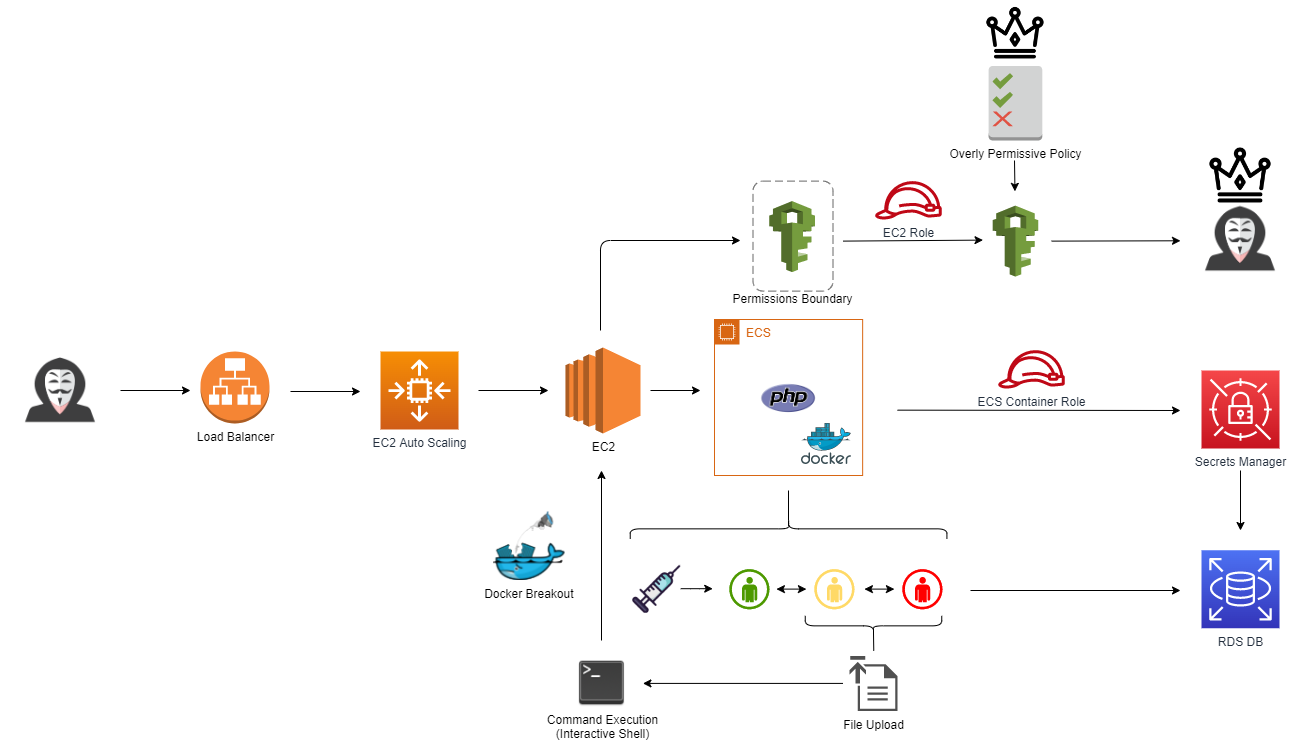
두 번째 모듈은 AWS ECS 인프라를 활용하는 내부 HR 급여 애플리케이션을 제공합니다. 이 모듈은 다양한 웹 애플리케이션 취약점으로 구성되어 있으며, 잘못 구성된 AWS 리소스의 악용을 용이하게 합니다.
권한 상승 경로:
권장 브라우저: Google Chrome
AWSGoat 배포로 생성되는 리소스는 AWS 계정이 프리 티어/체험 기간 내에 있는 경우 요금이 부과되지 않습니다. 그러나 프리 티어/체험 기간이 소진되거나 적용 대상이 아닌 경우, US-East 리전에 대해 다음 요금이 적용됩니다:
모듈 1: 시간당 $0.0125
모듈 2: 시간당 $0.0505
Jeswin Mathai, Chief Architect, Lab Platform, INE [email protected]
Nishant Sharma, Director, Lab Platform, INE [email protected]
Sanjeev Mahunta, Software Engineer (Cloud), INE [email protected]
Shantanu Kale, Cloud Developer, INE [email protected]
Govind Krishna Lal Balaji, Cloud Developer, INE [email protected]
Litesh Ghute, Senior Engineer, INE [email protected], LinkedIn
공격 매뉴얼은 attack-manuals 디렉터리에서, 방어 매뉴얼은 defence-manuals 디렉터리에서 확인할 수 있습니다.
모듈 1 악용 영상: https://www.youtube.com/playlist?list=PLcIpBb4raSZEMosUmY8KpxPWtjKRMSmNx

자세한 내용은 "AWSGoat.pdf" PDF 파일을 참조하십시오. 이 파일에는 프레젠테이션에 사용된 슬라이드 덱이 포함되어 있습니다.
모듈 1:

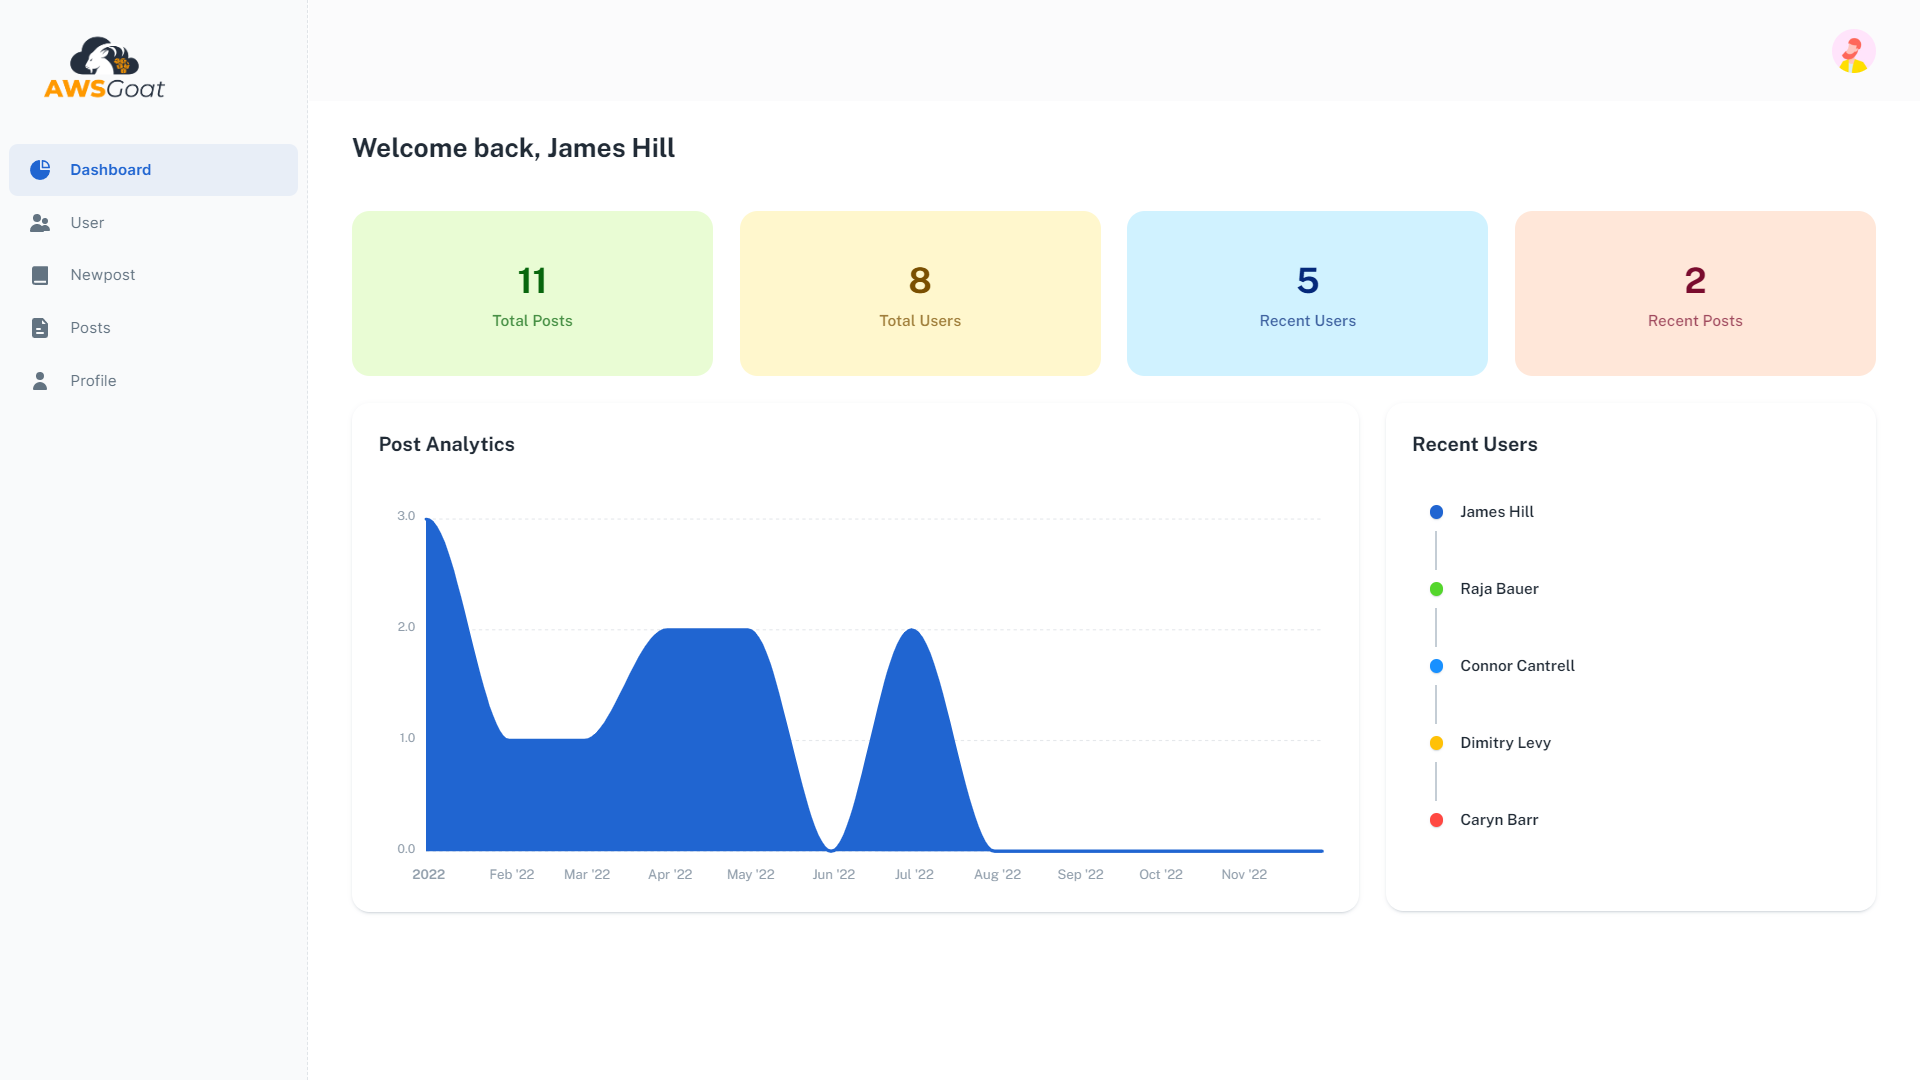
모듈 2:


modules/module-<Number>/src에서 확인할 수 있으며, 이를 사용하여 기존 애플리케이션 코드를 수정할 수 있습니다.이 프로그램은 자유 소프트웨어입니다: MIT 라이선스 조건에 따라 재배포 및/또는 수정할 수 있습니다.
이 프로그램과 함께 MIT 라이선스 사본을 받았어야 합니다. 그렇지 않은 경우 https://opensource.org/licenses/MIT 를 참조하십시오.
