agentic-dm-gateway
Security control plane for LLM agents: allowlists, owner kill switch, PIN sessions, rate limits, prompt-injection detection, and output scrubbing to…

Security control plane for LLM agents: allowlists, owner kill switch, PIN sessions, rate limits, prompt-injection detection, and output scrubbing to…

Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다.

An Android HW Attestation 데모

Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.

AI 에이전트를 위한 런타임 보안 게이트웨이: 도구 호출을 암호학적으로 증명하고, 정책을 시행하며, 실행을 샌드박싱하고, 변조 방지 감사 추적을 기록합니다.

Customer Assurance Operating System. 고객이 보내는 보안 설문지에 한 번만 답변하세요.

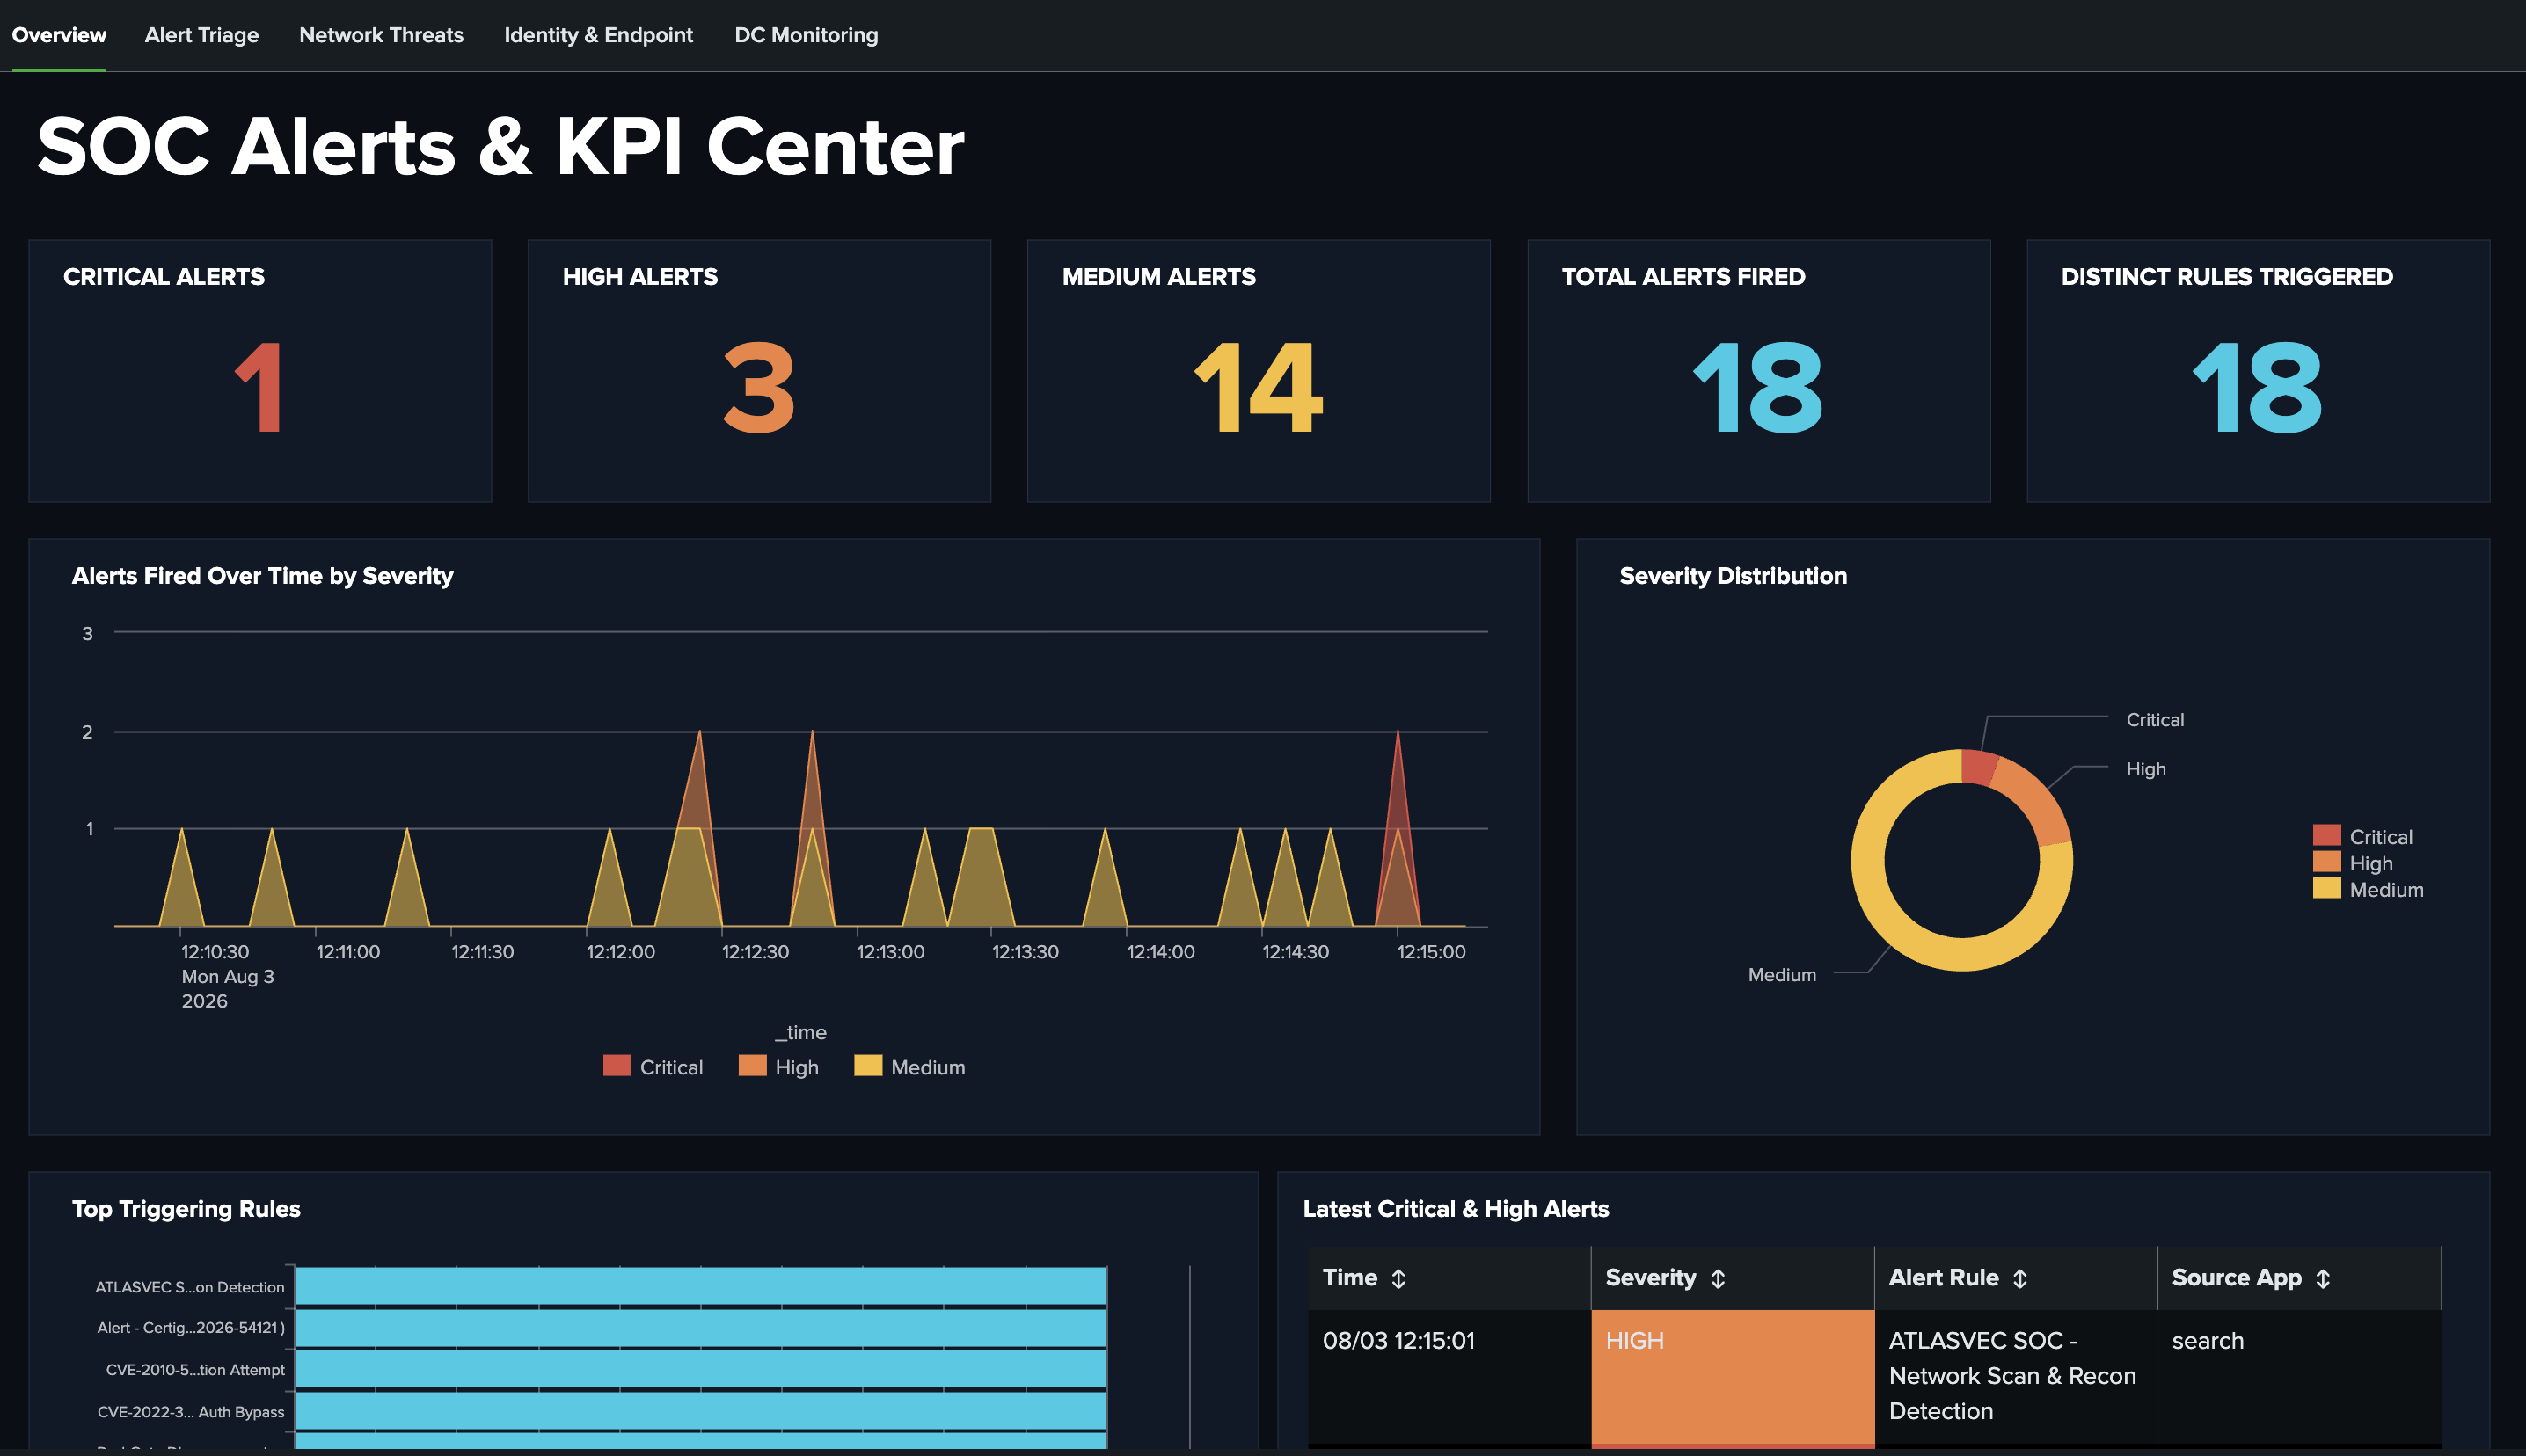
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…

OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램

인메모리 토큰 금고 BOF for Cobalt Strike

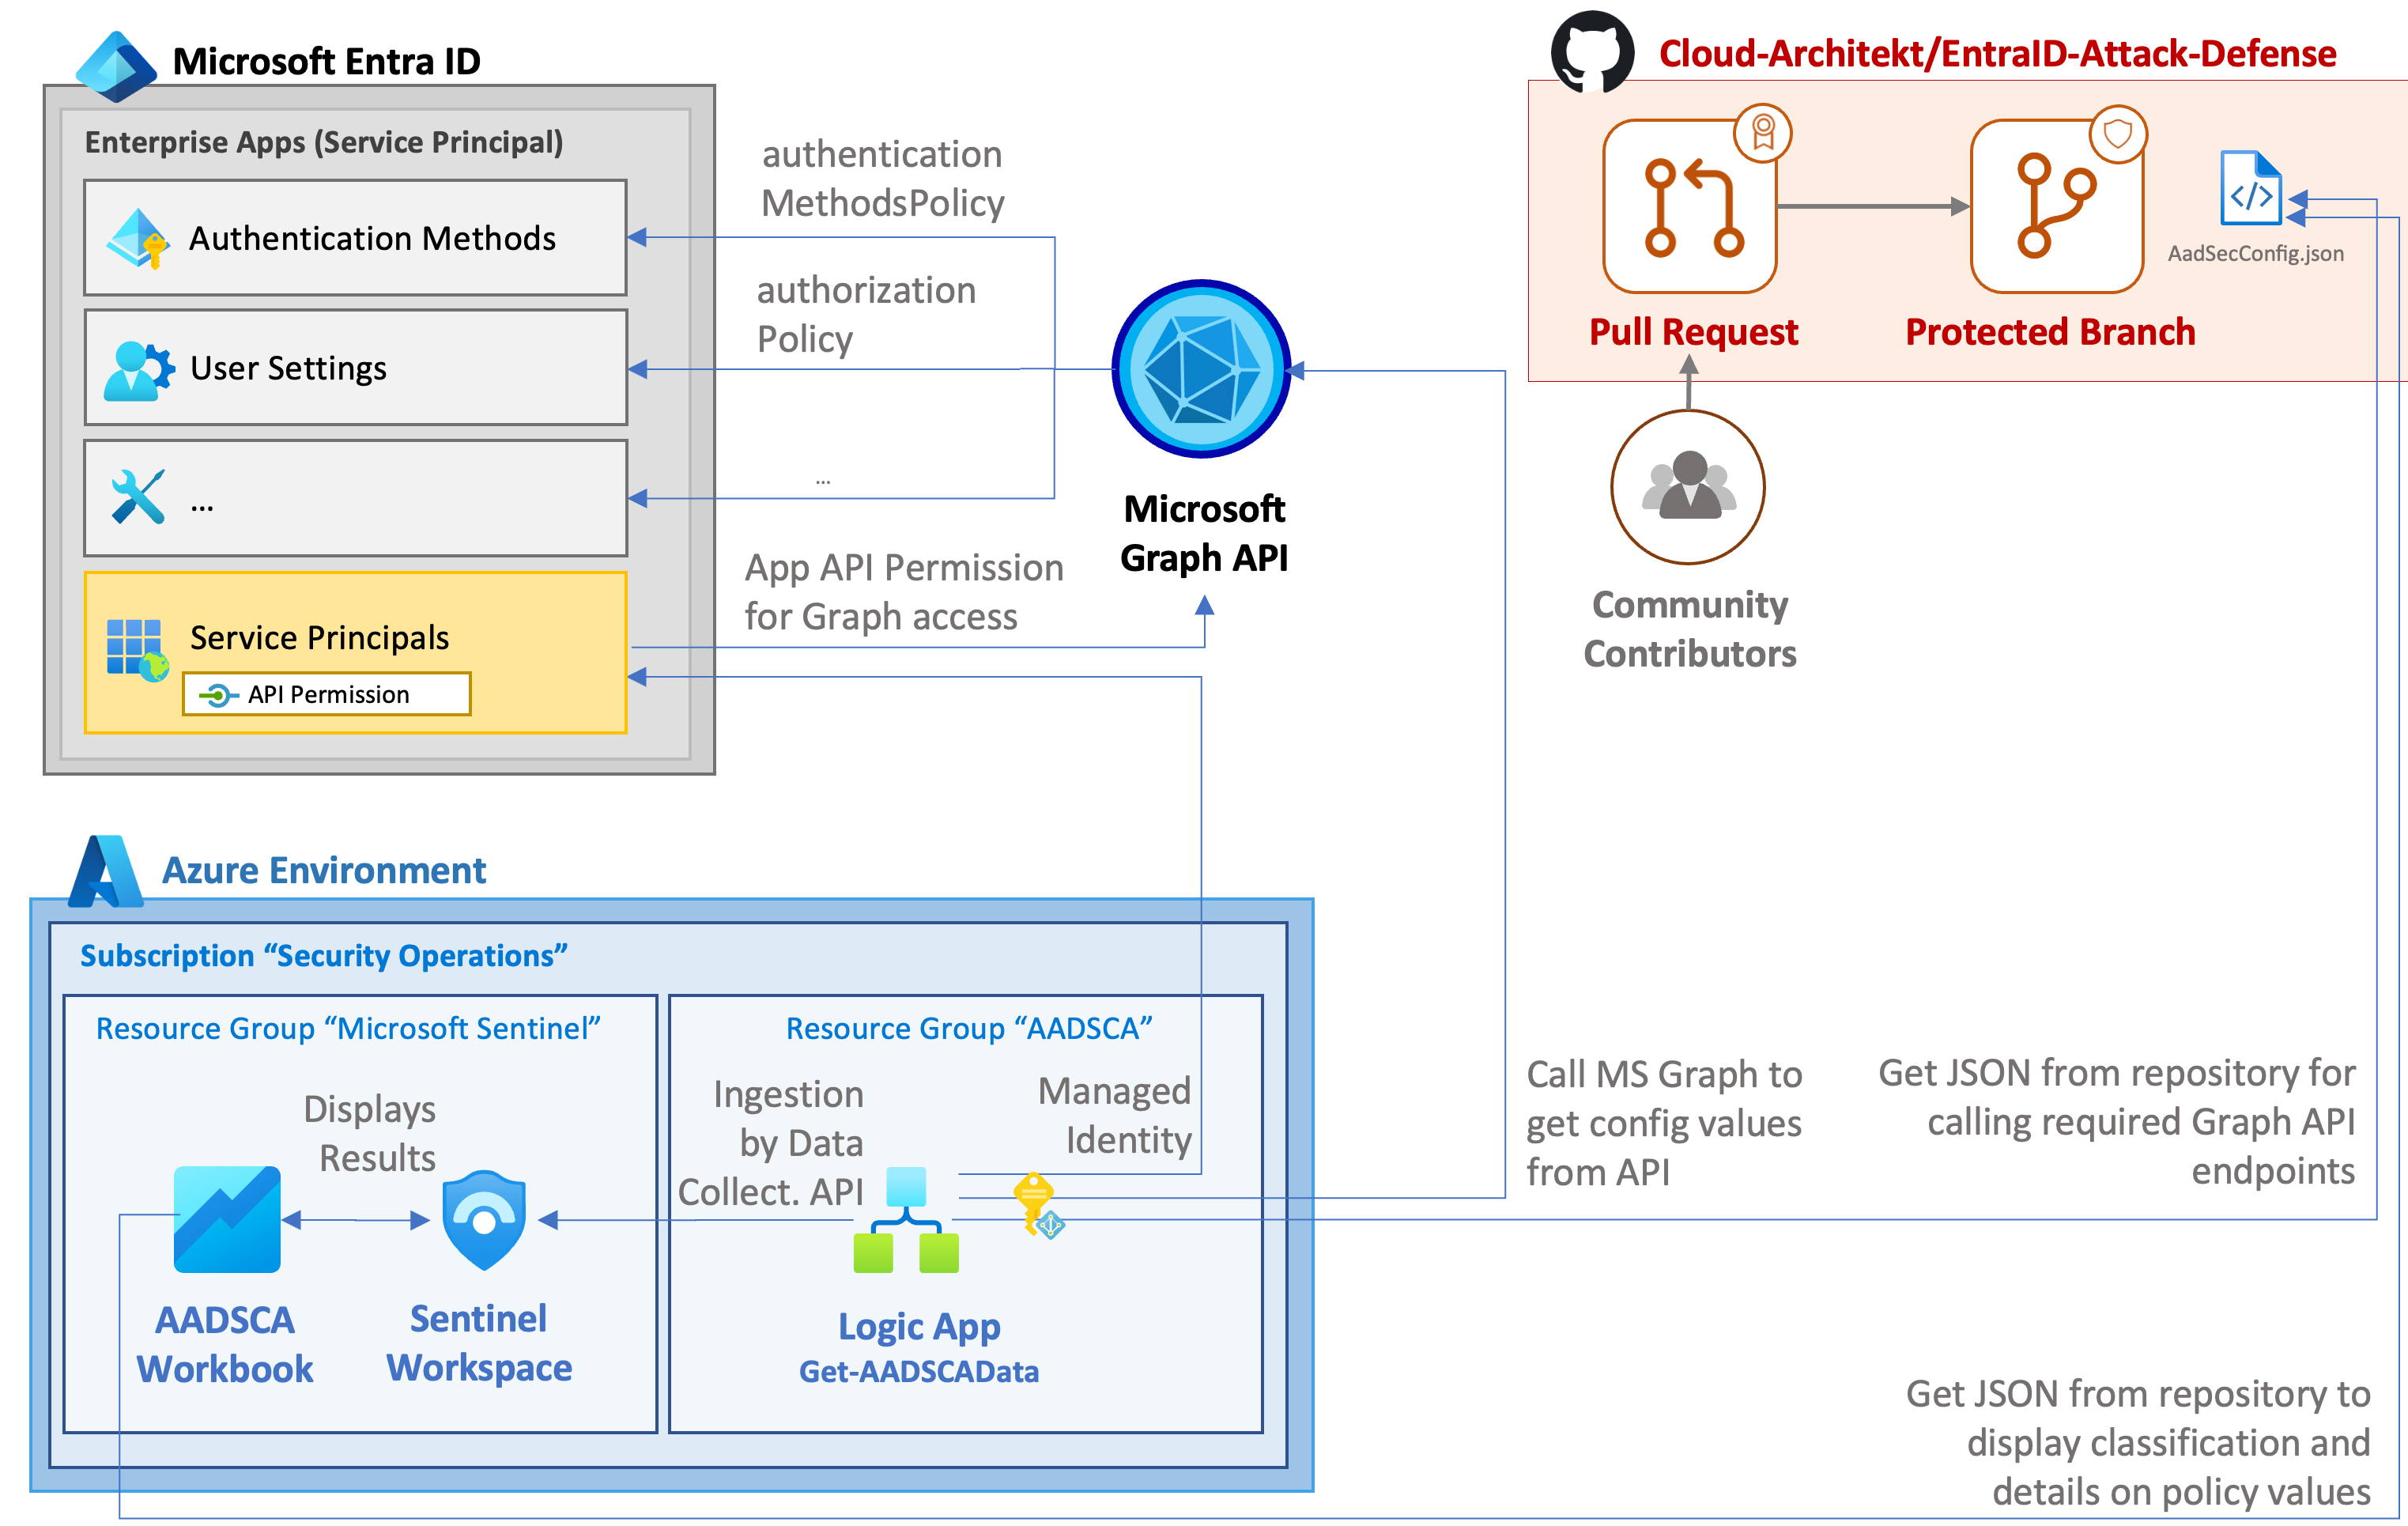
이 문서는 Microsoft Entra ID(이전 명칭: Azure Active Directory)에 대한 다양한 일반적인 공격 시나리오와 이를 완화하거나 탐지하는 방법을 모아 놓은 것입니다.

HardeningKitty - Windows 구성을 점검하고 강화합니다

도메인 컨트롤러와 취약한 MSSQL을 갖춘, 배포 가능한 AWS 호스팅 Active Directory 펜테스트 랩; S4U2Self 남용, SQL 무차별 대입, RCE 연습

OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램

API 설계, 테스트, 출시 시 가장 중요한 보안 대책 체크리스트

스마트 카드(접점이 있는 ICC 기반 카드)를 생성하기 위한 프레임워크입니다.

이 치트시트는 버그 바운티 헌터와 침투 테스터를 위해 제작되었으며, "BurpSuite"만을 사용하여 P4부터 P1까지의 취약점을 완전히 사냥하는 데 도움을 주기 위한 것입니다.

#SecurityExplained는 이전 학습 챌린지 시리즈 #Learn365 이후의 새로운 시리즈입니다. #SecurityExplained 시리즈의 목표는 다양한 형식의 정보성 콘텐츠를 제작하여 커뮤니티와 공유함으로써 지식 창출과 학습을 가능하게 하는 것입니다.

Linux firewalld 및 NetworkManager 호스트 보안을 위한 Crystal 기반의 경량·보안 컨트롤 플레인 및 실시간 웹 대시보드