 cloud-architekt/azuread-attack-defense
이 문서는 Microsoft Entra ID(이전 명칭: Azure Active Directory)에 대한 다양한 일반적인 공격 시나리오와 이를 완화하거나 탐지하는 방법을 모아 놓은 것입니다.

이 간행물은 Microsoft Entra에 대한 다양한 일반적인 공격 시나리오와 이를 완화하거나 탐지하는 방법을 모은 것입니다. 포함된 모든 시나리오, 통찰력 및 의견은 기여자들이 공격 시뮬레이션, 실습 또는 실제 시나리오에서 얻은 경험을 바탕으로 합니다.
이는 살아있는 문서로 간주되어야 하며, 공격 및 방어 기술의 발전과 변화에 따라 업데이트될 것입니다. 우리는 커뮤니티의 ID 또는 보안 전문가들이 이 간행물에 함께 참여하여 업데이트, 피드백, 의견 또는 추가 사항을 기여하기를 초대합니다.
모든 챕터에서 우리는 챕터 구조에 대해 동일한 지침을 따릅니다. 읽을 때 다음과 같은 내용을 기대할 수 있습니다:
다음 섹션에는 'Microsoft Entra 공격 및 방어 플레이북'의 각 챕터에 대한 간단한 설명이 포함되어 있습니다.
'Microsoft Entra 공격 및 방어 플레이북'을 만들기 위한 초기 아이디어는 Thomas Naunheim에서 나왔습니다. 우리의 첫 Teams 통화는 2020년 가을쯤이었고 Thomas가 아이디어를 제시했을 때 즉시 받아들여졌습니다.
첫 번째 챕터는 'Password Spray' 공격에 관한 것이었으며, 우리는 'password spray' 유형의 공격을 탐지하기 위해 Entra ID Protection(이전 명칭 Azure AD Identity Protection) 탐지 메커니즘에 중점을 두었습니다. 첫 번째 챕터를 진행하면서 연구의 복잡성과 다양한 관점으로 인해 연구를 마무리하는 데 예상보다 훨씬 오랜 시간이 걸릴 수 있다는 것을 배웠습니다. 모든 프로젝트 유형의 작업에서 그렇듯이 범위 설정은 매우 중요합니다.
 Sami Lamppu 💬 📖 |
 Thomas Naunheim 💬 📖 |
 Joosua Santasalo 💬 📖 |
 Markus Pitkäranta 💬 📖 |
 Christopher Brumm 💬 📖 |
 Derk van der Woude 💬 📖 |
 Fabian Bader 💬 📖 |
 Nestori Syynimaa 💬 📖 |
 Robbe Van den Daele 💬 📖 |
최근 챕터에서는 Joosua Santasalo, Fabian Bader & Christopher Brumm과 같은 다른 커뮤니티 구성원들이 스파링 파트너 및 검토자로 프로젝트에 참여하게 된 것을 영광으로 생각합니다.
MITRE ATT&CK Framework는 일반적으로 전 세계 조직에 대한 적대적 행동의 전술, 기법 및 절차(TTP)를 매핑하고 방어를 에뮬레이션하는 데 사용됩니다. 이 플레이북에서는 모든 챕터에서 MITRE ATT&CK 프레임워크 v11을 활용하여 기법, 전술 및 절차(TTP)를 공격 시나리오에 매핑합니다. 이는 블루 팀이 해당 시나리오에 대한 방어를 구축하는 데 도움이 될 것입니다.
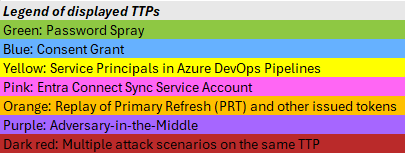
특정 공격 시나리오에 따라 개별 챕터에서 여러 탐지 규칙을 찾을 수 있습니다. 플레이북에 많은 수의 탐지 규칙이 있기 때문에 우리는 모든 공격 시나리오를 TTP에 매핑한 시각화를 만들기로 결정했습니다. 또한 각 개별 챕터에는 해당 공격 시나리오에 대한 시각화가 있다는 점을 고려하십시오.